GPO মাস্টারি: কার্যকরী… এর জন্য একটি বিস্তৃত গাইড
Table of Contents
GPO 101: গ্রুপ পলিসি অবজেক্টস সম্পর্কে আপনার যা জানা দরকার সবকিছু
আপনি যদি আপনার প্রতিষ্ঠানের কম্পিউটার নেটওয়ার্ক পরিচালনার দায়িত্বে থাকেন, তাহলে সম্ভবত আপনি গ্রুপ পলিসি অবজেক্টস (GPOs) সম্পর্কে শুনে থাকবেন। কিন্তু আপনি কি সত্যিই জানেন এগুলো কী এবং কীভাবে কাজ করে?
GPOs হল একটি শক্তিশালী টুল যা আপনাকে আপনার নেটওয়ার্কের কম্পিউটার বা ব্যবহারকারীদের জন্য সেটিংস কেন্দ্রীয়ভাবে পরিচালনা ও কনফিগার করার সুযোগ দেয়। GPOs এর মাধ্যমে আপনি নিরাপত্তা নীতিমালা, সফটওয়্যার ইনস্টলেশন, ডেস্কটপ সেটিংস এবং লগইন স্ক্রিপ্ট পর্যন্ত সবকিছু নিয়ন্ত্রণ করতে পারেন।
কিন্তু GPO সেটআপ ও পরিচালনা করা অনেক সময় জটিল হতে পারে, বিশেষ করে যারা নতুন তাদের জন্য। এই কারণেই GPO 101 এসেছে। এই বিস্তৃত গাইডটি আপনাকে GPO সম্পর্কে সবকিছু জানাবে, যেমন এগুলো কী, কীভাবে কাজ করে, এবং কীভাবে কার্যকরভাবে পরিচালনা করবেন।
আপনি একজন অভিজ্ঞ আইটি পেশাদার হোন বা নতুন শুরু করছেন, এই গাইডটি আপনাকে GPO এর পূর্ণ সুবিধা গ্রহণ এবং আপনার নেটওয়ার্ক ব্যবস্থাপনা কাজ সহজ করার জন্য প্রয়োজনীয় জ্ঞান ও দক্ষতা দেবে।
GPO কী এবং কীভাবে কাজ করে?
গ্রুপ পলিসি অবজেক্টস (GPOs) হল মাইক্রোসফট উইন্ডোজ অপারেটিং সিস্টেমের একটি মৌলিক বৈশিষ্ট্য, যা প্রশাসকদের জন্য ডিজাইন করা হয়েছে যাতে তারা অ্যাক্টিভ ডিরেক্টরি ডোমেইনের ব্যবহারকারী ও কম্পিউটারদের জন্য নীতি ও সেটিংস নির্ধারণ ও প্রয়োগ করতে পারেন। GPOs হল নিয়মের একটি সেট যা নেটওয়ার্কের কম্পিউটার ও ব্যবহারকারীদের আচরণ নিয়ন্ত্রণ করে। এই নিয়মগুলো অ্যাক্টিভ ডিরেক্টরি ডোমেইনের একটি স্তরবিন্যাস কাঠামোর মধ্যে সংরক্ষিত থাকে এবং ব্যবহারকারী ও কম্পিউটারের অবস্থানের উপর ভিত্তি করে প্রয়োগ করা হয়।
যখন একজন ব্যবহারকারী একটি অ্যাক্টিভ ডিরেক্টরি ডোমেইনের কম্পিউটারে লগইন করেন, তখন কম্পিউটার ডোমেইন কন্ট্রোলার থেকে প্রাসঙ্গিক GPO গুলো গ্রহণ করে। এরপর এই GPO গুলো ব্যবহারকারী ও কম্পিউটারে প্রয়োগ করা হয়, যা নির্ধারিত সেটিংস বা নীতিমালা কার্যকর করে। এই কেন্দ্রীয় পদ্ধতি প্রশাসকদের জন্য কম্পিউটার বা ব্যবহারকারীর গ্রুপের সেটিংস দক্ষতার সাথে পরিচালনা ও কনফিগার করা সহজ করে, যা নেটওয়ার্ক জুড়ে সামঞ্জস্যতা নিশ্চিত করে।
GPOs ব্যাপক কনফিগারেবিলিটি প্রদান করে, প্রশাসকরা বিভিন্ন ক্ষেত্রে সেটিংস নির্ধারণ করতে পারেন, যেমন:
নিরাপত্তা নীতিমালা: GPOs নেটওয়ার্ক জুড়ে নিরাপত্তা নীতিমালা প্রয়োগের সুযোগ দেয়। এই নীতিমালাগুলোতে পাসওয়ার্ড জটিলতার শর্ত, অ্যাকাউন্ট লকআউট সীমা, ফায়ারওয়াল সেটিংস ইত্যাদি অন্তর্ভুক্ত থাকতে পারে। GPO-ভিত্তিক নিরাপত্তা নীতিমালা প্রয়োগ করে প্রতিষ্ঠানগুলো তাদের নেটওয়ার্ক নিরাপত্তা বাড়াতে পারে।
সফটওয়্যার ইনস্টলেশন ও কনফিগারেশন: GPOs স্বয়ংক্রিয়ভাবে সফটওয়্যার প্যাকেজ ইনস্টল ও কনফিগার করতে সাহায্য করে। প্রশাসকরা নির্দিষ্ট সফটওয়্যার অ্যাপ্লিকেশনগুলো কোন কম্পিউটারে ইনস্টল হবে তা নির্ধারণ করতে পারেন। এই সুবিধা সফটওয়্যার ব্যবস্থাপনাকে সহজ করে এবং নেটওয়ার্ক জুড়ে সফটওয়্যার কনফিগারেশনগুলোকে সঙ্গতিপূর্ণ রাখে।
ডেস্কটপ সেটিংস: GPOs প্রশাসকদের নেটওয়ার্কযুক্ত কম্পিউটারে ডেস্কটপ সেটিংস নির্ধারণ ও প্রয়োগ করার সুযোগ দেয়। এই সেটিংসগুলোর মধ্যে ডেস্কটপ ওয়ালপেপার, স্ক্রিনসেভার কনফিগারেশন, টাস্কবার পছন্দ ইত্যাদি অন্তর্ভুক্ত থাকতে পারে। GPO ব্যবহার করে ডেস্কটপ সেটিংস নিয়ন্ত্রণ করে প্রতিষ্ঠানগুলো তাদের নেটওয়ার্কের কম্পিউটারগুলোতে মানসম্মত ব্যবহারকারীর অভিজ্ঞতা বজায় রাখতে পারে।
লগইন স্ক্রিপ্ট: GPOs লগইন স্ক্রিপ্ট চালানোর জন্য ব্যবহৃত হতে পারে, যা ব্যবহারকারী লগইন করার সময় চালিত হয়। লগইন স্ক্রিপ্ট বিভিন্ন কাজ করতে পারে, যেমন নেটওয়ার্ক ড্রাইভ ম্যাপ করা, নেটওয়ার্ক রিসোর্সে সংযোগ স্থাপন, কমান্ড চালানো, বা নির্দিষ্ট ব্যবহারকারী সেটিংস কনফিগার করা। এটি প্রশাসকদের ব্যবহারকারী-নির্দিষ্ট কাজ ও কনফিগারেশন স্বয়ংক্রিয় করতে সাহায্য করে।
GPOs এর বহুমুখিতা ও শক্তি তাদের একটি অপরিহার্য টুল করে তোলে দক্ষ নেটওয়ার্ক ব্যবস্থাপনা, সঙ্গতিপূর্ণ নীতি প্রয়োগ, এবং সহজ প্রশাসনের জন্য। GPOs সম্পর্কে আরও জানতে এবং কীভাবে কার্যকরভাবে ব্যবহার করবেন, আপনি [গ্রুপ পলিসি সম্পর্কিত অফিসিয়াল মাইক্রোসফট ডকুমেন্টেশন]( https://learn.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2012-r2-and-2012/hh831791(v=ws.11) দেখতে পারেন।
GPO ব্যবহারের সুবিধাসমূহ
গ্রুপ পলিসি অবজেক্টস (GPOs) আপনার নেটওয়ার্কের সেটিংস পরিচালনা ও কনফিগার করার ক্ষেত্রে অনেক সুবিধা প্রদান করে। এখানে কিছু প্রধান সুবিধা তুলে ধরা হলো:
কেন্দ্রীয়কৃত ব্যবস্থাপনা ও কনফিগারেশন: GPOs আপনাকে আপনার নেটওয়ার্কের কম্পিউটার বা ব্যবহারকারীর গ্রুপের জন্য কেন্দ্রীয়ভাবে সেটিংস পরিচালনা ও কনফিগার করার সুযোগ দেয়। এই কেন্দ্রীয় পদ্ধতি প্রশাসন সহজ করে এবং সময় ও শ্রম বাঁচায়, বিশেষ করে বড় নেটওয়ার্কে। প্রতিটি কম্পিউটার বা ব্যবহারকারী অ্যাকাউন্টে ম্যানুয়ালি সেটিংস কনফিগার করার পরিবর্তে, আপনি একবার নীতি নির্ধারণ করে তা স্বয়ংক্রিয়ভাবে প্রাসঙ্গিক টার্গেটে প্রয়োগ করতে পারেন।
সঙ্গতিপূর্ণ নীতি প্রয়োগ: GPOs এর মাধ্যমে আপনি আপনার নেটওয়ার্ক জুড়ে নীতি ও সেটিংস সঙ্গতিপূর্ণভাবে প্রয়োগ করতে পারেন। ডোমেইন বা OU স্তরে নীতি নির্ধারণ করে, আপনি নিশ্চিত করতে পারেন যে সব কম্পিউটার ও ব্যবহারকারী নির্দিষ্ট কনফিগারেশন অনুসরণ করছে। এই সঙ্গতিপূর্ণতা নিরাপত্তা বাড়ায় এবং নিরাপত্তা লঙ্ঘন বা অপারেশনাল সমস্যার কারণ হতে পারে এমন দুর্বলতা বা ভুল কনফিগারেশনের ঝুঁকি কমায়।
নেটওয়ার্ক ব্যবস্থাপনার কাজের স্বয়ংক্রিয়করণ: GPO গুলো বিভিন্ন নেটওয়ার্ক ব্যবস্থাপনার কাজ স্বয়ংক্রিয় করতে সক্ষম, যা অপারেশন সহজ করে এবং সামঞ্জস্য নিশ্চিত করে। উদাহরণস্বরূপ, আপনি GPO ব্যবহার করে সফটওয়্যার ইনস্টলেশন এবং কনফিগারেশন স্বয়ংক্রিয় করতে পারেন, যা আপনাকে টার্গেট কম্পিউটারগুলোতে ম্যানুয়াল হস্তক্ষেপ ছাড়াই সফটওয়্যার প্যাকেজ ডিপ্লয় করতে দেয়। এছাড়াও, আপনি নেটওয়ার্ক জুড়ে ডেস্কটপ সেটিংস যেমন ওয়ালপেপার, স্ক্রিনসেভার, এবং সিকিউরিটি অপশন প্রয়োগ করতে পারেন। GPO গুলো লগইন স্ক্রিপ্ট চালানোর সুবিধাও দেয়, যা ব্যবহারকারীরা লগইন করার সময় নির্দিষ্ট কাজ সম্পাদন করে, যেমন নেটওয়ার্ক ড্রাইভ ম্যাপ করা বা কাস্টম কমান্ড চালানো।
GPO এর ক্ষমতা ব্যবহার করে, আপনি দক্ষ ব্যবস্থাপনা, ধারাবাহিক নীতি প্রয়োগ, এবং নেটওয়ার্ক ব্যবস্থাপনার কাজের সহজ স্বয়ংক্রিয়করণ অর্জন করতে পারেন। এর ফলে আপনার নেটওয়ার্ক পরিবেশে উৎপাদনশীলতা, নিরাপত্তা, এবং স্থিতিশীলতা বৃদ্ধি পায়।
GPO এবং তাদের ক্ষমতা সম্পর্কে আরও জানতে, আপনি [গ্রুপ পলিসি সম্পর্কিত অফিসিয়াল মাইক্রোসফট ডকুমেন্টেশন]( https://learn.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2012-r2-and-2012/hh831791(v=ws.11) দেখতে পারেন।
GPO স্তর এবং উত্তরাধিকার
গ্রুপ পলিসি অবজেক্টস (GPOs) এ, GPO স্তর এবং উত্তরাধিকার ধারণাগুলো বোঝা অত্যন্ত গুরুত্বপূর্ণ, যা অ্যাক্টিভ ডিরেক্টরি ডোমেইন এর মধ্যে সেটিংসের কার্যকর ব্যবস্থাপনা এবং কনফিগারেশনের জন্য প্রয়োজন। আসুন এই ধারণাগুলো বিশ্লেষণ করি এবং দেখুন কীভাবে এগুলো আপনার নেটওয়ার্ককে প্রভাবিত করে।
GPO স্তর: GPO গুলো একটি স্তরবিন্যাস কাঠামোতে সংগঠিত, যার শীর্ষে থাকে ডোমেইন GPO। এই ডোমেইন GPO তে এমন সেটিংস থাকে যা ডোমেইনের সকল কম্পিউটার এবং ব্যবহারকারীর জন্য প্রযোজ্য। ডোমেইন GPO এর নিচে থাকে অর্গানাইজেশনাল ইউনিট (OU) GPOs, যেগুলো প্রতিটি OU এর কম্পিউটার এবং ব্যবহারকারীদের জন্য নির্দিষ্ট সেটিংস ধারণ করে। এই স্তরবিন্যাস কাঠামো আপনাকে বিভিন্ন স্তরে সেটিংস প্রয়োগ করার সুযোগ দেয়, যা আপনার প্রতিষ্ঠানের বিভিন্ন গ্রুপ বা বিভাগ অনুযায়ী কাস্টমাইজ করা যায়।
উদাহরণস্বরূপ, ধরুন আপনার একটি অ্যাক্টিভ ডিরেক্টরি ডোমেইন আছে যার নাম “example.com”। এই ডোমেইনের মধ্যে আপনার কয়েকটি OU আছে, যেমন “Sales,” “Marketing,” এবং “Finance”। প্রতিটি OU এর নিজস্ব GPO থাকতে পারে যা ঐ OU এর কম্পিউটার এবং ব্যবহারকারীদের জন্য নির্দিষ্ট কনফিগারেশন প্রয়োগ করে। এই স্তরবিন্যাস ব্যবস্থা নীতিমালা এবং সেটিংসের লক্ষ্যভিত্তিক প্রয়োগকে সহজ করে।
GPO উত্তরাধিকার: যখন একটি GPO একটি OU এর সাথে লিঙ্ক করা হয়, তখন ঐ GPO তে নির্ধারিত সেটিংস ঐ OU এর সকল চাইল্ড OU এবং অবজেক্ট দ্বারা উত্তরাধিকারসূত্রে গ্রহণ করা হয়। এই উত্তরাধিকার নীতিমালা ধারাবাহিকভাবে প্রয়োগ নিশ্চিত করে। তবে, মনে রাখতে হবে যে চাইল্ড OU এর সেটিংস প্যারেন্ট OU থেকে উত্তরাধিকারসূত্রে প্রাপ্ত সেটিংসকে ওভাররাইড করতে পারে, যা কনফিগারেশনে নমনীয়তা এবং সূক্ষ্ম নিয়ন্ত্রণ প্রদান করে।
একটি উদাহরণ বিবেচনা করি। ধরুন আপনার একটি প্যারেন্ট OU আছে যার নাম “Marketing” এবং এর মধ্যে একটি চাইল্ড OU আছে যার নাম “Graphic Design”। যদি আপনি প্যারেন্ট “Marketing” OU এর সাথে একটি GPO লিঙ্ক করেন, তাহলে ঐ GPO এর সেটিংস “Marketing” এবং “Graphic Design” উভয় OU এর সকল অবজেক্টে প্রযোজ্য হবে। তবে, যদি আপনি আলাদা করে “Graphic Design” OU এর জন্য একটি GPO লিঙ্ক করেন, তাহলে ঐ GPO এর সেটিংস প্যারেন্ট GPO থেকে উত্তরাধিকারসূত্রে প্রাপ্ত সেটিংসের উপরে অগ্রাধিকার পাবে।
GPO স্তর এবং উত্তরাধিকার বোঝা গুরুত্বপূর্ণ কারণ এটি নির্ধারণ করে কোন সেটিংস কোন কম্পিউটার এবং ব্যবহারকারীর উপর প্রযোজ্য হবে এবং কোন সেটিংস অগ্রাধিকার পাবে। কৌশলগতভাবে GPO গুলো সংগঠিত এবং কনফিগার করে, আপনি ধারাবাহিক নীতি প্রয়োগ নিশ্চিত করতে পারেন এবং একই সাথে আপনার প্রতিষ্ঠানের বিভিন্ন স্তরের নির্দিষ্ট চাহিদা পূরণ করতে পারেন।
অধিক তথ্য এবং বিস্তারিত উদাহরণের জন্য, আপনি GPO প্রসেসিং এবং অগ্রাধিকার সম্পর্কিত অফিসিয়াল মাইক্রোসফট ডকুমেন্টেশন দেখতে পারেন।
গ্রুপ পলিসি ম্যানেজমেন্ট কনসোল (GPMC)
গ্রুপ পলিসি ম্যানেজমেন্ট কনসোল (GPMC) একটি শক্তিশালী টুল যা আপনার নেটওয়ার্কে গ্রুপ পলিসি অবজেক্টস (GPOs) এর ব্যবস্থাপনা সহজ করে। এটি GPO তৈরি, সম্পাদনা, এবং কার্যকর ব্যবস্থাপনার জন্য একটি ব্যবহারকারী-বান্ধব গ্রাফিক্যাল ইন্টারফেস প্রদান করে।
GPMC ব্যবহার করে আপনি GPO ব্যবস্থাপনার বিভিন্ন কাজ করতে পারেন, যেমন:
- GPO স্তর দেখা এবং পরিচালনা করা: GPMC আপনাকে আপনার নেটওয়ার্কের GPO স্তর দৃশ্যমান করতে এবং নেভিগেট করতে দেয়। আপনি সহজেই বিভিন্ন GPO এর সম্পর্ক এবং তাদের অর্গানাইজেশনাল ইউনিট (OU) এর সাথে লিঙ্ক বুঝতে পারবেন।
- GPO তৈরি এবং সম্পাদনা করা: GPMC নতুন GPO তৈরি করার জন্য সহজ অপশন প্রদান করে। উদাহরণস্বরূপ, আপনি একটি OU তে রাইট-ক্লিক করে “Create a GPO in this domain, and Link it here” নির্বাচন করতে পারেন। এটি আপনাকে নির্দিষ্ট OU এর সাথে GPO যুক্ত করতে সাহায্য করে। একবার তৈরি হলে, আপনি GPMC তে GPO নির্বাচন করে “Edit” বাটনে ক্লিক করে সেটি সম্পাদনা করতে পারেন।
- GPO গুলো OU এর সাথে লিঙ্ক করা: GPMC আপনাকে নির্দিষ্ট OU এর সাথে GPO লিঙ্ক করতে দেয়, যাতে GPO তে নির্ধারিত নীতি এবং সেটিংস ঐ OU এর কম্পিউটার এবং ব্যবহারকারীদের উপর প্রয়োগ হয়। এই লিঙ্কিং প্রক্রিয়া নেটওয়ার্কের বিভিন্ন গ্রুপের জন্য লক্ষ্যভিত্তিক কনফিগারেশন বাস্তবায়নে সহায়ক।
- GPO স্ট্যাটাস এবং সেটিংস দেখা: GPMC আপনার GPO গুলোর স্ট্যাটাস এবং সেটিংস সম্পর্কে বিস্তৃত তথ্য প্রদান করে। আপনি সহজেই প্রতিটি GPO এর প্রয়োগকৃত নীতি, কনফিগারেশন, এবং উত্তরাধিকার বিবরণ যাচাই করতে পারেন। এই দৃশ্যমানতা আপনাকে GPO ডিপ্লয়মেন্ট যাচাই এবং সমস্যা সমাধানে সাহায্য করে।
- GPO ব্যবস্থাপনার কাজ ডেলিগেট করা: GPMC অন্যান্য প্রশাসকদের কাছে GPO ব্যবস্থাপনার কাজ ডেলিগেট করার সুবিধা দেয়। এই ফিচারটি দায়িত্ব ভাগাভাগি এবং আপনার প্রতিষ্ঠানের মধ্যে GPO ব্যবস্থাপনা প্রক্রিয়া সহজ করে।
GPMC GPO ব্যবস্থাপনার জন্য অপরিহার্য একটি টুল এবং এটি Windows Server 2008 এবং পরবর্তী সংস্করণগুলোর সাথে অন্তর্ভুক্ত থাকে। GPMC এবং এর কার্যকারিতা সম্পর্কে আরও জানতে, আপনি [অফিসিয়াল মাইক্রোসফট ডকুমেন্টেশন]( https://docs.microsoft.com/en-us/previous-versions/windows/it-pro/windows-server-2008-R2-and-2008/cc731764(v=ws.10) দেখতে পারেন।
GPO তৈরি এবং সম্পাদনা
গ্রুপ পলিসি অবজেক্টস (GPOs) তৈরি এবং সম্পাদনা করা তুলনামূলকভাবে সহজ একটি প্রক্রিয়া, যা গ্রুপ পলিসি ম্যানেজমেন্ট কনসোল (GPMC) ব্যবহার করে করা হয়। নতুন GPO তৈরি করতে, আপনি শুধু সেই OU তে রাইট-ক্লিক করবেন যেখানে আপনি GPO লিঙ্ক করতে চান, এবং “Create a GPO in this domain, and Link it here” নির্বাচন করবেন। এরপর আপনি GPO এর নাম দিতে পারবেন এবং এর সেটিংস কনফিগার করতে পারবেন। উদাহরণস্বরূপ, ধরুন আপনি একটি নির্দিষ্ট নিরাপত্তা নীতি কার্যকর করার জন্য একটি GPO তৈরি করতে চান একটি কম্পিউটার গ্রুপের জন্য। আপনি GPMC তে সংশ্লিষ্ট OU তে যাবেন, রাইট-ক্লিক করবেন, এবং “Create a GPO in this domain, and Link it here” নির্বাচন করবেন। এরপর আপনি GPO এর নাম দিতে পারেন, যেমন “Security Policy GPO,” এবং GPO এর মধ্যে পাসওয়ার্ড জটিলতা প্রয়োজনীয়তা বা ফায়ারওয়াল নিয়মের মতো কাঙ্ক্ষিত নিরাপত্তা সেটিংস কনফিগার করতে পারেন।
একটি GPO সম্পাদনা করতে, আপনি সহজেই GPMC-এ GPO নির্বাচন করে “Edit” বোতামে ক্লিক করুন। এটি Group Policy Editor খুলবে, যা আপনাকে GPO-র সেটিংস কনফিগার করার অনুমতি দেয়। Group Policy Editor-এ, আপনি বিভিন্ন নীতি বিভাগে নেভিগেট করতে পারেন এবং আপনার প্রয়োজন অনুযায়ী তাদের সেটিংস পরিবর্তন করতে পারেন। উদাহরণস্বরূপ, ধরুন আপনার কাছে একটি বিদ্যমান GPO আছে যা একটি ব্যবহারকারী গোষ্ঠীর ডেস্কটপ সেটিংস নির্ধারণ করে। আপনি GPMC-এ GPO নির্বাচন করে “Edit” বোতামে ক্লিক করতে পারেন, তারপর Group Policy Editor-এ “User Configuration” বিভাগে যেতে পারেন। সেখান থেকে, আপনি ডেস্কটপ পরিবেশের সাথে সম্পর্কিত বিভিন্ন সেটিংস যেমন ওয়ালপেপার, স্ক্রিনসেভার, বা ফোল্ডার রিডিরেকশন পরিবর্তন করতে পারেন।
GPO তৈরি এবং সম্পাদনা করার সময়, আপনার GPO গুলো কার্যকর এবং দক্ষ হওয়ার জন্য সেরা অনুশীলনগুলি অনুসরণ করা গুরুত্বপূর্ণ। এর মধ্যে রয়েছে আপনার নেটওয়ার্কে GPO প্রয়োগের আগে একটি অ-প্রোডাকশন পরিবেশে GPO পরীক্ষা করা, এবং ভবিষ্যতের রেফারেন্সের জন্য আপনার GPO কনফিগারেশনগুলি ডকুমেন্ট করা। এই অনুশীলনগুলি অনিচ্ছাকৃত ফলাফল কমাতে সাহায্য করে এবং নিশ্চিত করে যে আপনার GPO গুলো আপনার নেটওয়ার্কের প্রয়োজনীয়তার সাথে সামঞ্জস্যপূর্ণ।
GPO তৈরি এবং সম্পাদনা সম্পর্কে আরও বিস্তারিত তথ্যের জন্য, আপনি সরকারি Microsoft ডকুমেন্টেশন দেখতে পারেন।
সাধারণ GPO সেটিংস এবং কনফিগারেশন
Group Policy Objects (GPOs) সম্পর্কে বললে, নেটওয়ার্ক পরিচালনা এবং নিয়ন্ত্রণের জন্য অনেক সেটিংস এবং কনফিগারেশন ব্যবহার করা যায়। এখানে কিছু সবচেয়ে সাধারণ সেটিংস এবং কনফিগারেশন দেওয়া হলো:
সিকিউরিটি নীতি: GPO গুলো আপনাকে আপনার নেটওয়ার্ক জুড়ে সিকিউরিটি নীতি প্রয়োগ করার অনুমতি দেয়। এর মধ্যে রয়েছে পাসওয়ার্ড নীতি, ব্যবহারকারী অধিকার বরাদ্দ, এবং সিকিউরিটি অপশনস। GPO এর মাধ্যমে এই নীতিগুলো সংজ্ঞায়িত এবং প্রয়োগ করে, আপনি আপনার প্রতিষ্ঠানের সামগ্রিক সুরক্ষা অবস্থান উন্নত করতে পারেন।
সফটওয়্যার ইনস্টলেশন এবং কনফিগারেশন: GPO গুলো নেটওয়ার্কযুক্ত কম্পিউটারে অ্যাপ্লিকেশন স্থাপন এবং অ্যাপ্লিকেশন সেটিংস কনফিগার করার জন্য একটি শক্তিশালী পদ্ধতি প্রদান করে। আপনি GPO ব্যবহার করে স্বয়ংক্রিয়ভাবে সফটওয়্যার প্যাকেজ ইনস্টল করতে, অ্যাপ্লিকেশন সেটিংস কাস্টমাইজ করতে, এবং আপনার নেটওয়ার্ক জুড়ে সফটওয়্যার সেটআপের সামঞ্জস্য নিশ্চিত করতে পারেন। উদাহরণস্বরূপ, আপনি Microsoft Office বা আপনার প্রতিষ্ঠানের নির্দিষ্ট লাইন-অফ-বিজনেস অ্যাপ্লিকেশনগুলি স্থাপন করতে পারেন।
ডেস্কটপ সেটিংস: GPO এর মাধ্যমে, আপনি নেটওয়ার্কযুক্ত কম্পিউটারে ডেস্কটপ সেটিংস সংজ্ঞায়িত এবং প্রয়োগ করতে পারেন। এর মধ্যে রয়েছে ডেস্কটপ ব্যাকগ্রাউন্ড, স্ক্রিন সেভার, টাস্কবার পছন্দ ইত্যাদি কনফিগার করা। মানসম্মত ডেস্কটপ সেটিংস প্রয়োগ করে, আপনি একটি সঙ্গতিপূর্ণ ব্যবহারকারী অভিজ্ঞতা নিশ্চিত করতে এবং আপনার প্রতিষ্ঠানের ভিজ্যুয়াল সামঞ্জস্য বজায় রাখতে পারেন।
লগইন স্ক্রিপ্ট: GPO গুলো ব্যবহারকারীরা তাদের কম্পিউটারে লগইন করার সময় লগইন স্ক্রিপ্ট চালানোর অনুমতি দেয়। এই স্ক্রিপ্টগুলো বিভিন্ন কাজ করতে পারে, যেমন নেটওয়ার্ক ড্রাইভ ম্যাপ করা, রিসোর্সে সংযোগ স্থাপন, কমান্ড চালানো, বা ব্যবহারকারী-নির্দিষ্ট সেটিংস কনফিগার করা। লগইন স্ক্রিপ্টগুলো পুনরাবৃত্তিমূলক কাজগুলো স্বয়ংক্রিয় করে এবং লগইন সময় ব্যবহারকারী পরিবেশ ব্যক্তিগতকরণে সাহায্য করে।
Internet Explorer সেটিংস: GPO গুলো নেটওয়ার্কযুক্ত কম্পিউটারে Internet Explorer সেটিংস নিয়ন্ত্রণের জন্য সূক্ষ্ম নিয়ন্ত্রণ প্রদান করে। আপনি প্রোক্সি সেটিংস, হোম পেজ, সিকিউরিটি জোন ইত্যাদি কনফিগার করতে পারেন। এটি একটি মানসম্মত ওয়েব ব্রাউজিং অভিজ্ঞতা নিশ্চিত করে এবং প্রতিষ্ঠানের সুরক্ষা ব্যবস্থা প্রয়োগে সহায়তা করে।
Windows Update সেটিংস: GPO গুলো নেটওয়ার্কযুক্ত কম্পিউটারে Windows Update সেটিংস কনফিগার করার অনুমতি দেয়। আপনি স্বয়ংক্রিয় আপডেট নীতি নির্ধারণ করতে, আপডেট ইনস্টলেশনের সময়সূচী নির্ধারণ করতে, এবং আপডেট আচরণ নিয়ন্ত্রণ করতে পারেন। এটি নিশ্চিত করে যে আপনার নেটওয়ার্কের কম্পিউটারগুলো সর্বশেষ সিকিউরিটি প্যাচ এবং ফিচার আপডেট সহ আপ-টু-ডেট থাকে।
আপনার প্রতিষ্ঠানের অনন্য চাহিদা এবং প্রয়োজনীয়তার উপর নির্ভর করে আপনি GPO ব্যবহার করে নির্দিষ্ট সেটিংস এবং কনফিগারেশন বাস্তবায়ন করবেন। উপলব্ধ বিস্তৃত GPO সেটিংস অন্বেষণ করতে, আপনি Group Policy সেটিংস সম্পর্কিত অফিসিয়াল Microsoft ডকুমেন্টেশন দেখতে পারেন।
GPO এর শক্তি ব্যবহার করে এবং এই সেটিংসগুলো আপনার প্রতিষ্ঠানের উদ্দেশ্যের সাথে মানানসই করে কাস্টমাইজ করে, আপনি একটি ভালভাবে পরিচালিত এবং নিয়ন্ত্রিত নেটওয়ার্ক পরিবেশ প্রতিষ্ঠা করতে পারেন যা আপনার নির্দিষ্ট প্রয়োজনীয়তার জন্য উপযুক্ত।
GPO সমস্যা সমাধান
Group Policy Objects (GPOs) নেটওয়ার্ক কনফিগারেশন পরিচালনার জন্য শক্তিশালী সরঞ্জাম হলেও, মাঝে মাঝে সমস্যার সম্মুখীন হতে পারে যা সমাধান প্রয়োজন। এখানে কিছু সাধারণ সমস্যা দেওয়া হলো যা আপনি GPO নিয়ে সম্মুখীন হতে পারেন:
GPO প্রয়োগ হচ্ছে না: কখনও কখনও, GPO লক্ষ্য কম্পিউটার বা ব্যবহারকারীদের কাছে প্রয়োগ হতে ব্যর্থ হতে পারে। এর কারণ হতে পারে ভুল GPO কনফিগারেশন, অন্যান্য GPO এর সাথে সংঘাত, বা প্রয়োগের ক্রমের সমস্যা। এই সমস্যা নির্ণয়ের জন্য, আপনি Group Policy Results (GPResult) টুল ব্যবহার করতে পারেন। GPResult আপনাকে নির্দিষ্ট কম্পিউটার বা ব্যবহারকারীর প্রয়োগকৃত GPO সেটিংস দেখতে দেয়, যা আপনাকে কোনো অসঙ্গতি বা ত্রুটি চিহ্নিত করতে সাহায্য করে।
ভুল সেটিংস প্রয়োগ হচ্ছে: কিছু ক্ষেত্রে, GPO ভুল সেটিংস প্রয়োগ করতে পারে, যার ফলে অনাকাঙ্ক্ষিত আচরণ দেখা দিতে পারে। এটি GPO নিজেই ভুল কনফিগারেশন বা অন্যান্য GPO এর সাথে সংঘাতের কারণে হতে পারে। এই সমস্যা সমাধানের জন্য, আপনি Group Policy Modeling টুল ব্যবহার করতে পারেন। Group Policy Modeling টুল আপনাকে নির্দিষ্ট কম্পিউটার বা ব্যবহারকারীর উপর GPO প্রয়োগের সিমুলেশন করতে দেয়, যা আপনাকে প্রয়োগকৃত সেটিংস সম্পর্কে ধারণা দেয় এবং কোনো অসঙ্গতি বা সংঘাত চিহ্নিত করতে সাহায্য করে।
GPO রেপ্লিকেশন সমস্যা: একটি মাল্টি-ডোমেইন কন্ট্রোলার পরিবেশে, GPO সঠিকভাবে রেপ্লিকেট হওয়া প্রয়োজন যাতে নেটওয়ার্ক জুড়ে নীতিমালা সঙ্গতিপূর্ণভাবে প্রয়োগ হয়। যদি GPO রেপ্লিকেশন ব্যর্থ হয় বা ত্রুটি ঘটে, তবে এটি নীতিমালা প্রয়োগে অসঙ্গতি সৃষ্টি করতে পারে। GPO রেপ্লিকেশন সমস্যা সমাধানের জন্য, আপনি আপনার ডিরেক্টরি সার্ভিস দ্বারা প্রদত্ত রেপ্লিকেশন মনিটরিং টুলস যেমন Active Directory Replication Status Tool (ADREPLSTATUS) ব্যবহার করতে পারেন। এই টুলগুলো আপনাকে ডোমেইন কন্ট্রোলারগুলোর মধ্যে GPO রেপ্লিকেশনের অবস্থা পর্যবেক্ষণ করতে এবং কোনো রেপ্লিকেশন ব্যর্থতা বা বিলম্ব চিহ্নিত করতে সাহায্য করে।
GPO সমস্যা সমাধানের সময়, GPO কনফিগারেশন সম্পর্কে গভীর জ্ঞান থাকা এবং সমস্যা নির্ণয় ও সমাধানের জন্য উপলব্ধ টুলগুলো ব্যবহার করা গুরুত্বপূর্ণ। এছাড়াও, সর্বশেষ Microsoft ডকুমেন্টেশন অন ট্রাবলশুটিং GPOs সম্পর্কে আপডেট থাকা সাধারণ GPO-সম্পর্কিত সমস্যার মূল্যবান অন্তর্দৃষ্টি এবং সমাধান প্রদান করতে পারে।
কার্যকরভাবে GPO সমস্যাগুলি সমাধান করে, আপনি আপনার নেটওয়ার্ক জুড়ে নীতিমালা এবং সেটিংসের মসৃণ কার্যক্রম এবং ধারাবাহিক প্রয়োগ নিশ্চিত করতে পারেন।
GPO ব্যবস্থাপনার জন্য সেরা অনুশীলনসমূহ
আপনার গ্রুপ পলিসি অবজেক্টস (GPOs) এর কার্যকারিতা এবং দক্ষতা সর্বাধিক করতে, আপনাকে GPO ব্যবস্থাপনার সেরা অনুশীলনসমূহ অনুসরণ করতে হবে। এই অনুশীলনগুলো মেনে চললে, আপনি আপনার নেটওয়ার্ক ব্যবস্থাপনা কাজের মসৃণ কার্যক্রম নিশ্চিত করতে পারবেন। এখানে কিছু প্রস্তাবিত সেরা অনুশীলন দেওয়া হলো:
GPO গুলোকে একটি অ-প্রোডাকশন পরিবেশে পরীক্ষা করুন: GPO গুলোকে আপনার প্রোডাকশন নেটওয়ার্কে প্রয়োগ করার আগে, আপনাকে তাদের একটি অ-প্রোডাকশন পরিবেশে পরীক্ষা করতে হবে। এটি আপনাকে সম্ভাব্য সমস্যা বা সংঘাত সনাক্ত এবং সমাধান করার সুযোগ দেয় যা আপনার লাইভ নেটওয়ার্কে প্রভাব ফেলতে পারে।
GPO কনফিগারেশনগুলি ডকুমেন্ট করুন: ভবিষ্যতের রেফারেন্স এবং সমস্যা সমাধানের জন্য আপনার GPO কনফিগারেশনগুলি ডকুমেন্ট করা অত্যাবশ্যক। এই ডকুমেন্টেশনে GPO এর উদ্দেশ্য, তার সেটিংস, এবং যেকোনো নির্ভরশীলতা বা প্রয়োজনীয়তা অন্তর্ভুক্ত থাকা উচিত।
বর্ণনামূলক নাম ব্যবহার করুন: আপনার GPO গুলোর জন্য বর্ণনামূলক এবং অর্থবহ নাম প্রদান করুন। স্পষ্ট এবং বোধগম্য নামগুলো প্রতিটি GPO এর উদ্দেশ্য বা কার্যকারিতা সহজে চিহ্নিত করতে সাহায্য করে, বিশেষ করে যখন আপনার নেটওয়ার্কে অনেক GPO থাকে।
সিকিউরিটি ফিল্টারিং প্রয়োগ করুন: নিশ্চিত করতে যে GPO গুলো শুধুমাত্র উপযুক্ত ব্যবহারকারী এবং কম্পিউটারগুলিতে প্রয়োগ হয়, সিকিউরিটি ফিল্টারিং ব্যবহার করুন। এর অর্থ হলো GPO গুলোকে সিকিউরিটি গ্রুপ সদস্যপদ বা অন্যান্য মানদণ্ডের ভিত্তিতে প্রয়োগ করা। সিকিউরিটি ফিল্টারিং ব্যবহার করে, আপনি নিশ্চিত করতে পারেন যে GPO গুলো নির্দিষ্ট প্রাপকদের জন্য লক্ষ্যভিত্তিক, যা নিরাপত্তা এবং দক্ষতা বৃদ্ধি করে।
GPO অতিরিক্ত জটিলতা এড়ান: যদিও GPO গুলো অনেক নমনীয়তা প্রদান করে, তবে এগুলোকে অতিরিক্ত জটিল করা এড়ানো গুরুত্বপূর্ণ। একটি GPO তে খুব বেশি সেটিংস বা কনফিগারেশন অন্তর্ভুক্ত করলে তা পরিচালনা এবং সমস্যা সমাধান কঠিন হয়ে পড়ে। পরিবর্তে, বিভিন্ন উদ্দেশ্য বা কনফিগারেশনের জন্য আলাদা GPO তৈরি করার কথা ভাবুন, প্রতিটি GPO কে নির্দিষ্ট সেটিংসের উপর কেন্দ্রীভূত রাখুন।
এই সেরা অনুশীলনগুলো বাস্তবায়ন করে, আপনি আপনার GPO ব্যবস্থাপনাকে অপ্টিমাইজ করতে, নেটওয়ার্ক কনফিগারেশন কাজগুলো সহজ করতে এবং আপনার নেটওয়ার্কের ধারাবাহিক ও দক্ষ কার্যক্রম নিশ্চিত করতে পারবেন।
GPO ব্যবস্থাপনার সেরা অনুশীলন সম্পর্কে আরও নির্দেশনার জন্য, আপনি Microsoft এর অফিসিয়াল গ্রুপ পলিসি ব্যবস্থাপনা ডকুমেন্টেশন দেখতে পারেন। এই উৎসটি বিস্তারিত তথ্য এবং সুপারিশ প্রদান করে যা আপনাকে আপনার নেটওয়ার্কে GPO গুলো কার্যকরভাবে পরিচালনা করতে সাহায্য করবে।
উপসংহার
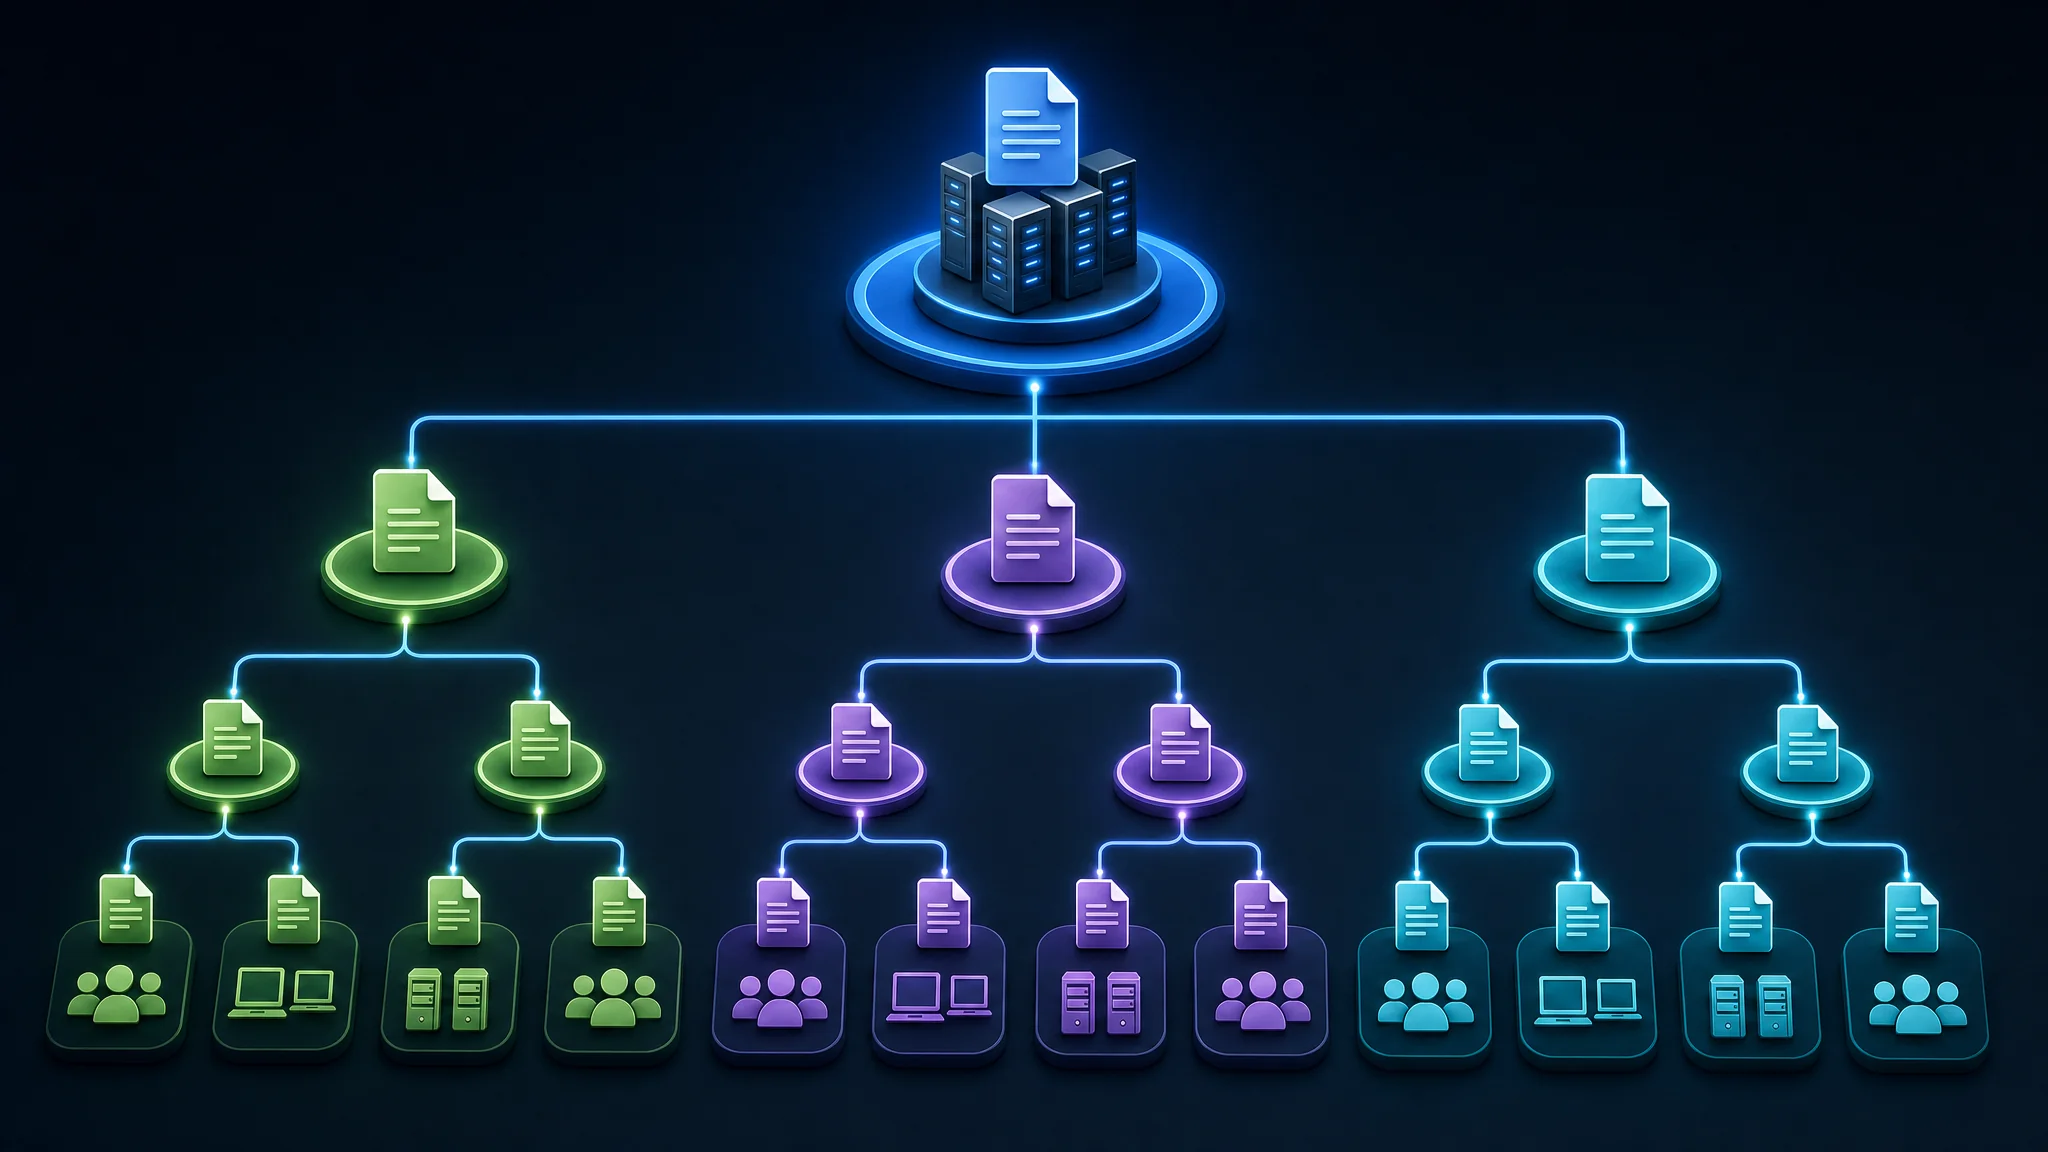
সংক্ষেপে, গ্রুপ পলিসি অবজেক্টস (GPOs) উইন্ডোজ নেটওয়ার্কের সেটিংস পরিচালনা এবং কনফিগার করার ক্ষেত্রে গুরুত্বপূর্ণ সুবিধা প্রদান করে। GPO হায়ারার্কি এবং উত্তরাধিকার ব্যবহার করে, গ্রুপ পলিসি ম্যানেজমেন্ট কনসোল (GPMC) ব্যবহার করে, এবং সেরা অনুশীলন অনুসরণ করে, আপনি কার্যকরভাবে GPO গুলো পরিচালনা করতে এবং আপনার নেটওয়ার্ক জুড়ে ধারাবাহিকতা বজায় রাখতে পারবেন।
GPO গুলো কেন্দ্রীভূত নিয়ন্ত্রণ প্রদান করে গুরুত্বপূর্ণ দিক যেমন নিরাপত্তা নীতি, সফটওয়্যার ইনস্টলেশন, এবং ডেস্কটপ সেটিংস। এই নিয়ন্ত্রণের মাধ্যমে মানসম্মত কনফিগারেশন প্রয়োগ, নিরাপত্তা বৃদ্ধি, এবং নেটওয়ার্ক ব্যবস্থাপনা কাজ সহজ হয়।
GPO হায়ারার্কি বোঝা অত্যন্ত গুরুত্বপূর্ণ যাতে সেটিংস সঠিকভাবে প্রয়োগ হয়। GPO গুলো অ্যাক্টিভ ডিরেক্টরি ডোমেইন এর মধ্যে একটি শ্রেণিবদ্ধ কাঠামোতে সংগঠিত, ডোমেইন GPO থেকে শুরু করে অর্গানাইজেশনাল ইউনিট (OU) GPO পর্যন্ত বিস্তৃত। এই কাঠামো উত্তরাধিকার অনুমোদন করে, যেখানে চাইল্ড OU গুলো প্যারেন্ট OU থেকে সেটিংস উত্তরাধিকার সূত্রে পায়, তবে প্রয়োজনে সেগুলো ওভাররাইডও করতে পারে।
গ্রুপ পলিসি ম্যানেজমেন্ট কনসোল (GPMC) একটি শক্তিশালী টুল যা GPO গুলোর ব্যবস্থাপনা এবং প্রশাসন সহজ করে। এটি একটি বিস্তৃত ইন্টারফেস প্রদান করে GPO তৈরি, সম্পাদনা, এবং আপনার নেটওয়ার্কের উপযুক্ত কন্টেইনারে লিঙ্ক করার জন্য। এছাড়াও, GPMC আপনাকে ব্যাকআপ এবং পুনরুদ্ধার, রিপোর্টিং, এবং প্রশাসনিক অনুমতির ডেলিগেশন এর মত উন্নত কাজ করতে দেয়।
GPO সমস্যাগুলি সমাধান করার সময়, GPResult এবং গ্রুপ পলিসি মডেলিং এর মত টুলগুলো সমস্যা নির্ণয় এবং সমাধানে সাহায্য করে। GPResult আপনাকে নির্দিষ্ট কম্পিউটার বা ব্যবহারকারীর প্রয়োগকৃত GPO সেটিংস দেখতে দেয়, আর গ্রুপ পলিসি মডেলিং GPO প্রয়োগের সিমুলেশন করে সম্ভাব্য সংঘাত বা অসঙ্গতি সনাক্ত করতে সাহায্য করে।
GPO ব্যবস্থাপনার জন্য সেরা অনুশীলনসমূহ অনুসরণ করে, যেমন অ-প্রোডাকশন পরিবেশে GPO পরীক্ষা, কনফিগারেশন ডকুমেন্টেশন, বর্ণনামূলক নাম ব্যবহার, সিকিউরিটি ফিল্টারিং প্রয়োগ, এবং অতিরিক্ত জটিলতা এড়ানো, আপনি আপনার GPO গুলোর কার্যকারিতা এবং দক্ষতা সর্বাধিক করতে পারেন।
সার্বিকভাবে, GPO গুলো IT প্রশাসকদের নেটওয়ার্ক ব্যবস্থাপনা কাজ সহজ করতে, ধারাবাহিক কনফিগারেশন প্রয়োগ করতে, এবং উইন্ডোজ নেটওয়ার্কে নিরাপত্তা বৃদ্ধি করতে সাহায্য করে। GPO এবং সংশ্লিষ্ট টুল ও সেরা অনুশীলন গ্রহণ করলে আপনার IT প্রশাসন উল্লেখযোগ্যভাবে উন্নত হবে এবং একটি সুসংগঠিত নেটওয়ার্ক পরিবেশ নিশ্চিত হবে।
GPO ব্যবস্থাপনা সম্পর্কে আরও তথ্য এবং বিস্তারিত নির্দেশনার জন্য, আপনি Microsoft এর অফিসিয়াল গ্রুপ পলিসি ডকুমেন্টেশন দেখতে পারেন। এই উৎসটি বিস্তৃত তথ্য, উদাহরণ, এবং সেরা অনুশীলন প্রদান করে যা আপনাকে আপনার নেটওয়ার্কে GPO কার্যকরভাবে ব্যবহারে সহায়তা করবে।
রেফারেন্সসমূহ
- গ্রুপ পলিসি ওভারভিউ - Microsoft ডকুমেন্টেশন
- গ্রুপ পলিসি ম্যানেজমেন্ট কনসোল (GPMC) - Microsoft ডাউনলোড সেন্টার
- গ্রুপ পলিসি সমস্যা সমাধান - Microsoft ডকুমেন্টেশন
- গ্রুপ পলিসির জন্য সেরা অনুশীলন - Microsoft ডকুমেন্টেশন
Related Posts