ইইউ-বহির্ভূত ব্যবসার জন্য ২০২৪ সালের GDPR সম্মতি নির্দেশিকা

Table of Contents
GDPR বোঝা: ইইউ-বহির্ভূত ব্যবসার জন্য নির্দেশিকা
সাধারণ তথ্য সুরক্ষা বিধিমালা (GDPR) হলো ইউরোপীয় ইউনিয়ন (EU) ২০১৮ সালে প্রণয়ন করা একটি বিস্তৃত তথ্য সুরক্ষা আইন। এটি মূলত ইইউর ভেতরের ব্যবসার ক্ষেত্রে প্রযোজ্য হলেও, ইইউর বাসিন্দাদের ব্যক্তিগত তথ্য প্রক্রিয়া করা ইইউ-বহির্ভূত ব্যবসাকেও উল্লেখযোগ্যভাবে প্রভাবিত করে। এই নির্দেশিকায় ইইউ-বহির্ভূত ব্যবসার জন্য GDPR ব্যাখ্যা করা হয়েছে এবং সম্মতির প্রধান শর্ত, প্রভাব, সম্মতি অর্জনের ধাপ ও এসব ব্যবসার চ্যালেঞ্জ তুলে ধরা হয়েছে। এখানে দেওয়া নির্দেশিকা ও উত্তম অনুশীলন অনুসরণ করলে ব্যবসাগুলো GDPR মেনে চলতে এবং ইইউ গ্রাহকদের আস্থা গড়তে পারে।
প্রধান বিষয়গুলো
- GDPR হলো ইইউ প্রণীত একটি বিস্তৃত তথ্য সুরক্ষা আইন।
- ইইউর বাসিন্দাদের ব্যক্তিগত তথ্য প্রক্রিয়াকারী ইইউ-বহির্ভূত ব্যবসার ক্ষেত্রেও GDPR প্রযোজ্য।
- সম্মতির শর্তে তথ্য সুরক্ষা কর্মকর্তা নিয়োগ এবং প্রক্রিয়াকরণের আইনি ভিত্তি নির্ধারণ অন্তর্ভুক্ত।
- তথ্য বিষয়ের অধিকার রয়েছে, যেমন সম্মতি প্রত্যাহার এবং তথ্যভঙ্গের প্রতিবেদন পাওয়া।
- GDPR না মানলে বড় অঙ্কের জরিমানা ও সুনামের ক্ষতি হতে পারে।
GDPR-এর সংক্ষিপ্ত পরিচয়
GDPR-এর ইতিহাস ও উদ্দেশ্য
ইইউ-বহির্ভূত ব্যবসার জন্য সাধারণ তথ্য সুরক্ষা বিধিমালার (GDPR) ইতিহাস ও উদ্দেশ্য বোঝা জরুরি। ইউরোপীয় ইউনিয়ন (EU) ২০১৮ সালে ইইউর ব্যক্তিদের ব্যক্তিগত তথ্য সুরক্ষা এবং গোপনীয়তার অধিকার জোরদার করতে GDPR চালু করে। ইইউর সদস্যদেশগুলোর তথ্য সুরক্ষা আইন সমন্বয় করা এবং ব্যক্তিদের নিজেদের তথ্যের ওপর আরও নিয়ন্ত্রণ দেওয়া এর লক্ষ্য।
GDPR-এর ইতিহাস ও উদ্দেশ্য সম্পর্কে কয়েকটি মূল বিষয়:
- প্রযুক্তিগত অগ্রগতি ও বিশ্বায়নের ফলে তৈরি চ্যালেঞ্জ মোকাবিলা এবং পুরোনো তথ্য সুরক্ষা নির্দেশিকা 95/46/EC-এর স্থলাভিষিক্ত হতে GDPR প্রণীত হয়।
- গোপনীয়তা অধিকারকর্মী, ব্যবসা এবং সরকারি প্রতিনিধিসহ বিভিন্ন পক্ষের অংশগ্রহণে কয়েক বছর ধরে আলোচনা ও পরামর্শের পর বিধিমালাটি তৈরি হয়।
- এর প্রধান উদ্দেশ্যের মধ্যে ব্যক্তির অধিকার জোরদার করা, তথ্য প্রক্রিয়াকরণে স্বচ্ছতা ও জবাবদিহি বাড়ানো এবং ইইউতে কাজ করা ব্যবসার জন্য সমান প্রতিযোগিতার পরিবেশ তৈরি করা রয়েছে।
GDPR-এর ইতিহাস ও উদ্দেশ্য বুঝলে ইইউ-বহির্ভূত ব্যবসা এর বিধানগুলোর কারণ ভালোভাবে বুঝতে এবং বিধিমালা মেনে চলতে পারে।
GDPR-এর মূলনীতি
সাইবার নিরাপত্তা বিশেষজ্ঞ হিসেবে GDPR-এর মূলনীতি বোঝা দরকার। এই নীতিগুলো বিধিমালার ভিত্তি এবং সম্মতির প্রচেষ্টায় প্রতিষ্ঠানকে পথ দেখায়। GDPR-এর মূলনীতিগুলো হলো:
- আইনসম্মততা, ন্যায্যতা ও স্বচ্ছতা: প্রতিষ্ঠানকে ব্যক্তিগত তথ্য আইনসম্মত, ন্যায্য ও স্বচ্ছভাবে প্রক্রিয়া করতে হবে। ব্যক্তিকে জানাতে হবে তাঁর তথ্য কীভাবে ব্যবহার হবে এবং তাঁর অধিকার কী, যাতে তিনি তা স্পষ্টভাবে বুঝতে পারেন।
- উদ্দেশ্য সীমাবদ্ধতা: নির্দিষ্ট, স্পষ্ট ও বৈধ উদ্দেশ্যেই ব্যক্তিগত তথ্য সংগ্রহ করা উচিত। অতিরিক্ত সম্মতি ছাড়া প্রতিষ্ঠান অন্য উদ্দেশ্যে সেই তথ্য ব্যবহার করবে না।
- তথ্য ন্যূনতমকরণ: নির্ধারিত উদ্দেশ্যে যতটুকু ব্যক্তিগত তথ্য প্রয়োজন, কেবল ততটুকুই সংগ্রহ ও সংরক্ষণ করা উচিত। অতিরিক্ত বা অপ্রাসঙ্গিক তথ্য এড়াতে হবে।
- সঠিকতা: প্রক্রিয়াকৃত ব্যক্তিগত তথ্য সঠিক রাখার দায় প্রতিষ্ঠানটির। তথ্য হালনাগাদ রাখা এবং ভুল সংশোধনে যুক্তিসঙ্গত পদক্ষেপ নিতে হবে।
- সংরক্ষণ সময়সীমা: ব্যক্তিকে শনাক্ত করা যায় এমন আকারে প্রয়োজনের চেয়ে বেশি সময় ব্যক্তিগত তথ্য রাখা উচিত নয়। সংরক্ষণকাল নির্ধারণ করে প্রয়োজন শেষ হলে তথ্য মুছে ফেলতে বা বেনামি করতে হবে।
- অখণ্ডতা ও গোপনীয়তা: অননুমোদিত প্রবেশ, প্রকাশ, পরিবর্তন বা ধ্বংস থেকে ব্যক্তিগত তথ্য রক্ষায় যথাযথ নিরাপত্তা ব্যবস্থা নিতে হবে।
- জবাবদিহি: তথ্য প্রক্রিয়াকরণের কার্যক্রমের জন্য প্রতিষ্ঠান জবাবদিহি করবে। GDPR সম্মতি প্রমাণের পাশাপাশি তথ্য বিষয়ের অনুরোধ ও তথ্যভঙ্গ সামলানোর ব্যবস্থা রাখতে হবে।
এই মূলনীতি মেনে চললে ইইউ-বহির্ভূত ব্যবসা আইনসম্মত, নৈতিক ও নিরাপদভাবে ব্যক্তিগত তথ্য পরিচালনা করতে পারে।
GDPR-এর আওতা ও প্রযোজ্যতা
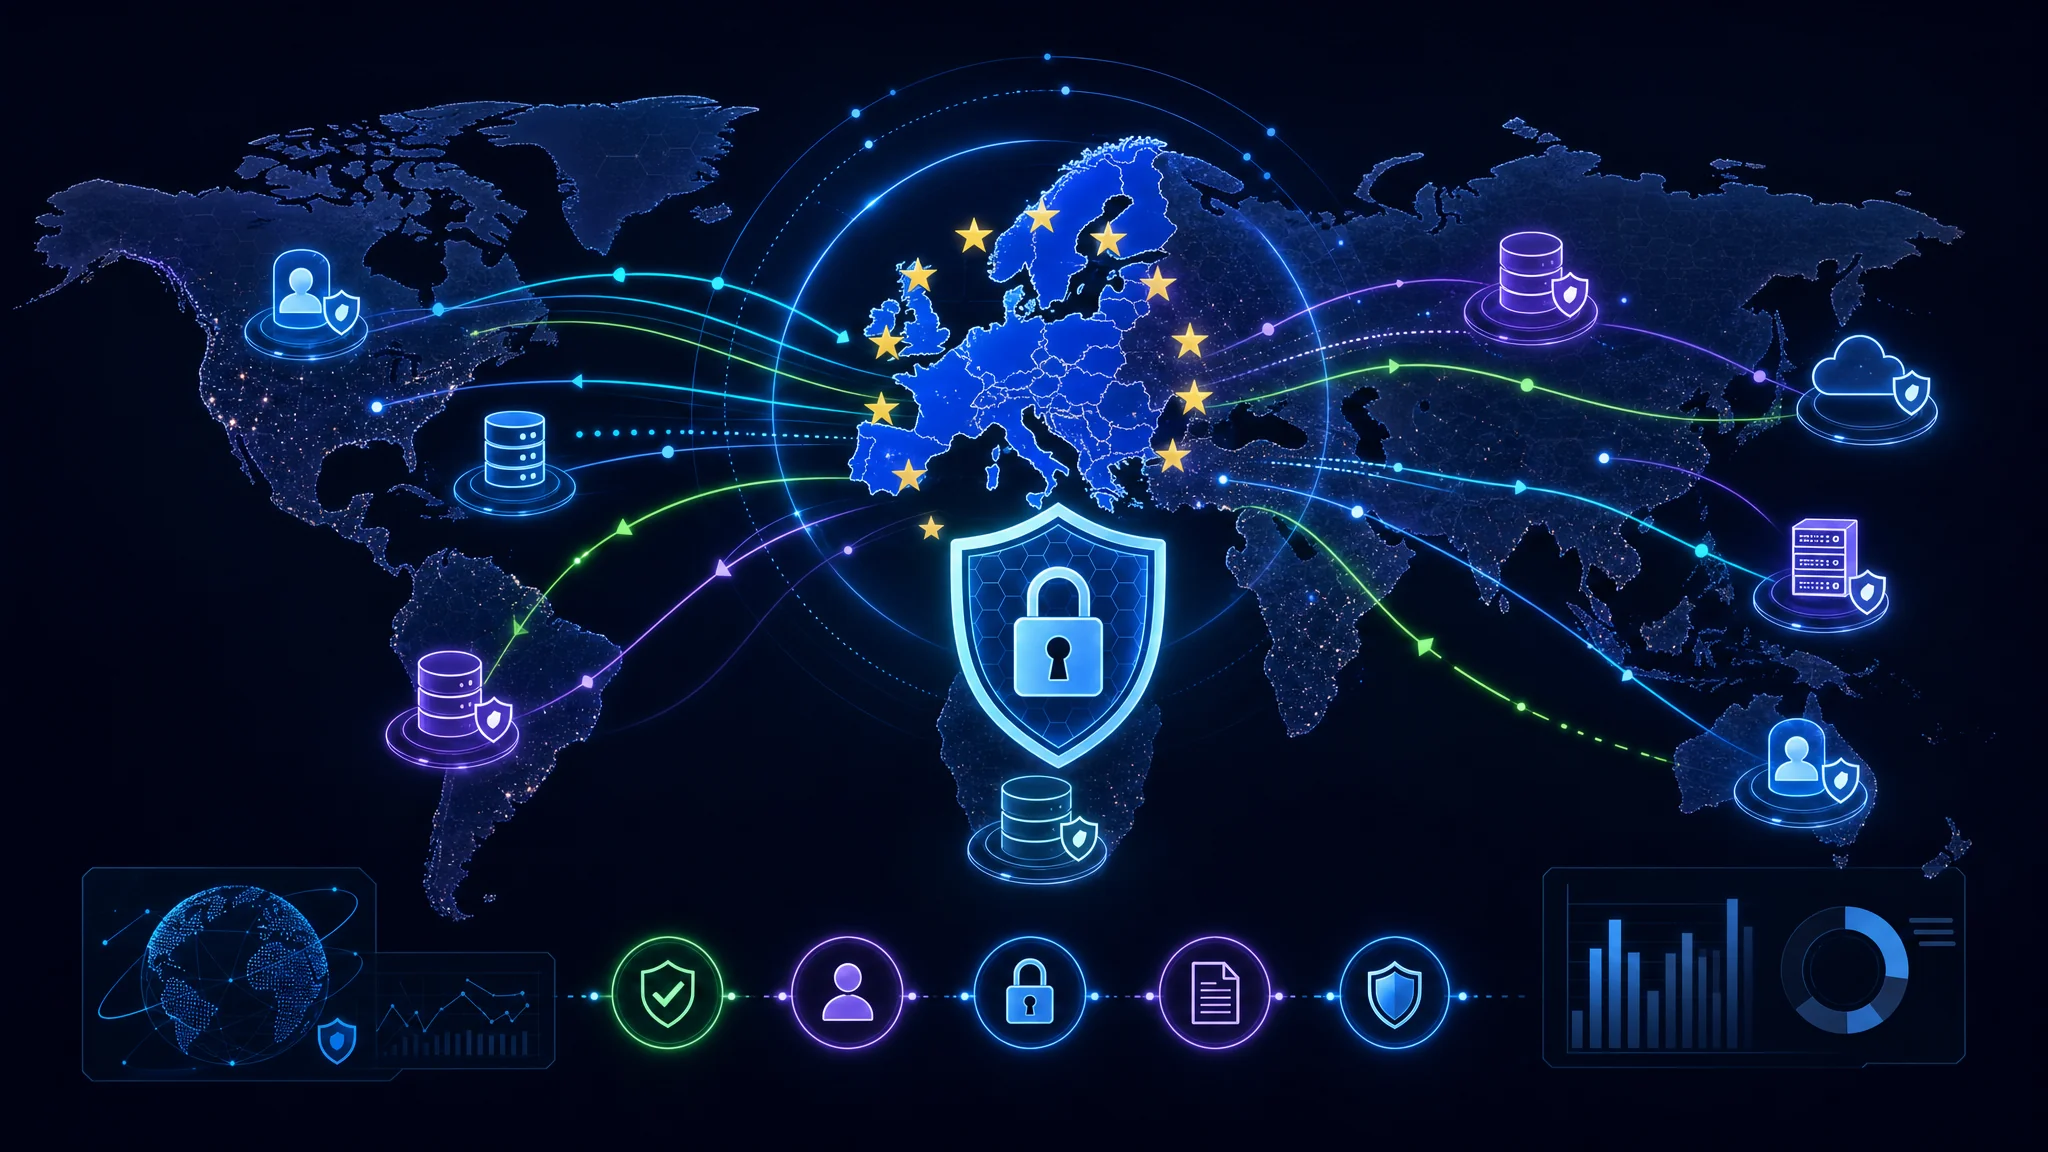
ইউরোপীয় ইউনিয়নে বসবাসকারী ব্যক্তির ব্যক্তিগত তথ্য প্রক্রিয়া করলে GDPR-এর বিস্তৃত আওতা ইইউ ও ইইউ-বহির্ভূত উভয় ব্যবসার ক্ষেত্রেই প্রযোজ্য। সম্মতি নিশ্চিত এবং ইইউ তথ্য বিষয়ের গোপনীয়তার অধিকার রক্ষায় ইইউ-বহির্ভূত ব্যবসার বিধিমালার পরিধি বোঝা জরুরি।
প্রধান বিষয়:
- ইইউ-বহির্ভূত ব্যবসা ইইউর ব্যক্তিদের পণ্য বা সেবা দিলে, অথবা তাঁদের আচরণ পর্যবেক্ষণ করলে GDPR-এর আওতায় পড়ে।
- ব্যক্তিগত তথ্যের মধ্যে ব্যক্তিকে সরাসরি বা পরোক্ষভাবে শনাক্ত করতে পারে এমন যেকোনো তথ্য রয়েছে, যেমন নাম, ঠিকানা, ইমেইল ঠিকানা, IP ঠিকানা, এমনকি কুকির তথ্যও।
- প্রক্রিয়াকরণ কোথায় হচ্ছে তা বিবেচ্য নয়, যদি তাতে ইইউর বাসিন্দাদের ব্যক্তিগত তথ্য জড়িত থাকে।
সারণি: GDPR-এর আওতা ও প্রযোজ্যতা
| আওতা | প্রযোজ্যতা |
|---|---|
| ইইউ | প্রযোজ্য |
| ইইউ-বহির্ভূত | প্রযোজ্য |
পরামর্শ: GDPR-এর আওতায় পড়ে কি না তা জানতে ইইউ-বহির্ভূত ব্যবসার তথ্য প্রক্রিয়াকরণের কার্যক্রম সতর্কভাবে মূল্যায়ন করা উচিত। আইনি পরামর্শ অনিশ্চয়তা পরিষ্কার করতে এবং সম্মতি নিশ্চিত করতে সাহায্য করতে পারে।
GDPR-এর পরিধি বিস্তৃত এবং ইইউর ব্যক্তিদের পণ্য বা সেবা দেওয়া কিংবা তাঁদের আচরণ পর্যবেক্ষণসহ নানা পরিস্থিতিতে প্রযোজ্য, তা ব্যবসার বোঝা দরকার। GDPR মানতে তথ্যের ধরন বা অবস্থান যা-ই হোক, ব্যক্তিগত তথ্য শনাক্ত ও সুরক্ষিত করতে হবে। আইনি দিকনির্দেশনা নেওয়া এবং তথ্যের পূর্ণাঙ্গ মূল্যায়ন করা সম্মতি অর্জনের গুরুত্বপূর্ণ ধাপ।
ইইউ-বহির্ভূত ব্যবসার জন্য সম্মতির শর্ত
তথ্য সুরক্ষা কর্মকর্তা (DPO)
সাধারণ তথ্য সুরক্ষা বিধিমালার (GDPR) সম্মতি নিশ্চিত করতে তথ্য সুরক্ষা কর্মকর্তার (DPO) ভূমিকা অত্যন্ত গুরুত্বপূর্ণ। DPO প্রতিষ্ঠানের তথ্য সুরক্ষা কৌশল ও বাস্তবায়ন তদারক করেন, তথ্য সুরক্ষা প্রভাব মূল্যায়নে পরামর্শ দেন এবং GDPR-এর শর্ত মানা হচ্ছে কি না পর্যবেক্ষণ করেন।
DPO-র ভূমিকার মূল বিষয়গুলো:
- স্বাধীনতা: স্বার্থের সংঘাত এড়াতে DPO স্বাধীনভাবে কাজ করবেন এবং সরাসরি সর্বোচ্চ পর্যায়ের ব্যবস্থাপনার কাছে প্রতিবেদন দেবেন।
- দক্ষতা: তথ্য সুরক্ষা আইন ও অনুশীলনে বিশেষজ্ঞ জ্ঞান এবং প্রতিষ্ঠানের কার্যক্রম ও তথ্য প্রক্রিয়াকরণ সম্পর্কে ধারণা তাঁর থাকা উচিত।
- দায়িত্ব: কর্মীদের GDPR-এর শর্ত সম্পর্কে শিক্ষা দেওয়া, নিরীক্ষা ও মূল্যায়ন করা এবং তথ্য বিষয় ও তদারকি কর্তৃপক্ষের যোগাযোগের ব্যক্তি হিসেবে কাজ করা DPO-র দায়িত্ব।
DPO-র ভূমিকা কার্যকর করতে প্রতিষ্ঠান স্পষ্ট প্রতিবেদন কাঠামো তৈরি, পর্যাপ্ত সম্পদ ও সহায়তা প্রদান এবং তথ্য সুরক্ষা সচেতনতা ও জবাবদিহির সংস্কৃতি গড়ে তুলতে পারে।
পরামর্শ: প্রতিষ্ঠানের উচিত DPO-কে সতর্কভাবে বেছে নেওয়া এবং তাঁকে দায়িত্ব কার্যকরভাবে পালনে সহায়তা করা, যাতে GDPR সম্মতি নিশ্চিত হয়।
প্রক্রিয়াকরণের আইনি ভিত্তি
GDPR সম্মতি চাওয়া ইইউ-বহির্ভূত ব্যবসার জন্য ব্যক্তিগত তথ্য প্রক্রিয়াকরণের আইনি ভিত্তি বোঝা অত্যন্ত জরুরি। কোন আইনি কারণে ব্যক্তিগত তথ্য প্রক্রিয়া করা যায়, তা এই ভিত্তি নির্ধারণ করে। GDPR-এর অনুচ্ছেদ ৬-এ ছয়টি আইনি ভিত্তি আছে:
- সম্মতি: ব্যক্তির ব্যক্তিগত তথ্য প্রক্রিয়ার জন্য তাঁর স্পষ্ট ও অবহিত সম্মতি নেওয়া।
- চুক্তি পালনের প্রয়োজন: তথ্য বিষয়ের সঙ্গে চুক্তি পালনে প্রয়োজনীয় ব্যক্তিগত তথ্য প্রক্রিয়া করা।
- আইনি বাধ্যবাধকতা: আইনি বাধ্যবাধকতা পূরণে তথ্য প্রক্রিয়া করা।
- জীবন রক্ষার স্বার্থ: কারও জীবন রক্ষায় তথ্য প্রক্রিয়া করা।
- জনস্বার্থে কাজ: জনস্বার্থে সম্পাদিত সরকারি কাজ বা দায়িত্ব পালনে তথ্য প্রক্রিয়া করা।
- বৈধ স্বার্থ: তথ্য নিয়ন্ত্রক বা তৃতীয় পক্ষের বৈধ স্বার্থে তথ্য প্রক্রিয়া করা, যদি না তথ্য বিষয়ের স্বার্থ, অধিকার ও স্বাধীনতা সেই স্বার্থকে ছাপিয়ে যায়।
প্রতিটি তথ্য প্রক্রিয়াকরণ কার্যক্রমের আইনি ভিত্তি সতর্কভাবে বিবেচনা ও নথিবদ্ধ করা উচিত। এতে প্রক্রিয়াকরণে স্বচ্ছতা ও জবাবদিহি বজায় থাকে এবং GDPR সম্মতি নিশ্চিত হয়।
উপযুক্ত আইনি ভিত্তি নির্ধারণে Information Commissioner’s Office (ICO) প্রতিটি ভিত্তির জন্য নির্দেশনা ও উদাহরণ দেয়। সেই নির্দেশনা দেখা এবং প্রয়োজনে আইনি পরামর্শ নেওয়া উচিত।
সম্মতি ও তথ্য বিষয়ের অধিকার
সাধারণ তথ্য সুরক্ষা বিধিমালা (GDPR)-এর গুরুত্বপূর্ণ দিক হলো সম্মতি ও তথ্য বিষয়ের অধিকার। ব্যক্তিগত তথ্য প্রক্রিয়ার আগে প্রতিষ্ঠানকে ব্যক্তির স্পষ্ট ও অবহিত সম্মতি নিতে হবে। অর্থাৎ, কোন উদ্দেশ্যে তথ্য ব্যবহার করা হবে তা ব্যক্তি সম্পূর্ণভাবে জানবেন এবং স্বাধীনভাবে সম্মতি দেবেন। তিনি যেকোনো সময় সম্মতি প্রত্যাহার করতে পারেন। প্রতিষ্ঠানকে তথ্য প্রক্রিয়াকরণ সম্পর্কে পরিষ্কার ও স্বচ্ছ তথ্যও দিতে হবে, যার মধ্যে প্রক্রিয়াকরণের আইনি ভিত্তি এবং তথ্য বিষয়ের অধিকার থাকবে।
GDPR-এর সম্মতি ও তথ্য বিষয়ের অধিকার সংক্রান্ত শর্ত মানতে প্রতিষ্ঠানের উচিত:
- এমন কার্যকর সম্মতি ব্যবস্থাপনা ব্যবস্থা করা, যাতে ব্যক্তি সহজে সম্মতি দিতে, প্রত্যাহার করতে ও তা পরিচালনা করতে পারেন।
- গোপনীয়তা নীতি নিয়মিত পর্যালোচনা ও হালনাগাদ করে তা স্পষ্ট, সংক্ষিপ্ত ও সহজে পাওয়া যায় এমন রাখা।
- ব্যক্তিকে নিজের তথ্য দেখতে, সংশোধন করতে ও মুছে ফেলতে দেওয়ার মতো অধিকার চর্চার ব্যবস্থা করা।
- তথ্য বিষয়ের অনুরোধ সামলানোর প্রক্রিয়া তৈরি এবং সময়মতো উত্তর নিশ্চিত করা।
ব্যক্তির গোপনীয়তা ও অধিকার সুরক্ষায় প্রতিষ্ঠানকে GDPR-এর সম্মতি ও তথ্য বিষয়ের অধিকার সংক্রান্ত শর্ত বুঝে মেনে চলতে হবে।
তথ্যভঙ্গের প্রতিবেদন
GDPR সম্মতির গুরুত্বপূর্ণ অংশ হলো তথ্যভঙ্গের প্রতিবেদন। তথ্যভঙ্গ ঘটলে ইইউ-বহির্ভূত ব্যবসাকে দ্রুত সংশ্লিষ্ট তদারকি কর্তৃপক্ষ ও ক্ষতিগ্রস্ত ব্যক্তিদের জানাতে হবে। সময়মতো ও সঠিক প্রতিবেদন সম্ভাব্য ক্ষতি কমায় এবং GDPR-এর শর্ত মানার প্রমাণ দেয় । প্রতিবেদনে ভঙ্গের ধরন, ক্ষতিগ্রস্ত ব্যক্তিগত তথ্যের শ্রেণি, সম্ভাব্য পরিণতি এবং ভঙ্গ মোকাবিলায় নেওয়া ব্যবস্থা থাকা উচিত। তথ্যভঙ্গ প্রতিবেদন না করলে উল্লেখযোগ্য জরিমানা হতে পারে।
আন্তর্জাতিক তথ্য স্থানান্তর
আন্তর্জাতিক তথ্য স্থানান্তর বলতে ইউরোপীয় ইউনিয়ন (EU) থেকে ইইউ-বহির্ভূত দেশে ব্যক্তিগত তথ্য পাঠানো বোঝায়। ব্যক্তির ব্যক্তিগত তথ্য সুরক্ষিত রাখতে GDPR এসব স্থানান্তরের জন্য নির্দিষ্ট শর্ত দেয়।
আন্তর্জাতিক তথ্য স্থানান্তরের প্রধান বিবেচ্য বিষয়:
- পর্যাপ্ততার সিদ্ধান্ত: ইইউর বাইরে কোনো দেশে পর্যাপ্ত তথ্য সুরক্ষা আছে কি না ইউরোপীয় কমিশন নির্ধারণ করতে পারে। দেশটিকে পর্যাপ্ত বলে বিবেচনা করলে অতিরিক্ত সুরক্ষা ছাড়াই ব্যক্তিগত তথ্য স্থানান্তর করা যায়।
- স্ট্যান্ডার্ড চুক্তিগত ধারা (SCCs): পর্যাপ্ততার সিদ্ধান্ত নেই এমন দেশে তথ্য স্থানান্তরের সময় যথেষ্ট সুরক্ষা নিশ্চিত করতে প্রতিষ্ঠান যে পূর্বানুমোদিত চুক্তির ধারা ব্যবহার করতে পারে।
- বাধ্যতামূলক করপোরেট বিধি (BCRs): বহুজাতিক প্রতিষ্ঠান নিজের প্রতিষ্ঠানের ভেতরে ব্যক্তিগত তথ্য স্থানান্তরে একরূপ সুরক্ষা নিশ্চিত করতে যে অভ্যন্তরীণ নিয়ম গ্রহণ করে।
- ব্যতিক্রম: নির্দিষ্ট পরিস্থিতিতে প্রতিষ্ঠান আন্তর্জাতিক তথ্য স্থানান্তরে ব্যতিক্রমের ওপর নির্ভর করতে পারে। এর মধ্যে রয়েছে স্পষ্ট সম্মতি, চুক্তি পালন এবং জীবন রক্ষার স্বার্থ।
আন্তর্জাতিক তথ্য স্থানান্তরের সম্মতি নিশ্চিত করার পরামর্শ:
- GDPR-এর অধীন তথ্য স্থানান্তরের শর্ত পূর্ণাঙ্গভাবে মূল্যায়ন করুন।
- পর্যাপ্ততার সিদ্ধান্ত, SCCs বা BCRs-এর মতো উপযুক্ত আইনি ভিত্তি শনাক্ত করুন।
- স্থানান্তরের সময় ব্যক্তিগত তথ্য সুরক্ষায় উপযুক্ত প্রযুক্তিগত ও সাংগঠনিক ব্যবস্থা নিন।
- তথ্য স্থানান্তরের কার্যক্রম নথিবদ্ধ করুন এবং সম্মতির প্রমাণ হিসেবে রেকর্ড রাখুন।
ইইউ-বহির্ভূত ব্যবসার GDPR-এর আন্তর্জাতিক তথ্য স্থানান্তর সংক্রান্ত শর্ত বুঝে মেনে চলা জরুরি। তা না করলে বড় জরিমানা ও সুনামের ক্ষতি হতে পারে।
- GDPR-এর চলমান সম্মতি নিশ্চিত করতে তথ্য স্থানান্তরের প্রক্রিয়া নিয়মিত পর্যালোচনা ও হালনাগাদ করুন।
- GDPR-এর পরিবর্তন ও হালনাগাদের খবর রাখুন এবং সে অনুযায়ী তথ্য স্থানান্তরের অনুশীলন বদলান।
ইইউ-বহির্ভূত ব্যবসার ওপর GDPR-এর প্রভাব
বিপণন ও বিজ্ঞাপনে প্রভাব
ইইউ-বহির্ভূত ব্যবসার বিপণন ও বিজ্ঞাপনের ওপর সাধারণ তথ্য সুরক্ষা বিধিমালার (GDPR) উল্লেখযোগ্য প্রভাব রয়েছে। বিপণনের উদ্দেশ্যে ব্যক্তিগত তথ্য প্রক্রিয়ার আগে ব্যক্তির স্পষ্ট ও অবহিত সম্মতি নিতে হয়। অর্থাৎ, তথ্য কীভাবে ব্যবহার হবে তা স্পষ্ট করে জানাতে হবে এবং ব্যক্তিকে বিপণন বার্তা বন্ধ করার সুযোগ দিতে হবে।
প্রধান বিষয়:
- বিপণনের উদ্দেশ্যে ব্যক্তিগত তথ্য প্রক্রিয়ার আগে স্পষ্ট ও অবহিত সম্মতি নিতে হবে।
- ব্যক্তিকে বিপণন যোগাযোগ থেকে বেরিয়ে যাওয়ার সুযোগ দিতে হবে।
- বিপণনের উদ্দেশ্যে তথ্য কীভাবে ব্যবহার হবে তা স্পষ্ট করে জানাতে হবে।
GDPR না মানলে বার্ষিক বৈশ্বিক আয়ের ৪% বা ২০ মিলিয়ন ইউরো পর্যন্ত, যেটি বেশি, এমন গুরুতর জরিমানা হতে পারে.
পরামর্শ: GDPR সম্মতি নিশ্চিত করতে ইইউ-বহির্ভূত ব্যবসার বিপণন ও বিজ্ঞাপনের অনুশীলন পর্যালোচনা করা উচিত। এতে গোপনীয়তা নীতি হালনাগাদ, সম্মতি নেওয়ার ব্যবস্থা চালু এবং বিপণন বার্তা বন্ধ করার সুযোগ দেওয়া অন্তর্ভুক্ত হতে পারে।
তথ্য সুরক্ষা প্রভাব মূল্যায়ন
তথ্য সুরক্ষা প্রভাব মূল্যায়ন (DPIA) ইইউ-বহির্ভূত ব্যবসার GDPR সম্মতির গুরুত্বপূর্ণ অংশ। DPIA হলো কোনো প্রকল্প বা কার্যক্রমে তথ্য সুরক্ষার ঝুঁকি শনাক্ত ও কমানোর পদ্ধতিগত প্রক্রিয়া। এটি ব্যক্তির গোপনীয়তার অধিকারের ওপর তথ্য প্রক্রিয়াকরণের প্রভাব মূল্যায়ন এবং সম্ভাব্য ঝুঁকি কমাতে উপযুক্ত ব্যবস্থা নির্ধারণে প্রতিষ্ঠানকে সাহায্য করে।
DPIA-তে তথ্য প্রক্রিয়াকরণ কার্যক্রমের পূর্ণাঙ্গ বিশ্লেষণ থাকে, যেমন কী ধরনের তথ্য সংগ্রহ হয়, কোন উদ্দেশ্যে প্রক্রিয়া হয়, কী নিরাপত্তা ব্যবস্থা আছে এবং ব্যক্তির অধিকার ও স্বাধীনতার সম্ভাব্য ঝুঁকি কী। মূল্যায়নে তথ্য প্রক্রিয়াকরণের প্রয়োজনীয়তা ও আনুপাতিকতাও দেখা হয়, যাতে প্রতিষ্ঠান উদ্দেশ্য পূরণের জন্য প্রয়োজনীয় তথ্যই সংগ্রহ ও প্রক্রিয়া করে।
কার্যকর DPIA করতে ইইউ-বহির্ভূত ব্যবসার এই ধাপগুলো অনুসরণ করা উচিত:
- DPIA প্রয়োজন কি না শনাক্ত করুন: প্রকল্প বা কার্যক্রমে উচ্চ ঝুঁকির তথ্য প্রক্রিয়াকরণ আছে কি না নির্ধারণ করুন, যার জন্য DPIA লাগতে পারে।
- প্রক্রিয়াকরণ বর্ণনা করুন: উদ্দেশ্য, তথ্যের শ্রেণি, প্রাপক ও সংরক্ষণকালের বিবরণ নথিবদ্ধ করুন।
- প্রয়োজনীয়তা ও আনুপাতিকতা মূল্যায়ন করুন: নির্ধারিত উদ্দেশ্যে তথ্য প্রক্রিয়া করা প্রয়োজনীয় ও আনুপাতিক কি না যাচাই করুন।
- ঝুঁকি শনাক্ত ও মূল্যায়ন করুন: ব্যক্তির অধিকার ও স্বাধীনতার সম্ভাব্য ঝুঁকি এবং সেগুলোর সম্ভাবনা ও তীব্রতা নির্ধারণ করুন।
- ঝুঁকি কমান: শনাক্ত ঝুঁকি হ্রাসে এনক্রিপশন, ছদ্মনামকরণ বা প্রবেশাধিকার নিয়ন্ত্রণের মতো ব্যবস্থা নিন।
- সংশ্লিষ্ট পক্ষের সঙ্গে পরামর্শ করুন: তথ্য বিষয়, তথ্য সুরক্ষা কর্মকর্তা বা প্রাসঙ্গিক বিশেষজ্ঞের মতামত নিন।
- DPIA নথিবদ্ধ করুন: ফলাফল, গৃহীত ব্যবস্থা ও সিদ্ধান্তসহ মূল্যায়নের রেকর্ড সংরক্ষণ করুন।
DPIA করে ইইউ-বহির্ভূত ব্যবসা ব্যক্তির গোপনীয়তার অধিকার রক্ষায় নিজেদের অঙ্গীকার দেখাতে এবং GDPR-এর শর্ত মানতে পারে। DPIA প্রতিষ্ঠানকে আগে থেকেই তথ্য সুরক্ষার সম্ভাব্য ঝুঁকি খুঁজে মোকাবিলায়ও সাহায্য করে, ফলে সামগ্রিক সাইবার নিরাপত্তা জোরদার হয়।
জবাবদিহি ও রেকর্ড রাখা
GDPR সম্মতির গুরুত্বপূর্ণ অংশ হলো জবাবদিহি ও রেকর্ড রাখা। ইইউ-বহির্ভূত ব্যবসাকে প্রক্রিয়াকৃত ব্যক্তিগত তথ্যের দায়িত্ব নিতে সক্ষমতা দেখাতে হবে এবং তথ্য প্রক্রিয়াকরণ কার্যক্রমের সঠিক রেকর্ড রাখতে হবে। এতে তথ্য প্রক্রিয়াকরণের আইনি ভিত্তি, উদ্দেশ্য এবং সংশ্লিষ্ট তথ্য বিষয় ও ব্যক্তিগত তথ্যের শ্রেণি নথিবদ্ধ করা অন্তর্ভুক্ত। সাধারণ তথ্য সুরক্ষা বিধিমালা ব্যবসাকে তথ্য প্রক্রিয়াকরণ কার্যক্রমের রেকর্ড রাখতে বলে, যাতে স্বচ্ছতা ও জবাবদিহি নিশ্চিত হয়।
জরিমানা ও প্রয়োগ
সাধারণ তথ্য সুরক্ষা বিধিমালা (GDPR) না মানলে গুরুতর জরিমানা ও প্রয়োগমূলক ব্যবস্থা হতে পারে। GDPR-এর শর্ত না মানার সম্ভাব্য পরিণতি ইইউ-বহির্ভূত ব্যবসার বোঝা জরুরি। সম্মতি না রাখার জরিমানা উল্লেখযোগ্য হতে পারে, যার সর্বোচ্চ পরিমাণ ২০ মিলিয়ন ইউরো অথবা বৈশ্বিক বার্ষিক আয়ের ৪%, যেটি বেশি।
ইইউর প্রতিটি সদস্যদেশের তদারকি কর্তৃপক্ষ GDPR কার্যকর করে। অসম্মতিপূর্ণ ব্যবসার তদন্ত ও জরিমানা করার ক্ষমতা তাদের রয়েছে। সম্মতি নিশ্চিত করতে তারা নিরীক্ষা, সতর্কতা এবং সংশোধনী ব্যবস্থা নিতে পারে।
জরিমানা ও প্রয়োগমূলক ব্যবস্থা এড়াতে ইইউ-বহির্ভূত ব্যবসার GDPR সম্মতিকে অগ্রাধিকার দেওয়া এবং ব্যক্তিগত তথ্য সুরক্ষায় প্রয়োজনীয় পদক্ষেপ নেওয়া উচিত। এর মধ্যে শক্তিশালী তথ্য সুরক্ষা ব্যবস্থা চালু, নিয়মিত নিরীক্ষা এবং GDPR-এর শর্ত নিয়ে কর্মীদের প্রশিক্ষণ দেওয়া রয়েছে।
GDPR সম্মতির পরামর্শ:
- GDPR-এর শর্তের সঙ্গে সামঞ্জস্য রাখতে গোপনীয়তা নীতি ও পদ্ধতি নিয়মিত পর্যালোচনা ও হালনাগাদ করুন।
- GDPR সম্মতি তদারকির জন্য প্রতিষ্ঠানে তথ্য সুরক্ষা কর্মকর্তা (DPO)-র ভূমিকা তৈরি করুন।
- তথ্যভঙ্গ দ্রুত তদারকি কর্তৃপক্ষকে জানাতে প্রতিবেদন পদ্ধতি চালু করুন।
- ব্যক্তিগত তথ্যের সম্ভাব্য ঝুঁকি শনাক্ত ও কমাতে তথ্য সুরক্ষা প্রভাব মূল্যায়ন (DPIA) করুন।
- চলমান সম্মতি নিশ্চিত করতে বিধিবিধানের পরিবর্তন ও হালনাগাদের খবর রাখুন।
GDPR-এর শর্ত মেনে এবং তথ্য সুরক্ষাকে অগ্রাধিকার দিয়ে ইইউ-বহির্ভূত ব্যবসা জরিমানা ও প্রয়োগমূলক ব্যবস্থার ঝুঁকি কমাতে, ইইউ গ্রাহকের আস্থা গড়তে এবং ব্যক্তিগত তথ্য সুরক্ষায় নিজেদের অঙ্গীকার দেখাতে পারে।
ইইউ গ্রাহকের আস্থা গড়া
GDPR সম্মতি চাওয়া ইইউ-বহির্ভূত ব্যবসার জন্য ইইউ গ্রাহকের আস্থা অর্জন জরুরি। আস্থা যেকোনো সফল ব্যবসায়িক সম্পর্কের ভিত্তি, আর ব্যক্তিগত তথ্যের ক্ষেত্রে এর গুরুত্ব আরও বেশি। আস্থা গড়তে ব্যবসার উচিত:
- শক্তিশালী নিরাপত্তা ব্যবস্থা বাস্তবায়ন করে অননুমোদিত প্রবেশ বা তথ্যভঙ্গ থেকে গ্রাহকের তথ্য রক্ষা করা।
- তথ্য প্রক্রিয়াকরণের অনুশীলন সম্পর্কে স্বচ্ছ থাকা এবং ব্যক্তিগত তথ্য কীভাবে সংগ্রহ, সংরক্ষণ ও ব্যবহার হয় তা গ্রাহককে জানানো।
- ব্যক্তিগত তথ্য প্রক্রিয়ার আগে গ্রাহকের স্পষ্ট সম্মতি নেওয়া এবং যেকোনো সময় সম্মতি প্রত্যাহারের সুযোগ দেওয়া।
- গ্রাহকের তথ্য নিয়মিত হালনাগাদ ও যাচাই করে তথ্যের সঠিকতা নিশ্চিত করা।
- গ্রাহককে নিজের ব্যক্তিগত তথ্য দেখতে, সংশোধন করতে ও মুছতে দেওয়ার ব্যবস্থা করে তথ্য বিষয়ের অধিকার কার্যকর করা।
এসব অনুশীলন অনুসরণ করলে ইইউ-বহির্ভূত ব্যবসা তথ্য সুরক্ষায় অঙ্গীকার দেখাতে এবং ইইউ গ্রাহকের আস্থা গড়তে পারে।
GDPR সম্মতি অর্জনের ধাপ
তথ্য নিরীক্ষা করা
GDPR সম্মতি চাওয়া ইইউ-বহির্ভূত ব্যবসার জন্য পূর্ণাঙ্গ তথ্য নিরীক্ষা একটি জরুরি ধাপ। প্রতিষ্ঠান যে ব্যক্তিগত তথ্য সংগ্রহ, প্রক্রিয়া ও সংরক্ষণ করে, নিরীক্ষায় তা মূল্যায়ন ও নথিবদ্ধ করা হয়। তথ্য ব্যবস্থাপনার অনুশীলনে সম্ভাব্য ঝুঁকি ও দুর্বলতা শনাক্ত করতেও এটি সাহায্য করে। নিরীক্ষার সময় বিবেচ্য কয়েকটি বিষয়:
- কী ধরনের ব্যক্তিগত তথ্য সংগ্রহ হয় এবং কোন উদ্দেশ্যে তা প্রক্রিয়া করা হয় তা শনাক্ত করুন।
- সম্মতি বা বৈধ স্বার্থের মতো তথ্য প্রক্রিয়াকরণের আইনি ভিত্তি নির্ধারণ করুন।
- অননুমোদিত প্রবেশ বা তথ্যভঙ্গ থেকে তথ্য সুরক্ষায় থাকা নিরাপত্তা ব্যবস্থা মূল্যায়ন করুন।
- তথ্য সংরক্ষণের নীতি মূল্যায়ন করে GDPR-এর শর্ত মানা হচ্ছে কি না নিশ্চিত করুন।
- তৃতীয় পক্ষ বা ইইউ-বহির্ভূত দেশে স্থানান্তরসহ প্রতিষ্ঠানের ভেতরের তথ্য প্রবাহ নথিবদ্ধ করুন।
তথ্য নিরীক্ষা প্রতিষ্ঠানের তথ্য প্রক্রিয়াকরণ কার্যক্রম সম্পর্কে পূর্ণাঙ্গ ধারণা দেয় এবং GDPR সম্মতির জন্য কোথায় উন্নতি দরকার তা শনাক্ত করতে সাহায্য করে।
গোপনীয়তা নীতি ও পদ্ধতি বাস্তবায়ন
GDPR সম্মতির জন্য গোপনীয়তা নীতি ও পদ্ধতি বাস্তবায়ন গুরুত্বপূর্ণ। প্রতিষ্ঠান কীভাবে ব্যক্তিগত তথ্য সংগ্রহ, ব্যবহার ও সুরক্ষা করে তা গোপনীয়তা নীতিতে বলা হয়, আর নিরাপদে তথ্য পরিচালনার কাঠামো দেয় পদ্ধতিগুলো। বাস্তবায়নের সময় কয়েকটি বিষয়:
- স্বচ্ছতা: কোন উদ্দেশ্যে কীভাবে ব্যক্তির তথ্য প্রক্রিয়া হবে তা স্পষ্ট করে জানান। গোপনীয়তা নীতিতে সংক্ষিপ্ত ও সহজবোধ্য ভাষা ব্যবহার করুন।
- আইনি ভিত্তি: সম্মতি, চুক্তি পালনের প্রয়োজন বা বৈধ স্বার্থের মতো ব্যক্তিগত তথ্য প্রক্রিয়ার আইনি ভিত্তি নির্ধারণ করুন। নির্বাচিত ভিত্তি নীতিতে নথিবদ্ধ করুন।
- তথ্য ন্যূনতমকরণ: উদ্দেশ্যের জন্য প্রয়োজনীয় ন্যূনতম ব্যক্তিগত তথ্য সংগ্রহ ও সংরক্ষণ করুন। এতে অননুমোদিত প্রবেশ বা অপব্যবহারের ঝুঁকি কমে।
- তথ্য নিরাপত্তা: অননুমোদিত প্রবেশ, পরিবর্তন বা ধ্বংস থেকে ব্যক্তিগত তথ্য সুরক্ষায় উপযুক্ত প্রযুক্তিগত ও সাংগঠনিক ব্যবস্থা নিন।
- তথ্য সংরক্ষণ: বিভিন্ন ধরনের ব্যক্তিগত তথ্যের জন্য স্পষ্ট সংরক্ষণকাল নির্ধারণ করুন, নিয়মিত পর্যালোচনা করুন এবং আর প্রয়োজন নেই এমন তথ্য মুছে দিন।
পরামর্শ: পরিবর্তনশীল GDPR শর্ত এবং প্রতিষ্ঠানের তথ্য প্রক্রিয়াকরণ কার্যক্রমের পরিবর্তনের সঙ্গে মিল রাখতে গোপনীয়তা নীতি ও পদ্ধতি নিয়মিত পর্যালোচনা ও হালনাগাদ করুন।
GDPR বিষয়ে কর্মীদের প্রশিক্ষণ
ইইউ-বহির্ভূত ব্যবসায় সম্মতি নিশ্চিত এবং ব্যক্তির ব্যক্তিগত তথ্য সুরক্ষায় GDPR বিষয়ে কর্মীদের প্রশিক্ষণ জরুরি। GDPR-এর মূলনীতি ও শর্তের পাশাপাশি তথ্য সুরক্ষায় তাঁদের ভূমিকা ও দায়িত্ব কর্মীদের শেখানো দরকার।
পূর্ণাঙ্গ প্রশিক্ষণ কর্মসূচি কর্মীদের তথ্য সুরক্ষার গুরুত্ব এবং সম্মতি না রাখার সম্ভাব্য ঝুঁকি বুঝতে সাহায্য করে। প্রশিক্ষণে এ বিষয়গুলো থাকা উচিত:
- GDPR-এর মূলনীতি এবং প্রতিষ্ঠানে সেগুলোর প্রয়োগ।
- ব্যক্তিগত তথ্য প্রক্রিয়াকরণের আইনি ভিত্তি।
- তথ্য বিষয়ের অধিকার এবং তাঁদের অনুরোধ সামলানোর পদ্ধতি।
- বৈধ সম্মতি নেওয়ার গুরুত্ব।
- তথ্যভঙ্গ প্রতিবেদন ও মোকাবিলার পদ্ধতি।
GDPR বিষয়ে কর্মীদের প্রশিক্ষণ দিলে ব্যবসা নিশ্চিত করতে পারে যে কর্মীরা GDPR-এর জন্য প্রস্তুত এবং ব্যক্তিগত তথ্য নিরাপদ ও নিয়ম মেনে পরিচালনার জ্ঞান ও দক্ষতা অর্জন করেছেন ।
তথ্য সুরক্ষা ব্যবস্থা স্থাপন
সাধারণ তথ্য সুরক্ষা বিধিমালা (GDPR) মেনে চলতে ইইউ-বহির্ভূত ব্যবসার শক্তিশালী তথ্য সুরক্ষা ব্যবস্থা স্থাপন করা জরুরি। এসব ব্যবস্থা ব্যক্তিগত তথ্য সুরক্ষা এবং ব্যক্তির গোপনীয়তার অধিকার রক্ষার জন্য তৈরি। কার্যকর ব্যবস্থা নিলে ব্যবসা তথ্যভঙ্গের ঝুঁকি কমাতে এবং তথ্য নিরাপত্তায় অঙ্গীকার দেখাতে পারে।
সম্মতি নিয়মিত পর্যালোচনা ও হালনাগাদ
GDPR-এর শর্ত নিয়মিত মেনে চলতে ইইউ-বহির্ভূত ব্যবসার সম্মতি পর্যালোচনা ও হালনাগাদ করা জরুরি। নিয়মিত পর্যালোচনায় ব্যবসা ঘাটতি বা উন্নতির ক্ষেত্র শনাক্ত করে তা মেটাতে যথাযথ পদক্ষেপ নিতে পারে। এতে অসম্মতি ও সম্ভাব্য জরিমানার ঝুঁকি কমে। GDPR-এর পরিবর্তন বা হালনাগাদের খবর রাখাও জরুরি, যাতে কার্যক্রমে প্রভাব ফেলতে পারে এমন নতুন বাধ্যবাধকতা বা শর্ত সম্পর্কে ব্যবসা জানতে পারে।
ইইউ-বহির্ভূত ব্যবসার চ্যালেঞ্জ ও সেরা অনুশীলন
সীমান্তপারের তথ্য স্থানান্তর পরিচালনা
ইইউ-বহির্ভূত ব্যবসার GDPR সম্মতিতে সীমান্তপারের তথ্য স্থানান্তর পরিচালনা একটি গুরুত্বপূর্ণ বিষয়। ব্যক্তির গোপনীয়তা ও তথ্য নিরাপত্তা রক্ষায় ইউরোপীয় অর্থনৈতিক এলাকার (EEA) বাইরে ব্যক্তিগত তথ্য স্থানান্তরের ওপর GDPR কঠোর বিধি আরোপ করে।
সফলভাবে সীমান্তপারের তথ্য স্থানান্তর পরিচালনায় ইইউ-বহির্ভূত ব্যবসার বিবেচনা করা উচিত:
- পর্যাপ্ততা মূল্যায়ন: ইউরোপীয় কমিশন গন্তব্য দেশকে পর্যাপ্ত বলে বিবেচনা করেছে কি না নির্ধারণ করুন। পর্যাপ্ত দেশের তথ্য সুরক্ষা আইন GDPR-এর সমতুল্য বলে বিবেচিত হয়।
- উপযুক্ত সুরক্ষা ব্যবস্থা নিন: গন্তব্য দেশকে পর্যাপ্ত না ধরা হলে ব্যক্তিগত তথ্য সুরক্ষায় স্ট্যান্ডার্ড চুক্তিগত ধারা (SCCs) বা বাধ্যতামূলক করপোরেট বিধির (BCRs) মতো যথাযথ সুরক্ষা ব্যবস্থা নিন।
- স্পষ্ট সম্মতি নিন: পর্যাপ্ততার সিদ্ধান্ত নেই এমন দেশে ব্যক্তিগত তথ্য স্থানান্তরের জন্য তথ্য বিষয়ের স্পষ্ট সম্মতি নিন।
- তৃতীয় পক্ষের স্থানান্তর পর্যবেক্ষণ করুন: তথ্য স্থানান্তরে যুক্ত তৃতীয় পক্ষও GDPR মেনে চলে কি না নিশ্চিত করুন।
- নথি সংরক্ষণ করুন: স্থানান্তরের আইনি ভিত্তি, নেওয়া সুরক্ষা ব্যবস্থা এবং প্রাসঙ্গিক তথ্য সুরক্ষা প্রভাব মূল্যায়নসহ সীমান্তপারের তথ্য স্থানান্তরের বিস্তারিত নথি রাখুন।
এসব ধাপ অনুসরণ করে ইইউ-বহির্ভূত ব্যবসা GDPR মেনে সীমান্তপারের তথ্য স্থানান্তর পরিচালনা এবং ব্যক্তির ব্যক্তিগত তথ্যের গোপনীয়তা ও নিরাপত্তা রক্ষা করতে পারে।
সম্মতি ও তথ্য বিষয়ের অনুরোধ পরিচালনা
ইইউ-বহির্ভূত ব্যবসার GDPR সম্মতির জন্য সম্মতি ও তথ্য বিষয়ের অনুরোধ পরিচালনা গুরুত্বপূর্ণ। এর মাধ্যমে ব্যক্তি নিজের ব্যক্তিগত তথ্যের ওপর নিয়ন্ত্রণ রাখতে এবং GDPR-এর অধীনে অধিকার প্রয়োগ করতে পারেন। বিবেচ্য কয়েকটি বিষয়:
- সম্মতি: ব্যক্তিগত তথ্য প্রক্রিয়ার আগে বৈধ ও স্পষ্ট সম্মতি নিতে হবে। এই সম্মতি হবে স্বাধীনভাবে দেওয়া, নির্দিষ্ট, অবহিত ও দ্ব্যর্থহীন।
- তথ্য বিষয়ের অধিকার: GDPR তথ্য বিষয়কে যে অধিকার দেয়, যেমন ব্যক্তিগত তথ্য দেখতে, সংশোধন করতে ও মুছতে পারার অধিকার, সে সম্পর্কে জানা দরকার।
- অনুরোধ পরিচালনা: তথ্য বিষয়ের অনুরোধ কার্যকরভাবে সামলাতে প্রক্রিয়া ও পদ্ধতি তৈরি করুন। অনুরোধকারীর পরিচয় যাচাই এবং নির্ধারিত সময়সীমার মধ্যে উত্তর দেওয়াও এতে অন্তর্ভুক্ত।
GDPR সম্মতি নিশ্চিত এবং যাঁদের তথ্য প্রক্রিয়া হয় তাঁদের আস্থা বজায় রাখতে সম্মতি ও তথ্য বিষয়ের অনুরোধ পরিচালনাকে অগ্রাধিকার দেওয়া জরুরি।
সরবরাহকারী ও তৃতীয় পক্ষের সম্মতি নিশ্চিত
GDPR সম্মতি অর্জনে ইইউ-বহির্ভূত ব্যবসার জন্য সরবরাহকারী ও তৃতীয় পক্ষের সম্মতি নিশ্চিত করা গুরুত্বপূর্ণ। এসব ব্যবসা প্রায়ই সরবরাহকারী ও বাইরের পরিষেবা প্রদানকারীর ওপর নির্ভর করে গ্রাহকের ব্যক্তিগত তথ্য প্রক্রিয়া করতে । তাদেরও GDPR মানা নিশ্চিত করতে সরবরাহকারীর সঙ্গে শক্তিশালী চুক্তিগত সমঝোতা করা জরুরি। সরবরাহকারী ও তৃতীয় পক্ষের সম্মতি নিশ্চিত করার প্রধান বিবেচনাগুলো হলো:
ক্লাউড কম্পিউটিংয়ে তথ্য সুরক্ষা
পরিমাপযোগ্যতা, ব্যয়-দক্ষতা ও নমনীয়তার মতো সুবিধা দেওয়ায় ক্লাউড কম্পিউটিং অনেক ব্যবসার অবিচ্ছেদ্য অংশ হয়ে উঠেছে। তবে ক্লাউডে তথ্য সুরক্ষা বিশেষ চ্যালেঞ্জ তৈরি করে, বিশেষ করে ইইউ-বহির্ভূত ব্যবসার জন্য। GDPR সম্মতি নিশ্চিত করতে প্রতিষ্ঠানকে এসব চ্যালেঞ্জ বুঝে মোকাবিলা করতে হবে।
বিধিবিধানের পরিবর্তনের সঙ্গে তাল রাখা
GDPR মেনে চলতে ইইউ-বহির্ভূত ব্যবসাকে বিধিবিধানের পরিবর্তন সক্রিয়ভাবে পর্যবেক্ষণ ও তার সঙ্গে খাপ খাওয়াতে হবে। বিষয়টি বিশেষভাবে গুরুত্বপূর্ণ, কারণ ইইউর ব্যক্তিদের তথ্য সুরক্ষার অধিকার সরাসরি প্রভাবিত হয় আইনের হালনাগাদে। পরিবর্তনের সঙ্গে তাল রাখতে কয়েকটি কৌশল:
ইইউ-বহির্ভূত ব্যবসার চ্যালেঞ্জ ও সেরা অনুশীলন। বিশ্ব আরও সংযুক্ত হওয়ায় ইউরোপীয় ইউনিয়নের বাইরের ব্যবসা সাইবার নিরাপত্তা ও তথ্যের গোপনীয়তায় বিশেষ চ্যালেঞ্জের মুখে পড়ে। দ্রুত বদলে যাওয়া হুমকির পরিবেশে মূল্যবান সম্পদ সুরক্ষিত রাখা জরুরি। এসব চ্যালেঞ্জ মোকাবিলায় simeononsecurity.com -এ আমরা বিশেষজ্ঞের অন্তর্দৃষ্টি ও সংস্থান দিই। আমাদের সাইটে সাইবার নিরাপত্তা, স্বয়ংক্রিয়করণ ও ক্রিপ্টোসহ নানা বিষয় রয়েছে। সর্বশেষ প্রবণতা বা সেরা অনুশীলন খুঁজলে simeononsecurity.com আপনার জন্য জরুরি সংস্থান। সাইবার নিরাপত্তা বিষয়ে বিশেষজ্ঞ পরামর্শ পেতে এবং এগিয়ে থাকতে আজই সাইটটি দেখুন।
উপসংহার
আজকের বৈশ্বিক ডিজিটাল পরিসরে ইইউ-বহির্ভূত ব্যবসার জন্য সাধারণ তথ্য সুরক্ষা বিধিমালা (GDPR) বোঝা ও মেনে চলা জরুরি। ইতিহাস, উদ্দেশ্য ও মূলনীতির মাধ্যমে GDPR ইউরোপীয় ইউনিয়নের ব্যক্তির গোপনীয়তা ও অধিকার সুরক্ষার লক্ষ্য রাখে। এর আওতা ইইউর সীমানা পেরিয়ে বিশ্বজুড়ে ব্যবসাকে প্রভাবিত করে।
GDPR সম্মতিতে ইইউ-বহির্ভূত ব্যবসাকে বিভিন্ন শর্ত মানতে হয়, যেমন তথ্য সুরক্ষা কর্মকর্তা (DPO) নিয়োগ, ব্যক্তিগত তথ্য প্রক্রিয়ার আইনি ভিত্তি স্থাপন, বৈধ সম্মতি নেওয়া এবং তথ্যভঙ্গ দ্রুত কর্তৃপক্ষকে জানানো। আন্তর্জাতিক তথ্য স্থানান্তরের ক্ষেত্রেও যথাযথ সুরক্ষা ব্যবস্থা সতর্কভাবে বিবেচনা করতে হয়।
GDPR-এর প্রভাব বিস্তৃত। বিপণন ও বিজ্ঞাপনের অনুশীলনকে এর শর্তের সঙ্গে সামঞ্জস্যপূর্ণ হতে হবে, আর তথ্য সুরক্ষা প্রভাব মূল্যায়নের মাধ্যমে ঝুঁকি শনাক্ত ও কমাতে হবে। সম্মতি প্রমাণে জবাবদিহি ও রেকর্ড রাখা গুরুত্বপূর্ণ, অন্যদিকে জরিমানা ও প্রয়োগের ব্যবস্থা অসম্মতির বিরুদ্ধে প্রতিবন্ধক হিসেবে কাজ করে।
GDPR সম্মতি অর্জন ও বজায় রাখতে নিয়মিত তথ্য নিরীক্ষা, শক্তিশালী গোপনীয়তা নীতি ও পদ্ধতি, GDPR নীতির বিষয়ে কর্মী প্রশিক্ষণ, তথ্য সুরক্ষা ব্যবস্থা এবং বিধিবিধানের হালনাগাদ অনুসরণ দরকার।
সীমান্তপারের তথ্য স্থানান্তর, সম্মতি ও তথ্য বিষয়ের অনুরোধ, সরবরাহকারী ও তৃতীয় পক্ষের সম্মতি, ক্লাউডে তথ্য সুরক্ষা এবং পরিবর্তনশীল বিধিবিধান মোকাবিলায়ও ইইউ-বহির্ভূত ব্যবসার চ্যালেঞ্জ রয়েছে। সেরা অনুশীলন গ্রহণ ও বিশেষজ্ঞের নির্দেশনা নিয়ে তারা এসব চ্যালেঞ্জ কাটিয়ে ইইউ গ্রাহকের আস্থা গড়তে পারে।
GDPR তথ্য সুরক্ষা বিধিতে গুরুত্বপূর্ণ পরিবর্তন এনেছে এবং গোপনীয়তা ও ব্যক্তির অধিকারের গুরুত্ব তুলে ধরেছে। বৈশ্বিক ডিজিটাল পরিসরের জটিলতা সামলাতে এবং ইইউ গ্রাহকের আস্থা গড়তে ইইউ-বহির্ভূত ব্যবসাকে সক্রিয়ভাবে GDPR বুঝে মেনে চলতে হবে।
প্রায়শই জিজ্ঞাসিত প্রশ্ন
GDPR-এর উদ্দেশ্য কী?
GDPR-এর উদ্দেশ্য হলো ইউরোপীয় ইউনিয়নের (EU) ব্যক্তির গোপনীয়তা ও ব্যক্তিগত তথ্য সুরক্ষা এবং তাঁদের তথ্য প্রক্রিয়াকরণ ও স্থানান্তর নিয়ন্ত্রণ করা।
GDPR কাদের ক্ষেত্রে প্রযোজ্য?
প্রতিষ্ঠানের অবস্থান যেখানেই হোক, ইইউর ব্যক্তির ব্যক্তিগত তথ্য প্রক্রিয়াকারী যেকোনো প্রতিষ্ঠানের ক্ষেত্রে GDPR প্রযোজ্য।
GDPR-এর মূলনীতি কী?
মূলনীতির মধ্যে আছে ব্যক্তিগত তথ্য আইনসম্মত, ন্যায্য ও স্বচ্ছভাবে প্রক্রিয়া করা, উদ্দেশ্য সীমাবদ্ধতা, তথ্য ন্যূনতমকরণ, সঠিকতা, সংরক্ষণ সময়সীমা, অখণ্ডতা ও গোপনীয়তা এবং জবাবদিহি।
তথ্য সুরক্ষা কর্মকর্তা (DPO) কে?
তথ্য সুরক্ষা কর্মকর্তা (DPO) হলেন প্রতিষ্ঠানের মনোনীত ব্যক্তি, যিনি GDPR সম্মতি নিশ্চিত এবং তথ্য বিষয় ও তদারকি কর্তৃপক্ষের যোগাযোগের ব্যক্তি হিসেবে কাজ করেন।
GDPR-এর অধীনে ব্যক্তিগত তথ্য প্রক্রিয়াকরণের আইনি ভিত্তি কী?
আইনি ভিত্তির মধ্যে সম্মতি, চুক্তি পালন, আইনি বাধ্যবাধকতা, জীবন রক্ষার স্বার্থ, জনস্বার্থে কাজ এবং বৈধ স্বার্থ রয়েছে।
GDPR না মানলে কী জরিমানা হতে পারে?
GDPR না মানলে বড় অঙ্কের জরিমানা হতে পারে, যার পরিমাণ ২০ মিলিয়ন ইউরো অথবা বৈশ্বিক বার্ষিক আয়ের ৪% পর্যন্ত, যেটি বেশি।
Related Posts