
ব্যবসায়িক পেশাজীবীদের জন্য সেরা ৫টি সাইবার নিরাপত্তা সার্টিফিকেশন

Table of Contents
২০২৬ সালে ব্যবসায়িক পেশাজীবীদের জন্য সেরা ৫টি অপ্রযুক্তিগত সাইবার নিরাপত্তা সার্টিফিকেশন
ডিজিটাল যুগে সাইবার নিরাপত্তা যেকোনো ব্যবসার কার্যক্রমের গুরুত্বপূর্ণ অংশ। সাইবার হুমকি ও আক্রমণ বাড়ার সঙ্গে সঙ্গে সংবেদনশীল তথ্য ও ডেটা কার্যকরভাবে সুরক্ষার জন্য প্রতিষ্ঠানের দক্ষ পেশাজীবী দরকার। সাইবার নিরাপত্তা ক্ষেত্রে প্রযুক্তিগত সার্টিফিকেশন ব্যাপক পরিচিত হলেও ব্যবসায়িক পেশাজীবীদের জন্য মূল্যবান অপ্রযুক্তিগত সার্টিফিকেশনও রয়েছে। গভীর প্রযুক্তিগত জ্ঞান ছাড়াই এসব সার্টিফিকেশন সাইবার নিরাপত্তার নীতি, নীতিমালা ও উত্তম চর্চা সম্পর্কে বিস্তৃত ধারণা দেয়।
২০২৬ সালেও সাইবার নিরাপত্তার ক্ষেত্র দ্রুত বদলাচ্ছে। সাম্প্রতিক শিল্প প্রতিবেদন অনুযায়ী, ২০২৬ সালে বিশ্বব্যাপী সাইবার নিরাপত্তা ব্যয় ২১৫ বিলিয়ন ডলার ছাড়াবে বলে ধারণা করা হচ্ছে, যা আগের বছরের তুলনায় ১২% বেশি। প্রতিষ্ঠানগুলো ক্রমেই বুঝছে, কার্যকর সাইবার নিরাপত্তার জন্য শুধু প্রযুক্তিগত দক্ষতা যথেষ্ট নয়। ব্যবসামুখী পেশাজীবীদের দৃঢ় শাসন, ঝুঁকি ব্যবস্থাপনা, গোপনীয়তা সম্মতি এবং কৌশলগত নেতৃত্বও দরকার।
২০২৬ সালে বিশ্বব্যাপী সাইবার নিরাপত্তা পেশাজীবীর ৩৫ লাখ পদ শূন্য ছিল। এসব পদের উল্লেখযোগ্য অংশ ব্যবস্থাপনা, শাসন ও গোপনীয়তা সংশ্লিষ্ট, যেখানে গভীর প্রযুক্তিগত দক্ষতার চেয়ে ব্যবসায়িক জ্ঞান বেশি জরুরি। প্রাসঙ্গিক সাইবার নিরাপত্তা সার্টিফিকেশন অর্জনকারী ব্যবসায়িক পেশাজীবীদের জন্য এতে সুযোগ তৈরি হয়।
এই বিস্তৃত নির্দেশিকায় ২০২৬ সালে ব্যবসায়িক পেশাজীবীদের কাজে লাগে এমন সেরা পাঁচটি অপ্রযুক্তিগত সাইবার নিরাপত্তা সার্টিফিকেশন তুলে ধরা হয়েছে। এতে মূল্য, বিনিয়োগের ফল, পেশাগত অগ্রগতির সুযোগ এবং বাজারের অন্য বিকল্পগুলোর সঙ্গে তুলনা রয়েছে।
প্রযুক্তিগত ও অপ্রযুক্তিগত ক্ষেত্রের প্রধান সাইবার নিরাপত্তা সার্টিফিকেশনগুলোর বিস্তৃত তুলনার জন্য আমাদের বিস্তারিত নির্দেশিকা দেখুন: সাইবার নিরাপত্তা সার্টিফিকেশন তুলনা নির্দেশিকা ২০২৬ .
২০২৬ সালে অপ্রযুক্তিগত সার্টিফিকেশন কেন জরুরি
নির্দিষ্ট সার্টিফিকেশনগুলো দেখার আগে অপ্রযুক্তিগত সাইবার নিরাপত্তা সার্টিফিকেশনের মূল্য কেন বাড়ছে তা বোঝা দরকার:
ব্যবসার প্রয়োজন
আধুনিক সাইবার নিরাপত্তা মূলত ব্যবসায়িক ঝুঁকি ব্যবস্থাপনার কাজ। প্রযুক্তিগত নিয়ন্ত্রণ জরুরি, পাশাপাশি প্রতিষ্ঠানের এমন নেতৃত্বও দরকার যারা:
- প্রযুক্তিগত ঝুঁকিকে ব্যবসায়িক প্রভাবে ব্যাখ্যা করেন
- ব্যবসায়িক লক্ষ্যের সঙ্গে সামঞ্জস্যপূর্ণ নিরাপত্তা কৌশল তৈরি করেন
- জটিল নিয়ন্ত্রক শর্ত সামলান
- কার্যকর নিরাপত্তা প্রোগ্রাম গড়ে তোলেন ও পরিচালনা করেন
- অপ্রযুক্তিগত অংশীজনদের নিরাপত্তার ধারণা বোঝান
- নিরাপত্তা বিনিয়োগ সম্পর্কে ঝুঁকিভিত্তিক সিদ্ধান্ত নেন
নিয়ন্ত্রক জটিলতা
২০২৬ সালে নিয়ন্ত্রক পরিবেশ উল্লেখযোগ্যভাবে জটিল হয়েছে। প্রতিষ্ঠানগুলোর এসব নিয়ম মানতে হয়:
- GDPR, সাধারণ ডেটা সুরক্ষা বিধি, যার প্রয়োগ আরও কঠোর হয়েছে
- CCPA 2.0, ক্যালিফোর্নিয়া ভোক্তা গোপনীয়তা আইনের উন্নত সংস্করণ
- CPRA, ক্যালিফোর্নিয়া গোপনীয়তা অধিকার আইন
- HIPAA, স্বাস্থ্যবিমা বহনযোগ্যতা ও জবাবদিহি আইন
- CMMC 2.0, সাইবার নিরাপত্তা সক্ষমতা পরিপক্বতা মডেল
- বিভিন্ন অঙ্গরাজ্যের গোপনীয়তা আইন
- আন্তর্জাতিক ডেটা সুরক্ষা শর্ত
এই জটিল পরিবেশ সামলাতে গোপনীয়তা, সম্মতি ও ঝুঁকি ব্যবস্থাপনায় বিশেষ জ্ঞান দরকার। এসব সার্টিফিকেশন ঠিক সেই জ্ঞান দেয়।
পেশাগত অগ্রগতি ও পারিশ্রমিক
স্বীকৃত অপ্রযুক্তিগত সাইবার নিরাপত্তা সার্টিফিকেশনধারীরা উল্লেখযোগ্য বেতন সুবিধা পান:
| পদ | সার্টিফিকেশন ছাড়া | প্রাসঙ্গিক সার্টিফিকেশনসহ | বেতন বৃদ্ধি |
|---|---|---|---|
| গোপনীয়তা কর্মকর্তা | $95,000 | $125,000 - $145,000 | 32-53% |
| নিরাপত্তা ব্যবস্থাপক | $110,000 | $140,000 - $165,000 | 27-50% |
| সম্মতি ব্যবস্থাপক | $100,000 | $130,000 - $155,000 | 30-55% |
| ঝুঁকি ব্যবস্থাপক | $105,000 | $135,000 - $160,000 | 29-52% |
| CISO | $180,000 | $225,000 - $300,000 | 25-67% |
বেতনের তথ্য ২০২৬ সালের যুক্তরাষ্ট্রের বাজারের গড়ের ওপর ভিত্তি করে।
১. Certified Information Systems Security Professional (CISSP)
Certified Information Systems Security Professional (CISSP) সাইবার নিরাপত্তা পেশাজীবীদের জন্য বিশ্বব্যাপী স্বীকৃত যোগ্যতা। এতে প্রযুক্তিগত বিষয় থাকলেও সার্টিফিকেশনটি ব্যবস্থাপনাগত ও কৌশলগত দৃষ্টিকোণ থেকে তৈরি। সাইবার নিরাপত্তায় জ্ঞান ও দক্ষতা বাড়াতে চাওয়া ব্যবসায়িক নির্বাহী, ব্যবস্থাপক ও পরামর্শকদের জন্য এটি উপযোগী।
ব্যবসায়িক পেশাজীবীদের জন্য CISSP কেন?
CISSP সার্টিফিকেশন আপনার প্রাতিষ্ঠানিক পর্যায়ের সাইবার নিরাপত্তা প্রোগ্রাম নকশা, বাস্তবায়ন ও পরিচালনার সামর্থ্য দেখায়। নিছক প্রযুক্তিগত সার্টিফিকেশনের তুলনায় CISSP-তে গুরুত্ব পায়:
- কৌশলগত নিরাপত্তা পরিকল্পনা ও শাসন
- ব্যবসার চাহিদা ও সীমাবদ্ধতা বোঝা
- ঝুঁকি ব্যবস্থাপনা ও সিদ্ধান্ত গ্রহণের কাঠামো
- বিধি ও শিল্পমান মেনে চলা
- নিরাপত্তা প্রোগ্রাম ব্যবস্থাপনা ও নেতৃত্ব
CISSP-এর আটটি ক্ষেত্র (২০২৬)
CISSP সাইবার নিরাপত্তার বিস্তৃত বিষয় আটটি ক্ষেত্রে অন্তর্ভুক্ত করে:
নিরাপত্তা ও ঝুঁকি ব্যবস্থাপনা
- নিরাপত্তা শাসনের নীতি
- সম্মতি ও আইনি বিবেচনা
- পেশাগত নৈতিকতা
- নিরাপত্তা নীতি, মানদণ্ড, পদ্ধতি ও নির্দেশিকা
- ব্যবসার ধারাবাহিকতা ও দুর্যোগ পুনরুদ্ধার পরিকল্পনা
- কর্মী নিরাপত্তা
- ঝুঁকি ব্যবস্থাপনার ধারণা
সম্পদ সুরক্ষা
- তথ্য ও সম্পদের শ্রেণিবিন্যাস
- গোপনীয়তা সুরক্ষা
- ডেটার জীবনচক্র ব্যবস্থাপনা
- ডেটা নিরাপত্তা নিয়ন্ত্রণ
- ডেটা ব্যবহারের শর্ত
নিরাপত্তা স্থাপত্য ও প্রকৌশল
- নিরাপত্তা নকশার নীতি
- নিরাপত্তা মডেল ও কাঠামো
- নিরাপদ সিস্টেম নকশা
- ক্রিপ্টোগ্রাফিক সিস্টেম
- ভৌত নিরাপত্তা
যোগাযোগ ও নেটওয়ার্ক নিরাপত্তা
- নেটওয়ার্ক স্থাপত্য ও নকশা
- নিরাপদ যোগাযোগ চ্যানেল
- নেটওয়ার্ক উপাদান ও প্রোটোকল
পরিচয় ও প্রবেশাধিকার ব্যবস্থাপনা (IAM)
- পরিচয় ব্যবস্থাপনা
- প্রবেশাধিকার নিয়ন্ত্রণ মডেল
- পরিচয়-সেবা (IDaaS)
- তৃতীয় পক্ষের পরিচয় সেবা
নিরাপত্তা মূল্যায়ন ও পরীক্ষা
- মূল্যায়ন ও পরীক্ষার কৌশল
- নিরাপত্তা প্রক্রিয়ার তথ্য সংগ্রহ
- নিরাপত্তা নিরীক্ষা
- দুর্বলতা মূল্যায়ন
নিরাপত্তা কার্যক্রম
- নিরাপত্তা কার্যক্রমের ধারণা
- সম্পদ সরবরাহ
- ঘটনা ব্যবস্থাপনা
- দুর্যোগ পুনরুদ্ধার ও ব্যবসার ধারাবাহিকতা
সফটওয়্যার উন্নয়ন নিরাপত্তা
- সফটওয়্যার উন্নয়ন জীবনচক্রে নিরাপত্তা
- উন্নয়ন পরিবেশে নিরাপত্তা নিয়ন্ত্রণ
- সফটওয়্যার নিরাপত্তার কার্যকারিতা
CISSP-এর শর্ত (২০২৬)
- কর্ম অভিজ্ঞতা: CISSP-এর আটটি ক্ষেত্রের অন্তত দুটিতে ন্যূনতম পাঁচ বছরের সম্মানীভিত্তিক মোট কাজের অভিজ্ঞতা। চার বছরের কলেজ ডিগ্রি অথবা (ISC)² অনুমোদিত তালিকার কোনো যোগ্যতা অভিজ্ঞতার এক বছর পূরণ করতে পারে।
- পরীক্ষা: অভিযোজিত পদ্ধতিতে 100-150টি প্রশ্ন, সময় 3 ঘণ্টা, পাশের নম্বর 700/1000।
- অনুমোদন: (ISC)²-সার্টিফায়েড পেশাজীবীর অনুমোদন লাগবে।
- CPE শর্ত: প্রতি তিন বছরে 120টি CPE ক্রেডিট।
CISSP-এর খরচ (২০২৬)
| খরচের ধরন | পরিমাণ |
|---|---|
| পরীক্ষার ফি (যুক্তরাষ্ট্র) | $749 |
| বার্ষিক রক্ষণাবেক্ষণ ফি (AMF) | $149 |
| পড়ার উপকরণ (আনুমানিক) | $300-$800 |
| প্রশিক্ষণ কোর্স (ঐচ্ছিক) | $3,000-$4,500 |
| প্রথম বছরের মোট | $1,198-$6,198 |
| বার্ষিক নবায়ন | $149 |
পেশাগত প্রভাব
ব্যবসামুখী পদে CISSPধারীরা জানান:
- দুই বছরের মধ্যে গড়ে $25,000-$40,000 বেতন বৃদ্ধি
- সার্টিফিকেশনের 18 মাসের মধ্যে 68% পদোন্নতি পান
- নিরাপত্তা নেতৃত্বের পদে উল্লেখযোগ্য বিশ্বাসযোগ্যতা
- শীর্ষ নির্বাহীদের সঙ্গে যোগাযোগে উন্নতি
কাদের CISSP নেওয়া উচিত?
- নিরাপত্তা ব্যবস্থাপক ও পরিচালক
- নিরাপত্তা ক্ষেত্রে যেতে চাওয়া আইটি ব্যবস্থাপক
- ঝুঁকি ব্যবস্থাপনা পেশাজীবী
- সম্মতি কর্মকর্তা
- ব্যবসার ধারাবাহিকতা ব্যবস্থাপক
- নিরাপত্তা পরামর্শক
- CISO বা জ্যেষ্ঠ নিরাপত্তা নেতৃত্বের পদে যেতে ইচ্ছুক ব্যক্তি
CISSP ও এর শর্ত সম্পর্কে আরও জানতে দেখুন: CISSP - Certified Information Systems Security Professional
অন্যান্য নিরাপত্তা সার্টিফিকেশনের সঙ্গে CISSP-এর পূর্ণ তুলনার জন্য দেখুন সাইবার নিরাপত্তা সার্টিফিকেশন তুলনা নির্দেশিকা ২০২৬ .
২. Certified Information Privacy Professional/Europe (CIPP/E)
Certified Information Privacy Professional/Europe (CIPP/E) সার্টিফিকেশনটি ইউরোপীয় ইউনিয়নের (EU) ডেটা সুরক্ষা ও গোপনীয়তা আইন নিয়ে কাজ করা পেশাজীবীদের জন্য তৈরি। ২০২৬ সালে GDPR-এর প্রয়োগ আরও জোরদার হয়েছে এবং বার্ষিক মোট জরিমানা ২.৫ বিলিয়ন ইউরো ছাড়িয়েছে। তাই প্রতিষ্ঠানগুলো গোপনীয়তা দক্ষতাকে আরও বেশি গুরুত্ব দিচ্ছে।
২০২৬ সালে CIPP/E কেন?
কয়েকটি কারণে CIPP/E সার্টিফিকেশন গুরুত্বপূর্ণ হয়ে উঠেছে:
- GDPR-এর পরিপক্বতা: প্রয়োগের অষ্টম বছরে নিয়ন্ত্রক কর্তৃপক্ষ তাদের প্রত্যাশা স্পষ্ট করেছে এবং তদারকি বাড়িয়েছে।
- বিশ্বব্যাপী প্রাসঙ্গিকতা: অনেক দেশ GDPR-অনুপ্রাণিত কাঠামো গ্রহণ করেছে, ফলে EU গোপনীয়তা জ্ঞান আন্তর্জাতিকভাবেও প্রযোজ্য।
- Schrems II ও ডেটা স্থানান্তর: আন্তর্জাতিক ডেটা স্থানান্তরের জটিলতা বিশেষজ্ঞ জ্ঞানের দাবি রাখে।
- নকশাতেই গোপনীয়তা: প্রতিষ্ঠানগুলো পণ্য উন্নয়নে ক্রমেই গোপনীয়তা যুক্ত করছে, ফলে যোগ্য পেশাজীবী দরকার।
- পরিচালনা পর্ষদের অগ্রাধিকার: গোপনীয়তা এখন পর্ষদ পর্যায়ের বিষয়, তাই সার্টিফায়েড গোপনীয়তা পেশাজীবীদের গুরুত্ব বেড়েছে।
CIPP/E বিষয়বস্তুর সারাংশ
সার্টিফিকেশনটিতে EU গোপনীয়তা আইন ও অনুশীলনের বিস্তৃত পরিচয় রয়েছে:
ইউরোপীয় ডেটা সুরক্ষা আইন ও বিধি
- ঐতিহাসিক প্রেক্ষাপট ও EU ডেটা সুরক্ষার বিবর্তন
- EU প্রতিষ্ঠানগুলো এবং গোপনীয়তা নিয়ন্ত্রণে তাদের ভূমিকা
- আইন প্রণয়নের প্রক্রিয়া ও নিয়ন্ত্রক কাঠামো
- মূল গোপনীয়তা নীতি, যেগুলোর ওপর EU আইন প্রতিষ্ঠিত
- গোপনীয়তা কর্তৃপক্ষ ও তাদের প্রয়োগ ক্ষমতা
GDPR-এর ভিত্তি
- বিষয়গত ও আঞ্চলিক পরিধি, কোন ক্ষেত্রে GDPR প্রযোজ্য
- মূল সংজ্ঞা, ব্যক্তিগত তথ্য, প্রক্রিয়াকরণ, নিয়ন্ত্রক ও প্রক্রিয়াকারী
- প্রক্রিয়াকরণের নীতি, বৈধতা, ন্যায্যতা, স্বচ্ছতা, উদ্দেশ্য সীমাবদ্ধতা ও ডেটা হ্রাস
- প্রক্রিয়াকরণের আইনি ভিত্তি, সম্মতি, চুক্তি, আইনি বাধ্যবাধকতা, জীবনরক্ষাকারী স্বার্থ, জনস্বার্থের কাজ ও বৈধ স্বার্থ
- বিশেষ শ্রেণির ডেটা, অতিরিক্ত সুরক্ষার প্রয়োজন এমন সংবেদনশীল তথ্য
- শিশুদের তথ্য, তাদের তথ্য প্রক্রিয়াকরণের বিশেষ শর্ত
ডেটা বিষয়ের অধিকার
- তথ্য পাওয়ার অধিকার, স্বচ্ছতার বাধ্যবাধকতা
- প্রবেশাধিকারের অধিকার, ডেটা বিষয়ের প্রবেশ অনুরোধ (SAR)
- সংশোধনের অধিকার, ভুল তথ্য সংশোধন
- মুছে ফেলার অধিকার, “ভুলে যাওয়ার অধিকার” নামেও পরিচিত
- প্রক্রিয়াকরণ সীমিত করার অধিকার
- ডেটা স্থানান্তরের অধিকার
- আপত্তি জানানোর অধিকার, স্বয়ংক্রিয় সিদ্ধান্ত গ্রহণসহ
- স্বয়ংক্রিয় প্রক্রিয়াকরণ-সংক্রান্ত অধিকার, প্রোফাইলিং ও অ্যালগরিদমিক সিদ্ধান্তসহ
নিয়ন্ত্রক ও প্রক্রিয়াকারীর দায়িত্ব
- জবাবদিহির নীতি, সম্মতি প্রদর্শন
- নকশায় ও ডিফল্ট অবস্থায় ডেটা সুরক্ষা
- প্রক্রিয়াকরণ কার্যক্রমের নথি (ধারা ৩০-এর রেকর্ড)
- ডেটা সুরক্ষা প্রভাব মূল্যায়ন (DPIA)
- তদারকি কর্তৃপক্ষের সঙ্গে আগাম পরামর্শ
- ডেটা সুরক্ষা কর্মকর্তা (DPO), নিয়োগ ও ভূমিকা
- প্রক্রিয়াকরণের নিরাপত্তা, উপযুক্ত প্রযুক্তিগত ও সাংগঠনিক ব্যবস্থা
- তথ্যভঙ্গের বিজ্ঞপ্তি, 72 ঘণ্টার মধ্যে জানানোর শর্ত
- প্রক্রিয়াকারীর চুক্তি, ধারা ২৮-এর শর্ত
আন্তর্জাতিক ডেটা স্থানান্তর
- স্থানান্তরের পদ্ধতি, পর্যাপ্ততার সিদ্ধান্ত, মানক চুক্তির ধারা (SCC) ও বাধ্যতামূলক কর্পোরেট বিধি (BCR)
- Schrems II-এর প্রভাব, অতিরিক্ত ব্যবস্থা ও স্থানান্তর প্রভাব মূল্যায়ন
- Brexit-পরবর্তী যুক্তরাজ্য-EU পর্যাপ্ততা
- যুক্তরাষ্ট্র-EU ডেটা গোপনীয়তা কাঠামো, Privacy Shield-এর বিকল্প
- স্থানান্তর ঝুঁকি মূল্যায়ন ও নথিপত্র
প্রয়োগ ও দায়
- তদারকি কর্তৃপক্ষের ক্ষমতা ও সহযোগিতার ব্যবস্থা
- অভিযোগ পরিচালনার পদ্ধতি
- তদন্ত ও সংশোধনী ক্ষমতা
- প্রশাসনিক জরিমানা, হিসাবের পদ্ধতি ও সর্বোচ্চ পরিমাণ
- দেওয়ানি দায় ও ক্ষতিপূরণের অধিকার
- আচরণবিধি ও সার্টিফিকেশন ব্যবস্থা
CIPP/E পরীক্ষার বিবরণ (২০২৬)
- ধরন: 90টি বহু নির্বাচনী প্রশ্ন
- সময়: 2.5 ঘণ্টা
- পাশের নম্বর: স্কেলড স্কোরে 300/500
- ভাষা: ইংরেজি, জার্মান, ফরাসিসহ একাধিক ভাষায়
- পরীক্ষা পদ্ধতি: Pearson VUE পরীক্ষা কেন্দ্র অথবা অনলাইন পর্যবেক্ষণ
CIPP/E-এর খরচ (২০২৬)
| খরচের ধরন | পরিমাণ |
|---|---|
| IAPP সদস্যপদ (বাধ্যতামূলক) | $550/বছর |
| পরীক্ষার ফি (সদস্য মূল্য) | $550 |
| পড়ার উপকরণ | $200-$500 |
| প্রশিক্ষণ কোর্স (ঐচ্ছিক) | $2,200-$3,500 |
| প্রথম বছরের মোট | $1,300-$4,600 |
| বার্ষিক নবায়ন | $550 (সদস্যপদ + CPE) |
CIPP/E বজায় রাখা
- CPE শর্ত: প্রতি দুই বছরে 20টি CPE ক্রেডিট
- পুনঃসার্টিফিকেশন: CPE ক্রেডিট পূর্ণ না হলে আবার পরীক্ষা দেওয়ার সুযোগ
- IAPP সদস্যপদ: সক্রিয় সদস্যপদ বজায় রাখতে হবে
CIPP/E নিয়ে পেশাগত সুযোগ
CIPP/E সার্টিফিকেশন একাধিক পদের পথ খুলে দেয়:
- ডেটা সুরক্ষা কর্মকর্তা (DPO), EU-র বহু প্রতিষ্ঠানে প্রয়োজনীয়
- গোপনীয়তা ব্যবস্থাপক, প্রতিষ্ঠানের গোপনীয়তা প্রোগ্রাম তদারকি
- গোপনীয়তা পরামর্শক, GDPR সম্মতি বিষয়ে পরামর্শ
- গোপনীয়তা আইন পরামর্শক, গোপনীয়তা আইনে বিশেষায়িত আইনি কাজ
- সম্মতি ব্যবস্থাপক, গোপনীয়তা-কেন্দ্রিক বৃহত্তর সম্মতি দায়িত্ব
বেতনের ওপর প্রভাব (২০২৬)
| পদ | অবস্থান | গড় বেতন |
|---|---|---|
| DPO | জার্মানি | €85,000-€120,000 |
| DPO | যুক্তরাজ্য | £75,000-£110,000 |
| DPO | ফ্রান্স | €75,000-€100,000 |
| গোপনীয়তা ব্যবস্থাপক | EU গড় | €70,000-€95,000 |
| গোপনীয়তা পরামর্শক | EU গড় | €80,000-€125,000 |
EU কার্যক্রমে সহায়তাকারী যুক্তরাষ্ট্রভিত্তিক পদ: $110,000-$155,000
কাদের CIPP/E নেওয়া উচিত?
- EU-ভিত্তিক প্রতিষ্ঠানে কর্মরত পেশাজীবী
- EU-তে গ্রাহক বা কার্যক্রম থাকা মার্কিন কোম্পানি
- গোপনীয়তায় মনোযোগী আইনি পেশাজীবী
- GDPR পরিচালনাকারী সম্মতি কর্মকর্তা
- ডেটা সুরক্ষা কর্মকর্তা
- EU ডেটা নিয়ে কাজ করা পণ্য ব্যবস্থাপক
- EU গ্রাহকের ডেটা সামলানো বিপণন পেশাজীবী
পরিপূরক সার্টিফিকেশন
অনেক CIPP/Eধারী আরও নেন:
- CIPP/US, মার্কিন গোপনীয়তা আইন বোঝার জন্য
- CIPM, গোপনীয়তা প্রোগ্রাম ব্যবস্থাপনার দক্ষতার জন্য
- CIPT, গোপনীয়তা প্রযুক্তি বোঝার জন্য
CIPP/E সম্পর্কে বিস্তারিত জানতে দেখুন: CIPP/E - Certified Information Privacy Professional/Europe
৩. Certified Information Privacy Manager (CIPM)
Certified Information Privacy Manager (CIPM) সার্টিফিকেশনটি প্রতিষ্ঠানের গোপনীয়তা প্রোগ্রাম পরিচালনা ও শাসনের দায়িত্বে থাকা পেশাজীবীদের জন্য তৈরি। CIPP/E-এর মতো সার্টিফিকেশন গোপনীয়তা আইন বোঝার দিকে মনোযোগী, আর CIPM গোপনীয়তা প্রোগ্রাম বাস্তবায়ন ও কার্যকর পরিচালনায় জোর দেয়।
২০২৬ সালে CIPM কেন?
গোপনীয়তা বিধি পরিণত হওয়ায় প্রতিষ্ঠানগুলো শুধু আইনি সম্মতিতে সীমাবদ্ধ না থেকে পূর্ণাঙ্গ ও টেকসই গোপনীয়তা প্রোগ্রাম তৈরি করছে। CIPM এই প্রয়োজন মেটাতে দেয়:
- গোপনীয়তা প্রোগ্রাম ব্যবস্থাপনার ব্যবহারিক কাঠামো
- দৈনন্দিন গোপনীয়তা ব্যবস্থাপনার কার্যপ্রণালি নির্দেশনা
- গোপনীয়তা ঝুঁকি মূল্যায়নের পদ্ধতি
- প্রাতিষ্ঠানিক গোপনীয়তার শাসন কাঠামো
- গোপনীয়তা প্রোগ্রামের পরিমাপ ও সূচকের পদ্ধতি
২০২৬ সালে Global 500 কোম্পানির 87% আনুষ্ঠানিক গোপনীয়তা প্রোগ্রাম প্রতিষ্ঠা করেছে, ফলে CIPM দক্ষতাসম্পন্ন পেশাজীবীর চাহিদা বেড়েছে।
CIPM বিষয়বস্তুর সারাংশ
সার্টিফিকেশনটিতে তিনটি প্রধান ক্ষেত্র রয়েছে:
I. গোপনীয়তা প্রোগ্রাম শাসন (45%)
এই ক্ষেত্র গোপনীয়তা শাসন কাঠামো প্রতিষ্ঠা ও বজায় রাখার দিকে মনোযোগী:
১. গোপনীয়তা শাসন কাঠামো
- গোপনীয়তা ব্যবস্থাপনার সাংগঠনিক কাঠামো
- গোপনীয়তা নীতি, মানদণ্ড ও পদ্ধতি
- পর্ষদ ও নির্বাহীদের কাছে প্রতিবেদন দেওয়ার ব্যবস্থা
- গোপনীয়তা কমিটির কাঠামো ও সনদ তৈরি
- অন্যান্য শাসন কাজের সঙ্গে একীভূতকরণ (ঝুঁকি, সম্মতি, নিরাপত্তা)
২. গোপনীয়তা প্রোগ্রাম কৌশল
- ব্যবসায়িক লক্ষ্যের সঙ্গে গোপনীয়তার সামঞ্জস্য
- গোপনীয়তা প্রোগ্রামের পরিপক্বতা মডেল
- গোপনীয়তা উদ্যোগের কৌশলগত পরিকল্পনা
- বাজেট তৈরি ও সম্পদ বরাদ্দ
- গোপনীয়তা বিনিয়োগের ব্যবসায়িক যুক্তি তৈরি
৩. গোপনীয়তা নেতৃত্ব
- প্রতিষ্ঠানে গোপনীয়তার সংস্কৃতি গড়ে তোলা
- গোপনীয়তা উদ্যোগে পরিবর্তন ব্যবস্থাপনা
- অংশীজনের সম্পৃক্ততা ও যোগাযোগ
- প্রশিক্ষণ ও সচেতনতা কর্মসূচি
- পরিমাপ ও মূল কার্যসম্পাদন সূচক (KPI)
৪. আইন, বিধি ও কাঠামো
- নিয়ন্ত্রক শর্তের মানচিত্র তৈরি
- বৈশ্বিক গোপনীয়তা কাঠামো বোঝা
- নিয়ন্ত্রক পরিবর্তন পর্যবেক্ষণ
- নতুন শর্তে প্রোগ্রাম মানিয়ে নেওয়া
- আইনি পরামর্শকের সঙ্গে কাজ
II. গোপনীয়তা প্রোগ্রামের পরিচালন জীবনচক্র (40%)
এই ক্ষেত্র দৈনন্দিন গোপনীয়তা প্রোগ্রাম পরিচালনা করে:
১. ডেটা খোঁজা ও তালিকাভুক্ত করা
- ডেটা তালিকা তৈরি ও হালনাগাদ
- ডেটা প্রবাহের মানচিত্র ও নথি
- সিস্টেম ও বিক্রেতার তালিকা
- ডেটার জীবনচক্র ব্যবস্থাপনা
- প্রক্রিয়াকরণ কার্যক্রমের রেকর্ড
২. গোপনীয়তা মূল্যায়ন
- গোপনীয়তা প্রভাব মূল্যায়ন (PIA/DPIA)
- গোপনীয়তা ঝুঁকি মূল্যায়নের পদ্ধতি
- স্থানান্তর প্রভাব মূল্যায়ন
- বৈধ স্বার্থ মূল্যায়ন
- তৃতীয় পক্ষের গোপনীয়তা মূল্যায়ন
৩. নকশাতেই গোপনীয়তা
- পণ্য উন্নয়নে গোপনীয়তা যুক্ত করা
- সিস্টেম নকশায় গোপনীয়তার শর্ত
- প্রকৌশল ও পণ্য দলের সঙ্গে কাজ
- চটপটে উন্নয়ন পরিবেশে গোপনীয়তা
- গোপনীয়তার শর্ত নথিবদ্ধ করা
৪. ডেটা বিষয়ের অধিকার ব্যবস্থাপনা
- অধিকার অনুরোধের প্রক্রিয়া চালু করা
- অধিকার পূরণ স্বয়ংক্রিয় করা
- জটিল অনুরোধ পরিচালনা
- যাচাইকরণ পদ্ধতি
- উত্তর দেওয়ার সময়সীমা পরিচালনা
৫. বিক্রেতা ও তৃতীয় পক্ষ ব্যবস্থাপনা
- বিক্রেতার গোপনীয়তা মূল্যায়ন
- চুক্তিতে গোপনীয়তার শর্ত
- চলমান বিক্রেতা পর্যবেক্ষণ
- GDPR অনুযায়ী প্রক্রিয়াকারী পরিচালনা
- বিক্রেতার তথ্যভঙ্গে প্রতিক্রিয়া
৬. নীতি ও বিজ্ঞপ্তি তৈরি
- গোপনীয়তা বিজ্ঞপ্তি ও নীতি তৈরি
- সম্মতি ব্যবস্থাপনা কৌশল
- কুকি বিজ্ঞপ্তি ও ব্যবস্থাপনা
- বিজ্ঞপ্তি ও পছন্দের কাঠামো
- স্বচ্ছতার শর্ত
৭. গোপনীয়তা ভঙ্গ ও ঘটনায় প্রতিক্রিয়া
- তথ্যভঙ্গের প্রতিক্রিয়া পদ্ধতি
- তথ্যভঙ্গ মূল্যায়ন ও বিজ্ঞপ্তি
- প্রতিকার ও সংশোধনী পদক্ষেপ
- মূল কারণ বিশ্লেষণ
- ঘটনা-পরবর্তী পর্যালোচনা
III. গোপনীয়তা প্রোগ্রামের কৌশলগত সম্মতি (15%)
এই ক্ষেত্র ব্যবসায়িক কৌশলের সঙ্গে গোপনীয়তা সামঞ্জস্য করে:
১. গোপনীয়তা প্রযুক্তি ও ডেটা ব্যবস্থাপনা
- গোপনীয়তা উন্নতকারী প্রযুক্তি (PET)
- ডেটা হ্রাসের প্রযুক্তি
- পরিচয়মুক্তকরণ ও ছদ্মনামকরণ
- গোপনীয়তা ব্যবস্থাপনা প্ল্যাটফর্ম
- গোপনীয়তা প্রোগ্রামে অটোমেশন ও AI
২. প্রশিক্ষণ ও সচেতনতা
- ভূমিকা-ভিত্তিক গোপনীয়তা প্রশিক্ষণ
- সচেতনতা প্রচার
- প্রশিক্ষণের কার্যকারিতা পরিমাপ
- গোপনীয়তা দূত কর্মসূচি
- গোপনীয়তার সংস্কৃতি গড়া
৩. গোপনীয়তা প্রোগ্রামের কার্যকারিতা পরিমাপ
- মূল কার্যসম্পাদন সূচক (KPI)
- মূল ঝুঁকি সূচক (KRI)
- পরিমাপ ড্যাশবোর্ড তৈরি
- তুলনামূলক মান নির্ধারণ ও পরিপক্বতা মূল্যায়ন
- নেতৃত্বের কাছে প্রতিবেদন
CIPM পরীক্ষার বিবরণ (২০২৬)
- ধরন: 90টি বহু নির্বাচনী ও পরিস্থিতিভিত্তিক প্রশ্ন
- সময়: 2.5 ঘণ্টা
- পাশের নম্বর: স্কেলড স্কোরে 300/500
- পরীক্ষা পদ্ধতি: Pearson VUE পরীক্ষা কেন্দ্র অথবা অনলাইন পর্যবেক্ষণ
- প্রশ্নের ধরন: জ্ঞানভিত্তিক ও প্রয়োগধর্মী পরিস্থিতির মিশ্রণ
CIPM-এর খরচ (২০২৬)
| খরচের ধরন | পরিমাণ |
|---|---|
| IAPP সদস্যপদ (বাধ্যতামূলক) | $550/বছর |
| পরীক্ষার ফি (সদস্য মূল্য) | $550 |
| পড়ার উপকরণ | $200-$400 |
| প্রশিক্ষণ কোর্স (ঐচ্ছিক) | $2,200-$3,200 |
| প্রথম বছরের মোট | $1,300-$4,350 |
| বার্ষিক নবায়ন | $550 (সদস্যপদ + CPE) |
CIPM-এর ব্যবহারিক মূল্য
CIPM সার্টিফিকেশন তাৎক্ষণিক ব্যবহারিক মূল্য দেয়:
১. সরাসরি ব্যবহারযোগ্য কাঠামো
- গোপনীয়তা প্রোগ্রামের নমুনা কাঠামো
- মূল্যায়ন প্রশ্নমালা
- নীতির নমুনা
- ঘটনা প্রতিক্রিয়া পরিকল্পনা
২. পরিচালন সরঞ্জাম
- DPIA কাঠামো
- ডেটা তালিকার নমুনা
- ঝুঁকি মূল্যায়ন পদ্ধতি
- বিক্রেতা মূল্যায়ন প্রশ্নমালা
৩. সূচক ও পরিমাপ
- গোপনীয়তা প্রোগ্রামের KPI কাঠামো
- ড্যাশবোর্ডের নমুনা
- পরিপক্বতা মূল্যায়ন মডেল
- তুলনামূলক বিশ্লেষণের পদ্ধতি
পেশাগত প্রভাব
CIPMধারীরা জানান:
- সার্টিফিকেশনের 18 মাসের মধ্যে গড়ে 42% বেতন বৃদ্ধি
- গোপনীয়তা নেতৃত্বের পদে দ্রুত পদোন্নতি
- ব্যবসায়িক অংশীজনের কাছে বর্ধিত বিশ্বাসযোগ্যতা
- গোপনীয়তা প্রোগ্রাম আরও কার্যকরভাবে বাস্তবায়ন
আদর্শ প্রার্থীর ধরন
CIPM বিশেষভাবে উপযোগী:
- গোপনীয়তা কর্মকর্তাদের জন্য, যারা প্রোগ্রাম তৈরি বা পরিচালনা করেন
- গোপনীয়তা ব্যবস্থাপকদের জন্য, যারা পরিচালন দায়িত্বে আছেন
- সম্মতি ব্যবস্থাপকদের জন্য, যাদের গোপনীয়তার দায়িত্ব রয়েছে
- ঝুঁকি ব্যবস্থাপকদের জন্য, যারা গোপনীয়তার ঝুঁকি সামলান
- ব্যবসায়িক পেশাজীবীদের জন্য, যারা গোপনীয়তা নেতৃত্বের দায়িত্ব পালন করেন
- পরামর্শকদের জন্য, যারা গোপনীয়তা প্রোগ্রাম বাস্তবায়ন করেন
“Triple Crown” - CIPP/CIPM/CIPT
অনেক গোপনীয়তা পেশাজীবী একাধিক IAPP সার্টিফিকেশন নেন:
| সার্টিফিকেশন | ক্ষেত্র | কখন নেবেন |
|---|---|---|
| CIPP/E বা CIPP/US | গোপনীয়তা আইন | প্রথমে, আইনি ভিত্তি গড়তে |
| CIPM | গোপনীয়তা ব্যবস্থাপনা | দ্বিতীয়, পরিচালন দক্ষতা যোগ করতে |
| CIPT | গোপনীয়তা প্রযুক্তি | তৃতীয়, প্রযুক্তিগত মাত্রা যোগ করতে |
এই সমন্বয়ে পাওয়া যায়:
- আইনি জ্ঞান (CIPP)
- ব্যবস্থাপনাগত দক্ষতা (CIPM)
- প্রযুক্তিগত ধারণা (CIPT)
অন্যান্য গোপনীয়তা সার্টিফিকেশনের সঙ্গে তুলনা
| দিক | CIPM | CIPP/E | CIPP/US | CIPT |
|---|---|---|---|---|
| ক্ষেত্র | প্রোগ্রাম ব্যবস্থাপনা | EU আইন | US আইন | প্রযুক্তি |
| প্রযুক্তিগত গভীরতা | কম | নেই | নেই | মাঝারি |
| ব্যবস্থাপনায় গুরুত্ব | অনেক বেশি | কম | কম | মাঝারি |
| বাস্তবায়নে গুরুত্ব | অনেক বেশি | মাঝারি | মাঝারি | বেশি |
| আদর্শ পদ | গোপনীয়তা ব্যবস্থাপক/কর্মকর্তা | DPO | US গোপনীয়তা ব্যবস্থাপক | গোপনীয়তা প্রকৌশলী |
CIPM সম্পর্কে বিস্তারিত জানতে দেখুন: CIPM - Certified Information Privacy Manager
গোপনীয়তা সার্টিফিকেশনের পূর্ণ তুলনার জন্য দেখুন সাইবার নিরাপত্তা সার্টিফিকেশন তুলনা নির্দেশিকা ২০২৬ .
৪. Certified Information Security Manager (CISM)
Certified Information Security Manager (CISM) সার্টিফিকেশনটি প্রতিষ্ঠানের তথ্য নিরাপত্তা প্রোগ্রাম পরিচালনা ও তদারকির দায়িত্বে থাকা ব্যবসায়িক পেশাজীবীদের জন্য। ISACA পরিচালিত CISM-এ প্রযুক্তিগত বাস্তবায়নের চেয়ে ব্যবস্থাপনা ও কৌশলে গুরুত্ব দেওয়া হয়।
ব্যবসায়িক পেশাজীবীদের জন্য CISM কেন?
আইটি নিরাপত্তা ও ব্যবসায়িক লক্ষ্যের মধ্যে সংযোগ স্থাপন করতে হয় এমন পেশাজীবীদের জন্য CISM বিশেষভাবে উপযোগী। ২০২৬ সালে বিশ্বব্যাপী CISMধারীদের গড় বেতন $145,000, অভিজ্ঞ জ্যেষ্ঠ পেশাজীবীরা $200,000-এর বেশি পান।
CISM-এর প্রধান বৈশিষ্ট্য:
- ব্যবস্থাপনায় গুরুত্ব: প্রযুক্তিগত বাস্তবায়ন নয়, নিরাপত্তা প্রোগ্রাম পরিচালনা শেখায়।
- ব্যবসার সঙ্গে সামঞ্জস্য: ব্যবসায়িক লক্ষ্যের সঙ্গে নিরাপত্তা মেলাতে জোর দেয়।
- ঝুঁকিভিত্তিক পদ্ধতি: নিরাপত্তা ঝুঁকি বোঝা ও পরিচালনা করা কেন্দ্রীয় বিষয়।
- কৌশলগত চিন্তা: ব্যবসায়িক লক্ষ্য সমর্থনকারী নিরাপত্তা কৌশল তৈরি।
- প্রাতিষ্ঠানিক দৃষ্টিভঙ্গি: শুধু আইটি নয়, পুরো প্রতিষ্ঠানের নিরাপত্তার ধারণা।
CISM-এর চারটি ক্ষেত্র (২০২৬)
CISM-এ চারটি বিস্তৃত ক্ষেত্র রয়েছে:
ক্ষেত্র ১: তথ্য নিরাপত্তা শাসন (17%)
এই ক্ষেত্র তথ্য নিরাপত্তা শাসন কাঠামো প্রতিষ্ঠা ও বজায় রাখে:
নিরাপত্তা শাসন কাঠামো
- সাংগঠনিক কাঠামো ও প্রতিবেদন সম্পর্ক
- ব্যবসায়িক কৌশলের সঙ্গে সামঞ্জস্যপূর্ণ তথ্য নিরাপত্তা কৌশল
- পর্ষদ ও নির্বাহী সম্পৃক্ততা
- নিরাপত্তা শাসন কাঠামো (COBIT, ISO, NIST)
- নীতি, মানদণ্ড ও পদ্ধতির স্তরবিন্যাস
প্রাতিষ্ঠানিক শাসনের সঙ্গে একীভূতকরণ
- আইটি শাসনের একীভূতকরণ
- প্রাতিষ্ঠানিক ঝুঁকি ব্যবস্থাপনার (ERM) সঙ্গে সামঞ্জস্য
- কর্পোরেট শাসনের বিবেচনা
- নিয়ন্ত্রক সম্মতি কাঠামো
- অভ্যন্তরীণ নিরীক্ষার সম্পর্ক
নিরাপত্তা প্রোগ্রামের পরিমাপ
- মূল কার্যসম্পাদন সূচক (KPI)
- মূল ঝুঁকি সূচক (KRI)
- ভারসাম্যপূর্ণ স্কোরকার্ড পদ্ধতি
- নিরাপত্তা পরিমাপ ড্যাশবোর্ড
- পর্ষদ পর্যায়ের প্রতিবেদন
ব্যবসায়িক যুক্তি তৈরি
- নিরাপত্তা বিনিয়োগের খরচ-সুবিধা বিশ্লেষণ
- নিরাপত্তা বিনিয়োগের ফল (ROSI)
- নিরাপত্তার মালিকানার মোট খরচ (TCO)
- বাজেট তৈরি ও পরিচালনা
- সম্পদ বরাদ্দ
ক্ষেত্র ২: তথ্য নিরাপত্তা ঝুঁকি ব্যবস্থাপনা ও সম্মতি (20%)
এই ক্ষেত্র ঝুঁকি মূল্যায়ন ও ব্যবস্থাপনায় গুরুত্ব দেয়:
ঝুঁকি ব্যবস্থাপনা কাঠামো
- ISO 31000 ও 27005
- NIST ঝুঁকি ব্যবস্থাপনা কাঠামো (RMF)
- FAIR (তথ্য ঝুঁকির উপাদান বিশ্লেষণ)
- ঝুঁকি মূল্যায়ন পদ্ধতি
- ঝুঁকি মোকাবিলার বিকল্প
ঝুঁকি মূল্যায়ন
- সম্পদ শনাক্তকরণ ও মূল্য নির্ধারণ
- হুমকি ও দুর্বলতা মূল্যায়ন
- ঝুঁকি বিশ্লেষণ পদ্ধতি (গুণগত বনাম পরিমাণগত)
- সম্ভাবনা ও প্রভাব নির্ধারণ
- ঝুঁকি রেজিস্টার ও হিট ম্যাপ
ঝুঁকি মোকাবিলা
- ঝুঁকি গ্রহণ, প্রশমন, স্থানান্তর ও পরিহার
- ঝুঁকি মোকাবিলা পরিকল্পনা
- নিয়ন্ত্রণ নির্বাচন ও বাস্তবায়ন
- নিয়ন্ত্রণের খরচ-সুবিধা বিশ্লেষণ
- অবশিষ্ট ঝুঁকি পরিচালনা
তৃতীয় পক্ষের ঝুঁকি ব্যবস্থাপনা
- বিক্রেতার ঝুঁকি মূল্যায়ন
- সেবা প্রদানকারীর ঝুঁকি ব্যবস্থাপনা
- সরবরাহ শৃঙ্খলের নিরাপত্তা ঝুঁকি
- চুক্তিভিত্তিক নিরাপত্তা শর্ত
- তৃতীয় পক্ষ পর্যবেক্ষণ ও তদারকি
সম্মতি ব্যবস্থাপনা
- নিয়ন্ত্রক শর্ত শনাক্ত করা
- সম্মতি কাঠামো ও মানদণ্ড
- ঘাটতি বিশ্লেষণ ও সংশোধন
- সম্মতি পর্যবেক্ষণ ও প্রতিবেদন
- নিরীক্ষা ব্যবস্থাপনা ও সমন্বয়
ক্ষেত্র ৩: তথ্য নিরাপত্তা প্রোগ্রাম উন্নয়ন ও ব্যবস্থাপনা (33%)
এটি সবচেয়ে বড় ক্ষেত্র। এতে নিরাপত্তা প্রোগ্রাম তৈরি ও পরিচালনা অন্তর্ভুক্ত:
নিরাপত্তা প্রোগ্রাম কৌশল
- নিরাপত্তা প্রোগ্রামের সনদ তৈরি
- নিরাপত্তা রোডম্যাপ তৈরি
- প্রোগ্রামের পরিপক্বতা মডেল
- অগ্রাধিকার নির্ধারণ কাঠামো
- অংশীজন ব্যবস্থাপনা
নিরাপত্তা প্রোগ্রাম উন্নয়ন
- নিরাপত্তা স্থাপত্যের নীতি
- নিয়ন্ত্রণ কাঠামো (COBIT, CIS Controls, NIST CSF)
- নিরাপত্তার ভিত্তিমূলক শর্ত
- নিরাপত্তা মানদণ্ড তৈরি
- নীতি তৈরি ও ব্যবস্থাপনা
সম্পদ ব্যবস্থাপনা
- নিরাপত্তা দলের কাঠামো ও জনবল
- দক্ষতার ঘাটতি বিশ্লেষণ ও প্রশিক্ষণ
- পরিচালিত নিরাপত্তা সেবা প্রদানকারী (MSSP) ব্যবস্থাপনা
- নিরাপত্তা পরামর্শক ব্যবস্থাপনা
- বাজেট ব্যবস্থাপনা
তথ্য নিরাপত্তা সচেতনতা ও প্রশিক্ষণ
- নিরাপত্তা সচেতনতা প্রোগ্রাম তৈরি
- ভূমিকা অনুযায়ী নিরাপত্তা প্রশিক্ষণ
- ফিশিং অনুশীলন প্রোগ্রাম
- নিরাপত্তা সংস্কৃতি গড়ে তোলা
- প্রশিক্ষণের কার্যকারিতা পরিমাপ
নিরাপত্তা প্রোগ্রাম ব্যবস্থাপনা
- নিরাপত্তা উদ্যোগের প্রকল্প ব্যবস্থাপনা
- পরিবর্তন ব্যবস্থাপনা
- গুণমান নিশ্চয়তা
- প্রোগ্রাম পর্যালোচনা ও উন্নয়ন
- নিরাপত্তা প্রোগ্রাম নিরীক্ষা
ব্যবসার ধারাবাহিকতা ও দুর্যোগ পুনরুদ্ধার
- ব্যবসার প্রভাব বিশ্লেষণ (BIA)
- পুনরুদ্ধার সময় লক্ষ্য (RTO) ও পুনরুদ্ধার বিন্দু লক্ষ্য (RPO)
- ধারাবাহিকতা কৌশল
- দুর্যোগ পুনরুদ্ধার পরিকল্পনা
- পরীক্ষা ও রক্ষণাবেক্ষণ
ক্ষেত্র ৪: ঘটনা ব্যবস্থাপনা (30%)
এই ক্ষেত্র নিরাপত্তা ঘটনায় প্রতিক্রিয়া ও ব্যবস্থাপনা নিয়ে:
ঘটনা প্রতিক্রিয়া পরিকল্পনা
- ঘটনা প্রতিক্রিয়া কাঠামো তৈরি
- ভূমিকা ও দায়িত্ব
- যোগাযোগ পরিকল্পনা
- উন্নীতকরণ পদ্ধতি
- আইনি ও নিয়ন্ত্রক বিবেচনা
ঘটনা শনাক্তকরণ ও বিশ্লেষণ
- ঘটনা শনাক্তকরণের মানদণ্ড
- প্রাথমিক বাছাই ও শ্রেণিবিন্যাস
- প্রাথমিক মূল্যায়ন ও পরিধি নির্ধারণ
- প্রমাণ সংরক্ষণ
- হুমকি তথ্য একীভূতকরণ
ঘটনা প্রতিক্রিয়া
- নিয়ন্ত্রণ কৌশল
- হুমকি অপসারণ পদ্ধতি
- পুনরুদ্ধার কার্যক্রম
- যোগাযোগ ব্যবস্থাপনা
- অংশীজনকে অবহিত করা
ঘটনা-পরবর্তী কার্যক্রম
- শেখা বিষয় পর্যালোচনা
- মূল কারণ বিশ্লেষণ
- নথি ও প্রতিবেদন
- প্রক্রিয়া উন্নয়ন
- নিয়ন্ত্রক বিজ্ঞপ্তি ও তথ্যভঙ্গ প্রকাশ
ব্যবসার ধারাবাহিকতার সঙ্গে একীভূতকরণ
- BC/DR দলের সঙ্গে সমন্বয়
- সক্রিয় করার মানদণ্ড
- বিকল্প ব্যবস্থায় স্থানান্তর ও পুনরুদ্ধার পদ্ধতি
- ব্যবসায়িক বিভাগগুলোর সঙ্গে যোগাযোগ
- স্বাভাবিক কার্যক্রমে ফেরা
CISM-এর শর্ত (২০২৬)
কর্ম অভিজ্ঞতা
- তথ্য নিরাপত্তায় ন্যূনতম ৫ বছরের কাজের অভিজ্ঞতা
- CISM-এর অন্তত তিনটি কর্মক্ষেত্রে ৩ বছরের তথ্য নিরাপত্তা ব্যবস্থাপনা অভিজ্ঞতা থাকতে হবে
- সাধারণ আইটি অভিজ্ঞতা দিয়ে সর্বোচ্চ ২ বছরের তথ্য নিরাপত্তা অভিজ্ঞতা প্রতিস্থাপন করা যাবে
পরীক্ষা
- 200টি প্রশ্ন: 150টি নম্বরযুক্ত, 50টি পরীক্ষামূলক (চিহ্নিত নয়)
- সময়: 4 ঘণ্টা
- ধরন: বহু নির্বাচনী
- পাশের নম্বর: স্কেলড স্কোরে 450/800
- পরীক্ষা পদ্ধতি: Pearson VUE কেন্দ্র অথবা অনলাইন পর্যবেক্ষণ
পেশাগত শিক্ষা অব্যাহত রাখা (CPE)
- 3 বছরের সার্টিফিকেশন মেয়াদে 120 CPE ঘণ্টা
- প্রতি বছর অন্তত 20 CPE ঘণ্টা
- বার্ষিক রক্ষণাবেক্ষণ ফি দিতে হবে
CISM-এর খরচ (২০২৬)
| খরচের ধরন | ISACA সদস্য | সদস্য নন |
|---|---|---|
| পরীক্ষার ফি | $575 | $760 |
| বার্ষিক রক্ষণাবেক্ষণ ফি | $85 | $100 |
| ISACA সদস্যপদ (ঐচ্ছিক, তবে সুপারিশকৃত) | $135/বছর | প্রযোজ্য নয় |
| পড়ার উপকরণ | $300-$600 | $300-$600 |
| পর্যালোচনা কোর্স (ঐচ্ছিক) | $1,500-$3,000 | $1,500-$3,000 |
| প্রথম বছরের মোট (সদস্যপদসহ) | $2,095-$4,395 | $1,660-$4,360 |
| বার্ষিক নবায়ন (সদস্যপদসহ) | $220 | $100 |
CISM নাকি CISSP: কোনটি নেবেন?
নিরাপত্তা ব্যবস্থাপকদের জন্য দুটিই ভালো সার্টিফিকেশন, তবে গুরুত্বের ক্ষেত্র আলাদা:
| দিক | CISM | CISSP |
|---|---|---|
| মূল গুরুত্ব | নিরাপত্তা প্রোগ্রাম ব্যবস্থাপনা | বিস্তৃত নিরাপত্তা জ্ঞান |
| যাদের জন্য | নিরাপত্তা ব্যবস্থাপক, CISO | ব্যবস্থাপনায় যেতে ইচ্ছুক নিরাপত্তা কর্মী |
| প্রযুক্তিগত গভীরতা | কম | মাঝারি |
| ব্যবস্থাপনায় গুরুত্ব | বেশি | মাঝারি |
| ঝুঁকি ব্যবস্থাপনা | কেন্দ্রীয় গুরুত্ব | আটটি ক্ষেত্রের একটি |
| উপযুক্ত পদ | নিরাপত্তা ব্যবস্থাপক, CISO | নিরাপত্তা স্থপতি, ব্যবস্থাপক, পরামর্শক |
| সংস্থা | ISACA | (ISC)² |
| প্রয়োজনীয় অভিজ্ঞতা | 5 বছর (3 বছর ব্যবস্থাপনায়) | 5 বছর (প্রযুক্তিগত ও ব্যবস্থাপনাগত) |
সারকথা:
- ব্যবস্থাপনা, শাসন ও নির্বাহী নেতৃত্বে লক্ষ্য হলে CISM বেছে নিন।
- প্রযুক্তিগত ও ব্যবস্থাপনাগত ক্ষেত্র জুড়ে বিস্তৃত নিরাপত্তা জ্ঞান চাইলে CISSP নিন।
- পূর্ণাঙ্গ যোগ্যতার জন্য অনেক পেশাজীবী দুটিই নেন।
CISM-এর পেশাগত প্রভাব
CISM সার্টিফিকেশন পেশাগত অগ্রগতিতে উল্লেখযোগ্য ভূমিকা রাখে:
বেতনের প্রভাব
| পদ | CISM ছাড়া গড় বেতন | CISMসহ গড় বেতন | বৃদ্ধি |
|---|---|---|---|
| নিরাপত্তা ব্যবস্থাপক | $115,000 | $145,000 | 26% |
| জ্যেষ্ঠ নিরাপত্তা ব্যবস্থাপক | $135,000 | $165,000 | 22% |
| নিরাপত্তা পরিচালক | $155,000 | $190,000 | 23% |
| CISO | $200,000 | $240,000 | 20% |
২০২৬ সালের যুক্তরাষ্ট্রের বাজারতথ্যের ভিত্তিতে।
পেশাগত অগ্রগতি
- 73% CISMধারী সার্টিফিকেশনের দুই বছরের মধ্যে পদোন্নতির কথা জানান।
- CISO পদে পৌঁছানোর গড় সময় CISMসহ 2-3 বছর কমে।
- নির্বাহী পর্যায়ে বিশ্বাসযোগ্যতা: পর্ষদ ও শীর্ষ নির্বাহীরা স্বীকৃতি দেন।
- বিশ্বব্যাপী স্বীকৃতি: 200টির বেশি দেশে গ্রহণযোগ্য।
কাদের CISM নেওয়া উচিত?
CISM উপযোগী:
- নিরাপত্তা ব্যবস্থাপক, যারা ব্যবস্থাপনাগত দক্ষতার স্বীকৃতি চান
- নিরাপত্তা পেশাজীবী, যারা ব্যবস্থাপনায় যাচ্ছেন
- আইটি ব্যবস্থাপক, যারা নিরাপত্তার দায়িত্ব নিচ্ছেন
- ঝুঁকি ব্যবস্থাপক, যারা তথ্য নিরাপত্তায় মনোযোগী
- সম্মতি ব্যবস্থাপক, যারা নিরাপত্তা প্রোগ্রাম তদারক করেন
- নিরাপত্তা পরামর্শক, যারা ব্যবস্থাপনাগত পরামর্শ দেন
- CISO হতে আগ্রহীরা, যারা নির্বাহী পদের যোগ্যতা তৈরি করছেন
পড়াশোনা ও প্রস্তুতির পরামর্শ
২০২৬ সালের CISM পাশের হার প্রায় 50%, সেই হিসাবে:
পড়ার প্রস্তাবিত সময়
- 3-6 মাস মনোযোগী প্রস্তুতি
- প্রতি সপ্তাহে 15-20 ঘণ্টা
- অন্তত 4-6টি অনুশীলনী পরীক্ষা
পড়ার উপকরণ
- CISM পর্যালোচনা নির্দেশিকা (ISACA-র সরকারি)
- CISM পর্যালোচনা প্রশ্ন, উত্তর ও ব্যাখ্যা নির্দেশিকা
- CISM অনলাইন পর্যালোচনা কোর্স (ISACA)
- তৃতীয় পক্ষের প্রশ্ন ব্যাংক ও পড়ার নির্দেশিকা
পড়ার কৌশল
- প্রযুক্তিগত বিবরণ মুখস্থ না করে ব্যবস্থাপনাগত ধারণা বুঝুন।
- ঝুঁকি ও ব্যবসার দৃষ্টিকোণ থেকে ভাবুন।
- পরীক্ষার প্রশ্নে পরিস্থিতিভিত্তিক চিন্তা করুন।
- পড়ার দল বা অনলাইন ফোরামে যোগ দিন।
- সময় বেঁধে অনুশীলনী পরীক্ষা দিন।
CISM সম্পর্কে বিস্তারিত জানতে দেখুন: CISM - Certified Information Security Manager
৫. Certified Information Privacy Professional/United States (CIPP/US)
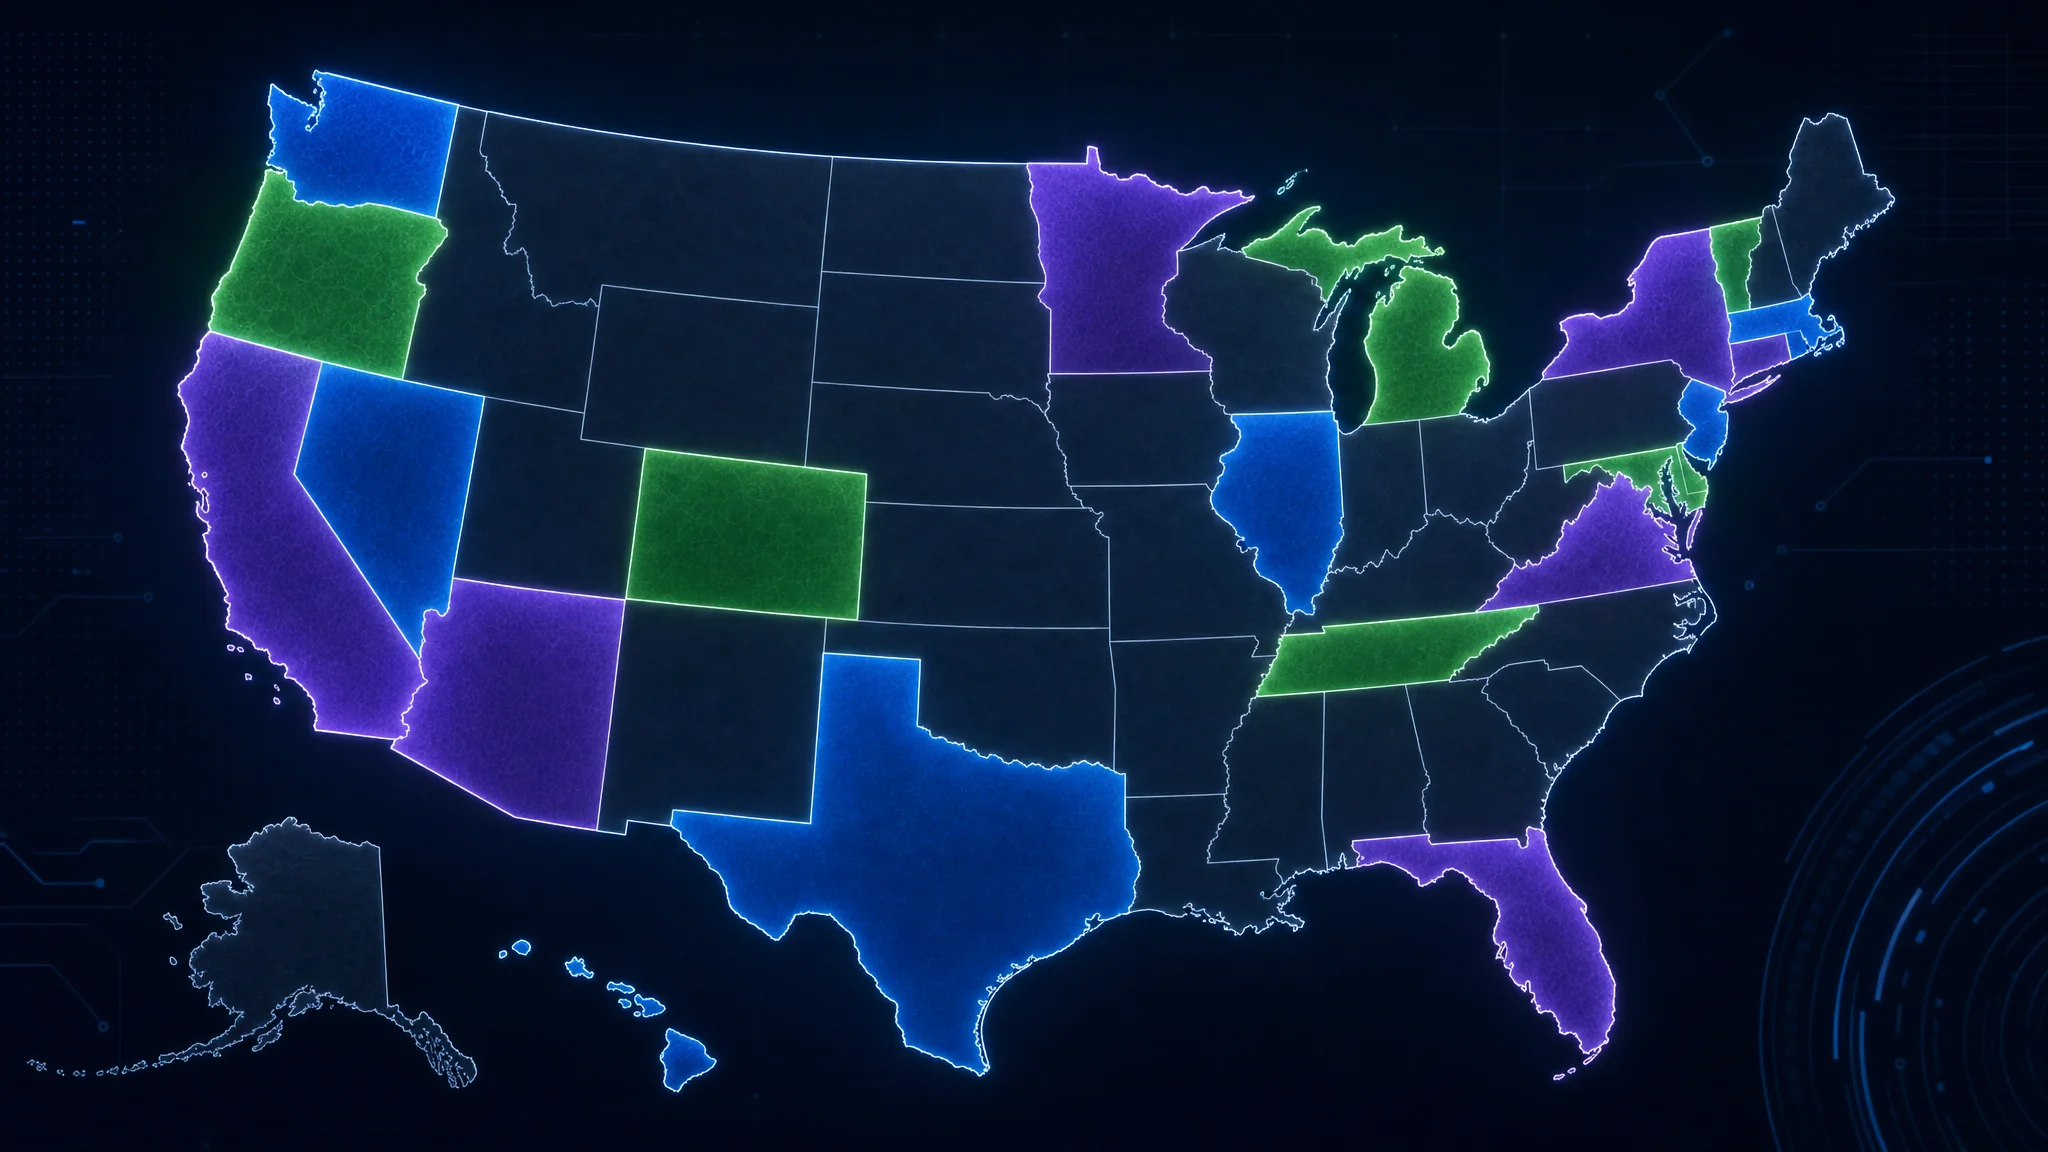
Certified Information Privacy Professional/United States (CIPP/US) সার্টিফিকেশনটি যুক্তরাষ্ট্রের গোপনীয়তা আইন ও চর্চা নিয়ে কাজ করা ব্যবসায়িক পেশাজীবীদের জন্য। ২০২৬ সালে মার্কিন গোপনীয়তা পরিবেশ ব্যাপকভাবে বদলেছে, এখন 18টি অঙ্গরাজ্যে বিস্তৃত গোপনীয়তা আইন আছে, ফলে CIPP/US-এর মূল্য বেড়েছে।
২০২৬ সালে CIPP/US কেন?
যুক্তরাষ্ট্রের গোপনীয়তা পরিবেশে বড় পরিবর্তন এসেছে:
আইন সম্প্রসারণ
- 18টি অঙ্গরাজ্যে বিস্তৃত ভোক্তা গোপনীয়তা আইন আছে, ২০২৩ সালের 5টি থেকে বেড়ে
- ফেডারেল গোপনীয়তা আইন গুরুত্ব দিয়ে বিবেচিত হচ্ছে
- খাতভিত্তিক আইন (HIPAA, GLBA, FCRA, COPPA ইত্যাদি)
- অঙ্গরাজ্যভিত্তিক পার্থক্য, যা বিস্তারিতভাবে বোঝা দরকার
- উল্লেখযোগ্য জরিমানাসহ বর্ধিত প্রয়োগ
বাজারের চাহিদা
- গোপনীয়তা পদে CIPP/USধারীদের গড় বেতন $128,000
- ২০২৩ সালের পর যুক্তরাষ্ট্রে গোপনীয়তা কর্মকর্তার পদ 65% বেড়েছে
- অঙ্গরাজ্যের নির্ধারিত সীমা পূরণকারী কোম্পানির জন্য বাধ্যতামূলক গোপনীয়তা প্রোগ্রাম
- GDPR ও অন্যান্য ব্যবস্থার সঙ্গে সীমান্তপারের বিবেচনা
CIPP/US বিষয়বস্তুর সারাংশ
সার্টিফিকেশনটিতে পাঁচটি প্রধান ক্ষেত্র আছে:
I. মার্কিন গোপনীয়তা পরিবেশের পরিচিতি (10-15%)
ঐতিহাসিক প্রেক্ষাপট ও বিকাশ
- সাংবিধানিক ধারণা হিসেবে গোপনীয়তা
- প্রচলিত আইনের গোপনীয়তা-সংক্রান্ত ক্ষতিসাধন (অনধিকার প্রবেশ, প্রকাশ, মিথ্যা ভাবমূর্তি, আত্মসাৎ)
- তথ্য গোপনীয়তা আইনের বিকাশ
- স্বনিয়ন্ত্রণ ও শিল্পের উত্তম চর্চা
- ফেডারেল বনাম অঙ্গরাজ্যের এখতিয়ার
মার্কিন গোপনীয়তা শাসন কাঠামো
- Federal Trade Commission (FTC)-এর কর্তৃত্ব ও প্রয়োগ
- অঙ্গরাজ্যের অ্যাটর্নি জেনারেলদের প্রয়োগ ক্ষমতা
- খাতভিত্তিক নিয়ন্ত্রক
- অঙ্গরাজ্যের আইনে ব্যক্তিগত মামলা করার অধিকার
- শ্রেণিগত মামলার পরিবেশ
গোপনীয়তা কাঠামো ও নির্দেশিকা
- FTC-এর Fair Information Practice Principles (FIPPs)
- OECD গোপনীয়তা নির্দেশিকা
- APEC গোপনীয়তা কাঠামো
- NIST গোপনীয়তা কাঠামো
- শিল্পভিত্তিক কাঠামো
II. বেসরকারি খাতে ডেটা সংগ্রহ ও ব্যবহারের সীমা (20-25%)
অঙ্গরাজ্যের বিস্তৃত গোপনীয়তা আইন
যুক্তরাষ্ট্রে এখন অঙ্গরাজ্যভিত্তিক গোপনীয়তা আইনের জটিল বিন্যাস রয়েছে। উল্লেখযোগ্য অঙ্গরাজ্যগুলো:
California Consumer Privacy Act (CCPA) / California Privacy Rights Act (CPRA)
- ভোক্তার অধিকার (প্রবেশ, মুছে ফেলা, সংশোধন, অপ্ট-আউট, ব্যবহার সীমিত করা)
- ব্যবসায়িক দায়িত্ব ও প্রযোজ্য সীমা
- সংবেদনশীল ব্যক্তিগত তথ্যের শর্ত
- ঝুঁকি মূল্যায়ন ও নকশাতেই গোপনীয়তা
- California Privacy Protection Agency (CPPA)-র প্রয়োগ
Virginia Consumer Data Protection Act (VCDPA)
- প্রযোজ্যতার সীমা
- ভোক্তা অধিকার কাঠামো
- ডেটা সুরক্ষা মূল্যায়নের শর্ত
- অপ্ট-আউট পছন্দের সংকেত
Colorado Privacy Act (CPA)
- সর্বজনীন অপ্ট-আউট ব্যবস্থা
- প্রোফাইলিং ও লক্ষ্যভিত্তিক বিজ্ঞাপনের শর্ত
- ডেটা সুরক্ষা মূল্যায়ন
Connecticut Data Privacy Act (CTDPA)
- ভার্জিনিয়ার মতো কাঠামো
- শিশুদের তথ্য নিয়ে বিশেষ বিধান
Utah Consumer Privacy Act (UCPA)
- ব্যবসার জন্য তুলনামূলকভাবে সহায়ক পদ্ধতি
- সংবেদনশীল ডেটায় গুরুত্ব
এ ছাড়া ২০২৬ সালে আরও 13টি অঙ্গরাজ্য বিস্তৃত আইন করেছে। এর মধ্যে:
- ফ্লোরিডা, টেক্সাস, ওরেগন, মন্টানা, ডেলাওয়্যার, ইন্ডিয়ানা, আইওয়া, টেনেসি, মেরিল্যান্ড, নিউ জার্সি, নিউ হ্যাম্পশায়ার, কেনটাকি এবং নেব্রাস্কা
অঙ্গরাজ্যের আইনগুলোর সাধারণ উপাদান ভিন্নতা থাকলেও অধিকাংশ অঙ্গরাজ্যের আইনে থাকে:
- ভোক্তা সংখ্যা বা আয়ের ওপর নির্ভরশীল প্রযোজ্যতার সীমা
- ভোক্তা অধিকার (প্রবেশ, মুছে ফেলা, সংশোধন, স্থানান্তর)
- উদ্দেশ্য সীমাবদ্ধতা ও ডেটা কমানোর শর্ত
- বিক্রি ও লক্ষ্যভিত্তিক বিজ্ঞাপনে অপ্ট-আউটের অধিকার
- উন্নত সুরক্ষাসহ সংবেদনশীল ডেটার শ্রেণি
- উচ্চ ঝুঁকির প্রক্রিয়াকরণের জন্য ডেটা সুরক্ষা মূল্যায়ন
ফেডারেল খাতভিত্তিক আইন
Health Insurance Portability and Accountability Act (HIPAA)
- আওতাভুক্ত সংস্থা ও ব্যবসায়িক সহযোগী
- সুরক্ষিত স্বাস্থ্য তথ্য (PHI)
- গোপনীয়তা বিধির শর্ত
- নিরাপত্তা বিধির শর্ত
- তথ্যভঙ্গ বিজ্ঞপ্তির শর্ত
Gramm-Leach-Bliley Act (GLBA)
- আর্থিক প্রতিষ্ঠানের শর্ত
- গোপনীয়তা বিজ্ঞপ্তি ও অপ্ট-আউট অধিকার
- Safeguards Rule
- তথ্য ভাগ করার সীমা
Family Educational Rights and Privacy Act (FERPA)
- শিক্ষা নথির সুরক্ষা
- অভিভাবক ও শিক্ষার্থীর অধিকার
- প্রকাশের সীমা
- স্কুলের দায়িত্ব
Children’s Online Privacy Protection Act (COPPA)
- 13 বছরের কম বয়সী শিশুদের লক্ষ্য করে তৈরি সাইট ও সেবার শর্ত
- অভিভাবকের সম্মতির শর্ত
- ডেটা কমানো ও নিরাপত্তা
- মুছে ফেলার অধিকার
Fair Credit Reporting Act (FCRA)
- ভোক্তা প্রতিবেদন সংস্থা
- ব্যবহারকারীর শর্ত
- ভোক্তার অধিকার
- নির্ভুলতা ও বিরোধ নিষ্পত্তি
III. বিপণন, বিজ্ঞাপন ও প্রোফাইলিং (15-20%)
ইমেইল ও ইলেকট্রনিক বার্তা
- CAN-SPAM Act - বাণিজ্যিক ইমেইলের শর্ত
- Telephone Consumer Protection Act (TCPA) - কল, টেক্সট ও ফ্যাক্সের সীমা
- ফেডারেল শর্ত সম্পূরক অঙ্গরাজ্যের আইন
- National Do Not Call Registry
অনলাইন বিজ্ঞাপন ও ট্র্যাকিং
- কুকি বিজ্ঞপ্তি ও সম্মতি
- লক্ষ্যভিত্তিক বিজ্ঞাপন বন্ধের ব্যবস্থা
- গোপনীয়তা পছন্দের সংকেত
- একাধিক ডিভাইস জুড়ে ট্র্যাকিংয়ের প্রভাব
- মোবাইল অ্যাপ ট্র্যাকিং (ATT কাঠামোর পর)
শিশুদের লক্ষ্য করে বিপণন
- বিপণনে COPPA-র শর্ত
- অঙ্গরাজ্যভিত্তিক শিশু গোপনীয়তা আইন
- বয়স যাচাইয়ের চ্যালেঞ্জ
- বিস্তৃত গোপনীয়তা আইনে তরুণদের তথ্যের সীমা
প্রোফাইলিং ও স্বয়ংক্রিয় সিদ্ধান্ত
- অঙ্গরাজ্যের গোপনীয়তা আইনের শর্ত
- প্রোফাইলিং বন্ধের অধিকার
- বৈষম্য ও ন্যায্যতার উদ্বেগ
- স্বচ্ছতার শর্ত
IV. সরকারি ও কর্মক্ষেত্রের গোপনীয়তা (15-20%)
ডেটায় সরকারি প্রবেশাধিকার
- চতুর্থ সংশোধনীর সুরক্ষা ও সীমা
- Electronic Communications Privacy Act (ECPA)
- Stored Communications Act
- আইন প্রয়োগকারী সংস্থার ডেটা অনুরোধ
- জাতীয় নিরাপত্তা চিঠি ও FISA আদেশ
- তৃতীয় পক্ষ তত্ত্ব
- Cloud Act-এর প্রভাব
সরকারি নজরদারি
- PATRIOT Act-এর বিধান
- FISA Section 702
- ব্যাপক ডেটা সংগ্রহ কর্মসূচি
- স্বচ্ছতা প্রতিবেদন
কর্মক্ষেত্রের গোপনীয়তা
- কর্মী পর্যবেক্ষণ পদ্ধতি
- গোপনীয়তার যুক্তিসঙ্গত প্রত্যাশা
- কর্মী পর্যবেক্ষণে অঙ্গরাজ্যের সীমা
- নিজের যন্ত্র কর্মক্ষেত্রে ব্যবহারের (BYOD) বিবেচনা
- কর্মক্ষেত্রের তদন্ত
- সামাজিক মাধ্যম ও পটভূমি যাচাই
বায়োমেট্রিক গোপনীয়তা আইন
- Illinois Biometric Information Privacy Act (BIPA) - ব্যক্তিগত মামলা করার অধিকার, লিখিত অবহিত সম্মতি
- টেক্সাসের বায়োমেট্রিক শনাক্তকারী ধারণ বা ব্যবহার আইন (CUBI)
- ওয়াশিংটনের বায়োমেট্রিক গোপনীয়তা আইন
- অন্যান্য অঙ্গরাজ্যের শর্ত
- মুখ শনাক্তকরণে সীমা
V. তথ্য ব্যবস্থাপনা ও নিরাপত্তা (25-30%)
ডেটা ভঙ্গের আইন
- 50টি অঙ্গরাজ্য ও অঞ্চলজুড়ে ডেটা ভঙ্গ বিজ্ঞপ্তির আইন
- বিজ্ঞপ্তির কারণ ও সময়সীমা
- ভঙ্গ বিজ্ঞপ্তির বিষয়বস্তু
- নিয়ন্ত্রককে জানানোর শর্ত
- ক্রেডিট পর্যবেক্ষণের দায়িত্ব
- ফেডারেল খাতভিত্তিক ভঙ্গ আইন (HIPAA, GLBA)
তথ্য নিরাপত্তার শর্ত
- FTC-এর ডেটা নিরাপত্তা প্রয়োগ
- অঙ্গরাজ্যের অ্যাটর্নি জেনারেলের প্রয়োগ
- যুক্তিসঙ্গত নিরাপত্তা মানদণ্ড
- নিরাপত্তা কাঠামো (NIST সাইবার নিরাপত্তা কাঠামো)
- বিক্রেতার নিরাপত্তা ব্যবস্থাপনা
- ঘটনা প্রতিক্রিয়া পরিকল্পনা
ডেটা স্থানান্তর ও সীমান্তপারের প্রবাহ
- GDPR পর্যাপ্ততার বিবেচনা
- মার্কিন কোম্পানির জন্য মানক চুক্তির ধারা
- মার্কিন প্রতিষ্ঠানে Schrems II-এর প্রভাব
- APEC CBPR System
- কানাডার PIPEDA বিবেচনা
ডেটা সংরক্ষণ ও নিষ্পত্তি
- আইন ও শিল্পভিত্তিক সংরক্ষণের শর্ত
- যুক্তিসঙ্গত নিষ্পত্তি পদ্ধতি
- নথি ব্যবস্থাপনা প্রোগ্রাম
- ই-ডিসকভারি বিবেচনা
CIPP/US পরীক্ষার বিবরণ (২০২৬)
- ধরন: 90টি বহু নির্বাচনী প্রশ্ন
- সময়: 2.5 ঘণ্টা
- পাশের নম্বর: স্কেলড স্কোরে 300/500
- পরীক্ষা পদ্ধতি: Pearson VUE কেন্দ্র অথবা অনলাইন পর্যবেক্ষণ
- প্রশ্ন বণ্টন: ওপরের বিষয়ক্ষেত্রের শতাংশ অনুযায়ী
CIPP/US-এর খরচ (২০২৬)
| খরচের ধরন | পরিমাণ |
|---|---|
| IAPP সদস্যপদ (বাধ্যতামূলক) | $550/বছর |
| পরীক্ষার ফি (সদস্য মূল্য) | $550 |
| পড়ার উপকরণ | $200-$500 |
| প্রশিক্ষণ কোর্স (ঐচ্ছিক) | $2,200-$3,500 |
| প্রথম বছরের মোট | $1,300-$4,600 |
| বার্ষিক নবায়ন | $550 (সদস্যপদ + CPE) |
CIPP/US নাকি CIPP/E: কোনটি নেবেন?
অনেকে জানতে চান CIPP/US নেবেন, নাকি CIPP/E:
| বিষয় | CIPP/US নিন যদি… | CIPP/E নিন যদি… |
|---|---|---|
| ভৌগোলিক ক্ষেত্র | মূলত মার্কিন কোম্পানি বা ভোক্তার সঙ্গে কাজ করেন | EU কোম্পানি বা বাসিন্দার সঙ্গে কাজ করেন |
| নিয়ন্ত্রক পরিবেশ | অঙ্গরাজ্যের গোপনীয়তা আইন সামলাতে হয় | GDPR বিশেষজ্ঞতা দরকার |
| শিল্প | যুক্তরাষ্ট্রকেন্দ্রিক শিল্প (স্বাস্থ্যসেবা, আর্থিক সেবা) | EUকেন্দ্রিক বা বহুজাতিক কোম্পানি |
| পেশাগত লক্ষ্য | যুক্তরাষ্ট্রভিত্তিক গোপনীয়তা পদ | আন্তর্জাতিক গোপনীয়তা পদ বা DPO পদ |
| কোম্পানির কার্যক্রম | যুক্তরাষ্ট্রের অভ্যন্তরীণ কার্যক্রম | EU কার্যক্রম বা সীমান্তপারের স্থানান্তর |
দুটো সার্টিফিকেশনই: বৈশ্বিক গোপনীয়তার শর্ত পূরণে অনেকে দুটিই নেন।
পেশাগত প্রভাব ও সুযোগ
বেতনের প্রভাব
| পদ | গড় বেতন (২০২৬) |
|---|---|
| গোপনীয়তা বিশ্লেষক | $75,000-$95,000 |
| গোপনীয়তা ব্যবস্থাপক | $110,000-$140,000 |
| প্রধান গোপনীয়তা কর্মকর্তা | $160,000-$220,000 |
| গোপনীয়তা আইন পরামর্শক | $140,000-$200,000 |
| গোপনীয়তা পরামর্শক | $120,000-$175,000 |
CIPP/US সার্টিফিকেশনধারীদের বেতন 20-35% বেশি।
চাকরির সুযোগ CIPP/US সার্টিফিকেশন যেসব কাজে প্রস্তুত করে:
- প্রধান গোপনীয়তা কর্মকর্তা (CPO) - সামগ্রিক গোপনীয়তা নেতৃত্ব
- গোপনীয়তা ব্যবস্থাপক - দৈনন্দিন গোপনীয়তা প্রোগ্রাম ব্যবস্থাপনা
- গোপনীয়তা বিশ্লেষক - গোপনীয়তা মূল্যায়ন ও সম্মতি
- গোপনীয়তা আইন পরামর্শক - গোপনীয়তা-সংক্রান্ত আইনি পরামর্শ
- সম্মতি কর্মকর্তা - গোপনীয়তাসহ বিভিন্ন ক্ষেত্রের সম্মতি
- ডেটা সুরক্ষা পরামর্শক - গোপনীয়তা পরামর্শ সেবা
পড়াশোনা ও প্রস্তুতি
প্রস্তাবিত পড়ার সময়
- 8-12 সপ্তাহ মনোযোগী প্রস্তুতি
- প্রতি সপ্তাহে 10-15 ঘণ্টা
- 3-5টি অনুশীলনী পরীক্ষা
মূল পড়ার ক্ষেত্র
- অঙ্গরাজ্যের গোপনীয়তা আইনের পার্থক্য - মিল ও অমিল বোঝা
- ফেডারেল খাতভিত্তিক আইন - HIPAA, GLBA, COPPA, FERPA গভীরভাবে জানা
- প্রয়োগের পরিবেশ - FTC, অঙ্গরাজ্য AG, ব্যক্তিগত মামলা করার অধিকার
- ব্যবহারিক প্রয়োগ - সম্মতি কৌশল ও উত্তম চর্চা
পড়ার উপকরণ
- IAPP CIPP/US Study Guide
- IAPP CIPP/US নমুনা প্রশ্ন
- IAPP প্রশিক্ষণ কোর্স
- Privacy Advisor নিউজলেটার ও হালনাগাদ
- অঙ্গরাজ্যের গোপনীয়তা আইন তুলনা চার্ট
CIPP/US সম্পর্কে বিস্তারিত জানতে দেখুন: CIPP/US - Certified Information Privacy Professional/United States
পাঁচটি সার্টিফিকেশনের তুলনা
আপনার পেশাগত লক্ষ্য অনুযায়ী উপযুক্ত সার্টিফিকেশন বেছে নিতে এই পূর্ণ তুলনাটি দেখুন:
খরচের তুলনা (২০২৬)
| সার্টিফিকেশন | প্রথম বছরের খরচ | বার্ষিক নবায়ন | পরীক্ষার কঠিনতা | প্রস্তুতির সময় |
|---|---|---|---|---|
| CISSP | $1,200-$6,200 | $149 | বেশি | 4-6 মাস |
| CIPP/E | $1,300-$4,600 | $550 | মাঝারি | 2-3 মাস |
| CIPM | $1,300-$4,350 | $550 | মাঝারি | 2-3 মাস |
| CISM | $2,095-$4,395 | $220 | বেশি | 3-6 মাস |
| CIPP/US | $1,300-$4,600 | $550 | মাঝারি | 2-3 মাস |
ক্ষেত্রভিত্তিক তুলনা
| সার্টিফিকেশন | প্রধান ক্ষেত্র | উপযুক্ত | শিল্পে স্বীকৃতি |
|---|---|---|---|
| CISSP | নিরাপত্তা ব্যবস্থাপনা ও স্থাপত্য | নিরাপত্তা ব্যবস্থাপক, পরামর্শক, CISO হতে আগ্রহী | খুব বেশি (বিশ্বব্যাপী) |
| CIPP/E | EU গোপনীয়তা আইন (GDPR) | DPO, EU গোপনীয়তা ব্যবস্থাপক, আন্তর্জাতিক পদ | খুব বেশি (EU/বিশ্বব্যাপী) |
| CIPM | গোপনীয়তা প্রোগ্রাম ব্যবস্থাপনা | গোপনীয়তা কর্মকর্তা ও ব্যবস্থাপক | বেশি (গোপনীয়তা ক্ষেত্রে) |
| CISM | নিরাপত্তা প্রোগ্রাম ব্যবস্থাপনা | নিরাপত্তা ব্যবস্থাপক, CISO, ঝুঁকি ব্যবস্থাপক | খুব বেশি (বিশ্বব্যাপী) |
| CIPP/US | মার্কিন গোপনীয়তা আইন | মার্কিন গোপনীয়তা ব্যবস্থাপক, সম্মতি কর্মকর্তা | খুব বেশি (যুক্তরাষ্ট্রে) |
পেশাগত পথের সুপারিশ
Chief Information Security Officer (CISO) হতে আগ্রহী
সুপারিশকৃত পথ: CISM → CISSP
- ব্যবস্থাপনায় মনোযোগের জন্য CISM দিয়ে শুরু করুন
- প্রযুক্তিগত বিস্তৃতি পেতে CISSP যোগ করুন
- গোপনীয়তা যুক্ত করতে CIPM বিবেচনা করুন
গোপনীয়তা পেশাজীবীর পথ
সুপারিশকৃত পথ: CIPP/US বা CIPP/E → CIPM → CIPT (প্রযুক্তিগত হলে)
- ভৌগোলিক ক্ষেত্র অনুযায়ী CIPP দিয়ে শুরু করুন
- পরিচালন দক্ষতার জন্য CIPM যোগ করুন
- প্রযুক্তিগত গোপনীয়তার জন্য ঐচ্ছিকভাবে CIPT নিন
নিরাপত্তা ব্যবস্থাপনার পথ
সুপারিশকৃত পথ: CISSP অথবা CISM (অথবা দুটিই)
- প্রযুক্তিগত পটভূমি থাকলে CISSP
- ব্যবস্থাপনাগত পটভূমি থাকলে CISM
- পূর্ণ যোগ্যতার জন্য দুটো সার্টিফিকেশনই নিন
সম্মতি ও ঝুঁকি ব্যবস্থাপনার পথ
সুপারিশকৃত পথ: CISM + CIPP/US বা CIPP/E
- নিরাপত্তা শাসন ও ঝুঁকির জন্য CISM
- গোপনীয়তা সম্মতির জন্য CIPP
- গোপনীয়তা প্রোগ্রাম পরিচালনার জন্য CIPM বিবেচনা করুন
সার্টিফিকেশনভিত্তিক বিনিয়োগের ফল বিশ্লেষণ
২০২৬ সালের বাজারতথ্যের ভিত্তিতে বিনিয়োগের ফলের আনুমানিক হিসাব:
| সার্টিফিকেশন | গড় খরচ | গড় বেতন বৃদ্ধি | খরচ ওঠার সময় | 5 বছরের বিনিয়োগের ফল |
|---|---|---|---|---|
| CISSP | $3,500 | $30,000/বছর | 1.4 মাস | $146,500 |
| CIPP/E | $3,000 | $22,000/বছর | 1.6 মাস | $107,000 |
| CIPM | $2,800 | $25,000/বছর | 1.3 মাস | $122,200 |
| CISM | $3,200 | $28,000/বছর | 1.4 মাস | $136,800 |
| CIPP/US | $3,000 | $24,000/বছর | 1.5 মাস | $117,000 |
সব সার্টিফিকেশনেই বিনিয়োগের ফল ভালো। দুই মাসের কম সময়ে খরচ উঠে আসে এবং পাঁচ বছরে ছয় অঙ্কের আয় হয়।
সঠিক সার্টিফিকেশন বেছে নেওয়ার উপায়
সার্টিফিকেশন বাছার সময় এসব বিষয় বিবেচনা করুন:
1. পেশাগত লক্ষ্য
- CISO/জ্যেষ্ঠ নিরাপত্তা নেতৃত্ব: CISM বা CISSP
- গোপনীয়তা নেতৃত্ব: আঞ্চলিক CIPP + CIPM
- নিরাপত্তা ব্যবস্থাপনা: CISM বা CISSP
- সম্মতি ব্যবস্থাপনা: CISM + CIPP
- ঝুঁকি ব্যবস্থাপনা: CISM
2. ভৌগোলিক ক্ষেত্র
- বিশ্বব্যাপী/বহুজাতিক: CISSP, CIPP/E
- যুক্তরাষ্ট্র: CIPP/US, CISM, CISSP
- ইউরোপীয় ইউনিয়ন: CIPP/E, CIPM
- আন্তর্জাতিক: সার্টিফিকেশনের সমন্বিত পথ
3. শিল্পের শর্ত
- স্বাস্থ্যসেবা: CISSP বা CISM + CIPP/US (HIPAA কেন্দ্রিক)
- আর্থিক সেবা: CISM + CIPP/US (GLBA কেন্দ্রিক)
- প্রযুক্তি: CISSP বা CISM + CIPM
- পরামর্শসেবা: বহুমুখী দক্ষতার জন্য একাধিক সার্টিফিকেশন
4. বর্তমান অভিজ্ঞতার স্তর
- প্রবেশ থেকে মধ্য স্তর: CIPP বা একটি সার্টিফিকেশন দিয়ে শুরু করুন
- অভিজ্ঞ পেশাজীবী: CISM বা CISSP
- জ্যেষ্ঠ স্তর: পূর্ণ যোগ্যতার জন্য একাধিক সার্টিফিকেশন
5. বাজেটের সীমা
- সীমিত বাজেট: তুলনামূলক কম মোট খরচের CIPP দিয়ে শুরু করুন
- মাঝারি বাজেট: CISM বা CISSP
- নিয়োগকর্তার অর্থায়ন: একাধিক সার্টিফিকেশন নিন
6. হাতে থাকা সময়
- সীমিত সময়: CIPP সার্টিফিকেশন, প্রস্তুতিতে 2-3 মাস
- মাঝারি সময়: CISM, প্রস্তুতিতে 3-6 মাস
- নমনীয় সময়সূচি: CISSP ও অতিরিক্ত সার্টিফিকেশন
কৌশলগতভাবে সার্টিফিকেশন পথ তৈরি
বছর 1-2: ভিত্তি
লক্ষ্য: প্রাথমিক যোগ্যতা ও জ্ঞান তৈরি
বিকল্প A - নিরাপত্তা-কেন্দ্রিক:
- পটভূমি অনুযায়ী CISSP অথবা CISM
- ব্যবহারিক অভিজ্ঞতা অর্জন
- নিরাপত্তা ব্যবস্থাপনা সম্প্রদায়ে সম্পর্ক গড়ুন
বিকল্প B - গোপনীয়তা-কেন্দ্রিক:
- ভৌগোলিক ক্ষেত্র অনুযায়ী CIPP/US অথবা CIPP/E
- বর্তমান কাজে জ্ঞান প্রয়োগ করুন
- IAPP-তে যোগ দিয়ে গোপনীয়তা নেটওয়ার্ক গড়ুন
বছর 3-4: বিশেষায়ন
লক্ষ্য: দক্ষতা গভীর করা ও পরিপূরক যোগ্যতা যোগ করা
নিরাপত্তার পথ:
- অন্য সার্টিফিকেশনটি নিন (CISSP অথবা CISM)
- ক্লাউড নিরাপত্তা সার্টিফিকেশন (CCSP) বিবেচনা করুন
- GRC বা ঝুঁকি ব্যবস্থাপনার মতো বিশেষায়ন গড়ুন
গোপনীয়তার পথ:
- প্রোগ্রাম ব্যবস্থাপনার জন্য CIPM নিন
- অন্য ভৌগোলিক অঞ্চলের CIPP বিবেচনা করুন
- স্বাস্থ্যসেবা বা প্রযুক্তির গোপনীয়তার মতো বিশেষায়ন গড়ুন
সমন্বিত পথ:
- নিরাপত্তা পেশাজীবী: CIPP/CIPM যোগ করুন
- গোপনীয়তা পেশাজীবী: CISM বা CISSP যোগ করুন
বছর 5 ও পরবর্তী: নেতৃত্ব
লক্ষ্য: নির্বাহী পর্যায়ের যোগ্যতা তৈরি
- অতিরিক্ত উন্নত সার্টিফিকেশন নিন
- CERT-In নিবন্ধিত পেশাজীবীর যোগ্যতা বিবেচনা করুন
- বক্তৃতা ও লেখার মাধ্যমে পেশাগত পরিচিতি তৈরি করুন
- সার্টিফিকেশনপ্রত্যাশীদের পরামর্শ দিন
সার্টিফিকেশন বজায় রাখা
পাঁচটি সার্টিফিকেশনেই পেশাগত উন্নয়ন অব্যাহত রাখতে হয়:
অব্যাহত পেশাগত শিক্ষা (CPE) শর্ত
| সার্টিফিকেশন | CPE মেয়াদ | প্রয়োজনীয় CPE | বার্ষিক ফি |
|---|---|---|---|
| CISSP | 3 বছর | 120 CPE (প্রতি বছর অন্তত 40) | $149 |
| CIPP/E | 2 বছর | 20 CPE | $550 (সদস্যপদ) |
| CIPM | 2 বছর | 20 CPE | $550 (সদস্যপদ) |
| CISM | 3 বছর | 120 CPE (প্রতি বছর অন্তত 20) | $85 (সদস্য) |
| CIPP/US | 2 বছর | 20 CPE | $550 (সদস্যপদ) |
CPE ক্রেডিট অর্জন
CPE ক্রেডিট অর্জনের প্রচলিত উপায়:
শিক্ষা ও প্রশিক্ষণ
- শিল্প সম্মেলন ও সেমিনার
- অনলাইন ওয়েবিনার ও কোর্স
- বিশ্ববিদ্যালয়ের কোর্স
- নিরাপত্তা/গোপনীয়তা পণ্যের বিক্রেতা-প্রশিক্ষণ
পেশাগত কার্যক্রম
- নিবন্ধ বা বই লেখা
- সম্মেলনে বক্তৃতা
- কর্মদলে অংশ নেওয়া
- অন্য পেশাজীবীদের পরামর্শ দেওয়া
নিজে পড়াশোনা
- প্রাসঙ্গিক বই ও প্রকাশনা পড়া
- নিরাপত্তা ও গোপনীয়তা গবেষণা পর্যালোচনা
- বিধি হালনাগাদ রাখা
কর্ম অভিজ্ঞতা
- বেশিরভাগ সার্টিফিকেশনে প্রাসঙ্গিক কাজের জন্য CPE ক্রেডিট মেলে
- নিজের পেশাগত কার্যক্রম নথিবদ্ধ করুন
একাধিক সার্টিফিকেশন পরিচালনার পরামর্শ
আপনার একাধিক সার্টিফিকেশন থাকলে:
- CPE ক্রেডিট এক জায়গায় রাখুন: সব সার্টিফিকেশন অনুসরণে স্প্রেডশিট বা অ্যাপ ব্যবহার করুন।
- একাধিক সার্টিফিকেশনে গণ্য হওয়া ক্রেডিট কাজে লাগান: অনেক CPE কাজ একাধিক সার্টিফিকেশনে যোগ হতে পারে।
- বার্ষিক CPE পরিকল্পনা করুন: সব শর্ত পূরণে সম্মেলন ও প্রশিক্ষণের সময় ঠিক করুন।
- পেশাগত সংগঠন কাজে লাগান: CPE সুযোগের জন্য IAPP, ISACA, (ISC)²-তে যোগ দিন।
- ক্যালেন্ডারে স্মরণিকা দিন: নবায়নের সময়সীমা যেন বাদ না পড়ে।
সার্টিফিকেশনে সফলতার অতিরিক্ত সম্পদ
পেশাগত সংগঠন
CISSP-এর জন্য:
- (ISC)² সদস্যপদ: সম্পদ, CPE সুযোগ ও সম্প্রদায়ে প্রবেশাধিকার
- স্থানীয় (ISC)² শাখা: নেটওয়ার্কিং ও পড়ার দল
CIPP/E, CIPM, CIPP/US-এর জন্য:
- IAPP সদস্যপদ: সার্টিফিকেশনের জন্য বাধ্যতামূলক, প্রচুর সম্পদ দেয়
- IAPP KnowledgeNet: সম্প্রদায় ফোরাম ও আলোচনা
- স্থানীয় IAPP শাখা: যোগাযোগের অনুষ্ঠান ও পড়ার দল
CISM-এর জন্য:
- ISACA সদস্যপদ: পরীক্ষায় ছাড় ও সম্পদে প্রবেশাধিকার
- স্থানীয় ISACA শাখা: পড়ার দল ও পেশাগত উন্নয়ন
- ISACA অনলাইন প্রশিক্ষণ: সরকারি প্রস্তুতি কোর্স
পড়ার সম্পদ ও সম্প্রদায়
অনলাইন সম্প্রদায়:
- Reddit: r/cissp, r/cybersecurity, r/privacy
- LinkedIn Groups: CISSP Study Group, Privacy Professionals Network
- Discord: বিভিন্ন নিরাপত্তা ও গোপনীয়তা পড়ার সার্ভার
পড়াশোনার প্ল্যাটফর্ম:
- Cybrary (বিনামূল্যে ও অর্থপ্রদত্ত কোর্স)
- Pluralsight (বিস্তৃত প্রযুক্তি প্রশিক্ষণ)
- LinkedIn Learning (পেশাগত উন্নয়ন)
- Udemy (সাশ্রয়ী পরীক্ষা প্রস্তুতি কোর্স)
প্রশ্ন ব্যাংক ও অনুশীলনী পরীক্ষা:
- সার্টিফিকেশন সংস্থার সরকারি অনুশীলনী পরীক্ষা
- Boson ExamSim (CISSP, CISM)
- Sybex প্রশ্ন ব্যাংক
- LearnZapp (প্রশ্ন অনুশীলনের মোবাইল অ্যাপ)
বই ও প্রকাশনা:
- প্রতিটি সার্টিফিকেশনের সরকারি পড়ার নির্দেশিকা
- “11th Hour” শেষ মুহূর্তের পর্যালোচনা নির্দেশিকা
- Sybex-এর পূর্ণাঙ্গ পড়ার নির্দেশিকা
- Privacy Advisor নিউজলেটার (IAPP)
পরীক্ষা নিবন্ধন ও সময় নির্ধারণের পরামর্শ
- আগে নিবন্ধন করুন: জনপ্রিয় স্থানের পরীক্ষার আসন দ্রুত পূর্ণ হতে পারে।
- পরীক্ষার ধরন বুঝে নিন: পরীক্ষা কেন্দ্র নাকি অনলাইন পর্যবেক্ষণ।
- সময় ভেবে ঠিক করুন: কাজের সময়সূচি ও চাপের মাত্রা বিবেচনা করুন।
- ব্যস্ত সময় এড়িয়ে চলুন: ভোরের পরীক্ষায় প্রযুক্তিগত সমস্যা তুলনামূলক কম হয়।
- প্রযুক্তি পরীক্ষা করুন: অনলাইনে দিলে আগে থেকেই সিস্টেম পরীক্ষা করুন।
উপসংহার: সাইবার নিরাপত্তায় পেশাগত বিনিয়োগ
অপ্রযুক্তিগত সাইবার নিরাপত্তা সার্টিফিকেশন ২০২৬ সালে পেশাগত জীবনের সেরা বিনিয়োগগুলোর একটি। বিশ্বব্যাপী সাইবার নিরাপত্তা ব্যয় 215 বিলিয়ন ডলার ছাড়ানো, 35 লাখ শূন্য পদ এবং নিয়ন্ত্রক শর্ত বৃদ্ধি পাওয়ায় সার্টিফায়েড পেশাজীবীর চাহিদা অনেক।
মূল বিষয়গুলো
পাঁচটি সার্টিফিকেশনেই ভালো বিনিয়োগ-ফল: প্রতিটির খরচ দুই মাসের কম সময়ে উঠে আসে এবং পাঁচ বছরে ছয় অঙ্কের আয় হয়।
পেশাগত লক্ষ্য অনুযায়ী বাছুন:
- নিরাপত্তা ব্যবস্থাপনা নেতৃত্ব: CISM অথবা CISSP
- গোপনীয়তা নেতৃত্ব: CIPP + CIPM
- পূর্ণাঙ্গ নেতৃত্ব: সমন্বিত পথ
ভৌগোলিক ক্ষেত্র গুরুত্বপূর্ণ:
- যুক্তরাষ্ট্রকেন্দ্রিক পদ: CIPP/US, CISM, CISSP
- EUকেন্দ্রিক পদ: CIPP/E, CIPM
- বৈশ্বিক পদ: সার্টিফিকেশনের সমন্বয়
একাধিক সার্টিফিকেশন মূল্য বাড়ায়: পরিপূরক 2-3টি সার্টিফিকেশনধারীরা বেশি বেতন পান এবং বেশি পেশাগত বিকল্প পান।
অবিরাম শেখা জরুরি: সব সার্টিফিকেশনে নিয়মিত CPE লাগে, যা পরিবর্তনশীল হুমকি ও বিধি সম্পর্কে হালনাগাদ রাখে।
পরবর্তী পদক্ষেপ
- পেশাগত লক্ষ্য মূল্যায়ন করুন: 3-5 বছর পর কোথায় থাকতে চান?
- নিজের পটভূমি যাচাই করুন: কী অভিজ্ঞতা ও শিক্ষা আছে?
- প্রথম সার্টিফিকেশন বেছে নিন: লক্ষ্য, পটভূমি ও বাজারের চাহিদা অনুযায়ী।
- পড়ার পরিকল্পনা করুন: মনোযোগী প্রস্তুতির জন্য 2-6 মাস রাখুন।
- নিবন্ধন করে সময় ঠিক করুন: উদ্দীপনা ধরে রাখতে নির্দিষ্ট পরীক্ষার দিন ঠিক করুন।
- পেশাগত সম্প্রদায়ে যোগ দিন: পড়ার দল ও নেটওয়ার্কিংয়ের সুযোগ নিন।
- সার্টিফিকেশন পথ পরিকল্পনা করুন: কয়েক বছরের যোগ্যতা অর্জনের কৌশল নির্ধারণ করুন।
যারা সার্টিফিকেশন যাত্রা শুরু করতে প্রস্তুত, তারা মনে রাখুন, সাইবার নিরাপত্তা শুধু প্রযুক্তি নয়। এটি প্রতিষ্ঠান, মানুষ ও তথ্য সুরক্ষার কাজ। এই অপ্রযুক্তিগত সার্টিফিকেশনগুলো আপনাকে জ্ঞান, কাঠামো ও বিশ্বাসযোগ্যতা দেয়, যাতে প্রতিষ্ঠানের নিরাপত্তা অবস্থানে কার্যকর অবদান রাখতে পারেন।
বিস্তৃত নিরাপত্তা ব্যবস্থাপনার জন্য CISSP, কৌশলগত নিরাপত্তা নেতৃত্বের জন্য CISM, EU গোপনীয়তা বিশেষজ্ঞতার জন্য CIPP/E, গোপনীয়তা প্রোগ্রাম ব্যবস্থাপনার জন্য CIPM, অথবা মার্কিন গোপনীয়তা সম্মতির জন্য CIPP/US বেছে নিলে আপনি আর্থিক ও পেশাগতভাবে ফলপ্রসূ কর্মজীবনে বিনিয়োগ করছেন।
প্রযুক্তিগত, নির্দিষ্ট বিক্রেতার ও বিশেষায়িত যোগ্যতাসহ প্রধান সাইবার নিরাপত্তা সার্টিফিকেশনগুলোর পূর্ণ তুলনা দেখুন: সাইবার নিরাপত্তা সার্টিফিকেশন তুলনা নির্দেশিকা ২০২৬ .
সাইবার নিরাপত্তায় বিস্তৃত কর্মপথ ও দরকারি দক্ষতার জন্য দেখুন: সাইবার নিরাপত্তা কর্মজীবন নির্দেশিকা: প্রয়োজনীয় দক্ষতা ও সার্টিফিকেশন .
সাইবার নিরাপত্তায় নিজের পেশাগত জীবনে বিনিয়োগের সময় এখনই। আজই সার্টিফিকেশন যাত্রা শুরু করুন এবং প্রযুক্তির দ্রুত বর্ধনশীল ও গুরুত্বপূর্ণ ক্ষেত্রগুলোর একটিতে সফলতার প্রস্তুতি নিন।
তথ্যসূত্র
- ISC² - Certified Information Systems Security Professional (CISSP): https://www.isc2.org/Certifications/CISSP
- International Association of Privacy Professionals - CIPP/E: https://iapp.org/certify/cipp/europe/
- International Association of Privacy Professionals - CIPM: https://iapp.org/certify/cipm/
- ISACA - Certified Information Security Manager (CISM): https://www.isaca.org/credentialing/cism
- International Association of Privacy Professionals - CIPP/US: https://iapp.org/certify/cipp/united-states/
- IAPP - Privacy Certification: https://iapp.org/certify/
- (ISC)² Certifications: https://www.isc2.org/Certifications
- ISACA Credentials: https://www.isaca.org/credentialing
- California Privacy Protection Agency - CPRA: https://cppa.ca.gov/
- Federal Trade Commission - Privacy and Security: https://www.ftc.gov/business-guidance/privacy-security
- NIST Privacy Framework: https://www.nist.gov/privacy-framework
- SimeonOnSecurity - Cybersecurity Certifications Comparison Guide 2026: https://simeononsecurity.com/articles/cybersecurity-certifications-comparison-guide-2026/
- SimeonOnSecurity - Cybersecurity Career Guide: https://simeononsecurity.com/articles/cybersecurity-career-guide-essential-skills-and-certifications/
- SimeonOnSecurity - সরকারি ও সামরিক পেশাজীবীদের জন্য সেরা সাইবার নিরাপত্তা সার্টিফিকেশন: https://simeononsecurity.com/articles/cybersecurity-certifications-for-government-and-military-profesionals/
Related Posts