
সাইবার স্থিতিস্থাপকতা গড়ে তোলা

Table of Contents
সাইবার নিরাপত্তায় নিয়মিত পেনিট্রেশন টেস্টিংয়ের গুরুত্ব
নিয়মিত পেনিট্রেশন টেস্টিং কার্যকর সাইবার নিরাপত্তা কৌশলের একটি গুরুত্বপূর্ণ অংশ। বাস্তব জগতের আক্রমণ অনুকরণ করে প্রতিষ্ঠানগুলো তাদের সিস্টেমের দুর্বলতা শনাক্ত করতে এবং সেগুলো সমাধানে আগেভাগে ব্যবস্থা নিতে পারে। এই নিবন্ধে সাইবার নিরাপত্তায় পেনিট্রেশন টেস্টিংয়ের ভূমিকা, এর প্রক্রিয়া, ব্যবহৃত সরঞ্জাম ও প্রযুক্তি, সম্মতি রক্ষায় এর গুরুত্ব এবং এই ক্ষেত্রের ভবিষ্যৎ আলোচনা করা হয়েছে।
মূল বিষয়সমূহ
- নিয়মিত পেনিট্রেশন টেস্টিং প্রতিষ্ঠানকে তাদের সিস্টেমের দুর্বলতা শনাক্ত করতে সহায়তা করে।
- নতুন হুমকির আগে এগিয়ে থাকতে নিয়মিত পেনিট্রেশন টেস্ট করা জরুরি।
- নেটওয়ার্ক স্ক্যানিং, ওয়েব অ্যাপ্লিকেশন নিরাপত্তা স্ক্যানিং এবং পাসওয়ার্ড ক্র্যাকিং সাধারণ পেনিট্রেশন টেস্ট কৌশল।
- দক্ষ পরীক্ষকের প্রয়োজন এবং উৎপাদন সিস্টেমে সম্ভাব্য প্রভাব পেনিট্রেশন টেস্টিংয়ের চ্যালেঞ্জ।
- নিয়ন্ত্রক শর্ত পূরণ, সংবেদনশীল তথ্য সুরক্ষা এবং ঘটনা মোকাবিলা উন্নত করতে পেনিট্রেশন টেস্টিং গুরুত্বপূর্ণ।
সাইবার নিরাপত্তায় পেনিট্রেশন টেস্টিংয়ের ভূমিকা
পেনিট্রেশন টেস্টিং বোঝা
পেনিট্রেশন টেস্টিং, যা নৈতিক হ্যাকিং নামেও পরিচিত, সাইবার নিরাপত্তার একটি গুরুত্বপূর্ণ প্রক্রিয়া। এতে কোনো সিস্টেম বা নেটওয়ার্কে বাস্তব আক্রমণ অনুকরণ করে দুর্বলতা খুঁজে বের করা হয়। পরীক্ষা চালিয়ে প্রতিষ্ঠানগুলো আগেভাগে নিজেদের নিরাপত্তা ব্যবস্থা যাচাই করতে এবং সম্ভাব্য ঝুঁকি কমানোর জন্য প্রয়োজনীয় পদক্ষেপ নিতে পারে।
ক্ষতিকর পক্ষ কোনো দুর্বলতাকে কাজে লাগানোর আগেই তা শনাক্ত ও সমাধান করার একটি আগাম ব্যবস্থা হলো পেনিট্রেশন টেস্টিং। এটি প্রতিষ্ঠানকে তাদের নিরাপত্তার বর্তমান অবস্থা বুঝতে সাহায্য করে এবং নিরাপত্তা নিয়ন্ত্রণগুলো কতটা কার্যকর সে বিষয়ে মূল্যবান ধারণা দেয়।
নিয়মিত পেনিট্রেশন টেস্টিংয়ের মূল সুবিধা:
- দুর্বলতা শনাক্ত করা: সিস্টেম, নেটওয়ার্ক ও অ্যাপ্লিকেশনের দুর্বলতা খুঁজে বের করে, যাতে সেগুলো কাজে লাগানোর আগেই ঠিক করা যায়।
- নিরাপত্তা নিয়ন্ত্রণ মূল্যায়ন: নিয়ন্ত্রণগুলো কার্যকর কি না পরীক্ষা করে সিস্টেম যথাযথভাবে সুরক্ষিত আছে কি না নিশ্চিত করতে সহায়তা করে।
- ঘটনা মোকাবিলা উন্নত করা: ঘটনা মোকাবিলার পরিকল্পনার ঘাটতি শনাক্ত করে নিরাপত্তা ঘটনা খুঁজে বের করা, মোকাবিলা করা এবং সেখান থেকে পুনরুদ্ধারের সামর্থ্য বাড়ায়।
এই সুবিধাগুলোর পাশাপাশি পেনিট্রেশন টেস্টিং প্রতিষ্ঠানকে নিয়ন্ত্রক শর্ত পূরণ, সংবেদনশীল তথ্য সুরক্ষা এবং তাদের সাইবার নিরাপত্তার প্রচেষ্টায় যথাযথ সতর্কতা দেখাতেও সহায়তা করে।
পরামর্শ: নিরাপত্তা ব্যবস্থার কার্যকারিতা নিয়মিত নিশ্চিত করতে পেনিট্রেশন টেস্টিংকে প্রতিষ্ঠানের সাইবার নিরাপত্তা কৌশলের অবিচ্ছেদ্য অংশ করুন।
নিয়মিত পেনিট্রেশন টেস্টিংয়ের সুবিধা
নিয়মিত পেনিট্রেশন টেস্টিং প্রতিষ্ঠানের সাইবার নিরাপত্তার অবস্থান শক্তিশালী করতে বেশ কিছু সুবিধা দেয়। নিয়মিত পরীক্ষা চালিয়ে প্রতিষ্ঠানগুলো:
দুর্বলতা শনাক্ত করতে পারে: সিস্টেম, নেটওয়ার্ক ও অ্যাপ্লিকেশনের দুর্বলতা প্রকাশ করে। সাইবার নিরাপত্তা বিশেষজ্ঞরা বাস্তব আক্রমণ অনুকরণ করে ক্ষতিকর পক্ষের কাজে লাগানোর মতো সম্ভাব্য ত্রুটি খুঁজে পান।
নিরাপত্তা নিয়ন্ত্রণ যাচাই করতে পারে: বিভিন্ন আক্রমণের পরিস্থিতি অনুকরণ করে প্রতিরক্ষার দৃঢ়তা মূল্যায়ন এবং উন্নতি প্রয়োজন এমন ক্ষেত্র নির্ধারণ করা যায়।
নিরাপত্তায় বিনিয়োগের কার্যকারিতা যাচাই করতে পারে: দুর্বলতা শনাক্ত করে কোন গুরুত্বপূর্ণ ক্ষেত্রগুলোতে সম্পদ ও বিনিয়োগ দিতে হবে তা অগ্রাধিকার অনুযায়ী ঠিক করা যায়।
ঝুঁকি কমাতে পারে: সাইবার হুমকির সঙ্গে সম্পর্কিত ঝুঁকি আগেভাগে শনাক্ত ও সমাধান করে সফল আক্রমণের সম্ভাবনা এবং কার্যক্রম ও সুনামের সম্ভাব্য ক্ষতি কমানো যায়।
নিয়ম মেনে চলতে পারে: অনেক নিয়ন্ত্রক কাঠামো সম্মতির অংশ হিসেবে নিয়মিত পেনিট্রেশন টেস্ট দাবি করে। পরীক্ষা চালিয়ে প্রতিষ্ঠানগুলো নিরাপত্তা ও সম্মতির প্রতি তাদের অঙ্গীকার দেখাতে পারে।
ঘটনা মোকাবিলা উন্নত করতে পারে: বাস্তব আক্রমণ অনুকরণ করে ঘটনা মোকাবিলার প্রক্রিয়ার ঘাটতি শনাক্ত এবং নিরাপত্তা ঘটনা শনাক্ত, মোকাবিলা ও পুনরুদ্ধারের কার্যকর কৌশল তৈরি করা যায়।
নিরাপত্তা সচেতনতা বাড়াতে পারে: কর্মীদের কাছে সাইবার নিরাপত্তার গুরুত্ব স্পষ্ট হয় এবং সম্ভাব্য হুমকি ও নিরাপদ পরিবেশ বজায় রাখায় তাদের ভূমিকা সম্পর্কে শিক্ষা দেয়।
আক্রমণকারীদের থেকে এগিয়ে থাকতে পারে: নিয়মিত সিস্টেম ও অ্যাপ্লিকেশন পরীক্ষা করে ক্ষতিকর পক্ষ কাজে লাগানোর আগেই দুর্বলতা শনাক্ত ও সমাধান করা যায়।
সংক্ষেপে, নিয়মিত পেনিট্রেশন টেস্টিং প্রতিষ্ঠানের সাইবার নিরাপত্তা কৌশলের গুরুত্বপূর্ণ উপাদান। এটি দুর্বলতা খুঁজে বের করে, নিরাপত্তা নিয়ন্ত্রণ মূল্যায়ন করে, নিরাপত্তায় বিনিয়োগ যাচাই করে, ঝুঁকি কমায়, নিয়ম মানতে সহায়তা করে, ঘটনা মোকাবিলা উন্নত করে, সচেতনতা বাড়ায় এবং আক্রমণকারীদের থেকে এগিয়ে থাকতে সাহায্য করে।
পেনিট্রেশন টেস্টিংয়ের সাধারণ কৌশল
সিস্টেম বা নেটওয়ার্কের দুর্বলতা শনাক্ত করতে পেনিট্রেশন টেস্টে বিভিন্ন কৌশল ব্যবহৃত হয়। প্রতিষ্ঠানের অবকাঠামোর নিরাপত্তা নিশ্চিত করতে এসব কৌশল জরুরি। নেটওয়ার্ক স্ক্যানিং হলো প্রধান কৌশলগুলোর একটি। এতে নেটওয়ার্ক স্ক্যান করে খোলা পোর্ট, সেবা এবং আক্রমণকারীর প্রবেশের সম্ভাব্য পথ খুঁজে বের করা হয়।
আরেকটি সাধারণ কৌশল হলো দুর্বলতা মূল্যায়ন, যেখানে সিস্টেম বা নেটওয়ার্কের দুর্বলতা শনাক্ত ও মূল্যায়ন করা হয়। সম্ভাব্য ত্রুটি খুঁজতে সফটওয়্যারের কনফিগারেশন, প্যাচের স্তর এবং সিস্টেম সেটিংস বিশ্লেষণ করা হয়।
এক্সপ্লয়টেশন পেনিট্রেশন টেস্টিংয়ের একটি গুরুত্বপূর্ণ কৌশল। এতে চিহ্নিত দুর্বলতা কাজে লাগিয়ে সিস্টেমে অননুমোদিত প্রবেশ বা নিয়ন্ত্রণ পাওয়ার চেষ্টা করা হয়। এতে দুর্বলতার প্রভাব এবং বর্তমান নিরাপত্তা নিয়ন্ত্রণের কার্যকারিতা মূল্যায়ন করা যায়।
এক্সপ্লয়টেশনের পরের কার্যক্রমে আপসকৃত সিস্টেমে প্রবেশ ধরে রাখা এবং আরও তথ্য সংগ্রহ করা হয়। এতে বাস্তব পরিস্থিতি অনুকরণ করে কোনো আক্রমণকারী কী ক্ষতি করতে পারে তা মূল্যায়ন করা যায়।
সবশেষে প্রতিবেদন ও প্রতিকার পেনিট্রেশন টেস্টের অপরিহার্য অংশ। এতে ফলাফল নথিবদ্ধ করা, দুর্বলতাগুলোকে অগ্রাধিকার দেওয়া এবং প্রতিকারের পরামর্শ দেওয়া হয়। এতে প্রতিষ্ঠান শনাক্ত হওয়া ত্রুটি সমাধান করে সামগ্রিক নিরাপত্তার অবস্থান উন্নত করতে পারে।
পেনিট্রেশন টেস্টিং পরিচালনার চ্যালেঞ্জ
প্রতিষ্ঠানের জন্য পেনিট্রেশন টেস্টিং চালানো বেশ কিছু চ্যালেঞ্জ তৈরি করতে পারে। প্রধান চ্যালেঞ্জগুলোর একটি হলো পরীক্ষাটি কার্যকরভাবে চালানোর মতো দক্ষ ও অভিজ্ঞ পেশাজীবীর প্রয়োজন। নিরাপত্তা ব্যবস্থা ক্রমাগত বদলায় , তাই পরীক্ষকদের সর্বশেষ কৌশল ও সরঞ্জাম সম্পর্কে হালনাগাদ থাকতে হয়। আধুনিক তথ্যপ্রযুক্তি অবকাঠামোর জটিলতার কারণে সব সম্ভাব্য দুর্বলতা ও ত্রুটি খুঁজে পাওয়াও কঠিন হতে পারে। এর জন্য নানা সিস্টেম ও প্রযুক্তি সম্পর্কে গভীর জ্ঞান দরকার। পরীক্ষার সময় স্বাভাবিক ব্যবসায়িক কার্যক্রমে ব্যাঘাত ঘটার আশঙ্কাও থাকে। নেতিবাচক প্রভাব কমাতে প্রতিষ্ঠানকে পরীক্ষা সতর্কভাবে পরিকল্পনা ও সময়সূচি অনুযায়ী করতে হয়। সবশেষে, প্রতিবেদন ও প্রতিকারের ধাপও কঠিন হতে পারে, কারণ শনাক্ত দুর্বলতা ও প্রতিকারের সুপারিশ স্পষ্টভাবে জানাতে হয়।
কার্যকর পেনিট্রেশন টেস্টিংয়ের উত্তম অনুশীলন
কার্যকর পেনিট্রেশন টেস্টিংয়ের জন্য সতর্ক পরিকল্পনা, পরীক্ষা চালানো এবং ফলাফল বিশ্লেষণ জরুরি। উত্তম অনুশীলন অনুসরণ করলে পরীক্ষার কাজ পূর্ণাঙ্গ ও কার্যকর হয়। সফল পেনিট্রেশন টেস্ট পরিচালনার কিছু মূল অনুশীলন:
স্পষ্ট লক্ষ্য নির্ধারণ করুন: পরীক্ষা শুরুর আগে লক্ষ্য ও উদ্দেশ্য স্পষ্ট করুন। এতে পরীক্ষার কাজ সুনির্দিষ্ট হয় এবং প্রতিষ্ঠানের নিরাপত্তা চাহিদার সঙ্গে সামঞ্জস্য থাকে।
পূর্ণাঙ্গ পরিধি নির্ধারণ করুন: অনাকাঙ্ক্ষিত প্রভাব এড়াতে পরীক্ষার পরিধি নির্ধারণ করুন। কোন সিস্টেম, নেটওয়ার্ক ও অ্যাপ্লিকেশন পরীক্ষা হবে এবং কী সীমাবদ্ধতা থাকবে তা এতে উল্লেখ করুন।
স্বয়ংক্রিয় ও হাতে করা পরীক্ষা একত্রে ব্যবহার করুন: স্বয়ংক্রিয় সরঞ্জাম সাধারণ দুর্বলতা শনাক্ত করতে সাহায্য করে। জটিল দুর্বলতা খুঁজে বাস্তব আক্রমণ অনুকরণের জন্য হাতে করা পরীক্ষাও দরকার।
সর্বশেষ হুমকি ও দুর্বলতা সম্পর্কে হালনাগাদ থাকুন: সাইবার হুমকি ক্রমাগত বদলায় এবং নিয়মিত নতুন দুর্বলতা প্রকাশ পায়। পূর্ণাঙ্গ পরীক্ষা নিশ্চিত করতে পরীক্ষকদের নতুন হুমকি, দুর্বলতা ও আক্রমণ কৌশল সম্পর্কে হালনাগাদ থাকতে হয়।
ফলাফল যথাযথভাবে নথিবদ্ধ ও জানিয়ে দিন: পরীক্ষা শেষে ফলাফল নির্ভুলভাবে নথিবদ্ধ করে সংশ্লিষ্টদের কাছে কার্যকরভাবে পৌঁছে দিন। দুর্বলতা, সম্ভাব্য প্রভাব এবং প্রতিকারের সুপারিশ স্পষ্ট ও সংক্ষিপ্ত প্রতিবেদনে তুলে ধরুন।
নিয়মিত পুনঃপরীক্ষা ও পুনর্মূল্যায়ন করুন: পেনিট্রেশন টেস্ট একবার করেই শেষ হয় না। দুর্বলতা সমাধান হয়েছে কি না এবং নতুন দুর্বলতা দেখা দিয়েছে কি না নিশ্চিত করতে নিয়মিত সিস্টেম ও অ্যাপ্লিকেশন পুনরায় পরীক্ষা করুন। এতে শক্ত নিরাপত্তার অবস্থান বজায় থাকে ও সম্ভাব্য ঝুঁকি কমে।
এই অনুশীলনগুলো অনুসরণ করলে প্রতিষ্ঠান সাইবার প্রতিরক্ষা শক্তিশালী করতে পারে এবং ক্ষতিকর পক্ষ কাজে লাগানোর আগেই দুর্বলতা শনাক্ত ও সমাধান করতে পারে।
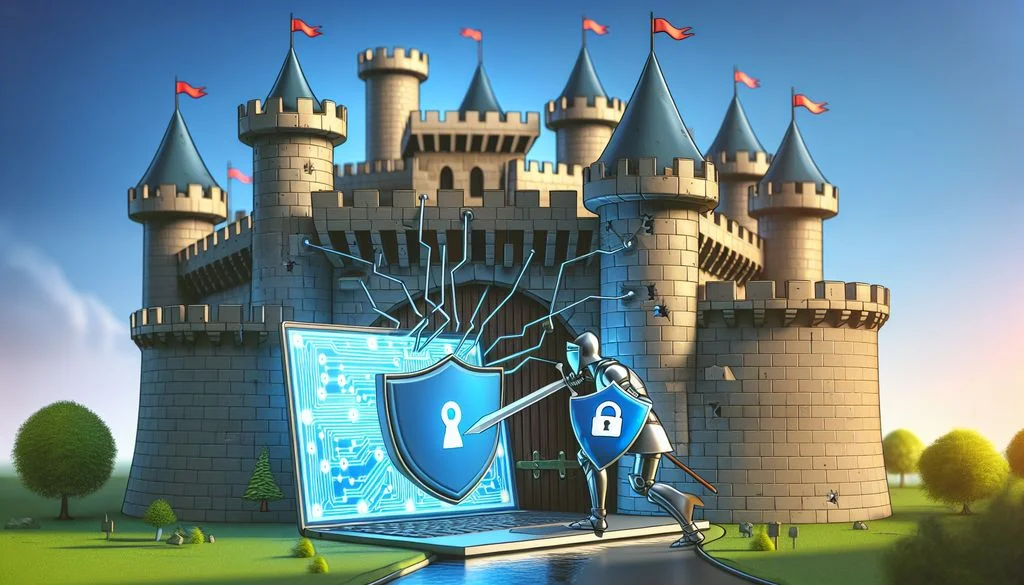
পেনিট্রেশন টেস্টিংয়ের প্রক্রিয়া
পরিকল্পনা ও পরিধি নির্ধারণ
পেনিট্রেশন টেস্টিং প্রক্রিয়ায় পরিকল্পনা ও পরিধি নির্ধারণ একটি গুরুত্বপূর্ণ ধাপ। এতে পরীক্ষার লক্ষ্য, পরিধি ও সীমাবদ্ধতা নির্ধারণ করা হয়। পুঙ্খানুপুঙ্খ পরিকল্পনা পরীক্ষা কার্যকর ও দক্ষভাবে সম্পন্ন করতে সাহায্য করে। পরিকল্পনা ও পরিধি নির্ধারণের সময় কয়েকটি বিষয় বিবেচনা করুন:
- পরীক্ষার লক্ষ্য সিস্টেম ও সম্পদ শনাক্ত করুন, অভ্যন্তরীণ ও বাহ্যিক উভয়ই।
- ব্যবহারের পরীক্ষাপদ্ধতি নির্ধারণ করুন, যেমন ব্ল্যাক-বক্স, হোয়াইট-বক্স বা গ্রে-বক্স পরীক্ষা।
- কাজের নিয়ম নির্ধারণ করুন, যাতে পরীক্ষক ও প্রতিষ্ঠানের মধ্যে যোগাযোগ ও প্রত্যাশা স্পষ্ট থাকে।
- পরীক্ষার সময়সূচি ঠিক করুন, যাতে প্রতিটি ধাপের জন্য যথেষ্ট সময় থাকে।
- প্রতিষ্ঠানের সিস্টেম ও কার্যক্রমে সম্ভাব্য প্রভাব বিবেচনা করুন।
পরামর্শ: প্রতিষ্ঠানের অবকাঠামো ও লক্ষ্য সম্পর্কে পূর্ণাঙ্গ ধারণা পেতে আইটি, নিরাপত্তা ও ব্যবস্থাপনাসহ বিভিন্ন বিভাগের সংশ্লিষ্টদের যুক্ত করুন।
পরিকল্পনা ও পরিধি নির্ধারণ শেষ হলে পরীক্ষকরা পরবর্তী ধাপে যেতে পারেন।
রিকনাইস্যান্স ও তথ্য সংগ্রহ
রিকনাইস্যান্স ও তথ্য সংগ্রহ পেনিট্রেশন টেস্টিংয়ের একটি গুরুত্বপূর্ণ ধাপ। সম্ভাব্য দুর্বলতা ও ত্রুটি খুঁজে বের করতে লক্ষ্য সিস্টেম বা নেটওয়ার্ক সম্পর্কে যতটা সম্ভব তথ্য সংগ্রহ করা হয়। এতে পরীক্ষক লক্ষ্য সম্পর্কে গভীর ধারণা পান এবং পরবর্তী পদক্ষেপ পরিকল্পনা করতে পারেন।
এই ধাপে তথ্য সংগ্রহে বিভিন্ন কৌশল ও সরঞ্জাম ব্যবহৃত হয়। যেমন:
- ওপেন-সোর্স ইন্টেলিজেন্স (OSINT): সামাজিক মাধ্যম, অনলাইন ফোরাম ও সার্চ ইঞ্জিনের মতো সর্বসাধারণের জন্য উপলভ্য উৎস থেকে তথ্য সংগ্রহ।
- নেটওয়ার্ক স্ক্যানিং: লক্ষ্য নেটওয়ার্কে সক্রিয় হোস্ট, খোলা পোর্ট ও চালু সেবা শনাক্ত করা।
- DNS এনুমারেশন: লক্ষ্য ডোমেইন নাম, IP ঠিকানা ও সংশ্লিষ্ট সেবা সম্পর্কে তথ্য সংগ্রহ।
- সোশ্যাল ইঞ্জিনিয়ারিং: ফিশিং বা ছদ্মবেশ ধারণের মতো প্রভাবিত ও প্রতারণার কৌশলে তথ্য সংগ্রহ।
রিকনাইস্যান্স ও তথ্য সংগ্রহ নৈতিকভাবে এবং আইনের সীমার মধ্যে করা জরুরি। পরীক্ষকদের যথাযথ অনুমোদন নিতে হবে এবং এমন কোনো কাজ করা যাবে না যা ক্ষতি করে বা গোপনীয়তা লঙ্ঘন করে।
প্রযুক্তিগত দিকের পাশাপাশি কার্যকর রিকনাইস্যান্স ও তথ্য সংগ্রহে বিশ্লেষণ ও গবেষণার দক্ষতাও দরকার। সংগৃহীত তথ্য বিশ্লেষণ ও ব্যাখ্যা করে সম্ভাব্য দুর্বলতা শনাক্ত করা এবং পেনিট্রেশন টেস্টের পরবর্তী ধাপ পরিকল্পনা করা জরুরি।
সফলভাবে রিকনাইস্যান্স ও তথ্য সংগ্রহ পেনিট্রেশন টেস্টের ভিত্তি গড়ে দেয়। এতে মূল্যবান ধারণা মেলে এবং পরীক্ষককে তথ্যভিত্তিক সিদ্ধান্ত নিতে সাহায্য করে।
দুর্বলতা মূল্যায়ন
পেনিট্রেশন টেস্টিং প্রক্রিয়ার একটি গুরুত্বপূর্ণ ধাপ হলো দুর্বলতা মূল্যায়ন। এতে কোনো সিস্টেম বা নেটওয়ার্কের সম্ভাব্য দুর্বলতা শনাক্ত ও মূল্যায়ন করা হয়। পুঙ্খানুপুঙ্খ মূল্যায়নের মাধ্যমে সাইবার নিরাপত্তা বিশেষজ্ঞরা আক্রমণকারীদের কাজে লাগানোর মতো ত্রুটিগুলো বুঝতে পারেন। দুর্বলতা শনাক্ত করা ঝুঁকি কমানো এবং সামগ্রিক নিরাপত্তার অবস্থান শক্তিশালী করার কার্যকর কৌশল তৈরির জন্য জরুরি।
এক্সপ্লয়টেশন ও পরবর্তী কার্যক্রম
পেনিট্রেশন টেস্টিং প্রক্রিয়ায় এক্সপ্লয়টেশন ও পরবর্তী কার্যক্রম গুরুত্বপূর্ণ ধাপ। এক্সপ্লয়টেশন পর্যায়ে পরীক্ষক দুর্বলতা মূল্যায়নে শনাক্ত ত্রুটিগুলো কাজে লাগানোর চেষ্টা করেন। লক্ষ্য সিস্টেম বা নেটওয়ার্কে অননুমোদিত প্রবেশ বা নিয়ন্ত্রণ পেতে এসব দুর্বলতা কাজে লাগানো হয়। বাস্তব আক্রমণ অনুকরণ করা এবং সফলভাবে দুর্বলতা কাজে লাগালে কী প্রভাব পড়ে তা মূল্যায়ন করাই লক্ষ্য।
পরবর্তী কার্যক্রমে পরীক্ষক আপসকৃত সিস্টেম বা নেটওয়ার্কে প্রবেশ ধরে রাখা এবং অধিকতর অধিকার পাওয়ার চেষ্টা করেন। লক্ষ্য পরিবেশে সফলভাবে ঢুকে পড়া দক্ষ আক্রমণকারীর কাজ অনুকরণ করাই এই ধাপের উদ্দেশ্য। আপসকৃত সিস্টেম আরও খতিয়ে দেখে পরীক্ষক অতিরিক্ত দুর্বলতা শনাক্ত, সংবেদনশীল তথ্য সংগ্রহ এবং আক্রমণকারীর সম্ভাব্য ক্ষতি মূল্যায়ন করতে পারেন।
এক্সপ্লয়টেশন ও পরবর্তী কাজ যথাযথভাবে চালাতে পরীক্ষকরা বিভিন্ন সরঞ্জাম ও কৌশল ব্যবহার করেন। যেমন:
- এক্সপ্লয়ট ফ্রেমওয়ার্ক: Metasploit-এর মতো ফ্রেমওয়ার্কে আগে থেকে তৈরি এক্সপ্লয়ট ও পেলোড থাকে, যা দুর্বলতা কাজে লাগানোর পরীক্ষায় ব্যবহার করা যায়।
- অধিকার বৃদ্ধি কৌশল: ভুল কনফিগারেশন বা দুর্বল অ্যাক্সেস নিয়ন্ত্রণ কাজে লাগিয়ে আপসকৃত সিস্টেমে নিজেদের অধিকার বাড়ানোর নানা কৌশল পরীক্ষকরা ব্যবহার করেন।
- পিভটিং: লক্ষ্য নেটওয়ার্কের অন্য সিস্টেমে প্রবেশের ধাপ হিসেবে আপসকৃত সিস্টেম ব্যবহার করাকে পিভটিং বলে।
এক্সপ্লয়টেশন ও পরবর্তী কার্যক্রম সতর্কভাবে চালাতে হবে এবং নৈতিক নির্দেশিকা মেনে চলতে হবে। লক্ষ্য হলো নিয়ন্ত্রিত উপায়ে দুর্বলতা খুঁজে বের করা, লক্ষ্য পরিবেশের ক্ষতি বা বিঘ্ন না ঘটানো। পুঙ্খানুপুঙ্খ পরীক্ষা প্রতিষ্ঠানকে তাদের নিরাপত্তার অবস্থান সম্পর্কে মূল্যবান ধারণা দেয় এবং সম্ভাব্য ঝুঁকি কমাতে আগাম পদক্ষেপ নিতে সাহায্য করে।
প্রতিবেদন ও প্রতিকার
পেনিট্রেশন টেস্টিং শেষ হলে পরবর্তী গুরুত্বপূর্ণ ধাপ হলো প্রতিবেদন ও প্রতিকার। পরীক্ষায় পাওয়া ফলাফল ও দুর্বলতা নথিবদ্ধ করে সেগুলোর প্রতিকারের সুপারিশ করা হয়।
শনাক্ত সমস্যাগুলো কার্যকরভাবে সমাধান করতে প্রতিবেদন ও প্রতিকারের ধাপে কাঠামোবদ্ধ পদ্ধতি অনুসরণ জরুরি। মূল পদক্ষেপগুলো:
নথিবদ্ধ করা: শনাক্ত দুর্বলতা ও সম্ভাব্য প্রভাব স্পষ্টভাবে বর্ণনা করুন।
অগ্রাধিকার নির্ধারণ: তীব্রতা, প্রভাব এবং কাজে লাগানোর সম্ভাবনা অনুযায়ী দুর্বলতার অগ্রাধিকার ঠিক করুন।
প্রতিকারের সুপারিশ: প্রতিটি দুর্বলতা সমাধানে নির্দিষ্ট ও কার্যকর পদক্ষেপ দিন।
প্রতিবেদন জানানো: প্রতিষ্ঠানের সংশ্লিষ্টদের কাছে ফলাফল, সম্ভাব্য ঝুঁকি ও প্রস্তাবিত সমাধান পৌঁছে দিন।
সহযোগিতা: সফল প্রতিকারের জন্য পেনিট্রেশন টেস্টিং দল এবং প্রতিষ্ঠানের আইটি ও নিরাপত্তা দলের মধ্যে কার্যকর সহযোগিতা জরুরি।
যাচাই ও সমাপ্তি: প্রতিকারমূলক পরিবর্তন কার্যকর হয়েছে কি না পুনঃপরীক্ষা করে যাচাই করুন। সব দুর্বলতা সমাধান ও যাচাই হলে পেনিট্রেশন টেস্টিং প্রক্রিয়া সম্পূর্ণ বলে গণ্য করা যায়।
পরামর্শ: প্রতিকারের জন্য স্পষ্ট সময়সীমা নির্ধারণ করুন এবং নির্ধারিত সময়ে সব দুর্বলতা সমাধান হয়েছে কি না নিশ্চিত করুন।
প্রতিবেদন ও প্রতিকারের ধাপে দুর্বলতাগুলোকে তাদের প্রভাব ও কাজে লাগানোর সম্ভাবনা অনুযায়ী অগ্রাধিকার দেওয়া হয়। এতে প্রতিষ্ঠান সবচেয়ে গুরুত্বপূর্ণ সমস্যাগুলো আগে সমাধান করতে পারে। পরীক্ষার ফলাফল ও সুপারিশ জানিয়ে দিতে পেনিট্রেশন টেস্টিংয়ের প্রতিবেদন প্রায়ই ব্যবস্থাপনা, আইটি দল ও নিরাপত্তা কর্মীদের মতো সংশ্লিষ্টদের কাছে দেওয়া হয়।
প্রতিবেদন ও প্রতিকারের ধাপ পেনিট্রেশন টেস্টিংয়ের সামগ্রিক কার্যকারিতায় গুরুত্বপূর্ণ ভূমিকা রাখে। এটি প্রতিষ্ঠানকে দুর্বলতা সমাধানে আগাম পদক্ষেপ নিতে এবং সাইবার নিরাপত্তার অবস্থান জোরদার করতে সাহায্য করে।
পেনিট্রেশন টেস্টিংয়ের সরঞ্জাম ও প্রযুক্তি
নেটওয়ার্ক স্ক্যানিংয়ের সরঞ্জাম
পেনিট্রেশন টেস্টিংয়ের প্রক্রিয়ায় নেটওয়ার্ক স্ক্যানিংয়ের সরঞ্জাম গুরুত্বপূর্ণ ভূমিকা রাখে। এসব সরঞ্জাম নেটওয়ার্ক স্ক্যান ও বিশ্লেষণ করে এবং ক্ষতিকর পক্ষ কাজে লাগাতে পারে এমন সম্ভাব্য দুর্বলতা খুঁজে বের করে। নেটওয়ার্ক স্ক্যান চালিয়ে সাইবার নিরাপত্তা বিশেষজ্ঞরা নেটওয়ার্কের নিরাপত্তার অবস্থা সম্পর্কে মূল্যবান ধারণা পান এবং আরও মনোযোগ বা প্রতিকার প্রয়োজন এমন ক্ষেত্র শনাক্ত করেন। এসব সরঞ্জাম নেটওয়ার্ক অবকাঠামোর পূর্ণাঙ্গ চিত্র দেয়, যেমন যুক্ত ডিভাইস, খোলা পোর্ট এবং সেগুলোতে চলা সেবা। আক্রমণের পৃষ্ঠতল ও আক্রমণকারীর সম্ভাব্য প্রবেশপথ বুঝতে এই তথ্য জরুরি।
ওয়েব অ্যাপ্লিকেশন নিরাপত্তা স্ক্যানার
ওয়েব অ্যাপ্লিকেশন নিরাপত্তা স্ক্যানার সাইবার নিরাপত্তার অপরিহার্য সরঞ্জাম। এগুলো ওয়েব অ্যাপ্লিকেশনের দুর্বলতা ও ত্রুটি খুঁজে সংবেদনশীল তথ্য সম্ভাব্য আক্রমণ থেকে সুরক্ষায় সহায়তা করে। বাস্তব জগতের হ্যাকিং কৌশল অনুকরণ করে এসব স্ক্যানার SQL ইনজেকশন, ক্রস-সাইট স্ক্রিপ্টিং (XSS) এবং অনিরাপদ ডাইরেক্ট অবজেক্ট রেফারেন্সের মতো সাধারণ ত্রুটি শনাক্ত করতে পারে। এগুলো ওয়েব অ্যাপ্লিকেশনের নিরাপত্তার অবস্থা সম্পর্কে মূল্যবান ধারণা দেয় এবং ঝুঁকি কমাতে প্রতিষ্ঠানকে আগাম পদক্ষেপ নিতে সহায়তা করে।
পাসওয়ার্ড ক্র্যাকিংয়ের সরঞ্জাম
প্রতিষ্ঠানের সিস্টেমে ব্যবহৃত পাসওয়ার্ডের শক্তি যাচাই করতে পেনিট্রেশন পরীক্ষকদের পাসওয়ার্ড ক্র্যাকিংয়ের সরঞ্জাম দরকার। এসব সরঞ্জাম দুর্বল পাসওয়ার্ড ও সম্ভাব্য ত্রুটি খুঁজে পেতে বিভিন্ন কৌশল ব্যবহার করে। বাস্তব আক্রমণ অনুকরণ করে পরীক্ষকরা প্রতিষ্ঠানের পাসওয়ার্ড নীতির কার্যকারিতা মূল্যায়ন এবং শক্ত পাসওয়ার্ডের গুরুত্ব সংশ্লিষ্টদের বোঝাতে পারেন।
ওয়্যারলেস নেটওয়ার্ক নিরীক্ষার সরঞ্জাম
ওয়্যারলেস নেটওয়ার্কের নিরাপত্তা যাচাইয়ে নিরীক্ষার সরঞ্জাম অপরিহার্য। এগুলো ওয়্যারলেস নেটওয়ার্কের দুর্বলতা শনাক্ত করতে বিশেষজ্ঞদের সাহায্য করে, যাতে সম্ভাব্য ঝুঁকি কমানোর যথাযথ ব্যবস্থা নেওয়া যায়। নেটওয়ার্ক ট্রাফিক সংগ্রহ ও বিশ্লেষণের জন্য Wireshark একটি জনপ্রিয় সরঞ্জাম। প্যাকেটের বিস্তারিত তথ্য থেকে বিশেষজ্ঞরা সন্দেহজনক বা ক্ষতিকর কার্যকলাপ শনাক্ত করতে পারেন।
আরেকটি গুরুত্বপূর্ণ সরঞ্জাম হলো Aircrack-ng, যা Wi-Fi নেটওয়ার্কের নিরাপত্তা যাচাইয়ে ব্যবহৃত হয়। নেটওয়ার্কের এনক্রিপশনের শক্তি মূল্যায়নে এটি WEP ও WPA-PSK কী ক্র্যাক করতে পারে। প্যাকেট সংগ্রহ ও ইনজেকশনের সরঞ্জামও এতে রয়েছে, তাই এটি ওয়্যারলেস নেটওয়ার্ক নিরীক্ষার পূর্ণাঙ্গ সমাধান।
ওয়্যারলেস নেটওয়ার্ক নিরীক্ষার সময় বিশেষজ্ঞরা Kismet-ও ব্যবহার করতে পারেন। এটি ওপেন-সোর্স ওয়্যারলেস নেটওয়ার্ক শনাক্তকারী, স্নিফার ও অনুপ্রবেশ শনাক্তকরণ ব্যবস্থা। Kismet লুকানোসহ ওয়্যারলেস নেটওয়ার্ক শনাক্ত ও লগ করতে পারে এবং বিশ্লেষণের জন্য নেটওয়ার্ক ট্রাফিক সংগ্রহ করে। কাছের নেটওয়ার্কের SSID, MAC ঠিকানা ও সিগন্যালের শক্তির মতো তথ্যও এটি দেয়।
এ ছাড়া বিশেষজ্ঞরা NetStumbler ব্যবহার করতে পারেন, যা Windows-ভিত্তিক ওয়্যারলেস নেটওয়ার্ক শনাক্তকারী সরঞ্জাম। এটি কাছের নেটওয়ার্ক শনাক্ত করে SSID, MAC ঠিকানা, চ্যানেল ও সিগন্যালের শক্তি দেখাতে পারে। প্রাথমিক নেটওয়ার্ক সমস্যা সমাধান এবং সম্ভাব্য বাধার উৎস শনাক্ত করতেও এটি কাজে লাগে।
সংক্ষেপে, ওয়্যারলেস নেটওয়ার্কের নিরাপত্তা মূল্যায়নে নিরীক্ষার সরঞ্জাম গুরুত্বপূর্ণ। এগুলো বিশেষজ্ঞদের দুর্বলতা খুঁজে বের করা, নেটওয়ার্ক ট্রাফিক বিশ্লেষণ এবং এনক্রিপশনের শক্তি মূল্যায়নে সহায়তা করে। এসব সরঞ্জাম দিয়ে সাইবার নিরাপত্তা বিশেষজ্ঞরা সম্ভাব্য হুমকি থেকে ওয়্যারলেস নেটওয়ার্ককে কার্যকরভাবে সুরক্ষিত করতে এবং আদান-প্রদান করা তথ্যের গোপনীয়তা ও অখণ্ডতা নিশ্চিত করতে পারেন।
সোশ্যাল ইঞ্জিনিয়ারিং ফ্রেমওয়ার্ক
কার্যকর পেনিট্রেশন টেস্টিং পরিচালনার জন্য সোশ্যাল ইঞ্জিনিয়ারিং ফ্রেমওয়ার্ক অপরিহার্য। বাস্তব জগতের সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ অনুকরণ ও প্রতিষ্ঠানের এমন আক্রমণের ঝুঁকি মূল্যায়নের জন্য এগুলো কাঠামোবদ্ধ পদ্ধতি দেয়। এসব ফ্রেমওয়ার্ক ব্যবহার করে সাইবার নিরাপত্তা বিশেষজ্ঞরা কর্মীদের সঙ্গে সম্পর্কিত নিরাপত্তা নিয়ন্ত্রণের দুর্বলতা শনাক্ত এবং ঝুঁকি কমানোর কৌশল তৈরি করতে পারেন। ফিশিং ও স্পিয়ার ফিশিং হলো সাধারণ কৌশল, যা দিয়ে ব্যক্তিকে সংবেদনশীল তথ্য প্রকাশ বা নিরাপত্তা ক্ষতিগ্রস্ত করার মতো কাজ করতে প্রলুব্ধ করা হয়। মিথ্যা পরিচয় বা কাহিনি সাজানো হলো আরেকটি কৌশল, যেখানে পরিচয় বা পরিস্থিতি বানিয়ে মানুষকে প্রভাবিত করে তথ্য প্রকাশ করানো হয়। অনুমোদিত ব্যক্তির পেছনে ঢুকে পড়া ও কাঁধের ওপর দিয়ে উঁকি দেওয়া হলো শারীরিক সোশ্যাল ইঞ্জিনিয়ারিং কৌশল। মানুষের আস্থা ও দৃষ্টিনির্ভর পর্যবেক্ষণ কাজে লাগিয়ে সীমাবদ্ধ এলাকায় বা সংবেদনশীল তথ্যে অননুমোদিত প্রবেশ পেতে এগুলো ব্যবহৃত হয়।
সম্মতিতে পেনিট্রেশন টেস্টিংয়ের ভূমিকা
দুর্বলতা ও ত্রুটি শনাক্ত করা
দুর্বলতা ও ত্রুটি শনাক্ত করা পেনিট্রেশন টেস্টিংয়ের একটি গুরুত্বপূর্ণ দিক। পুঙ্খানুপুঙ্খ মূল্যায়ন করে সাইবার নিরাপত্তা বিশেষজ্ঞরা ক্ষতিকর পক্ষ কাজে লাগাতে পারে এমন সম্ভাব্য ত্রুটি খুঁজে পান। লক্ষ্য সিস্টেম, নেটওয়ার্ক বা অ্যাপ্লিকেশন নিয়মতান্ত্রিকভাবে পরীক্ষা করে অননুমোদিত প্রবেশ বা তথ্য লঙ্ঘনের কারণ হতে পারে এমন দুর্বলতা শনাক্ত করা হয়।
দুর্বলতা ও ত্রুটি কার্যকরভাবে খুঁজতে পরীক্ষকরা হাতে করা পরীক্ষা, স্বয়ংক্রিয় স্ক্যানিং সরঞ্জাম এবং দুর্বলতা মূল্যায়নের ফ্রেমওয়ার্ক ব্যবহার করেন। এসব পদ্ধতি মিলিয়ে লক্ষ্যটির নিরাপত্তার অবস্থা পূর্ণাঙ্গভাবে মূল্যায়ন এবং প্রতিকারের কার্যকর সুপারিশ দেওয়া যায়।
প্রযুক্তিগত মূল্যায়নের পাশাপাশি পরীক্ষকরা প্রতিষ্ঠানের নিরাপত্তা নীতি, পদ্ধতি ও কর্মীদের সচেতনতাও বিশ্লেষণ করেন। এভাবে সোশ্যাল ইঞ্জিনিয়ারিংয়ের ঝুঁকি বা অপর্যাপ্ত নিরাপত্তা প্রশিক্ষণের মতো মানবিক দুর্বলতাও শনাক্ত হয়।
দুর্বলতা শনাক্তকরণের ফলাফল জানাতে পরীক্ষকরা প্রায়ই পরিমাণগত ও গুণগত পদ্ধতি একসঙ্গে ব্যবহার করেন। প্রতিবেদনে আবিষ্কৃত দুর্বলতা, সম্ভাব্য প্রভাব এবং ঝুঁকি কমানোর সুপারিশ বিস্তারিত থাকতে পারে। দুর্বলতার তীব্রতা ও কাজে লাগানোর সম্ভাবনা অনুযায়ী অগ্রাধিকার তালিকা দিলে প্রতিষ্ঠান প্রতিকারের জন্য যথাযথভাবে সম্পদ বরাদ্দ করতে পারে।
মনে রাখুন, দুর্বলতা ও ত্রুটি শনাক্ত করা চলমান প্রক্রিয়া। প্রযুক্তি বদলায় এবং নতুন হুমকি দেখা দেয়, তাই সম্ভাব্য আক্রমণকারীর চেয়ে এগিয়ে থাকতে প্রতিষ্ঠানকে নিয়মিত পেনিট্রেশন টেস্ট করতে হবে। নিয়মিত দুর্বলতা মূল্যায়ন ও সমাধান করে প্রতিষ্ঠান সামগ্রিক নিরাপত্তার অবস্থান উন্নত করতে এবং অননুমোদিত প্রবেশ থেকে সংবেদনশীল তথ্য রক্ষা করতে পারে।
সংবেদনশীল তথ্য সুরক্ষা
সংবেদনশীল তথ্য সুরক্ষা সাইবার নিরাপত্তার গুরুত্বপূর্ণ দিক। এ ধরনের তথ্য ফাঁস হলে বড় আর্থিক, সুনামগত বা আইনি পরিণতি হতে পারে। সংবেদনশীল তথ্য সুরক্ষার একটি প্রধান কৌশল হলো এনক্রিপশন। সঠিক ডিক্রিপশন কী দিয়ে শুধু পড়া যায় এমন রূপে তথ্য বদলে দিয়ে এনক্রিপশন নিশ্চিত করে, তথ্য মাঝপথে আটকানো হলেও অননুমোদিত ব্যক্তির কাছে তা অপাঠ্য ও অকাজের থাকে।
সংবেদনশীল তথ্য সুরক্ষার আরেকটি গুরুত্বপূর্ণ ব্যবস্থা হলো অ্যাক্সেস নিয়ন্ত্রণ। এতে কঠোর অনুমতি ও প্রমাণীকরণ পদ্ধতি চালু করে শুধু অনুমোদিত ব্যক্তিকে সংবেদনশীল তথ্য ব্যবহারের সুযোগ দেওয়া হয়। তথ্যের প্রবেশাধিকার সীমিত করে প্রতিষ্ঠান অননুমোদিত প্রকাশ বা অপব্যবহারের ঝুঁকি কমাতে পারে।
এনক্রিপশন ও অ্যাক্সেস নিয়ন্ত্রণের পাশাপাশি প্রতিষ্ঠানের ডেটা লস প্রিভেনশন (DLP) সমাধান চালুর কথাও বিবেচনা করা উচিত। DLP সমাধান সংবেদনশীল তথ্যের অননুমোদিত স্থানান্তর বা সংরক্ষণ পর্যবেক্ষণ ও প্রতিরোধ করে। ইমেইল, ফাইল স্থানান্তর বা অন্য যোগাযোগ মাধ্যমে সংবেদনশীল তথ্য পাঠানোর চেষ্টা শনাক্ত ও আটকে দিয়ে এগুলো অতিরিক্ত সুরক্ষা দেয়।
সংবেদনশীল তথ্যের সুরক্ষা আরও জোরদার করতে প্রতিষ্ঠানের নিয়মিত ডেটা শ্রেণিবিন্যাস করা উচিত। তথ্যের সংবেদনশীলতার স্তর অনুযায়ী শ্রেণি নির্ধারণ করলে নিরাপত্তা ব্যবস্থাকে অগ্রাধিকার ও সম্পদ যথাযথভাবে বরাদ্দ করা যায়। এতে গুরুত্বপূর্ণ তথ্য সম্পদ শনাক্ত হয় এবং সেগুলো রক্ষায় উপযুক্ত নিয়ন্ত্রণ নিশ্চিত করা যায়।
সংক্ষেপে, সংবেদনশীল তথ্য সুরক্ষায় এনক্রিপশন, অ্যাক্সেস নিয়ন্ত্রণ, ডেটা লস প্রতিরোধ ও ডেটা শ্রেণিবিন্যাসসহ বহু দিকের ব্যবস্থা প্রয়োজন। এসব ব্যবস্থা চালু করে প্রতিষ্ঠান তথ্য লঙ্ঘনের ঝুঁকি উল্লেখযোগ্যভাবে কমাতে এবং মূল্যবান তথ্য রক্ষা করতে পারে।
ঘটনা মোকাবিলা উন্নত করা
ঘটনা মোকাবিলা উন্নত করা পেনিট্রেশন টেস্টিংয়ের গুরুত্বপূর্ণ দিক। নিয়মিত পরীক্ষা চালিয়ে প্রতিষ্ঠান সিস্টেম ও নেটওয়ার্কের দুর্বলতা শনাক্ত করতে এবং ঘটনা মোকাবিলার সামর্থ্য বাড়াতে পারে। ঘটনা মোকাবিলা বলতে নিরাপত্তা ঘটনা শনাক্ত, তার প্রতিক্রিয়া এবং সেখান থেকে পুনরুদ্ধারের প্রক্রিয়াকে বোঝায়। ঘটনার প্রভাব কমিয়ে স্বাভাবিক কার্যক্রম ফিরিয়ে আনতে সমন্বিত প্রচেষ্টা লাগে।
পেনিট্রেশন টেস্টিং নিচের উপায়ে ঘটনা মোকাবিলা উন্নত করতে পারে:
দুর্বলতা শনাক্ত করা: সিস্টেম ও নেটওয়ার্কে আক্রমণকারী কাজে লাগাতে পারে এমন দুর্বলতা পরীক্ষা শনাক্ত করে। সেগুলো খুঁজে পেলে প্রতিষ্ঠান প্যাচ বা প্রশমন ব্যবস্থা নিতে পারে, যা সফল আক্রমণের সম্ভাবনা কমায়।
ঘটনা মোকাবিলার পরিকল্পনা পরীক্ষা করা: বাস্তব আক্রমণের পরিস্থিতি অনুকরণ করে পরিকল্পনা ও পদ্ধতির কার্যকারিতা যাচাই করা এবং প্রয়োজনীয় উন্নতি নির্ধারণ করা যায়।
মোকাবিলার সামর্থ্য বাড়ানো: পরীক্ষার ফলাফল ও সুপারিশ কাজে লাগিয়ে পদ্ধতি হালনাগাদ, কর্মীদের প্রশিক্ষণ এবং নতুন প্রযুক্তি বা সরঞ্জাম চালু করা যায়।
সমন্বয় উন্নত করা: পেনিট্রেশন টেস্টিংয়ে আইটি, নিরাপত্তা ও ঘটনা মোকাবিলা দল একসঙ্গে কাজ করে। এতে দলগুলোর যোগাযোগ ও সমন্বয় বাড়ে এবং ঘটনা আরও দক্ষতার সঙ্গে মোকাবিলা করা যায়।
সংক্ষেপে, নিয়মিত পেনিট্রেশন টেস্টিং ঘটনা মোকাবিলার সামর্থ্য উন্নত করতে গুরুত্বপূর্ণ ভূমিকা রাখে। দুর্বলতা শনাক্ত, পরিকল্পনা পরীক্ষা, সক্ষমতা উন্নত এবং সমন্বয় বাড়িয়ে প্রতিষ্ঠান নিরাপত্তা ঘটনার জন্য আরও ভালোভাবে প্রস্তুত হতে ও সাড়া দিতে পারে।
যথাযথ সতর্কতা প্রদর্শন
যথাযথ সতর্কতা প্রদর্শন পেনিট্রেশন টেস্টিংয়ের গুরুত্বপূর্ণ দিক। প্রতিষ্ঠানের সিস্টেম ও তথ্য নিরাপদ রাখতে পুঙ্খানুপুঙ্খ মূল্যায়ন এবং উপযুক্ত পদক্ষেপ এতে অন্তর্ভুক্ত। নিয়মিত পেনিট্রেশন টেস্টিং করে প্রতিষ্ঠান অবকাঠামো, অ্যাপ্লিকেশন ও প্রক্রিয়ার লুকানো দুর্বলতা আগেভাগে শনাক্ত করতে পারে। ক্ষতিকর পক্ষ কাজে লাগানোর আগেই এসব সমস্যা সমাধান করা যায়।
পেনিট্রেশন টেস্টিংয়ের ভবিষ্যৎ
উদীয়মান প্রযুক্তি ও হুমকি
প্রযুক্তি এগিয়ে যাওয়ার সঙ্গে সঙ্গে নতুন উদীয়মান প্রযুক্তি সাইবার নিরাপত্তা ক্ষেত্রে সুযোগ ও চ্যালেঞ্জ দুটোই নিয়ে আসে। এসব প্রযুক্তি নতুন আক্রমণপথ ও দুর্বলতা তৈরি করে, যা সাইবার অপরাধীরা কাজে লাগাতে পারে। সাইবার নিরাপত্তা পেশাজীবীদের এসব প্রযুক্তি এবং সেগুলো থেকে তৈরি হুমকি সম্পর্কে হালনাগাদ থাকা জরুরি।
এমন একটি প্রযুক্তি হলো ইন্টারনেট অব থিংস (IoT), যা পরস্পর সংযুক্ত এবং যোগাযোগ ও তথ্য বিনিময় করতে পারে এমন ডিভাইস ও বস্তুর নেটওয়ার্ককে বোঝায়। IoT ডিভাইসের বিস্তারে দুর্বল প্রমাণীকরণ, অনিরাপদ যোগাযোগ প্রোটোকল এবং সংবেদনশীল তথ্যের অননুমোদিত প্রবেশের আশঙ্কাসহ নানা নিরাপত্তা ঝুঁকি বাড়ে।
আরেকটি উদীয়মান প্রযুক্তি হলো কৃত্রিম বুদ্ধিমত্তা (AI)। AI-চালিত সিস্টেম বিভিন্ন শিল্পে পরিবর্তন আনতে পারে, তবে নতুন ঝুঁকিও তৈরি করে। প্রতিপক্ষ AI অ্যালগরিদম কাজে লাগিয়ে AI দিয়ে তৈরি ফিশিং ইমেইল বা AI-চালিত ম্যালওয়্যারের মতো জটিল আক্রমণ চালাতে পারে।
এসব উদীয়মান হুমকি মোকাবিলায় সাইবার নিরাপত্তা পেশাজীবীদের কৌশল ও প্রতিরক্ষা নিয়মিত মানিয়ে নিতে হবে। এর মধ্যে IoT ডিভাইসের জন্য শক্তিশালী প্রমাণীকরণ ও এনক্রিপশনসহ দৃঢ় নিরাপত্তা ব্যবস্থা চালু করা রয়েছে। AI-চালিত আক্রমণ শনাক্ত ও প্রশমনে প্রতিষ্ঠানকে AI-চালিত নিরাপত্তা সমাধানেও বিনিয়োগ করা উচিত।
সংক্ষেপে, প্রযুক্তির দ্রুত অগ্রগতি সাইবার নিরাপত্তা ক্ষেত্রে সুযোগ ও চ্যালেঞ্জ দুটোই আনে। উদীয়মান প্রযুক্তি ও সংশ্লিষ্ট হুমকি মোকাবিলায় সাইবার নিরাপত্তা পেশাজীবীদের সতর্ক থাকতে এবং কৌশল মানিয়ে নিতে হবে।
পেনিট্রেশন টেস্টিংয়ে স্বয়ংক্রিয়তা ও কৃত্রিম বুদ্ধিমত্তা
স্বয়ংক্রিয়তা ও কৃত্রিম বুদ্ধিমত্তা (AI) পেনিট্রেশন টেস্টিং ক্ষেত্রকে বদলে দিচ্ছে এবং সাইবার নিরাপত্তা বিশেষজ্ঞদের উল্লেখযোগ্য সুবিধা দিচ্ছে। এসব প্রযুক্তি দ্রুত ও দক্ষভাবে দুর্বলতা শনাক্ত করতে সাহায্য করে, যাতে প্রতিষ্ঠানগুলো সম্ভাব্য হুমকির চেয়ে এক ধাপ এগিয়ে থাকতে পারে। পুনরাবৃত্তিমূলক কাজ স্বয়ংক্রিয় করে এবং AI অ্যালগরিদম ব্যবহার করে পেশাজীবীরা জটিল নিরাপত্তা সমস্যা বিশ্লেষণ ও কার্যকর প্রশমন কৌশল তৈরিতে মন দিতে পারেন।
ক্রমাগত পরীক্ষা ও DevSecOps
সাইবার নিরাপত্তা ক্ষেত্রে ক্রমাগত পরীক্ষা এবং DevSecOps দুটি গুরুত্বপূর্ণ ধারণা। ক্রমাগত পরীক্ষা বলতে সফটওয়্যার উন্নয়নজীবনের পুরো সময়ে পরীক্ষা অন্তর্ভুক্ত করে শুরুতেই নিরাপত্তা দুর্বলতা শনাক্ত ও সমাধানের অনুশীলনকে বোঝায়। এতে নিরাপত্তা সমস্যা দ্রুত শনাক্ত ও সমাধান করা যায় এবং সম্ভাব্য লঙ্ঘনের ঝুঁকি কমে।
অন্যদিকে, DevSecOps হলো এমন একটি পদ্ধতি, যা সফটওয়্যার উন্নয়ন প্রক্রিয়ার সঙ্গে নিরাপত্তা অনুশীলন একীভূত করে। উন্নয়ন, পরিচালনা ও নিরাপত্তা দল মিলে সফটওয়্যার উন্নয়নের প্রতিটি ধাপে নিরাপত্তা নিশ্চিত করে।
ক্রমাগত পরীক্ষা ও DevSecOps কার্যকরভাবে চালু করতে প্রতিষ্ঠান নিচের উত্তম অনুশীলনগুলো অনুসরণ করতে পারে:
- স্বয়ংক্রিয়তা: ধারাবাহিক ও পূর্ণাঙ্গ পরীক্ষার আওতা নিশ্চিত করতে নিরাপত্তা পরীক্ষা স্বয়ংক্রিয় করুন।
- একীভূতকরণ: উন্নয়ন পাইপলাইনে নিরাপত্তা সরঞ্জাম ও প্রক্রিয়া যুক্ত করে দুর্বলতা শুরুতেই শনাক্ত ও সমাধান করুন।
- সহযোগিতা: নিরাপত্তা সবার দায়িত্ব নিশ্চিত করতে উন্নয়ন, পরিচালনা ও নিরাপত্তা দলের মধ্যে সহযোগিতা গড়ে তুলুন।
- শিক্ষা ও প্রশিক্ষণ: নিরাপত্তার উত্তম অনুশীলন সম্পর্কে ধারণা বাড়াতে উন্নয়নকারী ও সংশ্লিষ্টদের নিয়মিত শিক্ষা ও প্রশিক্ষণ দিন।
ক্রমাগত পরীক্ষা ও DevSecOps গ্রহণ করলে প্রতিষ্ঠান তাদের সফটওয়্যার অ্যাপ্লিকেশনের সামগ্রিক নিরাপত্তার অবস্থান উন্নত করতে এবং সম্ভাব্য সাইবার আক্রমণের ঝুঁকি কমাতে পারে।
পেনিট্রেশন টেস্টিংয়ে নৈতিক বিবেচনা
পেনিট্রেশন টেস্টিংয়ে নৈতিক বিবেচনা গুরুত্বপূর্ণ ভূমিকা রাখে। সাইবার নিরাপত্তা বিশেষজ্ঞ হিসেবে আমাদের কাজ নৈতিক মান ও নীতির সঙ্গে সামঞ্জস্যপূর্ণ রাখা দায়িত্ব। সাইবার অপরাধীরা কৌশল ও পদ্ধতি ক্রমাগত উন্নত করে সিস্টেম ও নেটওয়ার্কের দুর্বলতা কাজে লাগায় । তাই পরীক্ষকদের সর্বশেষ নৈতিক নির্দেশিকা ও উত্তম অনুশীলন সম্পর্কে হালনাগাদ থাকতে হবে।
পেনিট্রেশন পরীক্ষকদের দক্ষতা ও প্রশিক্ষণ
সাইবার নিরাপত্তা বিশেষজ্ঞ হিসেবে পেনিট্রেশন পরীক্ষকদের প্রয়োজনীয় দক্ষতা ও প্রশিক্ষণ বুঝতে হবে। পেনিট্রেশন পরীক্ষকদের নেটওয়ার্কিং, অপারেটিং সিস্টেম এবং প্রোগ্রামিং ভাষায় শক্ত ভিত্তি থাকা দরকার। পাশাপাশি নিরাপত্তার নীতি ও উত্তম অনুশীলন সম্পর্কে জ্ঞান থাকা উচিত। কার্যকর পেনিট্রেশন টেস্ট চালাতে নৈতিক হ্যাকিংয়ের কৌশল ও সরঞ্জামও জরুরি।
দক্ষ পেনিট্রেশন পরীক্ষক হতে আনুষ্ঠানিক প্রশিক্ষণ নিতে এবং Certified Ethical Hacker (CEH) বা Offensive Security Certified Professional (OSCP)-এর মতো প্রাসঙ্গিক সনদ অর্জন করতে হয়। এসব সনদ পেনিট্রেশন টেস্ট চালানোর প্রয়োজনীয় জ্ঞান ও দক্ষতা যাচাই করে।
কারিগরি দক্ষতার পাশাপাশি পেনিট্রেশন পরীক্ষকদের বিশ্লেষণধর্মী চিন্তা ও সমস্যা সমাধানের দক্ষতা থাকা দরকার। আক্রমণকারীর মতো চিন্তা করে সিস্টেম ও অ্যাপ্লিকেশনের সম্ভাব্য দুর্বলতা শনাক্ত করতে হবে।
পেনিট্রেশন টেস্টিংয়ের নতুন প্রবণতা ও কৌশল সম্পর্কে হালনাগাদ থাকতে পেশাজীবীদের নিয়মিত শেখা এবং সাইবার নিরাপত্তা সম্মেলন ও Capture the Flag (CTF) প্রতিযোগিতায় অংশ নেওয়া উচিত।
কারিগরি দক্ষতা, বিশ্লেষণধর্মী চিন্তা ও নিয়মিত শেখার সমন্বয় পেনিট্রেশন পরীক্ষকদের নিরাপত্তা ঝুঁকি কার্যকরভাবে শনাক্ত ও কমাতে সাহায্য করে।
পেনিট্রেশন টেস্টিংয়ের ভবিষ্যৎ দ্রুত বদলাচ্ছে এবং নতুন সুযোগ তৈরি করছে। প্রযুক্তির অগ্রগতি ও সাইবার হুমকির জটিলতা বাড়ার সঙ্গে প্রতিষ্ঠানকে সাইবার নিরাপত্তায় এগিয়ে থাকতে হবে। simeononsecurity.com -এ বিশেষজ্ঞদের নিরাপত্তা-সংক্রান্ত ধারণা ও সম্পদ দেওয়া হয়, যা পরিবর্তনশীল সাইবার নিরাপত্তা ক্ষেত্র বুঝতে সহায়তা করে। নতুন ও অভিজ্ঞ উভয় ধরনের পাঠকই সেখানে সর্বশেষ প্রবণতা, উত্তম অনুশীলন এবং জ্ঞান বাড়ানোর সম্পদ পাবেন, যা তাদের দক্ষতা বাড়াতে সহায়তা করবে। সাইবার নিরাপত্তায় এগিয়ে থাকার উপায় জানতে আজই simeononsecurity.com দেখুন।
উপসংহার
সংক্ষেপে, নিয়মিত পেনিট্রেশন টেস্টিং প্রতিষ্ঠানের সাইবার প্রতিরক্ষার নিরাপত্তা ও স্থিতিস্থাপকতা নিশ্চিত করতে গুরুত্বপূর্ণ ভূমিকা রাখে। দুর্বলতা ও ত্রুটির নিয়মতান্ত্রিক মূল্যায়ন করে প্রতিষ্ঠান ক্ষতিকর পক্ষ কাজে লাগানোর আগেই সম্ভাব্য নিরাপত্তার ফাঁক শনাক্ত ও সমাধান করতে পারে। নিয়মিত পেনিট্রেশন টেস্টিংয়ের নানা সুবিধার মধ্যে রয়েছে ঘটনা মোকাবিলা উন্নত করা, নিয়ন্ত্রক শর্ত মেনে চলা এবং সংবেদনশীল তথ্য সুরক্ষা জোরদার করা। তবে কার্যকর পরীক্ষা চালাতে সতর্ক পরিকল্পনা, উপযুক্ত সরঞ্জাম ও প্রযুক্তি ব্যবহার এবং উত্তম অনুশীলন মেনে চলা জরুরি। সাইবার নিরাপত্তা ক্ষেত্র বদলানোর সঙ্গে পেনিট্রেশন টেস্টিংকেও উদীয়মান প্রযুক্তি ও হুমকির সঙ্গে মানিয়ে নিতে, স্বয়ংক্রিয়তা ও কৃত্রিম বুদ্ধিমত্তা গ্রহণ করতে এবং ক্রমাগত পরীক্ষা ও DevSecOps-এর নীতির সঙ্গে যুক্ত হতে হবে। পাশাপাশি নৈতিক বিবেচনা এবং পেনিট্রেশন পরীক্ষকদের দক্ষতা ও প্রশিক্ষণের চলমান উন্নয়ন এই গুরুত্বপূর্ণ সাইবার নিরাপত্তা অনুশীলনের দায়িত্বশীল ও কার্যকর ব্যবহার নিশ্চিত করবে।
প্রায়শই জিজ্ঞাসিত প্রশ্ন
পেনিট্রেশন টেস্টিং কী?
পেনিট্রেশন টেস্টিং, যা নৈতিক হ্যাকিং নামেও পরিচিত, কম্পিউটার সিস্টেম ও নেটওয়ার্কের দুর্বলতা শনাক্ত করার একটি আগাম পদ্ধতি। এতে বাস্তব আক্রমণ অনুকরণ করে প্রতিষ্ঠানের নিরাপত্তার বর্তমান অবস্থা মূল্যায়ন করা হয়।
নিয়মিত পেনিট্রেশন টেস্টিং কেন গুরুত্বপূর্ণ?
নিয়মিত পেনিট্রেশন টেস্টিং গুরুত্বপূর্ণ, কারণ ক্ষতিকর পক্ষ কাজে লাগানোর আগেই এটি প্রতিষ্ঠানকে দুর্বলতা শনাক্ত ও সমাধান করতে সাহায্য করে। এতে ব্যবসাপ্রতিষ্ঠান সাইবার হুমকির চেয়ে এগিয়ে থাকতে এবং সংবেদনশীল তথ্য সুরক্ষিত রাখতে পারে।
নিয়মিত পেনিট্রেশন টেস্টিংয়ের সুবিধা কী?
নিয়মিত পেনিট্রেশন টেস্টিংয়ের সুবিধার মধ্যে রয়েছে নিরাপত্তা নিয়ন্ত্রণের দুর্বলতা শনাক্ত, নিরাপত্তা ব্যবস্থার কার্যকারিতা যাচাই, ঘটনা মোকাবিলার সামর্থ্য উন্নত এবং নিয়ন্ত্রক সম্মতির শর্ত পূরণ।
পেনিট্রেশন টেস্টিংয়ের সাধারণ কৌশল কী?
সাধারণ কৌশলের মধ্যে রয়েছে নেটওয়ার্ক স্ক্যানিং, দুর্বলতা মূল্যায়ন, দুর্বলতা এক্সপ্লয়ট করা, সোশ্যাল ইঞ্জিনিয়ারিং এবং পাসওয়ার্ড ক্র্যাকিং। এসব কৌশল পরীক্ষককে বিভিন্ন দৃষ্টিকোণ থেকে দুর্বলতা খুঁজে পেতে সাহায্য করে।
পেনিট্রেশন টেস্টিং পরিচালনার চ্যালেঞ্জ কী?
জটিল নেটওয়ার্ক পরিবেশ, পরিবর্তনশীল আক্রমণ কৌশল, সময় ও সম্পদের সীমাবদ্ধতা এবং দক্ষ পরীক্ষকের প্রয়োজনসহ নানা কারণে পেনিট্রেশন টেস্টিং কঠিন হতে পারে। সতর্ক পরিকল্পনা ও সমন্বয়ের মাধ্যমে এসব চ্যালেঞ্জ মোকাবিলা করা যায়।
কার্যকর পেনিট্রেশন টেস্টিংয়ের উত্তম অনুশীলন কী?
কার্যকর পেনিট্রেশন টেস্টিংয়ের উত্তম অনুশীলনের মধ্যে রয়েছে স্পষ্ট লক্ষ্য নির্ধারণ, যথাযথ অনুমোদন নেওয়া, স্বয়ংক্রিয় ও হাতে করা পরীক্ষা একত্রে ব্যবহার, ফলাফল নির্ভুলভাবে নথিবদ্ধ করা এবং প্রতিকারের জন্য কার্যকর সুপারিশ দেওয়া।
Related Posts