র্যানসমওয়্যার থেকে নিজেকে সুরক্ষিত রাখুন

Table of Contents
র্যানসমওয়্যার আক্রমণ কী, কীভাবে কাজ করে এবং কীভাবে নিজেকে সুরক্ষিত রাখবেন
সাম্প্রতিক বছরগুলোতে র্যানসমওয়্যার আক্রমণ সাইবার অপরাধের সবচেয়ে প্রচলিত ও ক্ষতিকর ধরনগুলোর একটিতে পরিণত হয়েছে। ব্যক্তি ও প্রতিষ্ঠানের জন্য র্যানসমওয়্যার আক্রমণ কীভাবে কাজ করে এবং এর সম্ভাব্য প্রভাব কী হতে পারে তা বোঝা জরুরি। এই নিবন্ধে আমরা র্যানসমওয়্যার আক্রমণের কার্যপ্রণালি ব্যাখ্যা করব, উল্লেখযোগ্য উদাহরণ দেখব এবং এই ক্ষতিকর প্রচারণার শিকার হওয়া থেকে বাঁচার কার্যকর কৌশল তুলে ধরব।
র্যানসমওয়্যার আক্রমণ বোঝা
র্যানসমওয়্যার আক্রমণ থেকে সুরক্ষা শুরু হয় কী ঝুঁকির মধ্যে রয়েছে তা পুরোপুরি বোঝার মাধ্যমে। প্রথমে “র্যানসমওয়্যার” শব্দটির সংজ্ঞা দেখি।
র্যানসমওয়্যার এক ধরনের ক্ষতিকর সফটওয়্যার, যা ভুক্তভোগীর কম্পিউটার বা নেটওয়ার্কে থাকা ফাইল এনক্রিপ্ট করে এবং মুক্তিপণ না দেওয়া পর্যন্ত সেগুলো অপ্রবেশযোগ্য করে রাখে। সাধারণত এটি ফিশিং ইমেইল, ক্ষতিকর সংযুক্তি, অথবা আপস করা ওয়েবসাইটের মাধ্যমে ছড়ায়।
র্যানসমওয়্যার আক্রমণ গুরুতর হুমকি, কারণ এগুলো ব্যক্তি বা প্রতিষ্ঠানের কার্যক্রম অচল করে দিতে পারে এবং বড় ধরনের আর্থিক ক্ষতি ঘটাতে পারে।
র্যানসমওয়্যার আক্রমণের ইতিহাস
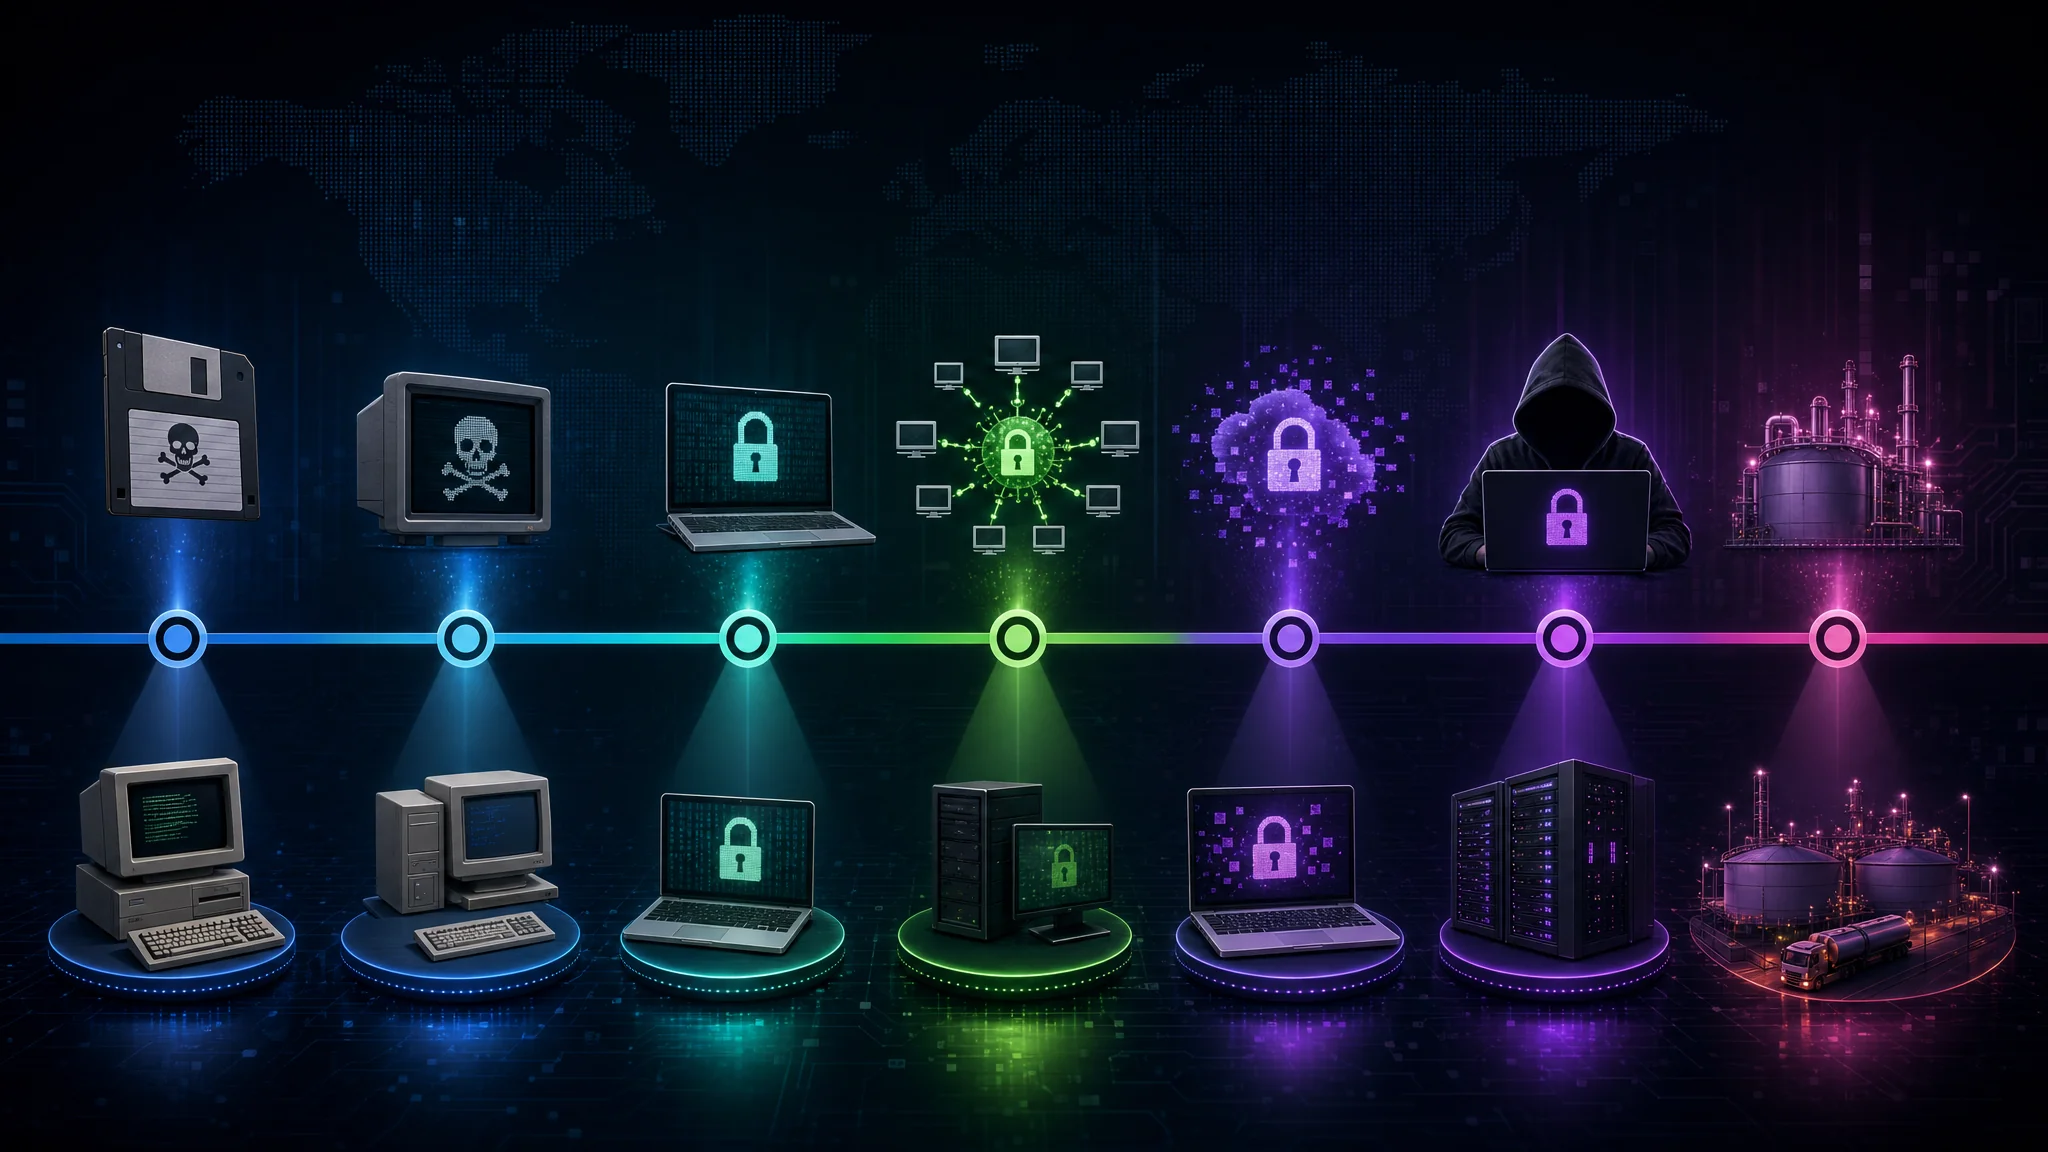
র্যানসমওয়্যার আক্রমণের দীর্ঘ ও ঘটনাবহুল ইতিহাস রয়েছে। প্রাচীনতম পরিচিত ঘটনাগুলোর একটি ১৯৮৯ সালের AIDS ট্রোজান। এই ক্ষতিকর প্রোগ্রাম ফ্লপি ডিস্কের মাধ্যমে ছড়াত, ব্যবহারকারীর ফাইল এনক্রিপ্ট করত এবং মুক্তিপণ পানামার একটি পোস্ট অফিস বাক্সে পাঠাতে বলত।
বছরের পর বছর র্যানসমওয়্যার আক্রমণ আরও জটিল ও প্রচলিত হয়েছে এবং সাইবার অপরাধীদের পছন্দের হাতিয়ারে পরিণত হয়েছে। CryptoLocker, Locky, এবং Ryuk-এর মতো র্যানসমওয়্যার পরিবার ব্যাপক ক্ষতি করেছে এবং কয়েক বিলিয়ন ডলারের আর্থিক লোকসান ঘটিয়েছে।
সাম্প্রতিক ইতিহাসের সবচেয়ে কুখ্যাত আক্রমণগুলোর একটি হলো ২০১৭ সালের WannaCry আক্রমণ। এই বৈশ্বিক সাইবার আক্রমণ ১৫০টিরও বেশি দেশে কয়েক লক্ষ কম্পিউটারকে প্রভাবিত করেছিল, যার মধ্যে যুক্তরাজ্যের ন্যাশনাল হেলথ সার্ভিস (NHS)-এর মতো বড় প্রতিষ্ঠানও ছিল। আক্রমণকারীরা Windows অপারেটিং সিস্টেমের একটি দুর্বলতা কাজে লাগায়। আক্রমণ দ্রুত ছড়িয়ে পড়ে এবং সংক্রমিত কম্পিউটারের ফাইল এনক্রিপ্ট করে। তারা Bitcoin-এ মুক্তিপণ দাবি করে, যা পরিস্থিতি মোকাবিলাকে আরও জটিল করে তোলে।
আরেকটি আলোচিত ঘটনা ছিল ২০২১ সালের Colonial Pipeline আক্রমণ। যুক্তরাষ্ট্রের বৃহত্তম জ্বালানি পাইপলাইন পরিচালনাকারীদের মধ্যে একটিকে লক্ষ্য করা হয়, ফলে পূর্ব উপকূলে জ্বালানি সরবরাহে ব্যাপক ব্যাঘাত ঘটে। আক্রমণটির জন্য DarkSide নামের একটি র্যানসমওয়্যার গোষ্ঠীকে দায়ী করা হয়, যারা মিলিয়ন ডলার মূল্যের Bitcoin দাবি করেছিল। এই ঘটনা গুরুত্বপূর্ণ অবকাঠামোর র্যানসমওয়্যার আক্রমণের প্রতি দুর্বলতা তুলে ধরে এবং জরুরি পরিষেবার ওপর সম্ভাব্য প্রভাব নিয়ে উদ্বেগ বাড়ায়।
র্যানসমওয়্যার আক্রমণ ক্রমাগত বদলাচ্ছে ও আরও জটিল হচ্ছে, তাই ব্যক্তি ও প্রতিষ্ঠানকে সতর্ক থাকতে হবে। ঝুঁকি কমানোর গুরুত্বপূর্ণ পদক্ষেপ হলো শক্তিশালী সাইবার নিরাপত্তা ব্যবস্থা চালু করা, নিয়মিত সফটওয়্যার আপডেট করা, কর্মীদের ফিশিং ও অন্যান্য আক্রমণপথ সম্পর্কে সচেতন করা, এবং গুরুত্বপূর্ণ ডেটার নিরাপদ ব্যাকআপ রাখা।
এ ছাড়া, Bitcoin-এর মতো ক্রিপ্টোকারেন্সি পরিচয় গোপন রেখে মুক্তিপণ দেওয়া সহজ করেছে। এতে আইন প্রয়োগকারী সংস্থার পক্ষে অপরাধীদের শনাক্ত ও গ্রেপ্তার করা কঠিন হয়। এর ফলে সাইবার অপরাধীদের জন্য লাভজনক ব্যবসায়িক মডেল তৈরি হয়েছে, যা র্যানসমওয়্যার তৈরি ও ছড়িয়ে দেওয়ার প্রবণতাকে উৎসাহিত করে।
সারকথা, র্যানসমওয়্যার আক্রমণের ইতিহাস, কৌশল ও প্রভাব জানা কার্যকর প্রতিরোধমূলক কৌশল গড়ে তোলার জন্য জরুরি। হুমকি সম্পর্কে হালনাগাদ থেকে এবং আগাম নিরাপত্তা ব্যবস্থা গ্রহণ করে ব্যক্তি ও প্রতিষ্ঠান এসব আক্রমণের ভয়াবহ পরিণতি থেকে নিজেদের আরও ভালোভাবে রক্ষা করতে পারে।
র্যানসমওয়্যার আক্রমণের কার্যপ্রণালি
র্যানসমওয়্যার আক্রমণের ব্যাপ্তি ও সম্ভাব্য পরিণতি পুরোপুরি বুঝতে হলে জানতে হবে আক্রমণকারীরা কীভাবে তা চালায় এবং আক্রমণটি কোন কোন ধাপের মধ্য দিয়ে যায়।
আক্রমণকারীরা সিস্টেমে অনুপ্রবেশ করতে এবং মূল্যবান ডেটা জিম্মি করতে নানা কৌশল ব্যবহার করে। চলুন, র্যানসমওয়্যার আক্রমণের কার্যপ্রণালি আরও বিস্তারিতভাবে দেখি।
র্যানসমওয়্যার কীভাবে আপনার সিস্টেমে সংক্রমণ ঘটায়
র্যানসমওয়্যার সাধারণত প্রতারণামূলক উপায়ে সিস্টেমে প্রবেশ করে, যেমন ক্ষতিকর ইমেইল সংযুক্তি বা সংক্রমিত ওয়েবসাইট। সাইবার অপরাধীরা নিয়মিত তাদের কৌশল উন্নত করে এবং সোশ্যাল ইঞ্জিনিয়ারিং ব্যবহার করে মানুষকে সংক্রমিত ফাইল খুলতে বা ক্ষতিকর লিঙ্কে ক্লিক করতে প্ররোচিত করে।
প্রাথমিক সংক্রমণ সফল হলে র্যানসমওয়্যার নেটওয়ার্কে ছড়িয়ে পড়ে এবং এগোনোর পথে ফাইল এনক্রিপ্ট করে। দ্রুত ছড়িয়ে পড়া একটি প্রতিষ্ঠানের পুরো অবকাঠামোকে অচল করে দিতে পারে, তাই শক্তিশালী নিরাপত্তা ব্যবস্থা রাখা জরুরি।
র্যানসমওয়্যার সংক্রমণ প্রায়ই সফটওয়্যার বা অপারেটিং সিস্টেমের দুর্বলতা কাজে লাগায়। তাই সফটওয়্যার হালনাগাদ রাখা এবং শনাক্ত দুর্বলতার জন্য দ্রুত সিকিউরিটি প্যাচ প্রয়োগ করা জরুরি। সিস্টেম নিয়মিত আপডেট করলে র্যানসমওয়্যার আক্রমণের শিকার হওয়ার ঝুঁকি উল্লেখযোগ্যভাবে কমে।
র্যানসমওয়্যার আক্রমণের ধাপ
সিস্টেমে প্রবেশের পর র্যানসমওয়্যার এনক্রিপশন প্রক্রিয়া শুরু করে, নির্দিষ্ট ধরনের ফাইলকে লক্ষ্য করে সেগুলো অপ্রবেশযোগ্য করে তোলে। সাধারণত জটিল অ্যালগরিদম দিয়ে এনক্রিপশন করা হয়, ফলে চাবি ছাড়া ফাইল ডিক্রিপ্ট করা প্রায় অসম্ভব হয়ে পড়ে।
এনক্রিপশনের পর আক্রমণকারী মুক্তিপণের নোট দেখায়, সাধারণত পপ-আপ বার্তা বা টেক্সট ফাইল হিসেবে। এতে ডিক্রিপশন কী পাওয়ার জন্য কীভাবে অর্থ দিতে হবে তা লেখা থাকে। নির্দিষ্ট সময়ের মধ্যে দাবি পূরণ না করলে এনক্রিপ্ট করা ফাইল চিরতরে মুছে ফেলা বা মুক্তিপণের পরিমাণ বাড়িয়ে দেওয়ার হুমকিও থাকতে পারে।
র্যানসমওয়্যার আক্রমণ চালানোর সময় আক্রমণকারীকে একটি সূক্ষ্ম ভারসাম্য বজায় রাখতে হয়। চাবি ছাড়া ফাইল ডিক্রিপ্ট করা প্রায় অসম্ভব হওয়ার মতো শক্ত এনক্রিপশন দরকার, আবার ভুক্তভোগীকে অর্থ দিতে প্ররোচিত করার মতো কারণও থাকতে হয়। কিছু ক্ষেত্রে আক্রমণকারীরা অর্থ দেওয়ার প্রক্রিয়ায় ভুক্তভোগীকে সাহায্য করতে “গ্রাহক সহায়তা” পর্যন্ত দেয়, যা আক্রমণকে আরও জটিল করে।
মনে রাখুন, মুক্তিপণ দিলেও এনক্রিপ্ট করা ফাইল ফিরে পাওয়া বা সিস্টেম থেকে ম্যালওয়্যার সরানোর নিশ্চয়তা নেই। সাইবার নিরাপত্তা বিশেষজ্ঞরা মুক্তিপণ দিতে জোরালোভাবে নিরুৎসাহিত করেন, কারণ এতে র্যানসমওয়্যার আক্রমণ লাভজনক হয় এবং ভবিষ্যতের অপরাধ উৎসাহিত হয়।
সারকথা, র্যানসমওয়্যার আক্রমণের কার্যপ্রণালি বোঝা কার্যকর প্রতিরোধমূলক ব্যবস্থা নিতে সাহায্য করে। সতর্ক থাকা, সফটওয়্যার আপডেট রাখা, ব্যবহারকারীদের সম্ভাব্য হুমকি সম্পর্কে শেখানো এবং শক্তিশালী নিরাপত্তা ব্যবস্থা চালু করলে এসব ক্ষতিকর আক্রমণের শিকার হওয়ার ঝুঁকি অনেকটাই কমানো যায়।
র্যানসমওয়্যার আক্রমণের প্রভাব
সফল র্যানসমওয়্যার আক্রমণের বহুদূরপ্রসারী পরিণতি হয়, যার মধ্যে আর্থিক ও অনার্থিক উভয় প্রভাব রয়েছে। নিচে কয়েকটি গুরুত্বপূর্ণ প্রভাব তুলে ধরা হলো।
র্যানসমওয়্যার আক্রমণ ক্রমবর্ধমান উদ্বেগের কারণ। সাইবার অপরাধীদের চালানো এসব ক্ষতিকর আক্রমণ ব্যক্তি ও প্রতিষ্ঠান উভয়ের ওপর বিধ্বংসী প্রভাব ফেলতে পারে। এখানে আমরা আর্থিক ও অনার্থিক পরিণতি এবং সেগুলোর বিস্তৃত প্রভাব ব্যাখ্যা করব।
র্যানসমওয়্যার আক্রমণের আর্থিক পরিণতি
র্যানসমওয়্যার আক্রমণ ব্যক্তি ও প্রতিষ্ঠান উভয়েরই গুরুতর আর্থিক ক্ষতি করতে পারে। খরচের মধ্যে আক্রমণকারীর দাবি করা মুক্তিপণ ছাড়াও ঘটনা মোকাবিলা, ডিজিটাল ফরেনসিক তদন্ত, এবং শক্তিশালী নিরাপত্তা ব্যবস্থা চালু করার ব্যয় রয়েছে।
প্রতিষ্ঠানের জন্য আর্থিক প্রভাব বিশাল হতে পারে। তাৎক্ষণিক মুক্তিপণের বাইরে আক্রমণ থেকে পুনরুদ্ধারের খরচও থাকে। এর মধ্যে অনুপ্রবেশ তদন্তে সাইবার নিরাপত্তা বিশেষজ্ঞ নিয়োগ, নতুন নিরাপত্তা অবকাঠামোতে বিনিয়োগ, এবং গ্রাহকের ডেটা ফাঁস হলে সম্ভাব্য বড় অঙ্কের জরিমানা রয়েছে।
আক্রান্ত প্রতিষ্ঠান সুনামহানি, গ্রাহক হারানো, এবং সম্ভাব্য আইনি পরিণতির মুখেও পড়তে পারে। পর্যাপ্ত সম্পদ না থাকায় ছোট ব্যবসার জন্য আর্থিক প্রভাব বিশেষভাবে বিধ্বংসী হতে পারে এবং তারা পুরোপুরি ঘুরে দাঁড়াতে নাও পারে। কোনো কোনো ক্ষেত্রে আক্রমণের আর্থিক চাপ দেউলিয়া হওয়ার কারণও হতে পারে।
ডেটা হারানো ও অন্যান্য অনার্থিক প্রভাব
আর্থিক প্রভাবের পাশাপাশি র্যানসমওয়্যার আক্রমণে প্রায়ই উল্লেখযোগ্য ডেটা হারায়। ভুক্তভোগীরা মূল্যবান মেধাস্বত্ব, গ্রাহকের ডেটা, বা মালিকানাধীন তথ্য হারাতে পারেন, যা কার্যক্রমে বড় ধাক্কা দেয় এবং আস্থা ক্ষুণ্ন করে।
ডেটা হারানোর পরিণতি তাৎক্ষণিক আর্থিক প্রভাবের বাইরেও যায়। ব্যক্তিগত তথ্য হারালে পরিচয় চুরি বা অন্য সাইবার অপরাধ হতে পারে। ব্যবসার সংবেদনশীল ডেটা হারালে অনুবর্তিতা বিধি ভঙ্গ, সুনামহানি এবং আইনি পরিণতি দেখা দিতে পারে।
র্যানসমওয়্যার আক্রমণ কাজে ব্যাঘাত ও ডাউনটাইম ঘটাতে পারে, যার ফলে উৎপাদনশীলতা কমে, সময়সীমা পেরিয়ে যায়, এবং গ্রাহক অসন্তুষ্ট হন। আধুনিক ব্যবসা সার্বক্ষণিক চলে, তাই দ্রুত স্বাভাবিক কার্যক্রম ফিরিয়ে আনা জরুরি। এটি শক্তিশালী ঘটনা-প্রতিক্রিয়া পরিকল্পনার গুরুত্ব দেখায়। আক্রমণের প্রভাব কমাতে প্রতিষ্ঠানের ব্যাকআপ ব্যবস্থা ও দুর্যোগ পুনরুদ্ধার কৌশলে বিনিয়োগ করা উচিত।
এ ছাড়া, আক্রান্ত ব্যক্তি ও প্রতিষ্ঠানের মানসিক চাপকে অবহেলা করা উচিত নয়। লঙ্ঘিত ও অসহায় বোধ করার প্রভাব দীর্ঘস্থায়ী হতে পারে এবং ডিজিটাল সিস্টেমের ওপর আস্থা ও আবার অন্যকে বিশ্বাস করার ক্ষমতাকে প্রভাবিত করতে পারে।
সারকথা, র্যানসমওয়্যারের প্রভাব শুধু আর্থিক ক্ষতিতে সীমাবদ্ধ নয়। এতে ডেটা হারানো, সুনামহানি, কার্যক্রমে ব্যাঘাত এবং আস্থার ক্ষয় অন্তর্ভুক্ত। হুমকির ধরন বদলাতে থাকায় ব্যক্তি ও প্রতিষ্ঠানকে সতর্ক থাকতে এবং শক্তিশালী সাইবার নিরাপত্তা ব্যবস্থা নিতে হবে।
উল্লেখযোগ্য র্যানসমওয়্যার আক্রমণ
উল্লেখযোগ্য র্যানসমওয়্যার আক্রমণ পর্যালোচনা করলে ব্যক্তি ও প্রতিষ্ঠানের ওপর এসব অভিযানের ব্যাপ্তি ও প্রভাব বোঝা যায়। এখানে দুটি উল্লেখযোগ্য ঘটনা দেখা যাক।
ঘটনা: WannaCry র্যানসমওয়্যার আক্রমণ
২০১৭ সালের মে মাসে হওয়া WannaCry র্যানসমওয়্যার আক্রমণ ইতিহাসের সবচেয়ে বড় ও ব্যাপক র্যানসমওয়্যার ঘটনাগুলোর একটি। Windows অপারেটিং সিস্টেমের দুর্বলতা কাজে লাগিয়ে এটি ১৫০টি দেশে কয়েক লক্ষ সিস্টেমকে প্রভাবিত করে।
এই আক্রমণ র্যানসমওয়্যারের ধ্বংসাত্মক ক্ষমতা দেখায় এবং দ্রুত নিরাপত্তা প্যাচ ও আপডেট প্রয়োগের জরুরি প্রয়োজন তুলে ধরে।
WannaCry কৃমির মতো আচরণ করে শুরু হয়েছিল, দ্রুত নেটওয়ার্কে ছড়িয়ে দুর্বল সিস্টেমে সংক্রমণ ঘটায়। এটি সংক্রমিত কম্পিউটারের ফাইল এনক্রিপ্ট করে এবং সেগুলো খুলতে Bitcoin-এ মুক্তিপণ দাবি করে। ব্যক্তি ও প্রতিষ্ঠান উভয়ই এর লক্ষ্য ছিল, যার মধ্যে স্বাস্থ্যসেবা প্রতিষ্ঠান, সরকারি সংস্থা, এবং বিভিন্ন আকারের ব্যবসা রয়েছে।
এই আক্রমণের প্রভাব ছিল বিস্তৃত এবং স্বাস্থ্যসেবা, পরিবহন ও অর্থনীতি-র মতো গুরুত্বপূর্ণ খাতে উল্লেখযোগ্য ব্যাঘাত ঘটায়। হাসপাতালগুলোকে রোগীদের অন্যত্র পাঠাতে হয়, আর মেডিকেল রেকর্ডে প্রবেশ করা না যাওয়ায় অস্ত্রোপচার পিছিয়ে যায়। জাহাজ চলাচল ও লজিস্টিকস প্রতিষ্ঠানগুলো বিলম্ব এবং আর্থিক ক্ষতির সম্মুখীন হয়। এই আক্রমণ গুরুত্বপূর্ণ অবকাঠামোর দুর্বলতা নিয়ে উদ্বেগ বাড়ায় এবং শক্তিশালী সাইবার নিরাপত্তা ব্যবস্থার প্রয়োজনীয়তা তুলে ধরে।
ঘটনা: NotPetya র্যানসমওয়্যার আক্রমণ
২০১৭ সালের জুনে হওয়া NotPetya র্যানসমওয়্যার আক্রমণ প্রথমে মূলত ইউক্রেনের প্রতিষ্ঠানগুলোকে লক্ষ্য করে, কিন্তু দ্রুত আন্তর্জাতিকভাবে ছড়িয়ে বহু বহুজাতিক প্রতিষ্ঠানকে প্রভাবিত করে। শুরুতে আক্রমণটি ইউক্রেনে বহুল ব্যবহৃত কর হিসাবরক্ষণ সফটওয়্যারের আপডেট সেজেছিল।
এই ঘটনা শক্তিশালী ব্যাকআপ কৌশলের গুরুত্ব এবং র্যানসমওয়্যার আক্রমণের প্রভাব ও সম্ভাব্য ধ্বংস কমাতে ভালোভাবে পরীক্ষিত দুর্যোগ পুনরুদ্ধার পরিকল্পনার প্রয়োজনীয়তা দেখিয়েছে।
NotPetya কর হিসাবরক্ষণ সফটওয়্যারের আপডেট প্রক্রিয়ার দুর্বলতা কাজে লাগিয়ে নেটওয়ার্কে প্রবেশ ও ছড়িয়ে পড়ে। সিস্টেমে ঢোকার পর এটি ফাইল এনক্রিপ্ট করে এবং Bitcoin-এ মুক্তিপণ দাবি করে। তবে প্রচলিত র্যানসমওয়্যারের মতো আর্থিক লাভ এর প্রধান উদ্দেশ্য ছিল না; লক্ষ্য ছিল ব্যাপক ধ্বংসযজ্ঞ।
এই আক্রমণে জাহাজ পরিবহন প্রতিষ্ঠান Maersk, ওষুধ কোম্পানি Merck, এবং খাদ্য প্রস্তুতকারক Mondelez International-সহ বড় বহুজাতিক প্রতিষ্ঠান আক্রান্ত হয়। তাদের কার্যক্রমে উল্লেখযোগ্য ব্যাঘাত ঘটে, এবং কয়েকটি প্রতিষ্ঠানের হিসাবে ক্ষতি শত শত মিলিয়ন ডলার ছাড়ায়।
NotPetya আরও বৃহত্তর প্রভাব ফেলেছিল, কারণ এটি সরবরাহ শৃঙ্খলের নিরাপত্তার দুর্বলতা প্রকাশ করে। এই আক্রমণ বৈশ্বিক নেটওয়ার্কগুলোর পারস্পরিক সংযোগ এবং একটি অনুপ্রবেশ থেকে একাধিক প্রতিষ্ঠানে ক্রমবর্ধমান প্রভাব পড়ার সম্ভাবনা দেখিয়েছে।
NotPetya আক্রমণের পর সরকার ও সাইবার নিরাপত্তা বিশেষজ্ঞরা নিয়মিত সফটওয়্যার আপডেট, নেটওয়ার্ক বিভাজন, এবং কর্মীদের সচেতনতা প্রশিক্ষণ-এর মতো আগাম পদক্ষেপের গুরুত্ব জোর দিয়ে বলেন। এই ঘটনা বিশ্বজুড়ে প্রতিষ্ঠানগুলোকে তাদের সাইবার প্রতিরক্ষা জোরদার করতে এবং পূর্ণাঙ্গ ঘটনা-প্রতিক্রিয়া পরিকল্পনা তৈরি করতে সতর্ক করেছে।
র্যানসমওয়্যার আক্রমণ থেকে সুরক্ষা
র্যানসমওয়্যার আক্রমণ এখনও বড় হুমকি, তবে ব্যক্তি ও প্রতিষ্ঠান এসব ক্ষতিকর প্রচারণার শিকার হওয়ার ঝুঁকি কমাতে আগাম পদক্ষেপ নিতে পারে।
সাইবার স্বাস্থ্যবিধির ভালো অনুশীলন
র্যানসমওয়্যার থেকে বাঁচতে ভালো সাইবার স্বাস্থ্যবিধি বজায় রাখা জরুরি। এর মধ্যে সফটওয়্যার ও অপারেটিং সিস্টেম নিয়মিত আপডেট করা, শক্তিশালী ও আলাদা পাসওয়ার্ড ব্যবহার, মাল্টি-ফ্যাক্টর অথেনটিকেশন চালু করা, এবং সন্দেহজনক লিঙ্ক বা অজানা উৎসের সংযুক্তি খোলার বিষয়ে সতর্ক থাকা রয়েছে।
সাইবার স্বাস্থ্যবিধি বজায় রাখতে আগাম পদক্ষেপ নিলে র্যানসমওয়্যার সংক্রমণ ও অন্যান্য সাইবার হুমকির ঝুঁকি উল্লেখযোগ্যভাবে কমে।
র্যানসমওয়্যার প্রতিরোধে অ্যান্টিভাইরাস সফটওয়্যারের ভূমিকা
র্যানসমওয়্যার আক্রমণ প্রতিরোধ ও শনাক্ত করতে অ্যান্টিভাইরাস সফটওয়্যার গুরুত্বপূর্ণ ভূমিকা পালন করে। শক্তিশালী সমাধান আচরণভিত্তিক বিশ্লেষণ ও মেশিন লার্নিং-এর মতো উন্নত হুমকি শনাক্তকরণ পদ্ধতি ব্যবহার করে, যাতে ক্ষতিকর কোড চালানোর আগেই র্যানসমওয়্যার শনাক্ত ও ব্লক করা যায়। বিশ্বস্ত ও হালনাগাদ অ্যান্টিভাইরাস সফটওয়্যার ব্যবহার বহুস্তরীয় সাইবার নিরাপত্তা কৌশলের জরুরি অংশ।
নিয়মিত ডেটা ব্যাকআপের গুরুত্ব
র্যানসমওয়্যার আক্রমণের প্রভাব কমাতে গুরুত্বপূর্ণ ডেটা নিয়মিত ব্যাকআপ করা জরুরি। ব্যাকআপ থাকলে আক্রমণকারীর দাবি না মেনেও এনক্রিপ্ট করা ফাইল পুনরুদ্ধার করা যায়। তবে আক্রমণের সময় ব্যাকআপও যাতে আপস না হয়, সেজন্য সেগুলো অফলাইনে অথবা নিরাপদ, বিচ্ছিন্ন পরিবেশে রাখতে হবে।
প্রতিষ্ঠানের কঠোর ব্যাকআপ সময়সূচি তৈরি করা এবং পুনরুদ্ধার প্রক্রিয়া নিয়মিত পরীক্ষা করা উচিত। এতে ডেটার অখণ্ডতা নিশ্চিত হয় এবং র্যানসমওয়্যার আক্রমণের পর দ্রুত পুনরুদ্ধারের সক্ষমতা বজায় থাকে।
উপসংহার
সারকথা, র্যানসমওয়্যার আক্রমণ ব্যক্তি ও প্রতিষ্ঠানের সাইবার নিরাপত্তার জন্য গুরুতর ও দ্রুত পরিবর্তনশীল হুমকি। এর কার্যপ্রণালি, সম্ভাব্য প্রভাব এবং সুরক্ষার উপায় জানা এই ধরনের সাইবার অপরাধ থেকে বাঁচতে জরুরি। সতর্ক থেকে, ভালো অনুশীলন মেনে এবং শক্তিশালী নিরাপত্তা ব্যবস্থা চালু করে আমরা র্যানসমওয়্যার আক্রমণ প্রতিরোধ, শনাক্ত ও মোকাবিলা করতে পারি এবং সবার জন্য নিরাপদ ডিজিটাল পরিবেশ গড়তে পারি।
Related Posts