

ব্যক্তিগত নিরাপত্তা তালিকা ২০২৬: কোথা থেকে শুরু করবেন, কী বাদ দেবেন

Table of Contents
ব্যক্তিগত নিরাপত্তার অধিকাংশ গাইড একই কাজ করে: অগ্রাধিকারহীন শত শত পরামর্শের দীর্ঘ তালিকা দেয়। তারা WebRTC বন্ধ করতে, canvas fingerprint জাল করতে এবং user-agent বদলাতে বলে, একই বাক্যে পাসওয়ার্ড ম্যানেজার চালু করা ও স্বয়ংক্রিয় আপডেটের পরামর্শও দেয়।
এসব কাজের মূল্য এক নয়। সবকিছুকে সমান ধরলে মানুষ সহজ কাজ করে, জরুরি কাজ বাদ দেয়, তবু ঝুঁকিতে থাকে।
এই নিবন্ধে বিষয়টি রাখা হয়েছে, কিন্তু মিথ্যা সমতা বাদ দেওয়া হয়েছে। একই পরামর্শগুলোকে প্রয়োজনীয় পরিশ্রমের তুলনায় ঝুঁকি কমানোর পরিমাণ অনুযায়ী সাজানো হয়েছে, সঙ্গে কোন অভ্যাস বাদ দেওয়া উচিত তার স্পষ্ট ব্যাখ্যা রয়েছে।
সংক্ষিপ্ত উত্তর
| প্রশ্ন | সংক্ষিপ্ত উত্তর |
|---|---|
| কোন ব্যবস্থা সবচেয়ে বেশি আক্রমণ ঠেকায়? | পাসওয়ার্ড ম্যানেজার, ফিশিং-প্রতিরোধী দ্বিতীয় ফ্যাক্টর, সময়মতো আপডেট। এগুলো অ্যাকাউন্ট ভাঙার সাধারণ পথ রোধ করে, তবে সব হুমকি নয়। |
| আজকের সেরা উন্নতি কী? | পাসকি অথবা একটি হার্ডওয়্যার সিকিউরিটি কী। লগইনের সময় উভয়ই ফিশিং ঠেকায়, কারণ পরিচয়প্রমাণ আপনার ডিভাইস ছেড়ে যায় না। পুনরুদ্ধার পদ্ধতি ও ডিভাইসও সুরক্ষিত রাখুন। |
| কোনটি অতিমূল্যায়িত? | মুখস্থ জটিল পাসওয়ার্ড, নির্দিষ্ট সময়ে পাসওয়ার্ড বদলানো এবং অধিকাংশ ব্রাউজার ফিঙ্গারপ্রিন্ট সেটিং। |
| কোনটি কম গুরুত্ব পায়? | ব্যাকআপ, অ্যাকাউন্ট পুনরুদ্ধার সেটআপ এবং ডিভাইসের শারীরিক নিরাপত্তা। |
| ক্রম কি গুরুত্বপূর্ণ? | হ্যাঁ, পূর্ণতার চেয়ে বেশি। আজ স্তর 1 করা, কোনো একদিন ৩০০টি কাজ শেষ করার চেয়ে ভালো। |
| স্তর 1 করতে কত সময় লাগে? | একবারে প্রায় দুই ঘণ্টা। |
পূর্ণতার চেয়ে ক্রম কেন বেশি গুরুত্বপূর্ণ
একটি সম্পূর্ণ তালিকায় শত শত কাজকে অপরিহার্য, ঐচ্ছিক বা উন্নত বলে ভাগ করা হয়। ছাঁকতে এগুলো সহায়ক, কিন্তু অগ্রাধিকার নির্ধারণ করে না। ঝুঁকি কমানোর পরিমাণ আলাদা হলেও একই শ্রেণিতে সবকিছু থাকে।
আমার বক্তব্য: তিনটি স্তরও যথেষ্ট নির্ভুল নয়, কারণ “অপরিহার্য” শ্রেণিতে ঝুঁকি হ্রাসের ভিন্ন মাত্রার ব্যবস্থা একসঙ্গে পড়ে। অপরিহার্য হিসেবে চিহ্নিত দুটি কাজ দেখুন:
- 2FA চালু করা অ্যাকাউন্ট দখলের একটি সম্পূর্ণ শ্রেণি ঠেকায়।
- WebRTC বন্ধ করা এমন স্থানীয় IP প্রকাশ রোধ করে যা অল্প কয়েকজনের জন্য প্রাসঙ্গিক।
দুটিই সম্পূর্ণ তালিকায় থাকতে পারে। প্রথম ঘণ্টায় কেবল একটি থাকা উচিত।
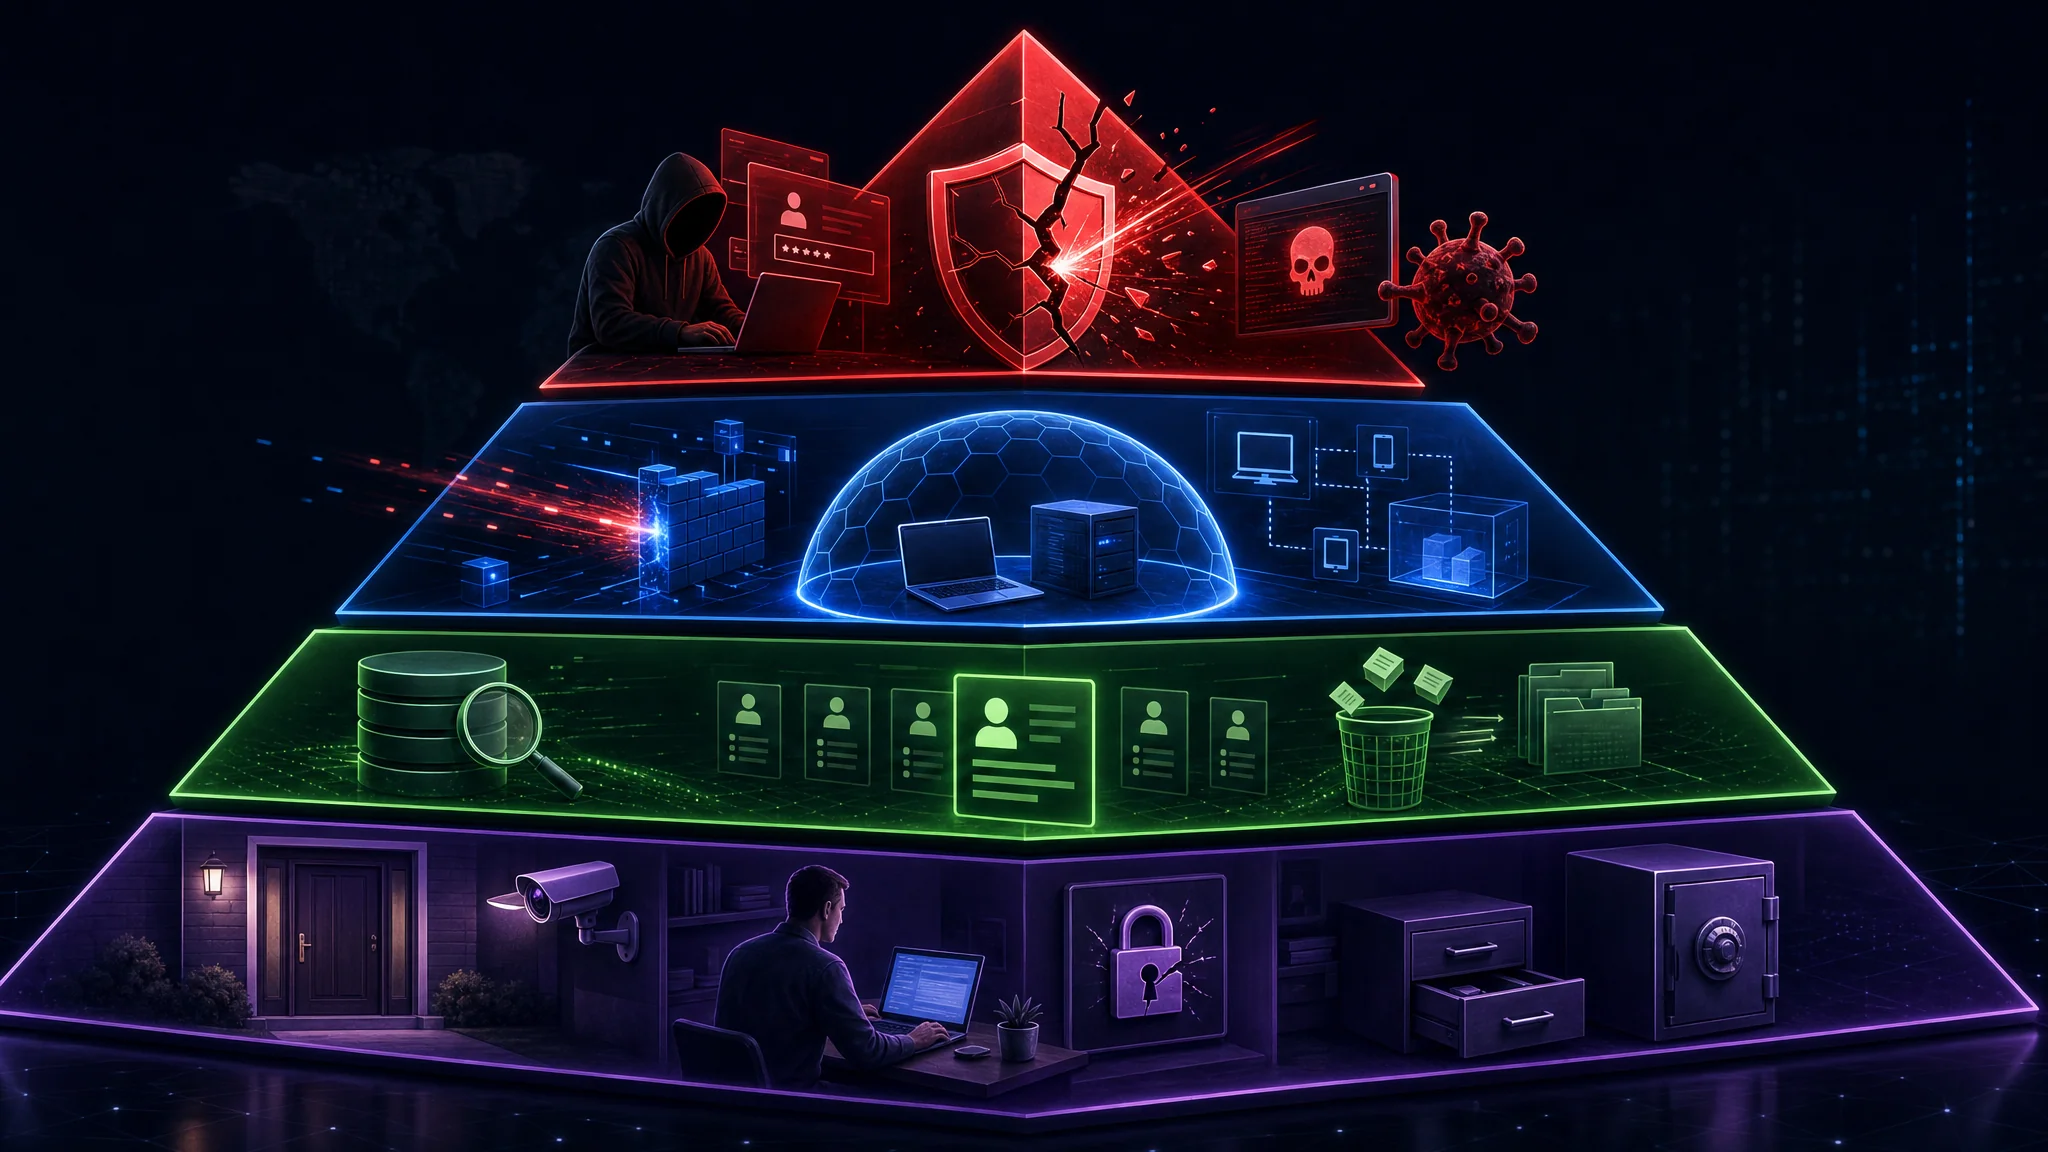
সঠিক অগ্রাধিকার নির্ধারণের নিয়ম হলো অনুপাত। প্রয়োজনীয় শ্রম দিয়ে ভাগ করে প্রতিটি কাজ কতটা ঝুঁকি দূর করে তা বিচার করুন, তারপর উপর থেকে নিচে এগোন:
| স্তর | উদ্দেশ্য | পরিশ্রম | কী আটকায় |
|---|---|---|---|
| 1. আক্রমণ থামানো | আক্রমণকারীরা আজ যে পথ ব্যবহার করে তা বন্ধ করা | ~২ ঘণ্টা | পরিচয়প্রমাণ চুরি, ফিশিং, ম্যালওয়্যার, ডিভাইস চুরি |
| 2. ক্ষতি সীমিত করা | কিছু ব্যর্থ হলে তার প্রভাব কমানো | ~১ ঘণ্টা | একক ব্যর্থতার বিন্দু, অ্যাকাউন্ট হারানো, পরিচয় জালিয়াতি |
| 3. প্রকাশ কমানো | আপনার তথ্যের ছাপ ছোট করা | চলমান | প্রোফাইলিং, ট্র্যাকিং, লক্ষ্যভিত্তিক সামাজিক প্রকৌশল |
| 4. শারীরিক ও মানবিক নিরাপত্তা | সফটওয়্যার যে স্তর সামলায় না তা দেখা | ~৩০ মিনিট | ডিভাইস জব্দ, আড়ি দেখা, কণ্ঠস্বরের ফিশিং |
নিচের দিকে এগোন। শুধু বেশি আকর্ষণীয় বলে স্তর 3-এ ঝাঁপ দেবেন না।
স্তর 1: আক্রমণ থামান
পাঁচটি কাজ, মোট প্রায় দুই ঘণ্টা, আক্রমণকারীরা যে পথগুলো ব্যবহার করে সেগুলো রোধ করতে।
1. পাসওয়ার্ড ম্যানেজার এবং প্রতিটি সাইটে আলাদা পাসওয়ার্ড
স্বয়ংক্রিয় credential stuffing অ্যাকাউন্ট দখলের প্রধান পদ্ধতি, আর এটি কাজ করে কারণ মানুষ একই পাসওয়ার্ড পুনর্ব্যবহার করে। একটি সাইটে ফাঁস হলে আক্রমণকারীরা স্বয়ংক্রিয়ভাবে সেই পরিচয়তথ্য অন্য সাইটে পরীক্ষা করে।
পাসওয়ার্ড ম্যানেজার মূল কারণ ঠিক করে, কারণ ভুলবশত পুনর্ব্যবহার করা কঠিন করে। প্রতিটি অ্যাকাউন্টের জন্য স্বতন্ত্র, উচ্চ-এন্ট্রপি পাসওয়ার্ড তৈরি করে এবং আপনার হয়ে পূরণ করে।
অনেক পরামর্শে একটি জরুরি বিষয় বাদ পড়ে: ম্যানেজারের পাসওয়ার্ড এখন একমাত্র ব্যর্থতার বিন্দু। সেটি লম্বা ও মুখস্থ হওয়া চাই। এটিই একমাত্র পাসওয়ার্ড, যা আপনি অন্য কোথাও সংরক্ষণ করেন না। পাঁচ বা ছয়টি এলোমেলো শব্দের বাক্যাংশ ছোট জটিল স্ট্রিংয়ের চেয়ে নিরাপদ এবং মনে রাখাও সহজ।
দুটি স্থাপত্যই গ্রহণযোগ্য:
| পদ্ধতি | সুবিধা | বিনিময় |
|---|---|---|
| ক্লাউডে সিঙ্ক (Bitwarden ও অনুরূপ) | সুবিধাজনক, ডিভাইসজুড়ে সিঙ্ক, সহজ পুনরুদ্ধার | সরবরাহকারীর এনক্রিপশন ও প্রাপ্যতায় আস্থা রাখতে হয় |
| অফলাইন ফাইল (KeePassXC ও অনুরূপ) | সম্পূর্ণ নিয়ন্ত্রণ, সরবরাহকারীর ওপর নির্ভরতা নেই | ব্যাকআপ ও সিঙ্ক আপনাকে সামলাতে হয় |
যেকোনো একটি বেছে নিন। ম্যানেজার ব্যবহার করা আর না করার পার্থক্য, এই দুই পদ্ধতির পার্থক্যের চেয়ে অনেক বড়।
সম্পূর্ণ তুলনা দেখুন ২০২৬ সালের সেরা পাসওয়ার্ড ম্যানেজার: Bitwarden বনাম KeePassXC এবং গাইড ২০২৬ সালে শক্তিশালী পাসওয়ার্ড তৈরি করার উপায় ।
2. ফিশিং-প্রতিরোধী দ্বিতীয় ফ্যাক্টর
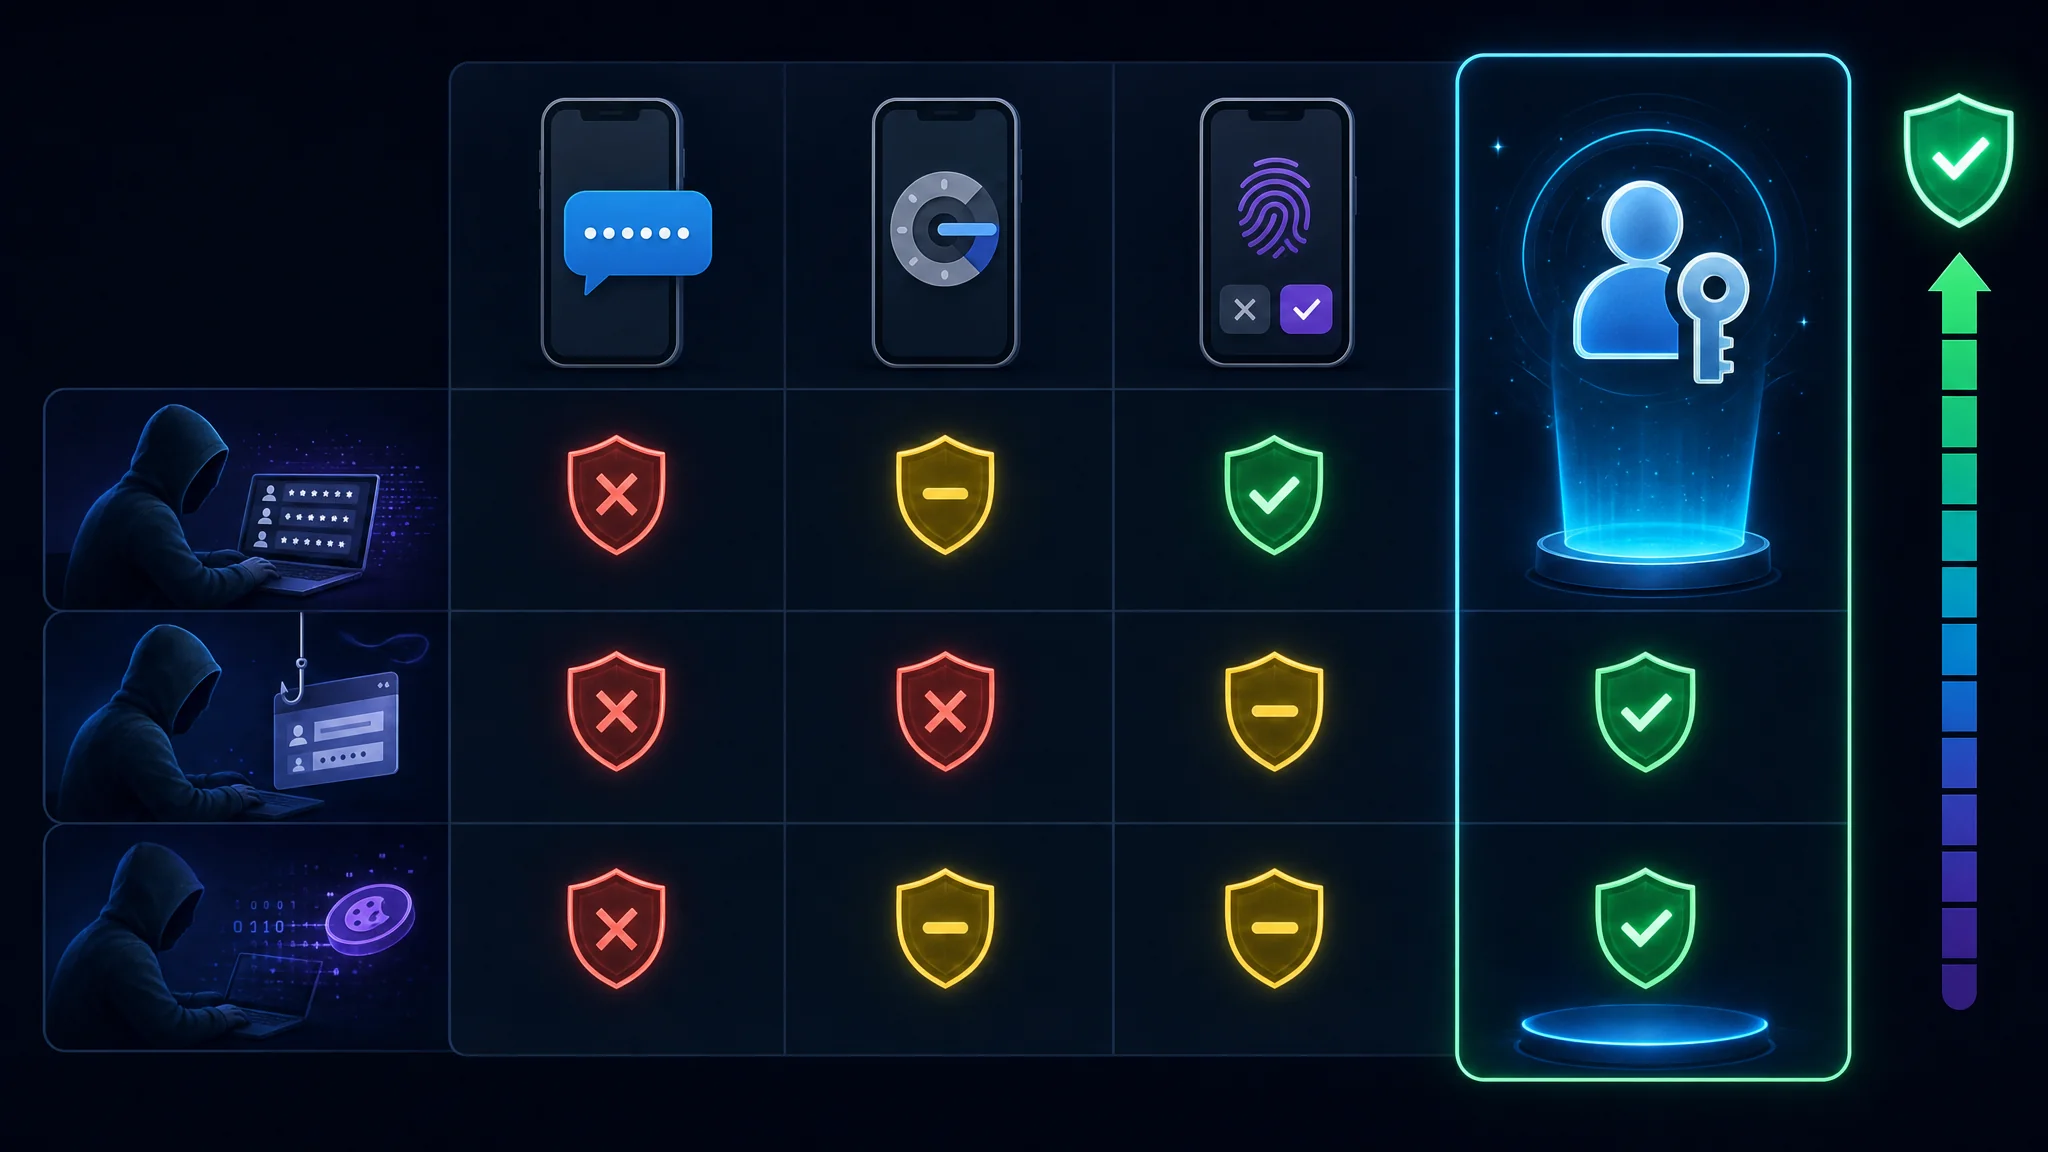
দ্বিতীয় ফ্যাক্টরগুলো একে অপরের বিকল্প নয়। কোনটি কী ঠেকায়, তার মধ্যে বড় পার্থক্য রয়েছে।
| পদ্ধতি | Credential stuffing ঠেকায় | Phishing ঠেকায় | Session token চুরি ঠেকায় |
|---|---|---|---|
| SMS code | হ্যাঁ | আংশিক, SIM swap দিয়ে | না |
| Authenticator app code | হ্যাঁ | আংশিক, রিয়েল-টাইম relay দিয়ে | না |
| Push approval | হ্যাঁ | দুর্বলভাবে, prompt bombing দিয়ে | না |
| Passkey বা hardware key | হ্যাঁ | হ্যাঁ | হ্যাঁ |
তালিকার মধ্যে passkey ও FIDO2 hardware key-ই একমাত্র বিকল্প যা phishing হারায়। কারণটি গঠনগত: credential origin-এর সঙ্গে বাঁধা, তাই একই রকম দেখতে domain কোনো ব্যবহারযোগ্য তথ্য পায় না। ভুক্তভোগীকে আক্রমণকারীকে পড়ে শোনানোর মতো কোনো code থাকে না।
একটি সম্পর্কিত হুমকির নাম করা দরকার, কারণ এটি নিরাপদ বলে মনে হওয়া পদ্ধতি হারায়। Infostealer malware এখন সরাসরি browser cookie সংগ্রহ করে, ফলে আক্রমণকারী আপনার password বা দ্বিতীয় factor ছাড়াই authenticated session ব্যবহার করতে পারে। তাই শেষ কলামটি গুরুত্বপূর্ণ, এবং সেই কারণেই স্তর 1-এর ৩ নম্বর কাজ ঐচ্ছিক নয়।
এই কাজের অগ্রাধিকার: যেখানে আছে passkey, ইমেইল ও অর্থের অ্যাকাউন্টে hardware key, অন্য ক্ষেত্রে authenticator app, আর ভালো বিকল্প না থাকলে SMS।
আমাদের TOTP ও HOTP Generator
দিয়ে time-based code তৈরি ও যাচাই করুন। এটি Base32 secret বা otpauth:// URI পড়ে এবং সম্পূর্ণ browser-এ চলে।
3. সর্বত্র স্বয়ংক্রিয় আপডেট
বেশিরভাগ সফল অনুপ্রবেশ এমন দুর্বলতা কাজে লাগায় যার patch আগেই প্রকাশিত হয়েছে। আপডেট দিতে দেরি করাই আক্রমণকারীদের সুযোগ।
ব্যবহারিক উপায় হলো আপডেট দিতে আরও মনোযোগী হওয়া নয়। প্রতিটি স্তরে স্বয়ংক্রিয় আপডেট চালু করে সিদ্ধান্তটাই সরিয়ে দিন:
- Operating system: Windows Update, macOS Software Update অথবা Linux-এ unattended-upgrades
- Browser: auto-update চালু রাখুন এবং বললে restart করুন, কারণ restart বাকি থাকলে browser-ও patch ছাড়া থাকে
- Phone: শুধু OS নয়, app-এর automatic update-ও চালু করুন
- Router: এই স্তরটি মানুষ ভুলে যায়, অথচ বাইরে থেকে এতে পৌঁছানো যায়
Restart-এর বার্তা দেখানো browser এখনও দুর্বল code চালায়। এই একটি অভ্যাস অধিকাংশ স্তর 3 ব্যবস্থা মিলিয়েও যতটা প্রকাশ কমায় তার চেয়ে বেশি কমায়।
আমাদের Container আর নিরাপত্তার সীমানা নয় নিবন্ধে privilege escalation থাকলে patch-এর সময়সীমা কত দ্রুত গুরুত্বপূর্ণ হয় তার kernel-escape বিশ্লেষণ রয়েছে।
4. ডিভাইস এনক্রিপশন ও সত্যিকারের পর্দা-লক
সম্পূর্ণ ডিস্ক এনক্রিপশন চুরি হওয়া ডিভাইসকে data breach-এর বদলে hardware loss-এ পরিণত করে। এটি না থাকলে ল্যাপটপ বা ফোন হাতে পাওয়া যে কেউ password manager vault ও সক্রিয় session token-সহ সবকিছু পড়তে পারে।
সব মূলধারার platform-এ এই সুবিধা আছে, তবে কিছুতে default-এ চালু নয়:
| Platform | Feature | যা পরীক্ষা করবেন |
|---|---|---|
| Windows | BitLocker বা Device Encryption | Settings, তারপর Privacy and Security, তারপর Device encryption |
| macOS | FileVault | System Settings, তারপর Privacy and Security, তারপর FileVault |
| Linux | LUKS | ইনস্টলের সময় root ও home volume এনক্রিপ্ট হয়েছে কি না নিশ্চিত করুন |
| iOS ও Android | Passcode সেট করলে default-এ চালু | Passcode দিন, তারপর encryption সক্রিয় কি না নিশ্চিত করুন |
এনক্রিপশনের পাশাপাশি দুটি নিয়ম মানুন:
- চার সংখ্যার কোড নয়, লম্বা passphrase বা PIN ব্যবহার করুন। ইমেইল ও আর্থিক অ্যাকাউন্টে ফোনের সবচেয়ে শক্ত লক দিন, কারণ এই কোড ডিভাইসের বাকি সবকিছু রক্ষা করে।
- আইনি বা জবরদস্তির ঝুঁকি থাকলে biometrics-এর বদলে PIN নিন। Biometrics সুবিধাজনক এবং ভুলে যাওয়া কঠিন, আর কিছু বিচারব্যবস্থায় জোর করে নেওয়া আঙুলের ছাপ বা মুখের সুরক্ষা, জোর করে গোপন তথ্য বলানোর সুরক্ষা থেকে আলাদা।
5. অন্তত একবার পরীক্ষা করা ব্যাকআপ
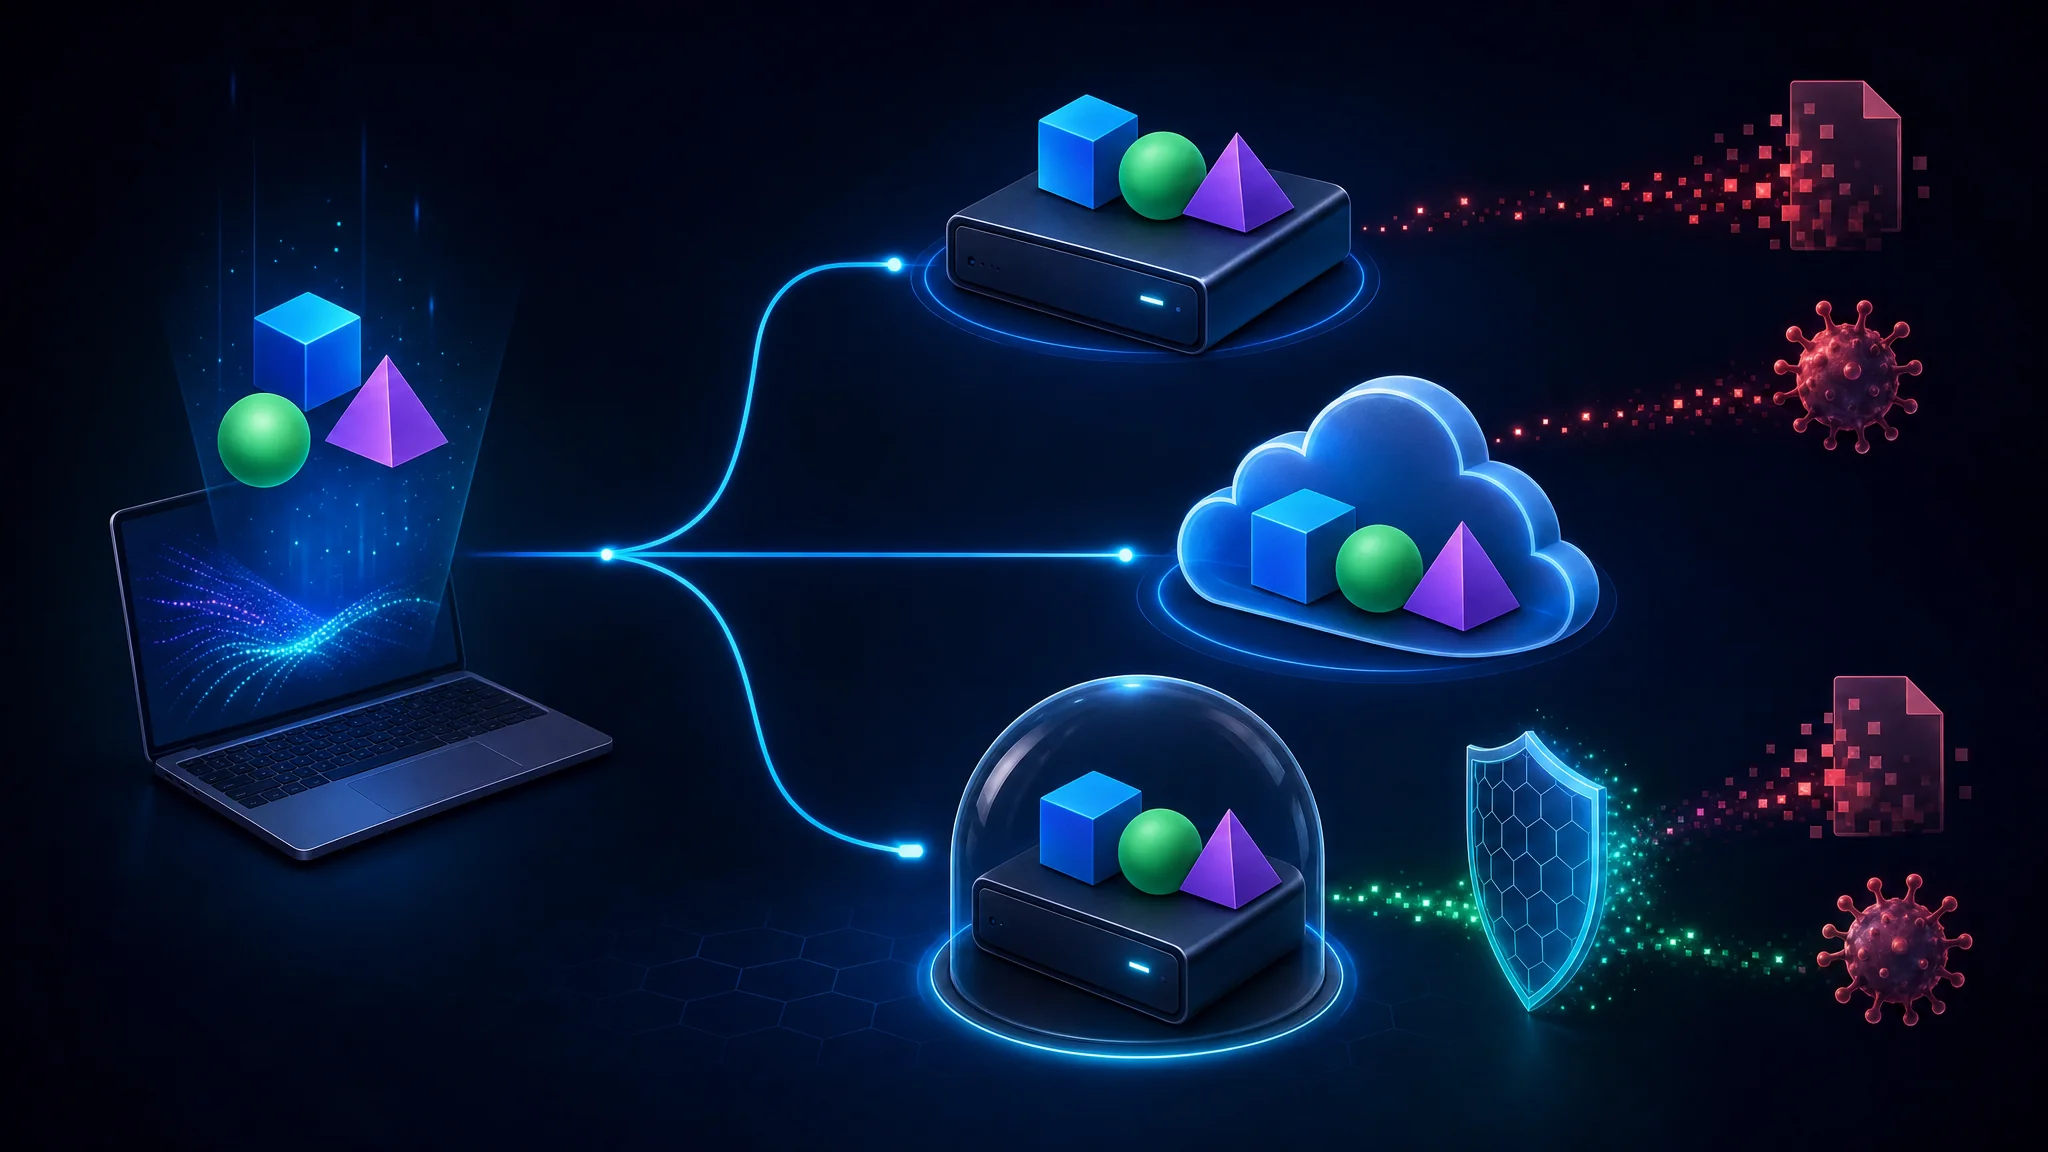
Ransomware ও হার্ডওয়্যার ব্যর্থতার ফল একই, আর ব্যাকআপই একমাত্র ব্যবস্থা যা উভয়ের বিরুদ্ধেই টিকে থাকে। এটাই সবচেয়ে বেশি বাদ পড়া এবং পরে সবচেয়ে বেশি অনুতাপের বিষয়।
সাধারণ কাঠামো 3-2-1: তিনটি কপি, দুই ধরনের মাধ্যম, একটি অন্য স্থানে। একজন ব্যক্তির জন্য:
- একটি স্থানীয় কপি, দ্রুত পুনরুদ্ধারের জন্য
- একটি এনক্রিপ্ট করা অফসাইট কপি, ransomware ও আগুনের বিরুদ্ধে
- একটি অফলাইন বা লেখার অনুমতিসহ কপি, ransomware সিঙ্ক হওয়া স্টোরেজে পৌঁছালে
শেষের বিষয়টি সবচেয়ে গুরুত্বপূর্ণ, এবং সবচেয়ে কম করা হয়। সিঙ্ক হওয়া স্টোরেজ ব্যাকআপ নয়। Ransomware ও ভুল করে মুছে ফেলাও সিঙ্ক হয়।
অন্তত একবার পুনরুদ্ধার পরীক্ষা করুন। কখনো ফিরিয়ে না আনা ব্যাকআপ কেবল অনুমান।
স্তর 2: ক্ষতি সীমিত করুন
স্তর 1 ধরে নেয় কিছু ব্যর্থ হবে না। স্তর 2 ধরে নেয় কিছু ব্যর্থ হবেই, তাই ফল সীমিত করে।
6. ইমেইল ঠিকানা পুনর্ব্যবহার বন্ধ করুন
আপনার ইমেইল ঠিকানা ফাঁস হওয়া প্রতিটি ডেটাবেসকে এক সূত্রে বেঁধে দেয়। সবখানে একটি ঠিকানা ব্যবহার করলে একটি ফাঁসের সঙ্গে অন্যগুলো মেলানো যায় এবং সামাজিক প্রকৌশলের জন্য যাচাইকৃত সূত্র মেলে।
অ্যালিয়াস দুই সমস্যাই সমাধান করে। প্রতি সেবায় আলাদা ঠিকানা তৈরি করুন, যাতে ঠিকানাটি নিজেই একটি লেবেল হয়:
| সুবিধা | কেন কাজে লাগে |
|---|---|
| ফাঁসের উৎস শনাক্ত করা | অ্যালিয়াসে spam এলে কোন সেবা ঠিকানা ফাঁস বা বিক্রি করেছে বোঝা যায় |
| তাৎক্ষণিক বন্ধ | আসল inbox না বদলে অ্যালিয়াস বন্ধ করা যায় |
| পারস্পরিক মিল ঠেকানো | আলাদা ঠিকানায় অ্যাকাউন্টগুলোকে এক প্রোফাইলে জড়ো করা কঠিন হয় |
| ফিশিং ধরা | ব্যবহার না করা অ্যালিয়াসে আসা বার্তা স্পষ্টতই প্রতারণামূলক |
Plus addressing ([email protected]) দুর্বল বিকল্প। এতে ঠিকানা ফাঁসের উৎস বোঝা যায়, কিন্তু আসল ঠিকানা প্রকাশ পায় এবং অ্যাকাউন্টগুলোর যোগসূত্রও লুকায় না।
নিজস্ব ডোমেইন থাকলে catch-all অ্যালিয়াস বিনামূল্যে এই সুবিধা দেয়। না থাকলে বিশেষায়িত alias provider একই কাজ করে।
7. অ্যাকাউন্ট পুনরুদ্ধারই প্রকৃত আক্রমণ-পৃষ্ঠ
আক্রমণকারীরা ক্রমে সামনের দরজা এড়িয়ে পুনরুদ্ধার পদ্ধতিকে লক্ষ্য করে। ডিভাইস হারানোর পর এটি কাজ করা চাই, আবার দুর্বলতম সংযোগও হওয়া চলবে না।
এভাবে সেট করুন:
- Backup code অফলাইনে রাখুন। ছাপিয়ে নিন বা এনক্রিপ্ট করা মাধ্যমে রাখুন এবং পাসওয়ার্ড ম্যানেজার থেকে আলাদা রাখুন, যাতে একটির ভাঙন অন্যটিও প্রকাশ না করে।
- নিরাপত্তা প্রশ্নের বদলে recovery key নিন। মায়ের বিয়ের আগের পদবি বা প্রথম গাড়ির উত্তর অনেক সময় জনসাধারণের নথিতে থাকে।
- সাইট প্রশ্নের উত্তর দিতে বাধ্য করলে মিথ্যা উত্তর দিন। অ্যাকাউন্টের সঙ্গে ম্যানেজারে রাখুন।
- সেবা অনুমতি দিলে দ্বিতীয় ডিভাইস বা কী নিবন্ধন করুন, যাতে একটি ব্যর্থতায় অ্যাকাউন্ট হারাবেন না।
- পুরনো recovery contact ও ফোন নম্বর মুছুন, কারণ সেই নম্বর এখন অন্য কারও হতে পারে।
সতর্কতা: backup code ছাড়া দ্বিতীয় ফ্যাক্টর হারালে প্রায়ই অ্যাকাউন্ট চিরতরে হারায়, আর সঠিকভাবে সুরক্ষিত অ্যাকাউন্টে support প্রবেশাধিকার ফিরিয়ে দেবে না। দ্বিতীয় ফ্যাক্টর চালুর সময়ই পুনরুদ্ধারও সেট করুন।
8. ডেটা ফাঁস পর্যবেক্ষণ করে দ্রুত জানুন
ডেটা ফাঁসের সতর্কতার মূল্য পুরোপুরি সময়ের ওপর নির্ভর করে। পাসওয়ার্ড কোথাও এখনও কার্যকর থাকা অবস্থায় খবর জানা দরকার।
- Have I Been Pwned আপনার ঠিকানা নতুন ডেটাসেটে এলে সতর্ক করে। ডোমেইন আপনার হলে এবং alias ব্যবহার করলে পুরো ডোমেইনের সতর্কতাও দেয়।
- আপনার পাসওয়ার্ড ম্যানেজার আরও ভালো সংকেত দেয়, কারণ সতর্কতায় উল্লিখিত সেবার সঙ্গে vault-এর কোন তথ্য মেলে তা জানে।
কার্যকর ধারা সংক্ষিপ্ত: সতর্কতা আসে, আক্রান্ত অ্যাকাউন্টের পাসওয়ার্ড বদলান, এবং আগেরটি যেখানে পুনর্ব্যবহার করেছেন সেখানেও বদলান। স্তর 1-এর প্রথম পয়েন্টের সুবিধা হলো অনন্য পাসওয়ার্ড দ্বিতীয় কাজটি বাদ দেয়।
9. প্রয়োজনের আগেই ক্রেডিট ফ্রিজ করুন
নতুন অ্যাকাউন্ট খুলে পরিচয় জালিয়াতি ঠেকাতে ক্রেডিট ফ্রিজ সবচেয়ে শক্তিশালী ব্যবস্থা, এবং এতে খরচ নেই। ঋণদাতাকে আপনার ফাইল দেখতে বাধা দেয়, যাতে আপনার নামে অ্যাকাউন্ট খোলা কঠিন হয়।
যুক্তরাষ্ট্রে তিনটি প্রধান ক্রেডিট ব্যুরোর প্রতিটিতে ফ্রিজ করা যায়। বৈধ আবেদনের সময় সাময়িকভাবে খুলে আবার ফ্রিজ করা যায়:
- তিনটি ব্যুরোতেই ফাইল ফ্রিজ করুন, শুধু একটিতে নয়। প্রত্যেকের ফাইল আলাদা।
- ফ্রিজ খোলার PIN পাসওয়ার্ড ম্যানেজারে রাখুন।
- ক্রেডিটের আবেদন করার সময় সাময়িকভাবে খুলুন, তারপর আবার ফ্রিজ করুন।
প্রয়োজনের আগেই করুন। জালিয়াতির মাঝে, অ্যাকাউন্ট নিয়ে বিরোধ করার সময় প্রক্রিয়াটি শেখা সবচেয়ে খারাপ সময়।
স্তর 3: প্রকাশ কমান
স্তর 3 আপনার ডেটার ছাপ ছোট করে। এটি গুরুত্বপূর্ণ, তবে উপরের ব্যবস্থাগুলোর নিচে, কারণ এটি অ্যাকাউন্ট দখল ঠেকায় না।
10. ব্যবহৃত ব্রাউজার শক্ত করুন
ব্রাউজারেই ব্যক্তিগত ডেটার অধিকাংশ প্রকাশ পায়, এবং দুটি পরিবর্তন বেশির ভাগ সমস্যার সমাধান করে:
- কনটেন্ট ব্লকার বসান। বিজ্ঞাপন ও tracker ওয়েবে তথ্য সংগ্রহের প্রধান উপায়। একটি বিশ্বাসযোগ্য blocker বেছে নিন, একাধিক নয়।
- ব্যবহার করেন এমন extension-ই রাখুন। Extension পৃষ্ঠার বিষয়বস্তু পড়ে ও বদলায়, তাই পরিত্যক্ত বা ক্ষতিকর extension আপনার session-এ সরাসরি পৌঁছাতে পারে। প্রতি তিন মাসে তালিকা দেখুন।
ব্রাউজার fingerprint এলোমেলো করা বোঝার মতো বিষয়, কিন্তু অগ্রাধিকার পাওয়া কমই উচিত। এর কোনো মূল্য নেই তা নয়। ১ থেকে ৫ নম্বরের তুলনায় ফল কম এবং সাইট ভাঙে।
সম্পূর্ণ বিশ্লেষণ দেখুন সেরা গোপনীয়তা ব্রাউজার ২০২৬: LibreWolf বনাম Brave ও Tor ।
11. DNS এনক্রিপ্ট করুন
সাধারণ DNS এনক্রিপ্ট করা নয়, তাই নেটওয়ার্ক অপারেটর এবং পথের যে কেউ আপনার প্রতিটি ডোমেইন অনুরোধ দেখতে পারে। DNS-over-HTTPS বা DNS-over-TLS অনুসন্ধান এনক্রিপ্ট করে।
দুটি খোলামেলা সীমাবদ্ধতা মনে রাখুন:
- DoH আস্থা সরায়, মুছে দেয় না। ISP-এর বদলে resolver আপনার অনুসন্ধান দেখে। শুধু protocol নয়, প্রকাশিত privacy policy আছে এমন resolver বেছে নেওয়াই উদ্দেশ্য।
- DoH নেটওয়ার্ক-স্তরের ফিল্টার এড়ায়, যার মধ্যে অনেকের ব্যবহৃত parental ও corporate control-ও রয়েছে।
গোপনীয়তার বাইরে একটি বাস্তব নিরাপত্তা সুবিধা: শত্রুভাবাপন্ন নেটওয়ার্কে DNS spoofing-এর কার্যকর আক্রমণ-পথ এনক্রিপ্ট করা DNS বন্ধ করে।
12. শেয়ারের আগে মেটাডেটা সরান
ছবিতে কেবল pixel থাকে না। অধিকাংশ ফোন ক্যামেরা EXIF তথ্য যোগ করে, যেমন GPS স্থানাঙ্ক, সময় এবং ডিভাইস শনাক্তকারী।
ছবির চেয়ে নথিতে বিষয়টি বেশি গুরুত্বপূর্ণ। শেয়ার করা PDF বা office file-এ প্রায়ই লেখকের নাম, সম্পাদনার ইতিহাস এবং অভ্যন্তরীণ file path থাকে, যা প্রতিষ্ঠানের তথ্য ফাঁস করে।
আমাদের EXIF ভিউয়ার ছবি আপলোড না করেই স্থানীয়ভাবে metadata পড়ে, যাতে ছবিতে কী প্রকাশ পায় দেখেন। URL পার্সার লিংকের জন্য একই কাজ করে: চ্যাটে URL দেওয়ার আগে tracking parameter ও authority-তে থাকা credential দেখায়।
স্তর 4: শারীরিক ও মানবিক নিরাপত্তা
এই স্তরে প্রায় ৩০ মিনিট লাগে এবং সফটওয়্যার নিয়ন্ত্রণে না আসা বিষয়গুলো থাকে।
13. ডিভাইসের শারীরিক নিয়ন্ত্রণ
- সব পর্দায় lock দিন, এবং সময়সীমা ছোট রাখুন। খোলা laptop মানে পুরো অ্যাকাউন্ট ভাঙা।
- গাড়িতে ডিভাইস চোখের সামনে রাখবেন না। এটি চুরি ঠেকানোর ব্যবস্থা, আর চুরি মানে ডেটা হারানোও।
- জনসমাগমে privacy screen ব্যবহার করুন, যা বেশিরভাগ আড়ি দেখা ঠেকায়।
- পাবলিক চার্জিং পরীক্ষা করে নিন। অপরিচিত USB port-এর বদলে শুধু বিদ্যুৎ সরবরাহকারী cable বা নিজের wall adapter ব্যবহার করুন।
14. বার্তা নয়, মানুষ যাচাই করুন
কণ্ঠস্বর ও ভিডিও ফিশিং পরিচিত কণ্ঠ মানেই পরিচিত ব্যক্তি, এই ধারণা ভেঙে দিয়েছে। কয়েক সেকেন্ডের প্রকাশ্য audio দিয়ে কণ্ঠ নকল করা স্বাভাবিক হয়ে উঠেছে; অনুরোধে সাধারণত জরুরি ভাব ও অর্থ বা credential চাওয়া থাকে।
অন্য যোগাযোগপথে যাচাই করুন:
- কল কেটে এমন নম্বরে ফিরতি কল করুন যা আগে থেকেই আপনার কাছে আছে, caller-এর দেওয়া নম্বরে নয়।
- জরুরিকে সংকেত হিসেবে নিন, কারণ হিসেবে নয়। এখনই কাজ করার চাপটাই আক্রমণের পদ্ধতি।
- পরিবারের সঙ্গে যাচাই বাক্য ঠিক করুন, যাদের পরিচয় কেউ নকল করতে পারে।
- শুধু কণ্ঠস্বরের কল বা বার্তার ভিত্তিতে টাকা পাঠাবেন না।
স্তর 4-এর মধ্যে এটিই সবচেয়ে ফলদায়ক ব্যবস্থা এবং এতে খরচ নেই।
15. নথি ও বর্জন
- অ্যাকাউন্ট নম্বর, পরিচয় নম্বর বা চিকিৎসা-তথ্য থাকা নথি কুচি করুন বা সংবেদনশীল অংশ ঢেকে দিন।
- নির্দিষ্ট কাজে শেয়ার করা নথিতে প্রাপক ও তারিখসহ watermark দিন। এতে খরচ নেই এবং ফাঁসের উৎস অনুসরণ করা যায়।
- People-search site থেকে নাম বাদ দেওয়ার আবেদন করুন এবং প্রক্রিয়াটি আবার করতে হবে ধরে নিন, কারণ তালিকা ফিরে আসে।
- প্রকাশ্য রেকর্ড দেখুন এবং সম্ভব হলে অপসারণের অনুরোধ করুন।
আমাদের শারীরিক নিরাপত্তা তালিকা এই স্তর আরও বিস্তারিতভাবে ব্যাখ্যা করে।
অধিকাংশ মানুষ যা উল্টো করে
আটটি অভ্যাস বাদ দিন, কেন তা টিকে আছে এবং তার বদলে কী করবেন:
| অভ্যাস | কেন টিকে আছে | এর বদলে করুন |
|---|---|---|
| ছোট জটিল পাসওয়ার্ড মুখস্থ করা | বহু বছর ধরে এমন নির্দেশনাই ছিল | ম্যানেজার ব্যবহার করুন, vault-এর জন্য লম্বা passphrase নিন |
| সূচি মেনে পাসওয়ার্ড ঘোরানো | পুরনো compliance policy | ফাঁসের সতর্কতা বা আপসের সন্দেহে বদলান, ক্যালেন্ডার মেনে নয় |
| গুরুত্বপূর্ণ অ্যাকাউন্টে SMS-এর ওপর নির্ভর করা | এটি ডিফল্টে দেওয়া হয় | ইমেইল, অর্থ ও পরিচয়ের অ্যাকাউন্ট passkey বা হার্ডওয়্যার কীতে নিন |
| একই ম্যানেজারে password ও 2FA code রাখা | সুবিধাজনক | দুটিকে আলাদা রাখুন, যাতে একবার ভাঙলে দুই factor-ই না মেলে |
| সিঙ্ক হওয়া cloud storage-কে backup ভাবা | দেখতে একই রকম | অফলাইন বা লেখার অনুমতিসহ কপি যোগ করুন |
| ব্রাউজার fingerprint নিখুঁত করার পেছনে ছোটা | মাপা যায়, তাই কাজ মনে হয় | আগে ১ থেকে ৫ করুন |
| নিরাপত্তা প্রশ্নের সৎ উত্তর দেওয়া | বাধ্যতামূলক মনে হয় | মিথ্যা উত্তর দিয়ে manager-এ রাখুন |
| HTTPS মানেই নিরাপদ ধরা | তালার চিহ্ন আশ্বস্ত করে | domain যাচাই করুন, কারণ phishing site-ও বৈধ certificate পায় |
আটটির সাধারণ ধারা: প্রতিটি দৃশ্যমান ও মাপযোগ্য বলে মনোযোগ পায়, অথচ প্রত্যেকটি বেশি ফলদায়ক ব্যবস্থার নিচে। পাসওয়ার্ড ম্যানেজার বসানোর আগে fingerprint entropy ঠিক করতে যাওয়া অগ্রাধিকারের ক্রম উল্টে দেয়।
সাধারণ ভুল: password manager গোপন তথ্য এক জায়গায় রাখে বলে একে ঝুঁকি ভাবা। ঝুঁকি কেন্দ্রীভূত হয় ঠিকই, কিন্তু বিকল্প হলো বহু সাইটে পাসওয়ার্ড পুনর্ব্যবহার। আপনার নিয়ন্ত্রণে থাকা কেন্দ্রীকরণ, নিয়ন্ত্রণহীন ছড়িয়ে থাকার চেয়ে ভালো।
নিজের তথ্য না দিয়ে কাজ করুন
এই বিষয়ের একটি ব্যবহারিক সমস্যা সব জায়গায় আছে। অ্যাকাউন্ট সুরক্ষায় সাহায্য করা tool-ই প্রায়ই সেসব গোপন তথ্য চায় যা আপনি রক্ষা করতে চান।
যে password strength checker আপনার পাসওয়ার্ড server-এ পাঠায় তা দায় তৈরি করে। hash calculator file upload করলে উদ্দেশ্য ব্যর্থ হয়। certificate tool hostname পরীক্ষা করলে তৃতীয় পক্ষ জানতে পারে আপনি কোন site চালান।
নিচের প্রতিটি tool সম্পূর্ণ আপনার browser-এ চলে, কোনো upload বা account লাগে না। এই সাইটে এ নীতি প্রকাশ করা হয়েছে, আর ব্যতিক্রমগুলো লুকিয়ে না রেখে স্পষ্ট বলা আছে।
নিজেই সীমা যাচাই করুন: নেটওয়ার্ক বিচ্ছিন্ন করুন, tool খুলুন এবং পরীক্ষামূলক মান প্রক্রিয়ার সময় browser-এর network panel দেখুন। স্থানীয় প্রক্রিয়াকরণের দাবি পরিকল্পিত নকশা বোঝায়। আপনার browser extension ও tool সংস্করণও পরীক্ষা করা দরকার।
| কাজ | Tool | কী সামলায় |
|---|---|---|
| শক্তিশালী পাসওয়ার্ড তৈরি | পাসওয়ার্ড জেনারেটর | modulo bias এড়াতে rejection sampling-সহ crypto.getRandomValues, পাশাপাশি পছন্দের সেটিংসের entropy |
| পাসওয়ার্ডের শক্তি যাচাই | পাসওয়ার্ড শক্তি পরীক্ষক | pattern ও পুনর্ব্যবহারসহ প্রার্থী পাসওয়ার্ড স্থানীয়ভাবে যাচাই করে |
| দ্বিতীয় factor সেটআপ | TOTP এবং HOTP Generator | Base32 secret বা otpauth:// URI পড়ে, একাধিক সময়-উইন্ডোতে code যাচাই করে |
| সাইটের certificate পরীক্ষা | SSL সার্টিফিকেট তথ্য | subject, validity, key strength, SAN ও দুর্বল algorithm-এর সংকেত |
| certificate chain যাচাই | SSL চেইন পরীক্ষক | chain সাজায় ও প্রতিটি signature যাচাই করে, অনুপস্থিত intermediate ধরে |
| download বা file যাচাই | হ্যাশ ক্যালকুলেটর | MD5 থেকে SHA-512 পর্যন্ত hash করে, প্রকাশিত digest-এর সঙ্গে অখণ্ডতা মেলায় |
| অনন্য শনাক্তকারী তৈরি | UUID জেনারেটর | সঠিক version ও variant bit-সহ version 4 identifier তৈরি করে |
| সন্দেহজনক link পরীক্ষা | URL পার্সার | path decode করে, parameter দেখায়, authority-তে credential চিহ্নিত করে |
| ছবির metadata পরীক্ষা | EXIF ভিউয়ার | ছবির GPS, সময় ও device data দেখায় |
| encoding বা encryption মাপা | এনট্রপি বিশ্লেষক | Shannon entropy দিয়ে পুনরাবৃত্ত তথ্যকে encoded বা encrypted তথ্য থেকে আলাদা করে |
| indicator নিরাপদে নিষ্ক্রিয় করা | IOC নিষ্ক্রিয় ও পুনরায় সক্রিয়করণ | URL ও address নিষ্ক্রিয় করে শেয়ারযোগ্য করে |
টেবিলের নীতি: tool-এর secret দরকার হলে secret যেখানে আছে সেখানেই tool চালানো উচিত। সব Tool পৃষ্ঠায় সম্পূর্ণ তালিকা ও নেটওয়ার্ক-অনুরোধ করা কয়েকটি tool-এর কারণ দেখুন।
হুমকি মডেলের প্রশ্ন
আপনি কাকে ঠেকাতে চাইছেন তার ওপর সঠিক তালিকা নির্ভর করে, আর এই প্রশ্ন এড়ালে ভুল জায়গায় পরিশ্রম যায়।
| আপনার পরিস্থিতি | বাস্তবসম্মত প্রতিপক্ষ | কোথায় মনোযোগ দেবেন |
|---|---|---|
| অধিকাংশ ব্যক্তি | সুযোগসন্ধানী অপরাধী, স্বয়ংক্রিয় credential stuffing, নির্বিচার phishing | স্তর 1 ও 2, সঙ্গে বহন করা ডিভাইস |
| সুপরিচিত ব্যক্তি বা জনসমক্ষে ভূমিকা আছে | লক্ষ্যভিত্তিক phishing, doxxing, অ্যাকাউন্ট দখলের চেষ্টা | compartmentalization, alias এবং সামাজিক উপস্থিতি পর্যবেক্ষণ যোগ করুন |
| সাংবাদিক, কর্মী বা আইনি ঝুঁকিতে থাকা ব্যক্তি | রাষ্ট্র বা সম্পদশালী প্রতিপক্ষ, ডিভাইস জব্দ | Tor, আলাদা ডিভাইস এবং পরিচয় পৃথক রাখার শৃঙ্খলা যোগ করুন |
| ছোট ব্যবসার মালিক | ব্যবসায়িক ইমেইল ভাঙা, invoice fraud, পেমেন্ট ঘুরিয়ে দেওয়া | প্রতিটি transfer অন্য যোগাযোগপথে যাচাই করুন |
| প্রযুক্তি পেশাজীবী | supply chain, credential চুরি, dependency দিয়ে লক্ষ্য করা | hardware key, code-signing এবং কর্মজীবন ও ব্যক্তিগত পরিচয় পৃথক রাখুন |
টেবিলের সৎ পাঠ। অধিকাংশ মানুষের বাস্তব ঝুঁকির বড় অংশ স্তর 1 ও 2-এ। যাদের উন্নত ব্যবস্থা প্রয়োজন তাদের জন্য তা অত্যন্ত গুরুত্বপূর্ণ, কিন্তু প্রায়ই অপ্রয়োজনীয় মানুষও সেগুলো নেন।
আমাদের নিজের ব্যক্তিগত হুমকি মডেল তৈরি করার নির্দেশিকা দিয়ে নিজের মূল্যায়ন শিখুন।
মূল কথা
- পূর্ণতার চেয়ে ক্রম গুরুত্বপূর্ণ। স্তর 1-এর পাঁচটি কাজ এলোমেলোভাবে করা ৩০০টি পূর্ণ তালিকার কাজের চেয়ে বেশি বাস্তব ঝুঁকি সরায়।
- Passkey ও hardware key-ই একমাত্র দ্বিতীয় factor যা phishing ঠেকায়, কারণ পরিচয়প্রমাণ origin-এর সঙ্গে বাঁধা থাকে এবং ডিভাইস ছেড়ে যায় না।
- Infostealer malware সরাসরি session cookie সংগ্রহ করে, তাই session token চুরির কারণে দুর্বল দ্বিতীয় factor একা যথেষ্ট নয়।
- Encryption চুরি হওয়া device-কে data breach-এর বদলে hardware loss-এ পরিণত করে। চালু আছে নিশ্চিত করুন, কারণ সর্বত্র ডিফল্টে তা চালু নয়।
- সিঙ্ক হওয়া storage backup নয়। অফলাইন বা লেখার অনুমতিসহ কপি যোগ করুন এবং একবার restore পরীক্ষা করুন।
- Account recovery-ই নতুন attack surface। Backup code অফলাইনে ও password manager থেকে আলাদা রাখুন।
- Alias আপনার ঠিকানা থাকা ফাঁস ডেটাবেসগুলোর মধ্যে যোগসূত্র ভাঙে।
- বেশিরভাগ প্রচারিত কৌশলে ফল কম। Fingerprint পরিবর্তন ও user-agent spoofing, password manager ও স্বয়ংক্রিয় আপডেটের অনেক নিচে।
- সঠিক তালিকা আপনার প্রতিপক্ষের ওপর নির্ভর করে। যাদের উন্নত ব্যবস্থা প্রয়োজন তাদের জন্য তা গুরুত্বপূর্ণ, কিন্তু প্রায়ই অন্যরাও সেগুলো ব্যবহার করে।
পরবর্তী পদক্ষেপ
- আজ স্তর 1 করুন, সময় লাগবে প্রায় দুই ঘণ্টা: password manager, phishing-প্রতিরোধী দ্বিতীয় factor, স্বয়ংক্রিয় update, device encryption এবং পরীক্ষা করা backup।
- এক ডজন বিভাগের কয়েকশ কাজের community checklist দেখুন: Personal Security Checklist
- হুমকি মডেল অনুযায়ী ছাঁকতে ও অগ্রগতি নথিভুক্ত করতে interactive সংস্করণ ব্যবহার করুন: Digital Defense
- পেশাগত সমতুল্য বিষয়ে সাইটের সাংগঠনিক তালিকা ব্যবহার করুন: পাসওয়ার্ড নিরাপত্তা , ফিশিং সচেতনতা , ডেটা ব্যাকআপ ও পুনরুদ্ধার , মোবাইল ডিভাইস নিরাপত্তা এবং সোশ্যাল মিডিয়া নিরাপত্তা
- স্থাপত্য তুলনা দিয়ে password manager বাছুন: Bitwarden বনাম KeePassXC
- দুর্বল browser-কে optimize না করে browser বদলান: LibreWolf বনাম Brave ও Tor
- virtual card number দিয়ে payment তথ্য রক্ষা করুন: Privacy.com ভার্চুয়াল কার্ড
- স্থানীয়ভাবে tool ব্যবহার করুন, শুরু করুন পাসওয়ার্ড জেনারেটর ও TOTP জেনারেটর দিয়ে।
সম্পর্কিত নিবন্ধ
| নিবন্ধ | কী আছে |
|---|---|
| নিজের ব্যক্তিগত হুমকি মডেল তৈরি করার উপায় | কোন স্তর আপনার জন্য প্রযোজ্য তা নির্ধারণের মূল্যায়ন |
| ২০২৬ সালের সেরা Password Manager: Bitwarden বনাম KeePassXC | cloud-sync ও offline vault স্থাপত্যের মধ্যে বাছাই |
| ২০২৬ সালে শক্তিশালী পাসওয়ার্ড তৈরির উপায় | entropy, passphrase এবং symbol বদলের চেয়ে দৈর্ঘ্য কেন ভালো |
| Multi-Factor Authentication-এর নির্দেশিকা | উপরের দ্বিতীয় factor তুলনার পেছনের factor শ্রেণিবিন্যাস |
| ২০২৬ সালের সেরা Privacy Browser: LibreWolf বনাম Brave ও Tor | স্তর 3-এর browser শক্ত করা |
| গোপনীয়তা ও নিরাপত্তা-সচেতনদের জন্য Smartwatch | পরিধানযোগ্য ডিভাইসে একই স্তরভিত্তিক যুক্তি প্রয়োগ |
| Privacy.com ভার্চুয়াল কার্ড | payment প্রকাশ কমানো, credit freeze-এর সঙ্গে সম্পর্কিত |
সূত্র
- Personal Security Checklist, Alicia Sykes-এর community checklist
- Personal Security Checklist, সম্পূর্ণ checklist নথি
- Digital Defense, interactive সংস্করণ
- Awesome Privacy, গোপনীয়তা-সম্মানকারী software-এর তালিকা
- Have I Been Pwned, data breach notification
- FIDO Alliance, passkey ও FIDO2 specification
- Use Plaintext Email, plaintext mail setup
- Consumer Financial Protection Bureau, credit report ও score
- FTC, পরিচয় চুরি নিয়ে ভোক্তা পরামর্শ
- Passkeys.dev, passkey বাস্তবায়নের community resource
Related Posts

This article refers to other articles we've written:
- নিজের ব্যক্তিগত হুমকি মডেল কীভাবে তৈরি করবেন
ব্যক্তিগত হুমকি মডেল তৈরির ধাপগুলো অনুসরণ করুন: সম্পদ, সম্ভাব্য আক্রমণকারী এবং সুরক্ষার ব্যবস্থা চিহ্নিত করুন।
- ২০২৬ সালের সেরা পাসওয়ার্ড ম্যানেজার: Bitwarden বনাম KeePassXC
Bitwarden, KeePassXC, 1Password, LastPass, Dashlane এবং Proton Pass নিয়ে ২০২৬ সালের পাসওয়ার্ড ম্যানেজার তুলনা।
