নেটওয়ার্কের মৌলিক বিষয়: সুইচ, রাউটার, ফায়ারওয়াল ও DMZ

Table of Contents
ভূমিকা
দ্রুত পরিবর্তনশীল প্রযুক্তির জগতে নেটওয়ার্ক ডিভাইসগুলোকে যুক্ত করে এবং যোগাযোগ সম্ভব করে। আইটি পেশাজীবী এবং জ্ঞান বাড়াতে আগ্রহী সবার জন্য নেটওয়ার্কের মৌলিক বিষয় বোঝা জরুরি। এই নিবন্ধে সুইচ, রাউটার, গেটওয়ে, সাবনেট, ফায়ারওয়াল এবং DMZ-সহ গুরুত্বপূর্ণ নেটওয়ার্ক উপাদানগুলোর পরিচয় দেওয়া হয়েছে। পড়া শেষে আপনি ধারণাগুলো এবং নির্ভরযোগ্য ও নিরাপদ নেটওয়ার্ক তৈরিতে এগুলোর গুরুত্ব বুঝবেন।
সুইচ: লোকাল এরিয়া নেটওয়ার্কের কর্মক্ষমতা বাড়ানো
সুইচ হলো এমন একটি নেটওয়ার্ক ডিভাইস, যা OSI মডেলের ডেটা লিংক স্তরে কাজ করে। এটি লোকাল এরিয়া নেটওয়ার্কের (LAN) মধ্যে একাধিক ডিভাইস যুক্ত করে এবং তাদের মধ্যে ডেটা প্যাকেট আদান-প্রদান করে। হাব সংযুক্ত সব ডিভাইসে ডেটা পাঠায়, কিন্তু সুইচ প্যাকেট কেবল নির্দিষ্ট প্রাপকের কাছে পাঠায়। এতে সংঘর্ষ ও যানজট কমে এবং নেটওয়ার্কের কর্মক্ষমতা বাড়ে।
সুইচের প্রধান বৈশিষ্ট্য ও সুবিধা:
- পোর্টভিত্তিক ফরওয়ার্ডিং: সুইচের প্রতিটি পোর্টে একটি স্বতন্ত্র Media Access Control (MAC) ঠিকানা থাকে, ফলে প্যাকেট সরাসরি গন্তব্য ডিভাইসে পৌঁছায়।
- ভার্চুয়াল LAN (VLAN): VLAN নেটওয়ার্ক ভাগ করতে এবং বিভিন্ন ডিভাইস গোষ্ঠীর ট্র্যাফিক আলাদা রেখে নিরাপত্তা বাড়াতে সাহায্য করে।
- সার্ভিসের মান (QoS): সুইচ নির্দিষ্ট ধরনের ট্র্যাফিককে অগ্রাধিকার দিতে পারে, যাতে ভয়েস বা ভিডিওর মতো সময়-সংবেদনশীল অ্যাপ যথেষ্ট ব্যান্ডউইথ পায়।
রাউটার: নেটওয়ার্ক যুক্ত করা ও ইন্টারনেট অ্যাক্সেস দেওয়া
সুইচ LAN-এর ভেতরে কাজ করে, আর রাউটার একাধিক নেটওয়ার্ককে পরস্পরের সঙ্গে যুক্ত করে। এটি OSI মডেলের নেটওয়ার্ক স্তরে কাজ করে এবং ডেটা প্যাকেট গন্তব্যে পৌঁছানোর সর্বোত্তম পথ নির্ধারণে রাউটিং প্রোটোকল ব্যবহার করে। নেটওয়ার্ক সংযুক্ত করার পাশাপাশি রাউটার নেটওয়ার্কের ডিভাইসগুলোকে ইন্টারনেট অ্যাক্সেস দেয়।
রাউটারের প্রধান বৈশিষ্ট্য ও সুবিধা:
- IP ঠিকানা ব্যবস্থাপনা: ভিন্ন নেটওয়ার্কে ডেটা প্যাকেট শনাক্ত ও পাঠাতে IP ঠিকানা ব্যবহার করে।
- নেটওয়ার্ক ঠিকানা অনুবাদ (NAT): ইন্টারনেটে যোগাযোগের সময় LAN-এ ব্যবহৃত ব্যক্তিগত IP ঠিকানাকে সর্বজনীন IP ঠিকানায় রূপান্তর করে।
- ফায়ারওয়াল সুবিধা: অনেক রাউটারে অননুমোদিত প্রবেশ থেকে নেটওয়ার্ক রক্ষার মৌলিক ফায়ারওয়াল সুবিধা থাকে।
- ডায়নামিক হোস্ট কনফিগারেশন প্রোটোকল (DHCP): রাউটার DHCP সার্ভার হিসেবে কাজ করে নেটওয়ার্ক ডিভাইসকে স্বয়ংক্রিয়ভাবে IP ঠিকানা দিতে পারে।
গেটওয়ে: ভিন্ন ধরনের নেটওয়ার্ক যুক্ত করা
গেটওয়ে হলো এমন ডিভাইস বা সফটওয়্যার উপাদান, যা ভিন্ন প্রোটোকল বা স্থাপত্যের নেটওয়ার্ক যুক্ত করে এবং তাদের মধ্যে যোগাযোগ সম্ভব করে। মধ্যস্থতাকারী হিসেবে এটি এক নেটওয়ার্ক ফরম্যাটের ডেটা প্যাকেট অন্য ফরম্যাটে রূপান্তর করে। উদাহরণস্বরূপ, এটি একটি লোকাল নেটওয়ার্ককে ইন্টারনেটের সঙ্গে যুক্ত করতে পারে।
গেটওয়ের প্রধান বৈশিষ্ট্য ও সুবিধা:
- প্রোটোকল অনুবাদ: ভিন্ন যোগাযোগ প্রোটোকল ব্যবহার করা নেটওয়ার্কগুলোকে তথ্য বিনিময়ে সহায়তা করতে প্যাকেট রূপান্তর করে।
- নেটওয়ার্ক সংহতকরণ: ভিন্ন স্থাপত্যের নেটওয়ার্ক একত্র করে এবং যোগাযোগ সহজ করে।
- নিরাপত্তা কার্যকর করা: নেটওয়ার্কের মধ্যে নিরাপদ ডেটা পাঠাতে প্রায়ই প্যাকেট ফিল্টারিং বা এনক্রিপশনের মতো ব্যবস্থা প্রয়োগ করে।
সাবনেট: কার্যকর যোগাযোগের জন্য নেটওয়ার্ক সাজানো
সাবনেট হলো IP নেটওয়ার্কের একটি যৌক্তিক উপবিভাগ। বড় নেটওয়ার্ককে ছোট, সহজে পরিচালনাযোগ্য সাবনেটে ভাগ করলে কর্মক্ষমতা ও নিরাপত্তা বাড়তে পারে। সাবনেট মাস্ক প্রতিটি সাবনেট নির্ধারণ করে এবং সেখানে বরাদ্দ IP ঠিকানার পরিসর ঠিক করে।
সাবনেট ব্যবহারের সুবিধা:
- কর্মক্ষমতা উন্নতি: বড় নেটওয়ার্ক ভাগ করলে ট্র্যাফিক স্থানীয় থাকে, সামগ্রিক যানজট কমে এবং কর্মক্ষমতা বাড়ে।
- নিরাপত্তা বৃদ্ধি: অ্যাক্সেস নিয়ন্ত্রণ নীতি ভিন্ন সাবনেটের মধ্যে যোগাযোগ সীমিত করে সুরক্ষার আরেকটি স্তর যোগ করতে পারে।
- সহজ ব্যবস্থাপনা: ডিভাইসকে যৌক্তিক গোষ্ঠীতে সাজালে IP ঠিকানা বরাদ্দ, রাউটিং ও সমস্যা সমাধান সহজ হয়।
ফায়ারওয়াল: অননুমোদিত প্রবেশ থেকে নেটওয়ার্ক রক্ষা
ফায়ারওয়াল হলো নেটওয়ার্ক নিরাপত্তা ডিভাইস, যা পূর্বনির্ধারিত নিরাপত্তা নিয়ম অনুযায়ী আসা ও যাওয়া ট্র্যাফিক পর্যবেক্ষণ ও নিয়ন্ত্রণ করে। এটি অভ্যন্তরীণ নেটওয়ার্ক এবং ইন্টারনেটের মতো বাইরের নেটওয়ার্কের মধ্যে বাধা তৈরি করে অননুমোদিত প্রবেশ ও সম্ভাব্য হুমকি ঠেকায়।
ফায়ারওয়ালের প্রধান বৈশিষ্ট্য ও সুবিধা:
- প্যাকেট ফিল্টারিং: আসা ও যাওয়া প্যাকেট পরীক্ষা করে এবং নির্ধারিত নিয়ম অনুযায়ী সম্ভাব্য ক্ষতিকর ট্র্যাফিক আটকায়।
- অনুপ্রবেশ প্রতিরোধ ব্যবস্থা (IPS): IPS-যুক্ত ফায়ারওয়াল ম্যালওয়্যার সংক্রমণ ও অনুপ্রবেশের চেষ্টা-সহ নেটওয়ার্ক আক্রমণ শনাক্ত ও প্রতিরোধ করতে পারে।
- ভার্চুয়াল প্রাইভেট নেটওয়ার্ক (VPN) সমর্থন: অনেক ফায়ারওয়াল VPN প্রযুক্তি সমর্থন করে, যা ইন্টারনেটের মাধ্যমে নিরাপদ দূরবর্তী প্রবেশ দেয়।
- অ্যাপ্লিকেশন নিয়ন্ত্রণ: উন্নত ফায়ারওয়াল অ্যাপ্লিকেশন স্তর পরীক্ষা করে নির্দিষ্ট অ্যাপ ও নেটওয়ার্ক ব্যবহারের ওপর সূক্ষ্ম নিয়ন্ত্রণ দেয়।
DMZ: নেটওয়ার্ক নিরাপত্তা জোরদার করা
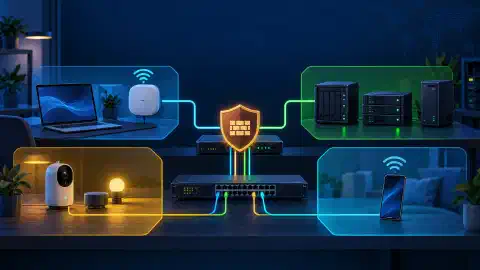
ডিমিলিটারাইজড জোন (DMZ) হলো অভ্যন্তরীণ নেটওয়ার্ক এবং ইন্টারনেটের মতো বাইরের নেটওয়ার্কের মাঝের একটি নেটওয়ার্ক অংশ। এটি ওয়েব বা ইমেইল সার্ভারের মতো সর্বসাধারণের জন্য উন্মুক্ত সেবাকে অভ্যন্তরীণ নেটওয়ার্ক থেকে আলাদা করে এবং নিরাপত্তার আরেকটি স্তর যোগ করে।
DMZ-এর প্রধান সুবিধা ও ব্যবহার:
- নিরাপত্তা উন্নতি: সর্বসাধারণের সেবাগুলো DMZ-এ রাখলে আক্রমণকারীর অভ্যন্তরীণ নেটওয়ার্কে পৌঁছানোর ঝুঁকি কমে।
- আক্রমণের ক্ষেত্র কমানো: ইন্টারনেটে শুধু প্রয়োজনীয় সেবা প্রকাশ করে সম্ভাব্য আক্রমণের পথ কমানো যায়।
- নিয়মপালন: গ্রাহকের সংবেদনশীল তথ্য রক্ষায় Payment Card Industry Data Security Standard (PCI DSS)-এর মতো নিয়ম প্রায়ই DMZ দাবি করে।
২০২৬ সালের সমস্যা সমাধানের ধাপ
ক্লায়েন্ট থেকে বাইরের দিকে পরীক্ষা করুন। লিংকের অবস্থা, ঠিকানা বরাদ্দ, ডিফল্ট গেটওয়ে, DNS রেজোলিউশন, রুট নির্বাচন, ফায়ারওয়াল নীতি এবং অ্যাপ্লিকেশন সেবা পরীক্ষা করুন। কোনো নিয়ম পরিবর্তনের আগে উৎস ঠিকানা, গন্তব্য, প্রোটোকল, পোর্ট, সময় এবং দেখা ত্রুটি লিখে রাখুন।
শুধু নিজের বা নিজের পরিচালিত নেটওয়ার্কে প্যাকেট ক্যাপচার করুন। ব্যবস্থাপনা ইন্টারফেস সীমাবদ্ধ নেটওয়ার্কে রাখুন, অতিথি ও IoT ডিভাইস আলাদা করুন এবং প্রতিটি পোর্ট ফরওয়ার্ডিংয়ের তৈরি পথ পরীক্ষা করুন। পরিভাষা ও বর্তমান ঝুঁকির জন্য NIST নেটওয়ার্কিং শব্দকোষ এবং CISA পরামর্শ উপকারী রেফারেন্স।
উপসংহার
কার্যকর, নিরাপদ ও নির্ভরযোগ্য নেটওয়ার্ক তৈরি ও রক্ষণাবেক্ষণের জন্য নেটওয়ার্ক উপাদানের মৌলিক বিষয় বোঝা গুরুত্বপূর্ণ। এই নিবন্ধে সুইচ, রাউটার, গেটওয়ে, সাবনেট, ফায়ারওয়াল ও DMZ-এর কাজ এবং সুবিধা আলোচনা করা হয়েছে। ধারণাগুলো বুঝলে আধুনিক সংযোগের চাহিদা পূরণ করে এমন নেটওয়ার্ক নকশা ও পরিচালনা করা সহজ হবে।
আপনার নেটওয়ার্কের নির্দিষ্ট প্রয়োজন বিবেচনা করুন এবং উত্তম চর্চা ও নিয়মপালনের জন্য Federal Information Processing Standards (FIPS) এবং National Institute of Standards and Technology (NIST) নির্দেশিকার মতো প্রাসঙ্গিক নথি ও সরকারি নিয়ম দেখুন।
সূত্র
- Federal Information Processing Standards (FIPS): https://www.nist.gov/itl/fips
- National Institute of Standards and Technology (NIST): https://www.nist.gov/
Related Posts