সর্বনিম্ন বিশেষাধিকার নীতি আয়ত্ত করুন

Table of Contents
Linux সিস্টেমে সর্বনিম্ন বিশেষাধিকারভিত্তিক প্রবেশাধিকার নিয়ন্ত্রণ নীতি বাস্তবায়ন: সাফল্যের জন্য পরামর্শ ও কৌশল
আধুনিক সাইবার নিরাপত্তার পরিবেশে সংবেদনশীল তথ্য এবং ডিজিটাল সম্পদ রক্ষা করা অত্যন্ত গুরুত্বপূর্ণ। প্রতিষ্ঠানগুলো সর্বনিম্ন বিশেষাধিকারভিত্তিক প্রবেশাধিকার নীতি বাস্তবায়ন করে নিজেদের নিরাপত্তা জোরদার করতে পারে। ব্যবহারকারীদের কাজের জন্য প্রয়োজনীয় ন্যূনতম অধিকারই দিন। এতে অননুমোদিত প্রবেশাধিকার এবং অনিচ্ছাকৃত ক্ষতির ঝুঁকি কমে। এই নিবন্ধে নীতিটির ধারণা, সাইবার নিরাপত্তায় এর গুরুত্ব, Linux-এর ভূমিকা, বাস্তবায়নের ধাপ, উত্তম অনুশীলন এবং সাধারণ সমস্যা সমাধান আলোচনা করা হয়েছে।
সাইবার নিরাপত্তায় সর্বনিম্ন বিশেষাধিকারের গুরুত্ব
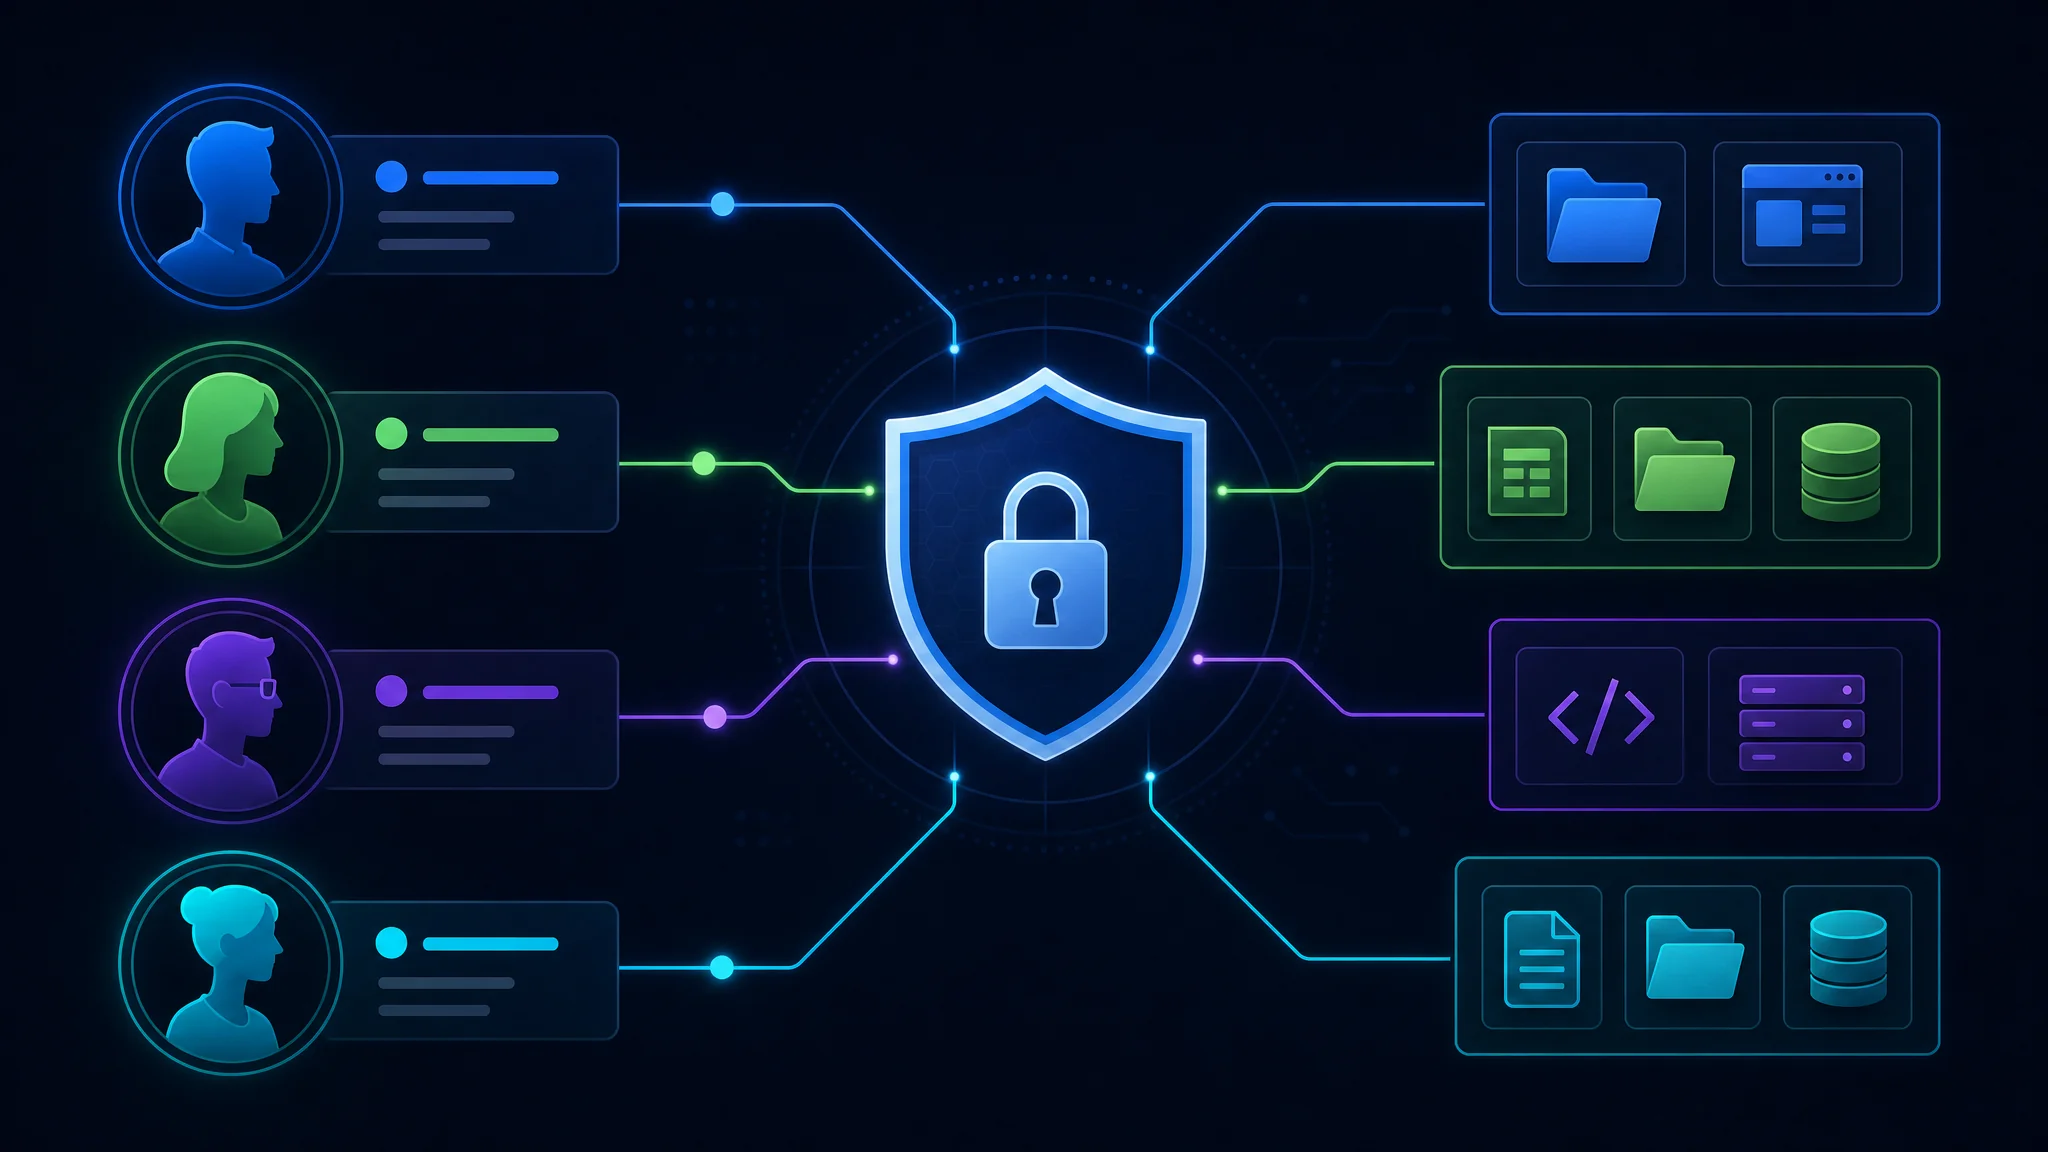
সর্বনিম্ন বিশেষাধিকার বাস্তবায়ন নিরাপদ পরিবেশ বজায় রাখতে সাহায্য করে। ব্যবহারকারীদের কেবল প্রয়োজনীয় অধিকার দিলে আক্রমণের ক্ষেত্রফল ছোট হয় এবং নিরাপত্তা লঙ্ঘনের সম্ভাব্য প্রভাব সীমিত থাকে। সাইবার হুমকি দ্রুত বদলায়। তাই অননুমোদিত প্রবেশাধিকার এবং ব্যবহারকারীর ভুলের ঝুঁকি কমাতে প্রতিষ্ঠানগুলোর আগাম ব্যবস্থা নেওয়া উচিত।
ধরা যাক, কোনো প্রতিষ্ঠানের তথ্যপ্রযুক্তি বিভাগ কর্মস্থলের কম্পিউটারে প্রত্যেক কর্মীকে প্রশাসনিক বিশেষাধিকার দিল। তখন যে কেউ সফটওয়্যার ইনস্টল, সিস্টেমের সেটিংস পরিবর্তন এবং সংবেদনশীল ফাইল খুলতে পারবে। সুবিধাজনক মনে হলেও এতে ক্ষতিকর সফটওয়্যারে আক্রান্ত হওয়া, ভুলবশত তথ্য হারানো এবং গুরুত্বপূর্ণ সিস্টেমে অননুমোদিত প্রবেশাধিকারের ঝুঁকি বাড়ে। সর্বনিম্ন বিশেষাধিকার নীতিতে কেবল অনুমোদিত ব্যক্তিরাই, যাদের প্রশাসনিক অধিকার ব্যবহারের বৈধ প্রয়োজন আছে, এসব কাজ করতে পারেন।
এই নীতি প্রতিষ্ঠানগুলোকে নিয়ন্ত্রক শর্ত পূরণ করতেও সাহায্য করে। Payment Card Industry Data Security Standard (PCI DSS) এবং General Data Protection Regulation (GDPR)-এর মতো শিল্পমান সংবেদনশীল তথ্যে প্রবেশাধিকার সীমিত রাখার গুরুত্ব তুলে ধরে। নীতিটি প্রয়োগ করে প্রতিষ্ঠান তথ্য সুরক্ষা ও নিয়ম মানার অঙ্গীকার দেখায় এবং সম্ভাব্য আইনি ও আর্থিক পরিণতি এড়ায়।
সর্বনিম্ন বিশেষাধিকারভিত্তিক নিয়ন্ত্রণ কীভাবে কাজ করে
এই নিয়ন্ত্রণে ব্যবহারকারীদের কাজের জন্য প্রয়োজনীয় ন্যূনতম অনুমতি দেওয়া হয়। এর ভিত্তি “জানার প্রয়োজন” বা “ব্যবহারের প্রয়োজন” নীতি। স্পষ্ট অনুমতি না থাকলে ব্যবহারকারীরা সংবেদনশীল সম্পদে প্রবেশ বা বিশেষাধিকারযুক্ত কাজ করতে পারেন না। নিরাপত্তা শক্ত রাখতে সূক্ষ্ম নিয়ন্ত্রণ প্রয়োগ করুন এবং নিয়মিত অধিকার পর্যালোচনা করুন।
একটি প্রচলিত পদ্ধতি হলো ভূমিকাভিত্তিক প্রবেশাধিকার নিয়ন্ত্রণ (RBAC)। প্রতিষ্ঠান বিভিন্ন ভূমিকা নির্ধারণ করে এবং প্রতিটি ভূমিকায় নির্দিষ্ট প্রবেশাধিকার দেয়। উদাহরণস্বরূপ, “কর্মী”, “ব্যবস্থাপক” এবং “প্রশাসক” ভূমিকার সম্পদ ও কাজের অধিকার আলাদা হতে পারে। ব্যবহারকারীদের উপযুক্ত ভূমিকায় রাখুন, যাতে তারা দায়িত্ব পালনের জন্য প্রয়োজনীয় সম্পদেই প্রবেশ করেন।
আরেকটি পদ্ধতি হলো প্রয়োজনমতো তাৎক্ষণিক প্রবেশাধিকার (JIT)। নির্দিষ্ট কাজের জন্য দরকার হলে ব্যবহারকারীকে নির্দিষ্ট সময়ের জন্য সাময়িক প্রবেশাধিকার দেওয়া হয়। সময় শেষ হলে প্রবেশাধিকার স্বয়ংক্রিয়ভাবে প্রত্যাহার করা হয়। এতে অপব্যবহারের ঝুঁকি কমে।
এই নীতি বাস্তবায়নে সতর্ক পরিকল্পনা এবং চলমান ব্যবস্থাপনা দরকার। অধিকার এখনও উপযুক্ত ও প্রয়োজনীয় কি না নিয়মিত যাচাই করুন। প্রশিক্ষণ ও সচেতনতা কর্মসূচি অতিরিক্ত বিশেষাধিকারের ঝুঁকি বুঝতেও কর্মীদের সাহায্য করে।
সর্বনিম্ন বিশেষাধিকার একটি পূর্ণাঙ্গ সাইবার নিরাপত্তা কৌশলের গুরুত্বপূর্ণ অংশ। কেবল প্রয়োজনীয় অধিকার দিন এবং নিয়মিত প্রবেশাধিকার পর্যালোচনা করুন। এতে নিরাপত্তা লঙ্ঘনের ঝুঁকি এবং অননুমোদিত প্রবেশাধিকারের প্রভাব কমে। নিরাপদ ও সহনশীল পরিবেশের জন্য তথ্যপ্রযুক্তি বিভাগ, ব্যবস্থাপনা ও কর্মীদের একসঙ্গে কাজ করতে হবে।
প্রবেশাধিকার নিয়ন্ত্রণে Linux সিস্টেমের ভূমিকা
শক্তিশালী নিরাপত্তা বৈশিষ্ট্য ও নমনীয়তার কারণে প্রতিষ্ঠানগুলো Linux ব্যবহার করে। এতে সর্বনিম্ন বিশেষাধিকার কার্যকরভাবে প্রয়োগের জন্য একাধিক নিয়ন্ত্রণ ব্যবস্থা রয়েছে।
Linux প্রবেশাধিকার নিয়ন্ত্রণ ব্যবস্থার সংক্ষিপ্ত পরিচয়
Linux-এ বিবেচনাধীন প্রবেশাধিকার নিয়ন্ত্রণ (DAC), বাধ্যতামূলক প্রবেশাধিকার নিয়ন্ত্রণ (MAC) এবং ভূমিকাভিত্তিক প্রবেশাধিকার নিয়ন্ত্রণ (RBAC) রয়েছে। DAC-তে সম্পদের মালিক নিজ সম্পদে প্রবেশাধিকার নিয়ন্ত্রণ করেন। MAC ও RBAC প্রশাসকদের পুরো সিস্টেমে আরও সূক্ষ্ম নীতি নির্ধারণের সুযোগ দেয়।
DAC-তে ব্যবহারকারীরা নিজেদের ফাইল ও ডিরেক্টরির অনুমতি নির্ধারণ করেন। কারা ফাইল পড়তে, লিখতে বা চালাতে পারবেন, তা ঠিক করা যায়। এতে সংবেদনশীল তথ্য সুরক্ষিত রাখা এবং অননুমোদিত প্রবেশ ঠেকানো সহজ হয়।
MAC হলো অপারেটিং সিস্টেম দ্বারা প্রয়োগ করা সিস্টেমব্যাপী প্রবেশাধিকার নিয়ন্ত্রণ ব্যবস্থা। ব্যবহারকারী ও প্রক্রিয়ার মতো বিষয় এবং ফাইল ও ডিরেক্টরির মতো বস্তুর সঙ্গে যুক্ত লেবেলের ভিত্তিতে নীতি কাজ করে। অনুমোদিত বিষয়গুলো তাদের নিরাপত্তা ছাড়পত্র এবং বস্তুর শ্রেণিবিভাগ অনুযায়ী প্রবেশাধিকার পায়।
RBAC-তে ভূমিকার ভিত্তিতে প্রবেশাধিকার দেওয়া হয়। প্রতিটি ব্যবহারকারী একটি ভূমিকা পান এবং সেই অনুযায়ী অধিকার পান। ব্যক্তির বদলে ভূমিকায় অনুমতি দেওয়ায় ব্যবস্থাপনা সহজ হয় এবং নতুন ব্যবহারকারী যোগ করাও সুবিধাজনক হয়।
প্রবেশাধিকার নীতির জন্য Linux বেছে নেওয়ার কারণ
প্রতিষ্ঠানগুলো Linux বেছে নেয় এর নির্ভরযোগ্যতা, কাস্টমাইজ করার ক্ষমতা এবং সম্প্রদায়ের সহায়তার কারণে। Linux ডিস্ট্রিবিউশনে প্রবেশাধিকার নিয়ন্ত্রণ কনফিগার ও প্রয়োগের জন্য ব্যাপক সরঞ্জাম রয়েছে।
Linux সিস্টেম স্থিতিশীলতা ও নিরাপত্তার জন্য পরিচিত। অন্য কিছু অপারেটিং সিস্টেমের তুলনায় এতে ক্র্যাশ ও দুর্বলতার ঝুঁকি কম হতে পারে। তাই নির্ভরযোগ্য ও নিরাপদ প্রবেশাধিকার নিয়ন্ত্রণ দরকার এমন প্রতিষ্ঠানের জন্য এটি উপযোগী।
কাস্টমাইজ করার ক্ষমতাও Linux-কে জনপ্রিয় করেছে। ডিস্ট্রিবিউশনগুলো বিভিন্ন বিকল্প ও সেটিং দেয়, ফলে প্রতিষ্ঠানগুলো নিজেদের প্রয়োজন অনুযায়ী নিয়ন্ত্রণ মডেল ও অনুমতি সাজাতে পারে।
Linux-এর উন্মুক্ত উৎস স্বচ্ছতা নিশ্চিত করে এবং নিরাপত্তা পেশাজীবীদের দুর্বলতা খুঁজতে কোড পরীক্ষা করার সুযোগ দেয়। নিরাপত্তার ত্রুটি দ্রুত শনাক্ত ও সংশোধন করা যায়, ফলে অননুমোদিত প্রবেশাধিকার ও তথ্য লঙ্ঘনের ঝুঁকি কমে।
একটি বড় ও সক্রিয় সম্প্রদায় Linux-এর উন্নয়ন ও সহায়তায় অবদান রাখে। প্রতিষ্ঠানগুলো এর জ্ঞান কাজে লাগাতে, সহায়তা চাইতে, নথি ও নির্দেশিকা পড়তে এবং সাম্প্রতিক নিরাপত্তা অনুশীলন সম্পর্কে জানতে পারে।
Linux-এ সর্বনিম্ন বিশেষাধিকার বাস্তবায়নের ধাপ
Linux সিস্টেমে সর্বনিম্ন বিশেষাধিকার প্রয়োগের জন্য পদ্ধতিগত পদক্ষেপ দরকার। সফল বাস্তবায়নে নিচের ধাপগুলো অনুসরণ করুন।
বাস্তবায়নের জন্য Linux সিস্টেম প্রস্তুত করা
সিস্টেমকে সর্বশেষ স্থিতিশীল সংস্করণে হালনাগাদ করুন এবং নিয়মিত নিরাপত্তা প্যাচ দিন। এতে পরিচিত দুর্বলতা ঠিক হয় এবং অননুমোদিত প্রবেশাধিকার বা ক্ষতিকর কর্মকাণ্ডের ঝুঁকি কমে।
নেটওয়ার্ক ট্রাফিক নিয়ন্ত্রণ ও সম্ভাব্য আক্রমণ থেকে সিস্টেম সুরক্ষার জন্য ফায়ারওয়াল ইনস্টল এবং কনফিগার করুন। ফায়ারওয়াল অভ্যন্তরীণ নেটওয়ার্ক ও বাইরের জগতের মধ্যে বাধা তৈরি করে। পূর্বনির্ধারিত নিয়ম মেনে এটি আগত ও বহির্গামী ট্রাফিক পর্যবেক্ষণ ও ছাঁকন করে। সঠিক কনফিগারেশন অননুমোদিত প্রবেশ ঠেকাতে এবং সংবেদনশীল তথ্য রক্ষা করতে সাহায্য করে।
নেটওয়ার্ক ট্রাফিক পর্যবেক্ষণ ও সন্দেহজনক বা ক্ষতিকর কার্যকলাপ শনাক্ত করতে অনুপ্রবেশ শনাক্তকরণ ও প্রতিরোধ ব্যবস্থা (IDPS) চালু করারও পরামর্শ দেওয়া হয়। এগুলো সম্ভাব্য হুমকি শনাক্ত করে তাৎক্ষণিকভাবে ব্যবস্থা নিতে পারে।
ব্যবহারকারীর অ্যাকাউন্ট ও গ্রুপ তৈরি
কাজের ভূমিকা ও দায়িত্ব অনুযায়ী ব্যবহারকারীর অ্যাকাউন্ট ও গ্রুপ তৈরি করুন। প্রত্যেককে কাজের জন্য প্রয়োজনীয় ন্যূনতম অধিকার দিন। এতে প্রত্যেকে কেবল দরকারি সম্পদে প্রবেশ করেন এবং কোনো অ্যাকাউন্ট দখল হলে ক্ষতির মাত্রা সীমিত থাকে।
অ্যাকাউন্ট তৈরির সময় শক্তিশালী পাসওয়ার্ড নীতি প্রয়োগ করুন। জটিল পাসওয়ার্ড বাধ্যতামূলক করুন, নিয়মিত মেয়াদোত্তীর্ণ করুন এবং সম্ভব হলে বহু-ধাপ প্রমাণীকরণ চালু করুন। এসব ব্যবস্থা অ্যাকাউন্টে অননুমোদিত প্রবেশ ঠেকায় এবং সংবেদনশীল তথ্য রক্ষা করে।
ব্যবহারকারীর অ্যাকাউন্ট ও গ্রুপ সদস্যপদ নিয়মিত পর্যালোচনা ও নিরীক্ষা করুন। অপ্রয়োজনীয় অধিকার বা আর দরকার নেই এমন অ্যাকাউন্ট সরিয়ে আক্রমণের ক্ষেত্রফল কমান।
অনুমতি ও প্রবেশাধিকার নিয়ন্ত্রণ কনফিগার করা
অ্যাকাউন্ট ও গ্রুপ তৈরির পর ফাইল, ডিরেক্টরি ও সিস্টেম সম্পদের অনুমতি নির্ধারণ করুন। সংবেদনশীল তথ্য কেবল অনুমোদিত ব্যবহারকারীরা দেখতে পারেন কি না নিশ্চিত করতে নিয়মিত অনুমতি পর্যালোচনা ও হালনাগাদ করুন।
ফাইল ও ডিরেক্টরির অনুমতির শক্ত কাঠামো জরুরি। ব্যবহারকারীর ভূমিকা ও দায়িত্ব অনুযায়ী পড়া, লেখা এবং চালানোর অধিকার দিন। এতে গুরুত্বপূর্ণ সিস্টেম ফাইল ও সংবেদনশীল তথ্য অননুমোদিতভাবে দেখা বা বদলানো ঠেকে।
প্রচলিত অনুমতির পাশাপাশি আরও সূক্ষ্ম নিয়ন্ত্রণ দরকার হলে প্রবেশাধিকার নিয়ন্ত্রণ তালিকা (ACL) বিবেচনা করুন। ACL নির্দিষ্ট ব্যবহারকারী বা গ্রুপকে আলাদা ফাইল বা ডিরেক্টরির জন্য বিশেষ অধিকার দিতে পারে।
গুরুত্বপূর্ণ ফাইল ও ডিরেক্টরিতে প্রবেশের চেষ্টা নিয়মিত পর্যবেক্ষণ ও নথিবদ্ধ করুন। এতে অননুমোদিত প্রবেশ বা সন্দেহজনক কাজ শনাক্ত করে সময়মতো ব্যবস্থা নেওয়া যায়।
ফাইলের অখণ্ডতা পর্যবেক্ষণ এবং SELinux বা AppArmor-এর মতো বাধ্যতামূলক প্রবেশাধিকার নিয়ন্ত্রণ (MAC) কাঠামোও বিবেচনা করুন। এগুলো গুরুত্বপূর্ণ ফাইলের অখণ্ডতা রক্ষা করে ও কঠোর প্রবেশাধিকার নিয়ম প্রয়োগ করে।
সর্বনিম্ন বিশেষাধিকার বাস্তবায়নের উত্তম অনুশীলন
সফল বাস্তবায়নের জন্য নিচের উত্তম অনুশীলনগুলো অনুসরণ করুন।
নিয়মিত নিরীক্ষা ও পর্যবেক্ষণ
অননুমোদিত প্রবেশের চেষ্টা বা সন্দেহজনক আচরণ শনাক্ত করতে ব্যবহারকারীর কার্যকলাপ, প্রবেশাধিকার লগ ও সিস্টেম লগ নিয়মিত নিরীক্ষা ও পর্যবেক্ষণ করুন। অনুপ্রবেশ শনাক্তকরণ ব্যবস্থা এবং Security Information and Event Management (SIEM) সমাধান দিয়ে এই কাজ স্বয়ংক্রিয় করুন ও তাৎক্ষণিক সতর্কবার্তা পান।
ব্যবহারকারীর প্রশিক্ষণ ও সচেতনতা
সর্বনিম্ন বিশেষাধিকারের গুরুত্ব এবং অননুমোদিত প্রবেশ বা ভুল কাজের ঝুঁকি ব্যবহারকারীদের বোঝান। নিরাপদ অভ্যাস, পাসওয়ার্ড ব্যবস্থাপনা এবং সংবেদনশীল তথ্য সঠিকভাবে সামলানোর প্রশিক্ষণ দিন।
ব্যতিক্রম ও সাময়িক অধিকার সামলানো
কোনো নির্দিষ্ট কাজের জন্য ব্যবহারকারীর সাময়িকভাবে উচ্চতর অধিকার দরকার হতে পারে। সাময়িক প্রবেশাধিকার দেওয়ার প্রক্রিয়া নির্ধারণ করুন এবং কাজ শেষ হলে তা দ্রুত প্রত্যাহার করুন। অ্যাকাউন্ট নিয়মিত পর্যালোচনা করে অপ্রয়োজনীয় অধিকার জমে ওঠার আগেই সরান।
প্রবেশাধিকার নিয়ন্ত্রণ বাস্তবায়নের সাধারণ সমস্যা সমাধান
সর্বনিম্ন বিশেষাধিকার বাস্তবায়নের সময় প্রতিষ্ঠানগুলো সাধারণ সমস্যার মুখোমুখি হতে পারে। নিরাপদ পরিবেশ বজায় রাখতে সমস্যাগুলো বোঝা ও সমাধান করা জরুরি।
অনুমতির দ্বন্দ্ব সমাধান
ফাইল ও ডিরেক্টরির স্তরবিন্যাসের কারণে ব্যবহারকারীরা পরস্পরবিরোধী অধিকার পেতে পারেন। অনুমতি ও প্রবেশাধিকার কনফিগারেশন সতর্কভাবে পর্যালোচনা করে দ্বন্দ্ব শনাক্ত ও সমাধান করুন। ভূমিকাভিত্তিক প্রবেশাধিকার নিয়ন্ত্রণ ব্যবস্থা অনুমতি সহজ করে এবং দ্বন্দ্ব প্রতিরোধে সাহায্য করে।
ব্যবহারকারীর প্রবেশাধিকার সমস্যা সামলানো
অধিকার সঠিকভাবে কনফিগার না থাকলে ব্যবহারকারীরা প্রবেশাধিকার সমস্যায় পড়তে পারেন। অ্যাকাউন্ট, গ্রুপ সদস্যপদ ও অনুমতি পর্যালোচনা করে দ্রুত সমস্যা সমাধান করুন। ব্যবহারকারীদের সঙ্গে যোগাযোগ রাখুন, যাতে তাদের প্রয়োজন বুঝে প্রবেশাধিকার-সংক্রান্ত বাধা দূর করা যায়।
উপসংহার
Linux সিস্টেমে শক্তিশালী নিরাপত্তা বজায় রাখতে সর্বনিম্ন বিশেষাধিকারভিত্তিক প্রবেশাধিকার নীতি বাস্তবায়ন জরুরি। নীতি এবং প্রবেশাধিকার নিয়ন্ত্রণে Linux-এর ভূমিকা বুঝে উত্তম অনুশীলন অনুসরণ করলে প্রতিষ্ঠানগুলো নিরাপত্তা জোরদার এবং অননুমোদিত প্রবেশ ও ব্যবহারকারীর ভুলের ঝুঁকি কমাতে পারে। সফল বাস্তবায়নে নিয়মিত পর্যবেক্ষণ, প্রশিক্ষণ ও সাধারণ সমস্যার সমাধান গুরুত্বপূর্ণ। এসব কৌশল ও শিল্পের উত্তম অনুশীলন মেনে সংবেদনশীল তথ্য ও ডিজিটাল সম্পদ সম্ভাব্য হুমকি থেকে রক্ষা করুন।
Related Posts