ইনসিডেন্ট রেসপন্স পরিকল্পনা: ধাপে ধাপে নির্দেশিকা

Table of Contents
ব্যবসার জন্য ইনসিডেন্ট রেসপন্স পরিকল্পনা: ধাপে ধাপে নির্দেশিকা
ইনসিডেন্ট রেসপন্স পরিকল্পনা ব্যবসাকে নিরাপত্তা ইনসিডেন্ট কার্যকরভাবে সামলাতে এবং প্রভাব কমাতে সাহায্য করে। সুস্পষ্ট পরিকল্পনা ক্ষতি, পরিষেবা বন্ধ থাকা এবং সংবেদনশীল ডেটার ঝুঁকি কমায়। এই নির্দেশিকায় পরিকল্পনার মূল উপাদান, প্রতিক্রিয়া দল গঠন, পরিকল্পনা তৈরি ও পরীক্ষা এবং উপযুক্ত টুল ও প্রযুক্তি ব্যবহারের কথা বলা হয়েছে।
মূল বিষয়
- পরিকল্পনা ব্যবসাকে নিরাপত্তা ইনসিডেন্ট সুশৃঙ্খলভাবে সামলাতে সাহায্য করে।
- প্রতিক্রিয়া দলে উপযুক্ত দক্ষতা ও সুস্পষ্ট দায়িত্ব থাকা জরুরি।
- পূর্ণাঙ্গ পরিকল্পনায় হুমকি শনাক্ত করা, প্রতিক্রিয়া পদ্ধতি নির্ধারণ এবং ধাপগুলো নথিভুক্ত করা হয়।
- নিয়মিত পরীক্ষা ও পর্যালোচনায় পরিকল্পনার কার্যকারিতা বজায় থাকে।
- সঠিক টুল ইনসিডেন্ট শনাক্তকরণ ও প্রতিক্রিয়ার ক্ষমতা বাড়ায়।
ইনসিডেন্ট রেসপন্স পরিকল্পনা বোঝা
ইনসিডেন্ট রেসপন্স পরিকল্পনা কী?
ইনসিডেন্ট রেসপন্স পরিকল্পনা ব্যবসার সাইবার নিরাপত্তা কৌশলের একটি গুরুত্বপূর্ণ অংশ। নিরাপত্তা ইনসিডেন্টে সাড়া দেওয়া এবং তার পরিণতি কমানোর জন্য এতে পূর্ণাঙ্গ পদ্ধতি তৈরি করা হয়। লক্ষ্য হলো ক্ষতি সীমিত করা, স্বাভাবিক কাজ ফিরিয়ে আনা এবং ইনসিডেন্টের পুনরাবৃত্তি ঠেকানো।
পরিকল্পনার প্রধান উপাদান:
- প্রস্তুতি: সম্ভাব্য হুমকি ও দুর্বলতা শনাক্ত করা, ঝুঁকি মূল্যায়ন করা এবং প্রতিক্রিয়া পদ্ধতি স্থাপন করা।
- শনাক্তকরণ ও বিশ্লেষণ: সিস্টেম পর্যবেক্ষণ, লগ বিশ্লেষণ এবং আপসের সম্ভাব্য লক্ষণ তদন্ত করা।
- নিয়ন্ত্রণ ও নির্মূল: প্রভাব সীমিত করা এবং মূল কারণ দূর করা, যেমন আক্রান্ত সিস্টেম বিচ্ছিন্ন করা, ম্যালওয়্যার সরানো এবং দুর্বলতা ঠিক করা।
- পুনরুদ্ধার: আক্রান্ত সিস্টেম ও ব্যাকআপ থেকে ডেটা ফিরিয়ে আনা, নিরাপত্তা জোরদার করা এবং ইনসিডেন্ট-পরবর্তী পর্যালোচনা করা।
- শিক্ষা ও উন্নতি: ইনসিডেন্টের তথ্য বিশ্লেষণ, উন্নতির ক্ষেত্র চিহ্নিত এবং পরিকল্পনা হালনাগাদ করা।
ব্যবসার জন্য পরিকল্পনা কেন জরুরি?
সাইবার হুমকি আরও জটিল ও ঘন ঘন ঘটছে। তাই ব্যবসাকে সম্ভাব্য নিরাপত্তা ইনসিডেন্টের জন্য প্রস্তুত থাকতে হবে। পরিকল্পনা থাকলে নিরাপত্তা লঙ্ঘনে দ্রুত ও কার্যকরভাবে সাড়া দেওয়া যায় এবং আর্থিক ক্ষতি, সুনামের ক্ষতি ও আইনি পরিণতি কমানো যায়।
পরিকল্পনা তৈরির কয়েকটি গুরুত্বপূর্ণ কারণ:
- সময়মতো প্রতিক্রিয়া: লঙ্ঘন শনাক্ত, নিয়ন্ত্রণ ও সমাধানে লাগা সময় কমায়।
- ক্ষতি সীমিত করা: প্রস্তুত ব্যবস্থা সংবেদনশীল ডেটা ও সিস্টেমের আরও ক্ষতি ঠেকায়।
- ব্যবসার ধারাবাহিকতা: ইনসিডেন্ট চলাকালে ও পরে জরুরি ব্যবসায়িক কাজ চালিয়ে যাওয়া যায়।
- অনুবর্তিতার শর্ত: শক্ত পরিকল্পনা শিল্প ও নিয়ন্ত্রক শর্ত পূরণে সহায়তা করে।
পরিকল্পনা একটি আগাম প্রস্তুতির পদ্ধতি, যা ব্যবসাকে ইনসিডেন্ট সামলাতে ও পুনরুদ্ধার করতে সাহায্য করে। পূর্ণাঙ্গ পরিকল্পনা সম্পদ রক্ষা করে, গ্রাহকের আস্থা বজায় রাখে এবং সাইবার হুমকির আর্থিক ও সুনামগত প্রভাব কমায়।
কার্যকর পরিকল্পনার মূল উপাদান
কার্যকর পরিকল্পনায় এমন উপাদান থাকে যা প্রতিক্রিয়া সংগঠিত করে, ক্ষতি সীমিত করে এবং দ্রুত স্বাভাবিক কাজ ফিরিয়ে আনে।
১. ইনসিডেন্ট শ্রেণিবিন্যাস: গুরুতরতার ভিত্তিতে ইনসিডেন্ট ভাগ করুন, যাতে অগ্রাধিকার, সম্পদ বরাদ্দ এবং উচ্চতর পর্যায়ে জানানোর প্রক্রিয়া ঠিক করা যায়।
২. ভূমিকা ও দায়িত্ব: প্রতিটি সদস্যের দায়িত্ব পরিষ্কার করুন, যাতে সবাই নিজের কাজ বোঝে এবং ইনসিডেন্টের সময় একসঙ্গে কাজ করে।
৩. যোগাযোগ ও প্রতিবেদন: দলের মধ্যে এবং সংশ্লিষ্ট পক্ষের সঙ্গে স্পষ্ট যোগাযোগের পথ স্থাপন করুন। সঠিক তথ্য সময়মতো ভাগ করলে সমন্বয় ও সিদ্ধান্ত সহজ হয়।
৪. শনাক্তকরণ ও বিশ্লেষণ: নিরাপত্তা টুল, পর্যবেক্ষণ ব্যবস্থা এবং হুমকির তথ্য ব্যবহার করে সম্ভাব্য লঙ্ঘন বা অস্বাভাবিকতা দ্রুত শনাক্ত ও বিশ্লেষণ করুন।
৫. নিয়ন্ত্রণ ও নির্মূল: আক্রান্ত সিস্টেম বিচ্ছিন্ন করুন, ক্ষতিকর কোড সরান এবং আপস হওয়া সম্পদের অখণ্ডতা ফিরিয়ে আনুন।
৬. প্রমাণ সংগ্রহ ও সংরক্ষণ: তদন্ত ও সম্ভাব্য আইনি প্রক্রিয়ার জন্য প্রমাণের অখণ্ডতা বজায় রাখতে প্রতিষ্ঠিত পদ্ধতি অনুসরণ করুন।
৭. পুনরুদ্ধার ও শিক্ষা: আক্রান্ত সিস্টেম ও পরিষেবা ফিরিয়ে আনুন, প্রতিক্রিয়া পর্যালোচনা করুন এবং ভবিষ্যৎ ইনসিডেন্টের জন্য পরিকল্পনা উন্নত করুন।
ইনসিডেন্ট রেসপন্স দল গঠন
দলের ভূমিকা ও দায়িত্ব
দলটি প্রতিক্রিয়ার কাজ সমন্বয় করে এবং নিরাপত্তা সমস্যা মোকাবিলায় বিস্তারিত কর্মপরিকল্পনা বাস্তবায়ন করে। প্রত্যেক সদস্যকে নিজের দায়িত্ব বুঝতে হবে। প্রধান দায়িত্বগুলো হলো:
- নিরাপত্তা ইনসিডেন্ট শনাক্ত ও মূল্যায়ন: দ্রুত গুরুতরতা, প্রভাব এবং সংশ্লিষ্ট ঝুঁকি নির্ধারণ করা।
- নিয়ন্ত্রণ ও নির্মূল: সিস্টেম বিচ্ছিন্ন করা, ম্যালওয়্যার সরানো বা অননুমোদিত প্রবেশ বন্ধ করা।
- ফরেনসিক তদন্ত: লগ ও সিস্টেম কনফিগারেশন বিশ্লেষণ এবং প্রমাণ সংগ্রহ করে মূল কারণ নির্ধারণ করা।
- যোগাযোগ ও প্রতিবেদন: ইনসিডেন্ট, তার প্রভাব এবং প্রতিক্রিয়ার অগ্রগতি সংশ্লিষ্টদের জানানো।
- নথিভুক্তকরণ ও শিক্ষা: ভবিষ্যতের প্রতিক্রিয়া এবং সামগ্রিক নিরাপত্তা উন্নত করতে কাজ ও শিক্ষা নথিভুক্ত করা।
প্রয়োজনীয় দক্ষতাসম্পন্ন সদস্য বেছে নেওয়া
প্রথমে প্রয়োজনীয় ভূমিকা ও দায়িত্ব নির্ধারণ করুন। এতে পরিপূরক দক্ষতার সদস্য নিয়ে দল গঠন করা যায়, যারা একসঙ্গে বিভিন্ন ধরনের ইনসিডেন্ট সামলাতে পারে।
দলের মধ্যে যোগাযোগের পথ স্থাপন
কার্যকর যোগাযোগ দলের সদস্যদের তথ্য সম্পর্কে অবগত রাখে এবং সহযোগিতা সহজ করে। নির্ধারিত প্রতিক্রিয়া দলের সদস্যদের দ্রুত তথ্য ভাগ ও সময়মতো সিদ্ধান্তের জন্য নিরাপদ ও সহজলভ্য যোগাযোগের পথ দরকার। এতে ইমেইল, তাৎক্ষণিক বার্তা এবং নির্দিষ্ট যোগাযোগ প্ল্যাটফর্ম থাকতে পারে। নিশ্চিত করুন যে পথগুলো নিরাপদ এবং সবার জন্য ব্যবহারযোগ্য।
ইনসিডেন্ট রেসপন্স পরিকল্পনা তৈরি
সম্ভাব্য হুমকি ও দুর্বলতা শনাক্ত করা
কার্যকর পরিকল্পনার জন্য হুমকি ও দুর্বলতা শনাক্ত করা জরুরি। ব্যবসার নির্দিষ্ট ঝুঁকি বুঝলে সাইবার নিরাপত্তা বিশেষজ্ঞেরা উপযুক্ত প্রতিক্রিয়া কৌশল তৈরি করতে পারেন। হুমকি হলো এমন সম্ভাব্য ঘটনা বা কাজ যা প্রতিষ্ঠানের তথ্যব্যবস্থার ক্ষতি করতে পারে। দুর্বলতা হলো সিস্টেমের এমন ত্রুটি যা আক্রমণকারী কাজে লাগাতে পারে।
বিশেষজ্ঞেরা বিভিন্ন পদ্ধতি ব্যবহার করেন:
- ঝুঁকি মূল্যায়ন: তথ্যব্যবস্থার সম্ভাব্য ঝুঁকি শনাক্ত ও মূল্যায়ন করা।
- পেনিট্রেশন টেস্টিং: বাস্তব আক্রমণ অনুকরণ করে দুর্বলতা খোঁজা।
- নিরাপত্তা অডিট: নিয়ন্ত্রণ ও চর্চা পর্যালোচনা করে ঘাটতি শনাক্ত করা।
হুমকি ও দুর্বলতাকে গুরুতরতা এবং ঘটার সম্ভাবনা অনুযায়ী শ্রেণিবদ্ধ করুন। এতে প্রতিক্রিয়ার অগ্রাধিকার ও সম্পদ বরাদ্দ ঠিক করা যায় এবং গুরুতর ঝুঁকি মোকাবিলার পদ্ধতি পরিকল্পনায় রাখা যায়। এ কাজ চলমান: প্রযুক্তি ও হুমকি বদলালে ব্যবসাকে ঝুঁকি পুনর্মূল্যায়ন এবং পরিকল্পনা হালনাগাদ করতে হবে।
ইনসিডেন্টের গুরুতরতার স্তর ও প্রতিক্রিয়া পদ্ধতি নির্ধারণ
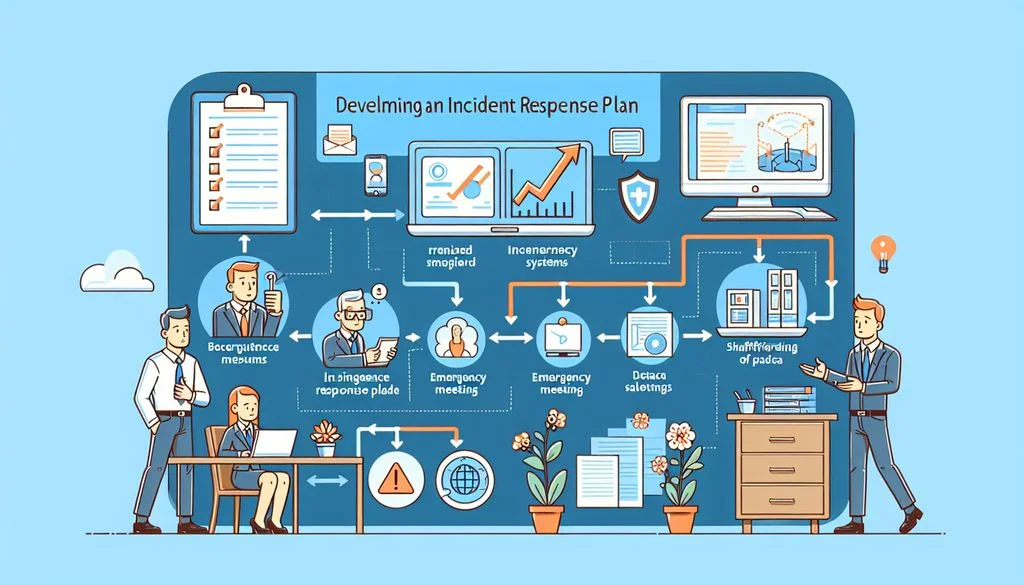
অগ্রাধিকার ও সম্পদ বরাদ্দের জন্য গুরুতরতার স্তর স্পষ্টভাবে নির্ধারণ করুন। প্রতিটি স্তরের উপযুক্ত পদক্ষেপ ঠিক করুন। পদ্ধতিতে ধারাবাহিক ধাপ থাকবে, যাতে সবার কাজ একই রকম হয় এবং ভুল বা বাদ পড়ার ঝুঁকি কমে। দলকে জানতে হবে কীভাবে কম্পিউটার ইনসিডেন্ট নিয়ন্ত্রণ ও নির্মূল করতে হয় ।
ধাপে ধাপে প্রতিক্রিয়া প্রক্রিয়া নথিভুক্ত করা
প্রতিটি পরিস্থিতিতে অনুসরণযোগ্য নির্দিষ্ট পদক্ষেপ লিখে রাখুন। এই নথি দলের রেফারেন্স হিসেবে কাজ করে এবং দ্রুত ও নির্ভুল প্রতিক্রিয়ায় সহায়তা করে। অভিন্ন নির্দেশনা কাজের ধারাবাহিকতা বজায় রাখে। নথিভুক্তকরণ সমন্বিত ও কার্যকর প্রতিক্রিয়া সমর্থন করে।
ইনসিডেন্ট রেসপন্স পরিকল্পনা পরীক্ষা ও উন্নত করা
ইনসিডেন্ট অনুকরণে টেবিলটপ অনুশীলন
বিভিন্ন সাইবার ইনসিডেন্ট অনুকরণ করে টেবিলটপ অনুশীলন করুন। এতে পরিকল্পনা পরীক্ষা, ঘাটতি শনাক্ত এবং প্রস্তুতি মূল্যায়ন করা যায়। নিয়ন্ত্রিত পরিবেশে দল পদ্ধতি অনুশীলন করে সাইবার ইনসিডেন্ট শনাক্ত ও বিশ্লেষণ করতে শেখে।
আগের ইনসিডেন্ট বিশ্লেষণ ও শিক্ষা
আগের লঙ্ঘন ও সাইবার আক্রমণ বিশ্লেষণ করে দুর্বলতা, প্রবণতা এবং সাধারণ আক্রমণপথ খুঁজুন। এ বিশ্লেষণ আরও কার্যকর প্রতিক্রিয়া কৌশল তৈরি, ভিন্ন ঘটনার প্রভাব বোঝা এবং অগ্রাধিকার ঠিক করতে সাহায্য করে।
পরিকল্পনার ধারাবাহিক উন্নতি ও হালনাগাদ
আগের ইনসিডেন্টের শিক্ষা এবং হুমকির পরিবর্তন অনুযায়ী নিয়মিত পরিকল্পনা মূল্যায়ন ও উন্নত করুন। এতে পরিকল্পনার কার্যকারিতা এবং নতুন সাইবার হুমকির বিরুদ্ধে প্রতিষ্ঠানের প্রস্তুতি বজায় থাকে।
ধারাবাহিক উন্নতির জন্য:
- নিয়মিত পর্যালোচনা ও মূল্যায়ন: অভ্যন্তরীণ অডিট বা বাইরের বিশেষজ্ঞের মূল্যায়নে ঘাটতি ও উন্নতির সুযোগ খুঁজুন।
- ইনসিডেন্ট-পরবর্তী বিশ্লেষণ: প্রতিটি ঘটনার পর মূল কারণ, প্রতিক্রিয়ার কার্যকারিতা এবং উন্নতির ক্ষেত্র নির্ধারণ করুন। ফল নথিভুক্ত করে পরিকল্পনায় যোগ করুন।
- প্রশিক্ষণ ও সচেতনতা: অনুকরণ অনুশীলন এবং নতুন হুমকির তথ্য দিয়ে দলকে ধারাবাহিক প্রশিক্ষণ দিন।
- শিল্পক্ষেত্রের সহকর্মীদের সঙ্গে যোগাযোগ: ফোরাম, সম্মেলন ও তথ্য বিনিময়ে অংশ নিন, যাতে নতুন চর্চা ও হুমকি জানা যায় এবং প্রতিক্রিয়া সক্ষমতা তুলনা করা যায়।
- নিয়মিত আপডেট ও পরীক্ষা: হুমকি, অবকাঠামো বা সিস্টেম বদলালে পরিকল্পনা হালনাগাদ করুন। টেবিলটপ অনুশীলন বা অনুকরণ করা ইনসিডেন্ট দিয়ে পরীক্ষা করুন।
এই চর্চাগুলো পরিবর্তনশীল হুমকির মধ্যেও পরিকল্পনাকে কার্যকর রাখে।
ইনসিডেন্ট রেসপন্স টুল ও প্রযুক্তি বাস্তবায়ন
সঠিক প্রতিক্রিয়া টুল নির্বাচন
টুল বেছে নেওয়ার সময় কার্যকারিতা, ব্যবহারের সহজতা এবং একীভূতকরণ ক্ষমতা মূল্যায়ন করুন। টুলকে নিরাপত্তা ইনসিডেন্ট দক্ষভাবে শনাক্ত ও সামলাতে হবে, ব্যবহার সহজ হতে হবে এবং বিদ্যমান সিস্টেমের সঙ্গে সামঞ্জস্যপূর্ণ হতে হবে। SIEM (Security Information and Event Management) প্ল্যাটফর্মের মতো নিরাপত্তা সমাধানের সঙ্গে সংযুক্ত করলে প্রতিক্রিয়া আরও উন্নত হয়।
বিভিন্ন টুলের ফিচার, কার্যকারিতা ও খরচ তুলনা করতে ম্যাট্রিক্স তৈরি করুন। বিস্তারযোগ্যতা এবং নমনীয়তাও দেখুন। প্রতিষ্ঠান বাড়লে এবং হুমকি বদলালে টুল যেন নতুন প্রয়োজন মেটাতে পারে এবং ছোট ঘটনা থেকে বড় সাইবার আক্রমণ পর্যন্ত সামলাতে পারে।
সঠিক টুল নির্বাচন গুরুত্বপূর্ণ সিদ্ধান্ত। কার্যকারিতা, ব্যবহারের সহজতা, একীভূতকরণ, বিস্তারযোগ্যতা এবং নমনীয়তা বিবেচনা করুন।
স্বয়ংক্রিয় শনাক্তকরণ ও প্রতিক্রিয়া সিস্টেম বাস্তবায়ন
স্বয়ংক্রিয়তা প্রতিষ্ঠানের প্রতিক্রিয়া সক্ষমতা বাড়ায়। উন্নত প্রযুক্তি বাস্তব সময়ে ইনসিডেন্ট শনাক্ত করে সম্ভাব্য প্রভাব কমায়। স্বয়ংক্রিয় সিস্টেম দ্রুত হুমকি শনাক্ত ও বিশ্লেষণ করে, লক্ষ্যভিত্তিক পদক্ষেপ শুরু করে, ইনসিডেন্ট ব্যবস্থাপনা সহজ করে এবং যথাযথ দল ও সংশ্লিষ্ট পক্ষের কাছে বিষয়টি পৌঁছে দেয়।
অন্যান্য নিরাপত্তা সমাধানের সঙ্গে প্রতিক্রিয়া একীভূত করা
অন্যান্য নিরাপত্তা সমাধানের সঙ্গে ইনসিডেন্ট প্রতিক্রিয়া একীভূত করলে সামগ্রিক কৌশল শক্তিশালী হয় এবং হুমকি ও দুর্বলতা কমাতে সাহায্য করে।
একীভূতকরণের সুবিধা:
- ইনসিডেন্ট শনাক্ত ও প্রতিক্রিয়ার ক্ষমতা বাড়ে।
- বিভিন্ন নিরাপত্তা দলের মধ্যে সমন্বয় ও সহযোগিতা উন্নত হয়।
- ইনসিডেন্ট ব্যবস্থাপনা সহজ হয়।
- নিরাপত্তা ইনসিডেন্টের দৃশ্যমানতা ও নিয়ন্ত্রণ বাড়ে।
একীভূতকরণের ভালো চর্চা:
- স্পষ্ট যোগাযোগের পথ স্থাপন করুন যাতে প্রতিক্রিয়া দল ও অন্যান্য নিরাপত্তা দল তথ্য ভাগ এবং সমন্বয় করতে পারে।
- প্রতিক্রিয়া টুল বিদ্যমান সমাধানের সঙ্গে যুক্ত করুন, যেমন SIEM সিস্টেম, যাতে ঘটনা কেন্দ্রীয়ভাবে পর্যবেক্ষণ ও বিশ্লেষণ করা যায়।
- স্বয়ংক্রিয় শনাক্তকরণ ও প্রতিক্রিয়া সিস্টেম চালু করুন যাতে বাস্তব সময়ে প্রতিক্রিয়া হয় এবং হাতে করা কাজ কমে।
- প্রতিক্রিয়া প্রক্রিয়া নিয়মিত হালনাগাদ ও সামঞ্জস্য করুন যাতে অন্যান্য নিরাপত্তা সমাধানের সঙ্গে ধারাবাহিকতা থাকে।
পরামর্শ: একীভূতকরণ পরীক্ষা এবং উন্নতির ক্ষেত্র খুঁজতে অন্যান্য নিরাপত্তা দলের সঙ্গে নিয়মিত যৌথ অনুশীলন করুন।
একীভূতকরণ প্রতিষ্ঠানকে ইনসিডেন্ট শনাক্ত, মোকাবিলা ও পুনরুদ্ধারে সাহায্য করে। নিরাপত্তা সমাধানগুলো একসঙ্গে ব্যবহার করলে গুরুত্বপূর্ণ সম্পদ সুরক্ষিত থাকে এবং সামগ্রিক নিরাপত্তা জোরদার হয়।
ইনসিডেন্ট রেসপন্স টুল ও প্রযুক্তি সাইবার আক্রমণ শনাক্ত, মোকাবিলা এবং পরিষেবা ফিরিয়ে আনতে সাহায্য করে। SimeonOnSecurity গোপনীয়তা, নিরাপত্তা ও প্রযুক্তি নিয়ে বিশেষজ্ঞ তথ্য ও সংস্থান দেয়। নিরাপত্তা পেশাজীবী এবং সাইবার নিরাপত্তা শিখতে আগ্রহী পাঠক—উভয়ের জন্য সাইটটি উপকারী।
উপসংহার
ব্যবসার নিরাপত্তা ও স্থিতিস্থাপকতার জন্য ইনসিডেন্ট রেসপন্স পরিকল্পনা জরুরি। প্রস্তুত প্রতিষ্ঠান ঘটনা ভালোভাবে সামলাতে এবং প্রভাব সীমিত করতে পারে। দল, পূর্ণাঙ্গ পরিকল্পনা, উপযুক্ত টুল, নিয়মিত অনুশীলন এবং ধারাবাহিক উন্নতি কার্যকর প্রতিক্রিয়ায় সাহায্য করে। কার্যক্রম ফিরিয়ে আনতে এবং সম্পদ, সুনাম ও গ্রাহকের আস্থার ক্ষতি সীমিত করতে সামগ্রিক সাইবার নিরাপত্তা কৌশলে পরিকল্পনাটি অন্তর্ভুক্ত করুন।
সাধারণ প্রশ্ন
ইনসিডেন্ট রেসপন্স পরিকল্পনা কী?
এটি প্রতিষ্ঠানে নিরাপত্তা ইনসিডেন্ট বা লঙ্ঘন সামলানোর জন্য একটি কাঠামোবদ্ধ পদ্ধতি তৈরির প্রক্রিয়া। এতে শনাক্তকরণ, নিয়ন্ত্রণ, হুমকি দূর করা এবং পুনরুদ্ধারের ধাপ, ভূমিকা ও পদ্ধতি নির্ধারিত হয়।
ব্যবসার জন্য পরিকল্পনা কেন গুরুত্বপূর্ণ?
এটি ইনসিডেন্টের প্রভাব ও কাজ বন্ধ থাকা কমায় এবং সংবেদনশীল ডেটা রক্ষা করে। প্রতিষ্ঠান দ্রুত সাড়া দিতে, ঝুঁকি কমাতে এবং গ্রাহক ও সংশ্লিষ্ট পক্ষের আস্থা ধরে রাখতে পারে।
কার্যকর পরিকল্পনায় কী কী থাকা উচিত?
পরিকল্পনায় প্রতিক্রিয়া দল, ভূমিকা ও দায়িত্ব, যোগাযোগের পথ, গুরুতরতার স্তর, প্রতিক্রিয়া পদ্ধতি, শনাক্তকরণ ও বিশ্লেষণ, নথিভুক্তকরণ এবং ধারাবাহিক উন্নতির কৌশল থাকতে হবে।
প্রতিক্রিয়া দলের ভূমিকা ও দায়িত্ব কী?
দলে নেতা, ইনসিডেন্ট সমন্বয়কারী, ফরেনসিক বিশ্লেষক, আইটি বিশেষজ্ঞ, যোগাযোগ বিশেষজ্ঞ, আইনি পরামর্শক এবং ব্যবস্থাপনা প্রতিনিধি থাকতে পারেন। প্রত্যেকে ঘটনা শনাক্ত, বিশ্লেষণ, নিয়ন্ত্রণ বা সমাধানে নির্দিষ্ট ভূমিকা পালন করেন।
সঠিক দক্ষতার সদস্য কীভাবে বেছে নেবেন?
সাইবার নিরাপত্তা, ডিজিটাল ফরেনসিক, নেটওয়ার্ক বিশ্লেষণ, ইনসিডেন্ট ব্যবস্থাপনা, যোগাযোগ এবং সমস্যা সমাধানের দক্ষতা দেখুন। বিভিন্ন দক্ষতা থাকলে দল নানা ধরনের ঘটনা সামলাতে পারে।
দলের মধ্যে যোগাযোগের পথ কীভাবে গড়বেন?
নিয়মিত বৈঠক করুন, নির্দিষ্ট যোগাযোগ টুল বেছে নিন, স্পষ্ট প্রোটোকল তৈরি করুন এবং উচ্চতর পর্যায়ে জানানোর পদ্ধতি ঠিক করুন। খোলামেলা ও সময়মতো যোগাযোগ প্রতিক্রিয়ার সমন্বয়ের জন্য জরুরি।
Related Posts