Fortinet বনাম Cisco: সম্পূর্ণ নেটওয়ার্ক সিকিউরিটি তুলনা…
Table of Contents
পরিচিতি: Fortinet বনাম Cisco নেটওয়ার্ক সিকিউরিটি দ্বৈরথ
২০২৬ সালে Fortinet এবং Cisco নেটওয়ার্ক সিকিউরিটি সমাধানগুলোর মধ্যে নির্বাচন করা এন্টারপ্রাইজগুলোর সবচেয়ে গুরুত্বপূর্ণ অবকাঠামো সিদ্ধান্তগুলোর একটি। উভয় বিক্রেতা এন্টারপ্রাইজ নেটওয়ার্ক সিকিউরিটি বাজারে আধিপত্য বিস্তার করেছে, তবে তারা নিরাপত্তা আর্কিটেকচার, ব্যবস্থাপনা, এবং মূল্য নির্ধারণে মৌলিকভাবে ভিন্ন পন্থা গ্রহণ করে।
Fortinet তার সমন্বিত Security Fabric পদ্ধতি এবং আগ্রাসী মূল্য নির্ধারণের মাধ্যমে উল্লেখযোগ্য বাজার অংশ দখল করেছে, যেখানে Cisco এন্টারপ্রাইজ-গ্রেড নির্ভরযোগ্যতা এবং ব্যাপক ইকোসিস্টেম ইন্টিগ্রেশনের জন্য খ্যাত। সর্বশেষ Gartner Magic Quadrant for Network Firewalls (২০২৬) অনুসারে, উভয় বিক্রেতা নেতৃত্বস্থানীয় অবস্থানে রয়েছে, তবে আলাদা শক্তি নিয়ে।
এই বিস্তৃত গাইডটি Fortinet FortiGate ফায়ারওয়াল, FortiSwitch, এবং Security Fabric কে Cisco ASA, Firepower NGFW, Catalyst সুইচ, এবং Cisco Secure প্ল্যাটফর্মের সাথে তুলনা করে। আমরা কর্মক্ষমতা বেঞ্চমার্ক, মূল্য নির্ধারণ, বৈশিষ্ট্য বিশ্লেষণ করব এবং বাস্তব বিশ্বের পরিস্থিতির ভিত্তিতে স্থাপনার সুপারিশ প্রদান করব।
আপনি যা শিখবেন
- আর্কিটেকচার তুলনা Fortinet Security Fabric এবং Cisco Secure ইকোসিস্টেমের মধ্যে
- ফায়ারওয়াল, সুইচ, এবং SD-WAN সমাধানের কর্মক্ষমতা বেঞ্চমার্ক
- মূল্য বিশ্লেষণ লাইসেন্সিং মডেল এবং মোট মালিকানার খরচ সহ
- সিকিউরিটি সক্ষমতার বৈশিষ্ট্য-অনু-বৈশিষ্ট্য তুলনা
- বিভিন্ন সংস্থার আকার এবং প্রয়োজনীয়তার জন্য ব্যবহার কেস সুপারিশ
- প্ল্যাটফর্ম পরিবর্তনের সময় মাইগ্রেশন বিবেচনা
- ২০২৬ আপডেট FortiOS 7.6 এবং Cisco Secure Firewall 7.4 সহ
বাজার অবস্থান এবং বিক্রেতার পটভূমি
Fortinet: উদ্ভাবনে নেতৃত্বদানকারী চ্যালেঞ্জার
Fortinet ২০০০ সালে প্রতিষ্ঠিত এবং রাজস্বের দিক থেকে বিশ্বব্যাপী দ্বিতীয় বৃহত্তম নেটওয়ার্ক সিকিউরিটি বিক্রেতা হয়ে উঠেছে। ২০২৬ সালে, Fortinet এন্টারপ্রাইজ ফায়ারওয়াল বাজারে প্রায় ২৮% বাজার অংশ নিয়ন্ত্রণ করে।
Fortinet এর প্রধান শক্তি:
- উদ্দেশ্যনির্ধারিত সিকিউরিটি প্রসেসর (SPUs): FortiGate ফায়ারওয়ালগুলি হার্ডওয়্যার-ত্বরিত সিকিউরিটির জন্য কাস্টম ASIC ব্যবহার করে
- সমন্বিত Security Fabric: সমস্ত সিকিউরিটি উপাদানের জন্য একক প্যান-অফ-গ্লাস ব্যবস্থাপনা
- আগ্রাসী মূল্য নির্ধারণ: তুলনীয় কর্মক্ষমতার জন্য সাধারণত Cisco থেকে ৩০-৪০% কম
- উচ্চ কর্মক্ষমতা: ফায়ারওয়াল থ্রুপুট-প্রতি-ডলার মেট্রিক্সে শিল্পে নেতৃত্ব
- সরলীকৃত লাইসেন্সিং: বাণ্ডেলকৃত সিকিউরিটি সাবস্ক্রিপশন জটিলতা কমায়
Fortinet পণ্য পোর্টফোলিও (২০২৬):
- FortiGate: পরবর্তী-প্রজন্মের ফায়ারওয়াল (FortiGate 40F থেকে FortiGate 3980E পর্যন্ত ৬০+ মডেল)
- FortiSwitch: ম্যানেজড সুইচ (Security Fabric এর সাথে ৪০+ মডেল ইন্টিগ্রেটেড)
- FortiAP: সমন্বিত সিকিউরিটি সহ ওয়্যারলেস অ্যাক্সেস পয়েন্ট
- FortiManager: কেন্দ্রীভূত ব্যবস্থাপনা প্ল্যাটফর্ম
- FortiAnalyzer: সিকিউরিটি বিশ্লেষণ এবং লগিং
- FortiEDR: এন্ডপয়েন্ট সনাক্তকরণ এবং প্রতিক্রিয়া
- FortiSASE: Secure Access Service Edge প্ল্যাটফর্ম
Cisco: এন্টারপ্রাইজ মানদণ্ড
Cisco Systems ১৯৮৪ সাল থেকে এন্টারপ্রাইজ নেটওয়ার্কিংয়ে আধিপত্য বিস্তার করছে এবং সামগ্রিক এন্টারপ্রাইজ নেটওয়ার্কিংয়ে প্রায় ৩৫% বাজার অংশ নিয়ে বাজার নেতা হিসেবে রয়েছে। যদিও Cisco এর ফায়ারওয়াল বাজার অংশ (১৯%) Fortinet এর থেকে কম, তাদের ইকোসিস্টেম ইন্টিগ্রেশন অপরাজেয়।
Cisco এর প্রধান শক্তি:
- শিল্প-নেতৃস্থানীয় ইকোসিস্টেম: নেটওয়ার্কিং, সিকিউরিটি, এবং সহযোগিতার মধ্যে মসৃণ ইন্টিগ্রেশন
- এন্টারপ্রাইজ সমর্থন: গোল্ড-স্ট্যান্ডার্ড TAC (টেকনিক্যাল অ্যাসিস্ট্যান্স সেন্টার) এবং পেশাদার সেবা
- উন্নত রাউটিং: শ্রেষ্ঠ BGP, MPLS, এবং রাউটিং প্রোটোকল সমর্থন
- ব্র্যান্ড খ্যাতি: Fortune 500 কোম্পানির জন্য ডিফল্ট পছন্দ
- ব্যাপক পোর্টফোলিও: ডেটা সেন্টার থেকে শাখা পর্যন্ত সম্পূর্ণ সমাধান
Cisco সিকিউরিটি পণ্য পোর্টফোলিও (২০২৬):
- Cisco Secure Firewall (Firepower): পরবর্তী-প্রজন্মের ফায়ারওয়াল (FPR মডেল এবং ASA সহ FirePOWER)
- Cisco ASA: ঐতিহ্যবাহী স্টেটফুল ফায়ারওয়াল (এখনও ব্যাপকভাবে ব্যবহৃত)
- Cisco Catalyst সুইচ: Security Group Tags সহ এন্টারপ্রাইজ সুইচিং
- Cisco SD-WAN: Viptela-ভিত্তিক সফটওয়্যার-সংজ্ঞায়িত WAN
- Cisco Secure Endpoint: উন্নত এন্ডপয়েন্ট সিকিউরিটি
- Cisco SecureX: সমন্বিত সিকিউরিটি প্ল্যাটফর্ম
- Cisco Umbrella: ক্লাউড-ডেলিভার্ড সিকিউরিটি (DNS ফিল্টারিং, SWG, CASB)
স্থাপত্য তুলনা
ফোর্টিনেট সিকিউরিটি ফ্যাব্রিক স্থাপত্য
ফোর্টিনেটের সিকিউরিটি ফ্যাব্রিক একটি ব্যাপক সাইবারসিকিউরিটি প্ল্যাটফর্ম যা সমস্ত ফোর্টিনেট সিকিউরিটি পণ্যকে একটি ঐক্যবদ্ধ স্থাপত্যে সংহত করে। এই পদ্ধতি কেন্দ্রীভূত দৃশ্যমানতা, স্বয়ংক্রিয় হুমকি প্রতিক্রিয়া এবং সমগ্র অবকাঠামো জুড়ে সমন্বিত সিকিউরিটি নীতিমালা প্রদান করে।
সিকিউরিটি ফ্যাব্রিক মূল উপাদানসমূহ:
┌─────────────────────────────────────────────────────────┐
│              FortiManager (Management)                  │
│              FortiAnalyzer (Analytics)                  │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│  FortiGate FW  │    │  FortiSwitch    │  │ FortiAP    │
│  (Perimeter)   │    │  (Network)      │  │ (Wireless) │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
            ┌────────▼─────────┐
            │   FortiClient    │
            │   (Endpoint)     │
            └──────────────────┘
সিকিউরিটি ফ্যাব্রিক প্রধান বৈশিষ্ট্যসমূহ:
- সিঙ্গেল ফ্যাব্রিক কানেক্টর: API গুলো তৃতীয় পক্ষের সরঞ্জামকে সিকিউরিটি ফ্যাব্রিকে সংযুক্ত করে
- স্বয়ংক্রিয় হুমকি প্রতিক্রিয়া: FortiGate হুমকি সনাক্ত করে → FortiClient এর মাধ্যমে সংক্রমিত এন্ডপয়েন্ট স্বয়ংক্রিয়ভাবে বিচ্ছিন্ন করে
- ঐক্যবদ্ধ নীতি: সিকিউরিটি নীতিমালা সব ফ্যাব্রিক উপাদানে সঙ্গতিপূর্ণভাবে প্রয়োগ হয়
- ফ্যাব্রিক টেলিমেট্রি: অবকাঠামো জুড়ে রিয়েল-টাইম সিকিউরিটি রেটিং এবং ঝুঁকি স্কোর
- জিরো-টাচ প্রোভিশনিং: FortiSwitch স্বয়ংক্রিয়ভাবে FortiGate এর মাধ্যমে আবিষ্কৃত ও কনফিগার করা হয়
সিকিউরিটি ফ্যাব্রিক সুবিধাসমূহ:
- সিকিউরিটি ব্যবস্থাপনার জটিলতা ৬০-৭০% কমায় (ফোর্টিনেট অভ্যন্তরীণ গবেষণা)
- স্বয়ংক্রিয় হুমকি নিয়ন্ত্রণ ঘটনার প্রতিক্রিয়া সময় ঘণ্টা থেকে মিনিটে কমায়
- একক বিক্রেতা সংহতকরণ সামঞ্জস্য সমস্যা দূর করে
- বান্ডেল সাবস্ক্রিপশনের মাধ্যমে পূর্বানুমানযোগ্য লাইসেন্সিং খরচ
সিকিউরিটি ফ্যাব্রিক সীমাবদ্ধতা:
- বিক্রেতা লক-ইন: সর্বোত্তম মান তখনই যখন সব ফোর্টিনেট উপাদান ব্যবহার করা হয়
- খোলা প্ল্যাটফর্মের তুলনায় সীমিত তৃতীয় পক্ষের সংহতকরণ
- ফ্যাব্রিক সম্পূর্ণ কার্যকারিতার জন্য FortiManager/FortiAnalyzer প্রয়োজন (অতিরিক্ত খরচ)
সিসকো সিকিউর ইকোসিস্টেম স্থাপত্য
সিসকোর পদ্ধতি একটি বিস্তৃত ইকোসিস্টেম জুড়ে সেরা-অফ-ব্রিড সংহতকরণ এর উপর জোর দেয় যা নেটওয়ার্কিং, সিকিউরিটি, সহযোগিতা এবং ক্লাউড পরিষেবাগুলো অন্তর্ভুক্ত করে। সমস্ত সিসকো উপাদান প্রয়োজন না হয়ে, সিসকো প্ল্যাটফর্মগুলো তৃতীয় পক্ষের সিকিউরিটি সরঞ্জামগুলোর সাথে ব্যাপকভাবে সংহত হয়।
সিসকো সিকিউর স্থাপত্য:
┌─────────────────────────────────────────────────────────┐
│                   Cisco SecureX                         │
│         (Unified Threat Response Platform)              │
└────────────────────┬────────────────────────────────────┘
                     │
        ┌────────────┴────────────┬─────────────┐
        │                         │             │
┌───────▼────────┐    ┌──────────▼──────┐  ┌───▼────────┐
│ Firepower NGFW │    │ Catalyst Switch │  │  Umbrella  │
│   (Firewall)   │    │   (Network)     │  │   (Cloud)  │
└───────┬────────┘    └──────────┬──────┘  └───┬────────┘
        │                        │             │
        └────────────┬───────────┴─────────────┘
                     │
        ┌────────────┴────────────┐
        │  Cisco Secure Endpoint  │
        │  Cisco Duo (MFA)        │
        │  Third-party tools      │
        └─────────────────────────┘
সিসকো সিকিউর প্রধান বৈশিষ্ট্যসমূহ:
- SecureX ইন্টিগ্রেশন প্ল্যাটফর্ম: ৩০০+ সিকিউরিটি বিক্রেতার ডেটা একত্রিত করে
- নমনীয় স্থাপত্য: প্রয়োজন অনুযায়ী সিসকো এবং তৃতীয় পক্ষের সিকিউরিটি সরঞ্জাম মিশ্রিত করা যায়
- Talos হুমকি বুদ্ধিমত্তা: শিল্পের শীর্ষ হুমকি গবেষণা যা সব সিসকো সিকিউরিটি পণ্যকে সরবরাহ করে
- Identity Services Engine (ISE): উন্নত নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রণ এবং বিভাজন
- SD-Access: সিকিউরিটি নীতি স্বয়ংক্রিয়তার সাথে সফটওয়্যার-সংজ্ঞায়িত ক্যাম্পাস নেটওয়ার্কিং
সিসকো সিকিউর সুবিধাসমূহ:
- উত্তম তৃতীয় পক্ষের সংহতকরণ: বিদ্যমান সিকিউরিটি বিনিয়োগের সাথে কাজ করে
- উন্নত নেটওয়ার্ক বিভাজন: ISE + TrustSec শিল্পের শীর্ষ মাইক্রো-বিভাজন প্রদান করে
- বৃহৎ স্কেলে প্রমাণিত: বিশ্বের বৃহত্তম প্রতিষ্ঠান ও সেবা প্রদানকারীদের মধ্যে স্থাপন করা হয়েছে
- ব্যাপক রাউটিং: উন্নত রাউটিং প্রোটোকল প্রয়োজন হলে সেরা পছন্দ
সিসকো সিকিউর সীমাবদ্ধতা:
- উচ্চতর জটিলতা: আরও উপাদান পরিচালনা ও সংহত করতে হয়
- লাইসেন্সিং জটিলতা: পণ্য পোর্টফোলিও জুড়ে একাধিক লাইসেন্সিং মডেল
- উচ্চ মোট খরচ: সিসকো ব্র্যান্ড ও সাপোর্টের জন্য প্রিমিয়াম মূল্য
- সংহতকরণ ওভারহেড: বহু-বিক্রেতা ইকোসিস্টেম রক্ষণাবেক্ষণের জন্য বেশি দক্ষতা প্রয়োজন
ফায়ারওয়াল কর্মক্ষমতা তুলনা
FortiGate বনাম Cisco Firepower: প্রধান মডেলসমূহ
| মডেল | থ্রুপুট (ফায়ারওয়াল) | থ্রুপুট (IPS) | থ্রুপুট (NGFW) | সমসাময়িক সেশন | নতুন সেশন/সেকেন্ড | মূল্য পরিসর |
|---|---|---|---|---|---|---|
| FortiGate 100F | ২০ Gbps | ২.৫ Gbps | ১.২ Gbps | ৫০০,০০০ | ৫০,০০০ | $২,৫০০-$৩,৫০০ |
| FortiGate 200F | ৪০ Gbps | ৫ Gbps | ২.৫ Gbps | ১,০০০,০০০ | ১০০,০০০ | $৫,০০০-$৭,০০০ |
| FortiGate 600F | ৮০ Gbps | ১০ Gbps | ৬ Gbps | ১০,০০০,০০০ | ৩৫০,০০০ | $১৮,০০০-$২২,০০০ |
| FortiGate 1800F | ৩০০ Gbps | ৭৫ Gbps | ৩৫ Gbps | ৬০,০০০,০০০ | ১,২০০,০০০ | $৭৫,০০০-$৯৫,০০০ |
| Cisco FPR1140 | ১৬ Gbps | ৩ Gbps | ১.৫ Gbps | ৫০০,০০০ | ৪৫,০০০ | $৪,৫০০-$৬,০০০ |
| Cisco FPR2140 | ২৮ Gbps | ৬ Gbps | ৩ Gbps | ২,০০০,০০০ | ৯০,০০০ | $৯,০০০-$১২,০০০ |
| Cisco FPR4145 | ৪৮ Gbps | ১২ Gbps | ৭ Gbps | ১৫,০০০,০০০ | ২৮০,০০০ | $২৮,০০০-$৩৫,০০০ |
| Cisco FPR9300 | ১৬০ Gbps | ৪০ Gbps | ২৫ Gbps | ৬৫,০০০,০০০ | ৯৫০,০০০ | $১২৫,০০০-$১৬০,০০০ |
মূল কর্মক্ষমতা নোটস:
- থ্রুপুট প্রকার: ফায়ারওয়াল (স্টেটফুল ইন্সপেকশন), IPS (অনুপ্রবেশ প্রতিরোধ), NGFW (সব সিকিউরিটি বৈশিষ্ট্য সক্রিয়)
- NGFW কর্মক্ষমতা উৎপাদন স্থাপনার জন্য সবচেয়ে বাস্তবসম্মত মেট্রিক
- FortiGate সাধারণত NGFW মোডে ৩০-৪০% উন্নত মূল্য/কর্মক্ষমতা প্রদান করে
- সিসকো মডেলগুলো সাম্প্রতিককালে Firepower 7.4 (২০২৬) এ Snort 3 ইঞ্জিনের সাথে উন্নত হয়েছে
বাস্তব-জগত কর্মক্ষমতা পরীক্ষা (২০২৬)
স্বাধীন পরীক্ষা NSS Labs এবং CyberRatings.org (২০২৬) গুরুত্বপূর্ণ কর্মক্ষমতা বৈশিষ্ট্য প্রকাশ করে:
FortiGate কর্মক্ষমতা বৈশিষ্ট্যসমূহ:
- সঙ্গতিপূর্ণ কর্মক্ষমতা: হার্ডওয়্যার SPU গুলো নিশ্চিত করে সিকিউরিটি বৈশিষ্ট্য থ্রুপুট কমায় না
- কম বিলম্ব: সব সিকিউরিটি বৈশিষ্ট্য সক্রিয় থাকলেও গড় ৩-৫ মি.সেক বিলম্ব
- TLS ইন্সপেকশন দক্ষতা: ন্যূনতম কর্মক্ষমতা প্রভাব (১০-১৫% থ্রুপুট হ্রাস)
- HTTP/3 এবং QUIC সমর্থন: আধুনিক প্রোটোকলের জন্য নেটিভ হার্ডওয়্যার ত্বরান্বিতকরণ
- সেরা থ্রুপুট-প্রতি-ডলার: সব আকারের বিভাগে এই মেট্রিকে শিল্পে নেতৃত্ব দেয়
Cisco Firepower কর্মক্ষমতা বৈশিষ্ট্যসমূহ:
- Snort 3 দিয়ে উন্নত: ২০২৬ আপডেট পুরানো সংস্করণের তুলনায় CPU ব্যবহার ৪০% কমিয়েছে
- মধ্যম বিলম্ব: সম্পূর্ণ সিকিউরিটি স্ট্যাক সহ গড় ৬-১০ মি.সেক
- TLS ইন্সপেকশন ওভারহেড: ২৫-৩০% থ্রুপুট হ্রাস (x86-ভিত্তিক প্ল্যাটফর্মের জন্য স্বাভাবিক)
- উন্নত হুমকি সনাক্তকরণ: FortiGate এর তুলনায় উন্নত সনাক্তকরণ হার (Talos বুদ্ধিমত্তা)
- নমনীয় প্ল্যাটফর্ম বিকল্প: UCS সার্ভার, ক্লাউড ইনস্ট্যান্স বা নিবেদিত হার্ডওয়্যারে চালানো যায়
SSL/TLS ইন্সপেকশন কর্মক্ষমতা
TLS ইন্সপেকশন আধুনিক সিকিউরিটির জন্য গুরুত্বপূর্ণ কিন্তু ফায়ারওয়াল কর্মক্ষমতায় উল্লেখযোগ্য প্রভাব ফেলে। এখানে উভয় বিক্রেতার তুলনা:
| মেট্রিক | FortiGate 600F | Cisco FPR4145 | নোটস |
|---|---|---|---|
| HTTPS থ্রুপুট (ইন্সপেকশন ছাড়া) | ৬.৫ Gbps | ৭.২ Gbps | উভয় আধুনিক TLS 1.3 পরিচালনা করে |
| HTTPS থ্রুপুট (গভীর ইন্সপেকশন) | ৫.৫ Gbps | ৫.০ Gbps | FortiASIC সুবিধা প্রদান করে |
| সার্টিফিকেট প্রক্রিয়াকরণ | ৪৫,০০০ TPS | ৩৫,০০০ TPS | প্রতি সেকেন্ড লেনদেন |
| TLS 1.3 সমর্থন | পূর্ণ সমর্থন | পূর্ণ সমর্থন | উভয় আধুনিক TLS এর জন্য আপডেটেড |
| কর্মক্ষমতা হ্রাস | ১৫% | ৩০% | TLS ইন্সপেকশন সক্রিয় করার প্রভাব |
TLS ইন্সপেকশন সুপারিশসমূহ:
- FortiGate: বেশিরভাগ মডেলে উল্লেখযোগ্য পারফরম্যান্স সমস্যা ছাড়াই TLS পরিদর্শন সক্ষম করুন
- Cisco Firepower: TLS পরিদর্শন প্রয়োজন হলে থ্রুপুট চাহিদার থেকে ৫০% বড় ডিভাইস নির্বাচন করুন
- উভয় বিক্রেতা: পরিচিত-ভাল অ্যাপ্লিকেশনগুলির জন্য সার্টিফিকেট পিনিং বাদ দিন (Office 365 ইত্যাদি)
বৈশিষ্ট্য তুলনা: নিরাপত্তা সক্ষমতা
মূল নিরাপত্তা বৈশিষ্ট্য ম্যাট্রিক্স
| বৈশিষ্ট্য বিভাগ | FortiGate | Cisco Firepower | বিজয়ী |
|---|---|---|---|
| স্টেটফুল ফায়ারওয়াল | ✓ পূর্ণ | ✓ পূর্ণ | সমতা |
| IPS/IDS | ✓ FortiGuard IPS | ✓ Snort 3 IPS | Cisco (সনাক্তকরণ) |
| অ্যাপ্লিকেশন নিয়ন্ত্রণ | ✓ ৬,০০০+ অ্যাপস | ✓ ৪,৫০০+ অ্যাপস | Fortinet (কভারেজ) |
| ওয়েব ফিল্টারিং | ✓ FortiGuard ওয়েব ফিল্টার | ✓ Cisco Talos ওয়েব ফিল্টার | Fortinet (পারফরম্যান্স) |
| অ্যান্টি-ম্যালওয়্যার | ✓ FortiGuard AV | ✓ AMP ফর নেটওয়ার্কস | Cisco (উন্নত সনাক্তকরণ) |
| স্যান্ডবক্সিং | ✓ FortiSandbox (অ্যাড-অন) | ✓ Threat Grid (অন্তর্ভুক্ত) | Cisco |
| SSL/TLS পরিদর্শন | ✓ হার্ডওয়্যার ত্বরান্বিত | ✓ সফটওয়্যার-ভিত্তিক | Fortinet (পারফরম্যান্স) |
| ভিপিএন (IPsec) | ✓ উচ্চ পারফরম্যান্স | ✓ উচ্চ পারফরম্যান্স | সমতা |
| ভিপিএন (SSL/TLS) | ✓ FortiClient VPN | ✓ AnyConnect | Cisco (বৈশিষ্ট্য) |
| SD-WAN | ✓ একীকৃত | ✓ Viptela ইন্টিগ্রেশন | Fortinet (ইন্টিগ্রেশন) |
| ক্লাউড ইন্টিগ্রেশন | ✓ ভালো (AWS, Azure, GCP) | ✓ চমৎকার (স্থানীয় API) | Cisco |
| জিরো ট্রাস্ট আর্কিটেকচার | ✓ Security Fabric এর মাধ্যমে | ✓ ISE ইন্টিগ্রেশনের মাধ্যমে | Cisco (পরিপক্কতা) |
| হুমকি বুদ্ধিমত্তা | FortiGuard Labs | Cisco Talos | Cisco (ব্যাপকতা) |
উন্নত বৈশিষ্ট্য বিস্তারিত বিশ্লেষণ
SD-WAN সক্ষমতা
উভয় বিক্রেতাই উল্লেখযোগ্য SD-WAN বিনিয়োগ করেছে, তবে ভিন্ন স্থাপত্যগত পদ্ধতিতে:
FortiGate SD-WAN (একীকৃত):
- স্থানীয় ইন্টিগ্রেশন: FortiOS-এ SD-WAN কার্যকারিতা অন্তর্ভুক্ত (অলাদা ডিভাইসের প্রয়োজন নেই)
- পারফরম্যান্স রাউটিং: লেটেন্সি, জিটার, প্যাকেট লসের ভিত্তিতে অ্যাপ্লিকেশন-সচেতন পথ নির্বাচন
- নিরাপত্তা ইন্টিগ্রেশন: সমস্ত WAN লিঙ্কে নিরাপত্তা নীতি ধারাবাহিকভাবে প্রয়োগ করুন
- সরলায়িত স্থাপন: ফায়ারওয়াল + SD-WAN এর জন্য একক ডিভাইস জটিলতা কমায়
- হাব-এবং-স্পোক স্কেলেবিলিটি: ১০,০০০+ সাইটের প্রমাণিত স্থাপন
FortiGate SD-WAN ব্যবহারের ক্ষেত্র:
Branch Office Configuration:
- FortiGate 60F as branch firewall/SD-WAN device
- Dual WAN links (ISP + LTE backup)
- IPsec tunnels to headquarters FortiGate
- Application steering (VoIP → low latency, bulk data → high bandwidth)
- Cost savings: $2,500 device replaces $2,000 firewall + $3,000 SD-WAN appliance
Cisco SD-WAN (Viptela প্ল্যাটফর্ম):
- উদ্দেশ্যনির্দিষ্ট: সর্বোত্তম SD-WAN পারফরম্যান্সের জন্য আলাদা Viptela vEdge ডিভাইস
- উন্নত অর্কেস্ট্রেশন: vManage কন্ট্রোলার উন্নত নীতি ব্যবস্থাপনা প্রদান করে
- মাল্টি-টেন্যান্ট: MSP স্থাপনার জন্য সার্ভিস প্রোভাইডার-গ্রেড সক্ষমতা
- ক্লাউড-প্রথম স্থাপত্য: AWS, Azure, GCP নেটওয়ার্কিংয়ের সাথে চমৎকার ইন্টিগ্রেশন
- নমনীয় স্থাপন: ভার্চুয়াল, ফিজিক্যাল বা ক্লাউড-হোস্টেড কন্ট্রোলার
Cisco SD-WAN ব্যবহারের ক্ষেত্র:
Enterprise WAN Deployment:
- vEdge routers at all branch locations
- vSmart controllers in data centers (HA pair)
- vManage centralized management
- Integration with existing Catalyst switching
- Firepower firewalls at data center perimeter
- Cost: Higher but superior for complex topologies
SD-WAN সিদ্ধান্ত:
- Fortinet জয়ী সরল শাখা স্থাপনা এবং খরচ সচেতন বাস্তবায়নের জন্য
- Cisco জয়ী বৃহৎ-পরিসরের এন্টারপ্রাইজ WAN প্রতিস্থাপন এবং সার্ভিস প্রোভাইডার ব্যবহারের জন্য
নেটওয়ার্ক বিভাজন
FortiGate বিভাজন পদ্ধতি:
১. VLAN-ভিত্তিক: আন্তঃ-VLAN ফায়ারওয়াল নীতিসহ প্রচলিত VLAN বিভাজন ২. নীতিভিত্তিক: FortiGate অভ্যন্তরীণ বিভাজন ফায়ারওয়াল (ISFW) হিসেবে কাজ করে ৩. নিরাপত্তা-চালিত নেটওয়ার্কিং (SDN): FortiSwitch ফ্যাব্রিকস স্বয়ংক্রিয় নীতি সহ ৪. ফ্যাব্রিক অটোমেশন: Security Fabric জুড়ে স্বয়ংক্রিয়ভাবে নিরাপত্তা ট্যাগ প্রয়োগ
Cisco বিভাজন (TrustSec + ISE):
১. নিরাপত্তা গ্রুপ ট্যাগ (SGT): ISE এর মাধ্যমে ব্যবহারকারী/ডিভাইসকে ট্যাগ বরাদ্দ, যেকোনো স্থানে প্রয়োগ ২. সফটওয়্যার-সংজ্ঞায়িত অ্যাক্সেস (SD-Access): DNA Center সহ স্বয়ংক্রিয় ক্যাম্পাস বিভাজন ৩. মাইক্রো-বিভাজন: ডেটা সেন্টারে ওয়ার্কলোড-স্তরের বিভাজন (ACI ইন্টিগ্রেশন) ৪. ডায়নামিক VLAN বরাদ্দ: ব্যবহারকারীর পরিচয়/অবস্থার ভিত্তিতে ISE VLAN বরাদ্দ করে
বিভাজন দৃশ্যপট:
Requirement: Isolate guest WiFi, employee devices, IoT devices, and servers

Fortinet Approach:
- FortiGate defines security zones (guest, employee, IoT, server)
- FortiAP assigns users to VLANs based on SSID
- FortiSwitch enforces VLAN isolation
- FortiGate policies control inter-zone traffic
- Complexity: Moderate
- Cost: Lower (included in Security Fabric)

Cisco Approach:
- ISE profiles devices and assigns SGT tags
- TrustSec policies enforce SGT-based access control
- Enforcement at Catalyst switches (hardware TCAM)
- Firepower provides perimeter security
- Complexity: Higher (requires ISE deployment)
- Cost: Higher (ISE licensing + TrustSec-capable switches)
- Benefit: More granular, scales better in very large environments
বিভাজন সিদ্ধান্ত:
- Fortinet SMB/মধ্যবাজারের জন্য সহজ স্থাপন এবং খরচ-কার্যকর
- Cisco বৃহৎ এন্টারপ্রাইজের জন্য উন্নত সূক্ষ্মতা এবং স্কেল প্রদান করে
ব্যবস্থাপনা এবং অপারেশন
ব্যবস্থাপনা প্ল্যাটফর্ম তুলনা
| সক্ষমতা | FortiManager | Cisco FMC (Firepower Management Center) |
|---|---|---|
| ব্যবস্থাপনা ক্ষমতা | সর্বোচ্চ ১০,০০০ ডিভাইস | সর্বোচ্চ ১,০০০ ডিভাইস (প্রতি FMC) |
| স্থাপনা বিকল্প | হার্ডওয়্যার, VM, ক্লাউড | হার্ডওয়্যার, VM, ক্লাউড |
| ইন্টারফেস | ওয়েব GUI (আধুনিক) | ওয়েব GUI (বৈশিষ্ট্যসমৃদ্ধ) |
| নীতি ব্যবস্থাপনা | কনফিগারেশন টেমপ্লেট | নীতি উত্তরাধিকারী শ্রেণিবিন্যাস |
| রিপোর্টিং | মৌলিক (উন্নত জন্য FortiAnalyzer) | একীকৃত (সম্পূর্ণ) |
| ডিভাইস প্রোভিশনিং | জিরো-টাচ (FortiSwitch, FortiAP) | ম্যানুয়াল প্রাথমিক কনফিগ প্রয়োজন |
| API | REST API | REST API |
| মাল্টি-টেন্যান্সি | প্রশাসনিক ডোমেইন (ADOMs) | মাল্টি-ইনস্ট্যান্স বা আলাদা FMCs |
| উচ্চ প্রাপ্যতা | সক্রিয়-প্যাসিভ ক্লাস্টার | সক্রিয়-স্ট্যান্ডবাই জোড়া |
| সাধারণ খরচ | $৫,০০০-$৩০,০০০ (১০টির নিচে ডিভাইসের জন্য VM ফ্রি) | $৮,০০০-$৫০,০০০ (VM লাইসেন্স প্রয়োজন) |
দৈনন্দিন অপারেশন তুলনা
সাধারণ প্রশাসনিক কাজসমূহ:
FortiGate প্রশাসন
নীতি তৈরি (FortiOS CLI):
config firewall policy
    edit 10
        set name "Allow-Web-Outbound"
        set srcintf "internal"
        set dstintf "wan1"
        set srcaddr "internal-network"
        set dstaddr "all"
        set service "HTTP" "HTTPS"
        set action accept
        set schedule "always"
        set utm-status enable
        set av-profile "default"
        set webfilter-profile "default"
        set ips-sensor "default"
        set ssl-ssh-profile "certificate-inspection"
        set logtraffic all
    next
end
FortiGate শক্তি:
- সঙ্গতিপূর্ণ CLI সিনট্যাক্স: সব FortiOS সংস্করণ ও পণ্যের জন্য অনুরূপ
- কনফিগারেশন ব্যাকআপ: একক ফাইলে সম্পূর্ণ ডিভাইস কনফিগারেশন থাকে
- দ্রুত নীতি অনুসন্ধান: হাজার হাজার নিয়ম দক্ষতার সাথে পরিচালনা করে
- একীকৃত SD-WAN: জটিল SD-WAN কনফিগারেশনের জন্য সহজ CLI কমান্ড
FortiGate দুর্বলতা:
- সীমিত সূক্ষ্ম ডিবাগিং: Cisco এর তুলনায় কম বিস্তারিত প্যাকেট ক্যাপচার
- GUI সীমাবদ্ধতা: কিছু উন্নত বৈশিষ্ট্য শুধুমাত্র CLI থেকে প্রবেশযোগ্য
- নীতি অপ্টিমাইজেশন: স্বয়ংক্রিয় নীতি পরিস্কার বা অপ্টিমাইজেশন পরামর্শ নেই
Cisco Firepower প্রশাসন
নীতি তৈরি (Firepower Management Center GUI):
GUI Workflow:
1. Navigate to Policies → Access Control → [Policy Name]
2. Add Rule:
   - Name: "Allow-Web-Outbound"
   - Source Networks: internal-network
   - Destination Networks: any
   - Ports: HTTP, HTTPS
   - Action: Allow
   - Inspection: Enable IPS (balanced policy)
   - File Policy: Block malware (AMP)
   - URL Filtering: Enable (custom category list)
   - TLS/SSL: Decrypt known key, inspect
3. Deploy changes to managed devices
4. Verify deployment completion
Cisco Firepower শক্তি:
- শক্তিশালী GUI: অধিকাংশ বৈশিষ্ট্য CLI দক্ষতা ছাড়াই প্রবেশযোগ্য
- বিস্তারিত লগিং: ব্যাপক সংযোগ ইভেন্ট এবং ফরেনসিক ডেটা
- উন্নত সমস্যা সমাধান: নীতি সিমুলেশনের জন্য প্যাকেট ট্রেসার
- SecureX ইন্টিগ্রেশন: নিরাপত্তা পোর্টফোলিও জুড়ে একীভূত হুমকি প্রতিক্রিয়া
Cisco Firepower দুর্বলতা:
- স্থাপনা বিলম্ব: নীতি পরিবর্তনের জন্য স্থাপনা প্রক্রিয়া প্রয়োজন (১-৫ মিনিট)
- FMC নির্ভরতা: FMC ছাড়া ফায়ারওয়াল কার্যকরভাবে পরিচালনা করা যায় না
- লাইসেন্সিং জটিলতা: একাধিক লাইসেন্স ধরন (বেস, হুমকি, ম্যালওয়্যার, URL) ট্র্যাক করতে হয়
- সম্পদ-গুরুত্বপূর্ণ: বড় স্থাপনার জন্য FMC প্রচুর RAM ও CPU প্রয়োজন
অটোমেশন এবং API ইন্টিগ্রেশন
উভয় প্ল্যাটফর্ম আধুনিক অটোমেশন সমর্থন করে, তবে বিভিন্ন পরিপক্কতার স্তরে:
FortiGate অটোমেশন:
# Python example: Create firewall policy via FortiOS API
import requests
import json

fortios_api = "https://fortigate.example.com/api/v2/cmdb/firewall/policy"
api_token = "your_api_token_here"

headers = {
    "Authorization": f"Bearer {api_token}",
    "Content-Type": "application/json"
}

policy_data = {
    "name": "Allow-Web-Outbound",
    "srcintf": [{"name": "internal"}],
    "dstintf": [{"name": "wan1"}],
    "srcaddr": [{"name": "internal-network"}],
    "dstaddr": [{"name": "all"}],
    "service": [{"name": "HTTP"}, {"name": "HTTPS"}],
    "action": "accept",
    "schedule": "always",
    "utm-status": "enable"
}

response = requests.post(fortios_api, headers=headers, data=json.dumps(policy_data), verify=False)
print(f"Policy creation status: {response.status_code}")
FortiGate অটোমেশন পরিপক্কতা:
- REST API কভারেজ: ৯৫%+ কনফিগারেশন API এর মাধ্যমে অ্যাক্সেসযোগ্য
- Ansible মডিউল: অফিসিয়াল FortiOS Ansible কালেকশন (২০০+ মডিউল)
- Terraform প্রোভাইডার: পরিপক্ক Fortinet প্রোভাইডার ইনফ্রাস্ট্রাকচার-অ্যাস-কোডের জন্য
- ফ্যাব্রিক কানেক্টরস: AWS, Azure, GCP, ServiceNow, Splunk এর সাথে প্রি-বিল্ট ইন্টিগ্রেশন
- Python SDK: অফিসিয়াল পাইথন লাইব্রেরি (fortigate-api)
Cisco Firepower অটোমেশন:
# Python example: Create access control policy via FMC API
from fireREST import FMC

fmc = FMC(hostname='fmc.example.com', username='admin', password='password')
fmc.login()

# Create network object
network_obj = fmc.create_network_object(
    name='internal-network',
    value='10.0.0.0/8',
    description='Corporate internal network'
)

# Create access control rule
rule = fmc.create_access_rule(
    policy_name='Corporate-Access-Policy',
    name='Allow-Web-Outbound',
    action='ALLOW',
    source_networks=[network_obj['id']],
    destination_networks=['any'],
    destination_ports=['HTTP', 'HTTPS'],
    ips_policy='Balanced Security and Connectivity',
    file_policy='Block Malware'
)

# Deploy changes
deployment = fmc.deploy(device_list=['firewall01', 'firewall02'])
print(f"Deployment status: {deployment}")
Cisco Firepower অটোমেশন পরিপক্কতা:
- FMC REST API: সমস্ত ম্যানেজমেন্ট ফাংশনের জন্য ব্যাপক API
- Ansible মডিউল: অফিসিয়াল Cisco FTD/FMC Ansible মডিউল (৬০+ মডিউল)
- Terraform প্রোভাইডার: কমিউনিটি-রক্ষণাবেক্ষিত প্রোভাইডার (মধ্যম পরিপক্কতা)
- SecureX ইন্টিগ্রেশন: স্বয়ংক্রিয় থ্রেট রেসপন্স ওয়ার্কফ্লো
- Python SDK: কমিউনিটি লাইব্রেরি (python-fireREST, fmcapi)
অটোমেশন সিদ্ধান্ত:
- FortiGate এর ইনফ্রাস্ট্রাকচার-অ্যাস-কোড সাপোর্ট বেশি পরিপক্ক (বিশেষ করে Terraform)
- Cisco উন্নত সিকিউরিটি অর্কেস্ট্রেশন ইন্টিগ্রেশন (SOAR প্ল্যাটফর্ম) প্রদান করে
সুইচিং এবং নেটওয়ার্ক অবকাঠামো
যদিও এই নিবন্ধটি সিকিউরিটিতে ফোকাস করে, নেটওয়ার্ক সুইচিং ইন্টিগ্রেশন উভয় বিক্রেতার ইকোসিস্টেমের জন্য গুরুত্বপূর্ণ।
FortiSwitch ইন্টিগ্রেশন
FortiSwitch আর্কিটেকচার:
- FortiGate দ্বারা পরিচালিত: FortiSwitch ডিভাইসগুলি FortiGate এর মাধ্যমে স্বয়ংক্রিয়ভাবে আবিষ্কৃত এবং কনফিগার করা হয়
- কোন আলাদা কন্ট্রোলার নেই: FortiGate কেন্দ্রীয় সুইচিং কন্ট্রোলার হিসেবে কাজ করে
- সিকিউরিটি ফ্যাব্রিক ইন্টিগ্রেশন: সুইচ টেলিমেট্রি সিকিউরিটি ফ্যাব্রিকে থ্রেট ডিটেকশনের জন্য ফিড করে
- সহজ লাইসেন্সিং: প্রতি সুইচ লাইসেন্সিং নেই (ম্যানেজমেন্ট FortiGate এর সাথে অন্তর্ভুক্ত)
FortiSwitch ডিপ্লয়মেন্ট মডেলস:
১. স্ট্যান্ডঅ্যালোন মোড: স্থানীয় ম্যানেজমেন্ট সহ প্রচলিত সুইচ ২. FortiLink মোড: FortiGate দ্বারা পরিচালিত (সিকিউরিটি ফ্যাব্রিকের জন্য সুপারিশকৃত)
FortiSwitch সুবিধাসমূহ:
- জিরো-টাচ প্রোভিশনিং: সুইচ FortiGate এর সাথে সংযুক্ত করুন, স্বয়ংক্রিয় কনফিগারেশন
- একক সিকিউরিটি নীতি: VLAN এবং সিকিউরিটি নীতি FortiGate এ কনফিগার করা হয়
- কম খরচ: FortiSwitch মডেলগুলি তুলনামূলক Cisco Catalyst থেকে ৩০-৪০% কম দামী
- সরলীকৃত অপারেশন: ফায়ারওয়াল এবং সুইচিংয়ের জন্য একক ম্যানেজমেন্ট ইন্টারফেস
FortiSwitch অসুবিধাসমূহ:
- সীমিত উন্নত বৈশিষ্ট্য: কিছু এন্টারপ্রাইজ সুইচিং বৈশিষ্ট্য অনুপস্থিত (VSS, StackWise Virtual)
- FortiGate নির্ভরশীলতা: FortiGate অনুপলব্ধ হলে সুইচ ম্যানেজমেন্ট সীমিত
- ছোট ইকোসিস্টেম: Cisco সুইচিংয়ের তুলনায় কম তৃতীয় পক্ষের ইন্টিগ্রেশন
Cisco Catalyst সুইচিং
Cisco Catalyst আর্কিটেকচার:
- শিল্প মান: এন্টারপ্রাইজ ক্যাম্পাস নেটওয়ার্কের জন্য ডিফল্ট পছন্দ
- সমৃদ্ধ বৈশিষ্ট্য সেট: ব্যাপক লেয়ার ২/৩ বৈশিষ্ট্য, QoS, মাল্টিকাস্ট
- DNA সেন্টার অপশন: আধুনিক ইন্টেন্ট-ভিত্তিক নেটওয়ার্ক ম্যানেজমেন্ট (অতিরিক্ত খরচ)
- TrustSec ইন্টিগ্রেশন: হার্ডওয়্যার-ভিত্তিক সিকিউরিটি গ্রুপ ট্যাগ প্রয়োগ
Cisco Catalyst ডিপ্লয়মেন্ট মডেলস:
১. স্ট্যান্ডঅ্যালোন: পৃথক সুইচ ম্যানেজমেন্ট ২. স্ট্যাকিং: ৯টি সুইচ পর্যন্ত রেজিলিয়েন্ট স্ট্যাক (StackWise-480) ৩. VSS/StackWise Virtual: দুটি চ্যাসিস একক লজিক্যাল সুইচ হিসেবে কাজ করে ৪. SD-Access ফ্যাব্রিক: DNA সেন্টার সম্পূর্ণ স্বয়ংক্রিয় ক্যাম্পাস নেটওয়ার্ক পরিচালনা করে
Cisco Catalyst সুবিধাসমূহ:
- প্রমাণিত নির্ভরযোগ্যতা: শিল্পে শীর্ষস্থানীয় আপটাইম এবং স্থিতিশীলতা
- উন্নত রাউটিং: লেয়ার ৩ সুইচে পূর্ণ BGP, OSPF, EIGRP সাপোর্ট
- বৃহৎ স্কেল: মডেলগুলি একক লজিক্যাল সুইচে ৩৮৪-৭৬৮ পোর্ট সাপোর্ট করে
- পরিপক্ক ইকোসিস্টেম: দশকের অপারেশনাল জ্ঞান এবং টুলিং
Cisco Catalyst অসুবিধাসমূহ:
- উচ্চ খরচ: প্রিমিয়াম মূল্য (সমান পোর্ট সংখ্যার জন্য FortiSwitch এর ২-৩ গুণ)
- জটিল লাইসেন্সিং: DNA লাইসেন্সিং, নেটওয়ার্ক স্ট্যাক বৈশিষ্ট্য, সিকিউরিটি বৈশিষ্ট্য আলাদা
- আলাদা ম্যানেজমেন্ট: সিকিউরিটি ম্যানেজমেন্ট থেকে ভিন্ন ইন্টারফেস (DNA সেন্টার ব্যতীত)
সুইচিং ইন্টিগ্রেশন তুলনা:
| ফ্যাক্টর | FortiSwitch + FortiGate | Catalyst + Firepower |
|---|---|---|
| ম্যানেজমেন্ট জটিলতা | একক ইন্টারফেস (FortiGate) | আলাদা ইন্টারফেস (অথবা DNA সেন্টার) |
| প্রাথমিক কনফিগারেশন সময় | ১৫ মিনিট (স্বয়ংক্রিয় আবিষ্কার) | ২-৪ ঘণ্টা (ম্যানুয়াল কনফিগ) |
| সিকিউরিটি নীতি সামঞ্জস্য | FortiGate দ্বারা প্রয়োগিত | ডায়নামিক নীতির জন্য ISE প্রয়োজন |
| মোট খরচ (৪৮-পোর্ট সুইচ) | $২,০০০-$৩,৫০০ | $৫,০০০-$১২,০০০ |
| সেরা ব্যবহার ক্ষেত্র | SMB, শাখা অফিস | বড় এন্টারপ্রাইজ ক্যাম্পাস |
মূল্য এবং লাইসেন্সিং তুলনা
FortiGate মূল্য মডেল (২০২৬)
হার্ডওয়্যার অ্যাপ্লায়েন্স খরচ:
| মডেল | MSRP | সাধারণ স্ট্রিট মূল্য | পারফরম্যান্স (NGFW) |
|---|---|---|---|
| FortiGate 60F | $১,২০০ | $৮০০-$১,০০০ | ৫০০ Mbps |
| FortiGate 100F | $৩,৫০০ | $২,৫০০-$৩,০০০ | ১.২ Gbps |
| FortiGate 200F | $৭,০০০ | $৫,০০০-$৬,০০০ | ২.৫ Gbps |
| FortiGate 400F | $১৩,০০০ | $৯,০০০-$১১,০০০ | ৪ Gbps |
| FortiGate 600F | $২৫,০০০ | $১৮,০০০-$২২,০০০ | ৬ Gbps |
| FortiGate 1800F | $১১০,০০০ | $৭৫,০০০-$৯০,০০০ | ৩৫ Gbps |
FortiGuard সিকিউরিটি সাবস্ক্রিপশন বান্ডেল (বার্ষিক):
- UTM বান্ডেল: AV, ওয়েব ফিল্টারিং, IPS, অ্যাপ্লিকেশন কন্ট্রোল (~হার্ডওয়্যার খরচের ২৫%/বছর)
- এন্টারপ্রাইজ বান্ডেল: UTM + উন্নত ম্যালওয়্যার প্রোটেকশন + সিকিউরিটি রেটিং (~হার্ডওয়্যার খরচের ৩৫%/বছর)
- UTP বান্ডেল: এন্টারপ্রাইজ + FortiSandbox ক্লাউড (~হার্ডওয়্যার খরচের ৪০%/বছর)
- ATP বান্ডেল: এন্টারপ্রাইজ + FortiSandbox + FortiClient EMS (~হার্ডওয়্যার খরচের ৫০%/বছর)
উদাহরণ FortiGate মোট খরচ (৩-বছর):
FortiGate 600F Deployment:
- Hardware: $20,000 (one-time)
- Enterprise Bundle: $7,000/year × 3 years = $21,000
- FortiCare Premium Support: $2,000/year × 3 years = $6,000
- Total 3-year cost: $47,000
- Effective annual cost: $15,667/year
FortiGate লাইসেন্সিং সুবিধাসমূহ:
- বান্ডেল সাবস্ক্রিপশন: একক SKU তে একাধিক সিকিউরিটি সার্ভিস অন্তর্ভুক্ত
- পূর্বানুমানযোগ্য খরচ: হার্ডওয়্যার খরচের ধারাবাহিক শতাংশ
- প্রতি ডিভাইস এন্ডপয়েন্ট লাইসেন্সিং নেই: FortiClient ATP বান্ডেলে অন্তর্ভুক্ত
- উদার মূল্যায়ন: সমস্ত নতুন অ্যাপ্লায়েন্সে ১৫ দিনের পূর্ণ বৈশিষ্ট্য ট্রায়াল
Cisco Firepower মূল্য মডেল (২০২৬)
হার্ডওয়্যার অ্যাপ্লায়েন্স খরচ:
| মডেল | MSRP | সাধারণ স্ট্রিট মূল্য | পারফরম্যান্স (NGFW) |
|---|---|---|---|
| FPR1140 | $৭,৫০০ | $৪,৫০০-$৬,০০০ | ১.৫ Gbps |
| FPR2140 | $১৫,০০০ | $৯,০০০-$১২,০০০ | ৩ Gbps |
| FPR4145 | $৪৫,০০০ | $২৮,০০০-$৩৫,০০০ | ৭ Gbps |
| FPR9300-SM-৩৬ | $২০০,০০০ | $১২৫,০০০-$১৬০,০০০ | ২৫ Gbps |
Cisco Firepower সাবস্ক্রিপশন লাইসেন্সিং (প্রতি অ্যাপ্লায়েন্স, বার্ষিক):
- থ্রেট লাইসেন্স: IPS, URL ফিল্টারিং, সিকিউরিটি ইন্টেলিজেন্স (~$১,৫০০-$৮,০০০/বছর মডেলের উপর নির্ভর করে)
- ম্যালওয়্যার লাইসেন্স: AMP ফর নেটওয়ার্কস, ফাইল বিশ্লেষণ (~$১,০০০-$৬,০০০/বছর)
- URL ফিল্টারিং লাইসেন্স: ক্যাটাগরি-ভিত্তিক ওয়েব ফিল্টারিং (~$৫০০-$৩,০০০/বছর)
- Cisco Plus Secure (বান্ডেল): সমস্ত সিকিউরিটি ফিচার + DNA ইন্টিগ্রেশন (~হার্ডওয়্যার খরচের ৪০-৫০%/বছর)
উদাহরণস্বরূপ Cisco Firepower মোট খরচ (৩ বছর):
Cisco FPR4145 Deployment:
- Hardware: $32,000 (one-time)
- Cisco Plus Secure Bundle: $15,000/year × 3 years = $45,000
- FMC hardware/VM: $12,000 (one-time) or $2,000/year (VM subscription)
- Cisco SmartNet Support: $4,000/year × 3 years = $12,000
- Total 3-year cost: $101,000
- Effective annual cost: $33,667/year
Cisco Firepower লাইসেন্সিং অসুবিধাসমূহ:
- আ-লা-কার্ট জটিলতা: একাধিক পৃথক লাইসেন্স টাইপ ট্র্যাক করতে হবে
- FMC অতিরিক্ত খরচ: ব্যবস্থাপনা প্ল্যাটফর্ম আলাদা ক্রয়/সাবস্ক্রিপশন প্রয়োজন
- স্মার্ট লাইসেন্সিং: ইন্টারনেট সংযোগ বা স্মার্ট সফটওয়্যার ম্যানেজার স্যাটেলাইট প্রয়োজন
- উচ্চতর সাপোর্ট খরচ: SmartNet সাধারণত হার্ডওয়্যার খরচের ১২-১৫% বার্ষিক
মালিকানার মোট খরচ (TCO) তুলনা
বাস্তব-জগতের TCO পরিস্থিতি: মাঝারি আকারের প্রতিষ্ঠান (৫০০ কর্মচারী)
প্রয়োজনীয়তা:
- ৫ Gbps ফায়ারওয়াল থ্রুপুট (সমস্ত সিকিউরিটি ফিচারসহ)
- ৩টি অবস্থানের জন্য কেন্দ্রীভূত ব্যবস্থাপনা
- ৫ বছরের ডিপ্লয়মেন্ট জীবনচক্র
- উচ্চ প্রাপ্যতা (অ্যাক্টিভ-প্যাসিভ ক্লাস্টার)
Fortinet সমাধানের TCO:
Hardware:
- 2× FortiGate 600F (HA pair): $40,000
- FortiManager VM (free for <10 devices): $0
- FortiAnalyzer 1000E: $8,000

Subscriptions (5 years):
- Enterprise Bundle licenses: $7,000/year × 2 firewalls × 5 years = $70,000
- FortiCare Premium Support: $2,000/year × 2 firewalls × 5 years = $20,000
- FortiAnalyzer log storage: $1,000/year × 5 years = $5,000

Professional Services:
- Initial deployment and training: $10,000

Total 5-year TCO: $153,000
Average annual cost: $30,600
Cisco সমাধানের TCO:
Hardware:
- 2× Cisco FPR4145 (HA pair): $64,000
- Firepower Management Center 2500: $25,000

Subscriptions (5 years):
- Cisco Plus Secure (all licenses): $15,000/year × 2 firewalls × 5 years = $150,000
- SmartNet 8×5×NBD: $4,000/year × 2 firewalls × 5 years = $40,000
- FMC support: $2,500/year × 5 years = $12,500

Professional Services:
- Initial deployment and training: $20,000

Total 5-year TCO: $311,500
Average annual cost: $62,300
TCO বিশ্লেষণ:
- Cisco সমাধানের খরচ Fortinet এর থেকে ৫ বছরে ১০৩% বেশি ($১৫৮,৫০০ পার্থক্য)
- Cisco প্রিমিয়াম প্রধানত হার্ডওয়্যার খরচে (৫০% বেশি) এবং সাপোর্টে (১০০% বেশি)
- উভয় সমাধান প্রযুক্তিগত প্রয়োজনীয়তা পূরণ করে (৬ Gbps FortiGate বনাম ৭ Gbps Firepower)
যখন Cisco এর উচ্চতর খরচ যুক্তিসঙ্গত হয়:
- বিদ্যমান Cisco ক্যাম্পাস নেটওয়ার্ক ISE এবং TrustSec সহ
- উন্নত রাউটিং প্রোটোকল প্রয়োজন (পূর্ণ BGP টেবিল, MPLS ইন্টিগ্রেশন)
- এন্টারপ্রাইজ ম্যান্ডেট Cisco TAC সাপোর্ট স্তরের জন্য
- জটিল মাল্টি-টেন্যান্ট বা সার্ভিস প্রোভাইডার ডিপ্লয়মেন্ট
ব্যবহারের ক্ষেত্রে সুপারিশসমূহ
ছোট ব্যবসা (১০-১০০ কর্মচারী)
পরিস্থিতি: একক অফিস, মৌলিক সিকিউরিটি প্রয়োজনীয়তা, সীমিত আইটি কর্মী, বাজেট সচেতন
প্রস্তাবিত সমাধান: Fortinet
যুক্তি:
- কম প্রাথমিক খরচ: FortiGate 60F বা 100F যথেষ্ট পারফরম্যান্স দেয় $১,০০০-$৩,০০০ এ
- সহজ ব্যবস্থাপনা: সিঙ্গেল-পেন-অফ-গ্লাস সিকিউরিটি ফ্যাব্রিক জটিলতা কমায়
- সব-এক-এ: ফায়ারওয়াল, VPN, SD-WAN, এবং ওয়্যারলেস কন্ট্রোলার এক ডিভাইসে
- পূর্বানুমানযোগ্য লাইসেন্সিং: বান্ডেল সাবস্ক্রিপশন বাজেট করা সহজ করে
নমুনা কনফিগারেশন:
Equipment:
- 1× FortiGate 100F: $2,500
- 2× FortiSwitch 124F (48-port): $2,000 each
- 3× FortiAP 431F (WiFi 6): $600 each
- Enterprise Bundle subscription: $900/year
- FortiCare 8×5 Support: $300/year

Total first-year cost: $9,100
Annual renewal: $1,200
মাঝারি আকারের প্রতিষ্ঠান (১০০-১,০০০ কর্মচারী)
পরিস্থিতি: একাধিক অফিস, সম্মতি প্রয়োজনীয়তা (PCI-DSS, HIPAA), অভ্যন্তরীণ আইটি দল, উন্নত ফিচারের প্রয়োজন
প্রস্তাবিত সমাধান: নেটওয়ার্ক অবকাঠামোর উপর নির্ভর করে
Fortinet বেছে নিন যদি:
- বিদ্যমান Cisco ক্যাম্পাস নেটওয়ার্ক না থাকে
- শাখা অফিসে ইন্টিগ্রেটেড SD-WAN প্রয়োজন
- বাজেট সীমাবদ্ধতা (Cisco এর তুলনায় ৩০-৪০% খরচ সাশ্রয়)
- আইটি দল একক সিকিউরিটি ব্যবস্থাপনার সাথে স্বাচ্ছন্দ্যবোধ করে
Cisco বেছে নিন যদি:
- বিদ্যমান Cisco ক্যাম্পাস নেটওয়ার্ক Catalyst সুইচ সহ
- ISE ইতিমধ্যে নেটওয়ার্ক অ্যাক্সেস কন্ট্রোলের জন্য ডিপ্লয় করা হয়েছে
- উন্নত সেগমেন্টেশন প্রয়োজনীয়তা (TrustSec/SGT)
- বিক্রেতা সাপোর্ট SLA এর জন্য সম্মতি ম্যান্ডেট
নমুনা কনফিগারেশন (Fortinet):
Headquarters:
- 2× FortiGate 600F (HA cluster): $40,000
- FortiManager 400E: $12,000
- FortiAnalyzer 1000E: $8,000

Branch Offices (5 locations):
- 5× FortiGate 100F: $12,500
- 10× FortiSwitch 124F: $20,000

Subscriptions (annual):
- Enterprise Bundle: $24,000
- FortiCare Premium Support: $8,000

Total first-year cost: $124,500
Annual renewal: $32,000
নমুনা কনফিগারেশন (Cisco):
Headquarters:
- 2× Cisco FPR4145 (HA cluster): $64,000
- Cisco FMC 2500: $25,000
- Cisco ISE 3615 (2-node): $45,000

Branch Offices (5 locations):
- 5× Cisco FPR2140: $45,000
- 10× Catalyst 9200-48P: $80,000

Subscriptions (annual):
- Cisco Plus Secure licenses: $90,000
- SmartNet support: $30,000
- ISE Plus licenses: $15,000

Total first-year cost: $394,000
Annual renewal: $135,000
খরচ পার্থক্য: Cisco সমাধানের খরচ ২১৬% বেশি ($২৬৯,৫০০ প্রথম বছর, $১০৩,০০০ বার্ষিক)
বড় প্রতিষ্ঠান (১,০০০-১০,০০০ কর্মচারী)
পরিস্থিতি: বৈশ্বিক অপারেশন, ডেটা সেন্টার অবকাঠামো, জটিল সম্মতি, নিবেদিত সিকিউরিটি দল
প্রস্তাবিত সমাধান: Cisco (বিবেচনার সাথে)
Cisco এর জন্য যুক্তি:
- স্কেলে প্রমাণিত: Cisco TAC সাপোর্ট ২৪×৭ অপারেশনের জন্য গুরুত্বপূর্ণ
- উন্নত ইন্টিগ্রেশন: SecureX, ISE, ACI, SD-WAN একসাথে মসৃণভাবে কাজ করে
- ডেটা সেন্টার ফিচার: Nexus, ACI, Tetration এর সাথে ইন্টিগ্রেশন ওয়ার্কলোড সিকিউরিটির জন্য
- পরামর্শ সাপোর্ট: আর্কিটেকচার এবং অপ্টিমাইজেশনের জন্য Cisco Advanced Services
- অডিট প্রয়োজনীয়তা: অনেক সম্মতি ফ্রেমওয়ার্ক Cisco অবকাঠামো প্রত্যাশা করে
তবে, হাইব্রিড পদ্ধতি বিবেচনা করুন:
Data Center / Headquarters: Cisco
- Cisco Firepower 9300 series (high performance)
- Cisco ISE for network access control
- Integration with existing Cisco data center

Branch Offices: Fortinet
- FortiGate appliances for cost-effective branch security
- Integrated SD-WAN to headquarters
- Managed via FortiManager (centralized)

Savings: 40-50% reduction in branch office costs while maintaining Cisco core
সার্ভিস প্রোভাইডার / MSP
পরিস্থিতি: মাল্টি-টেন্যান্ট পরিবেশ, অটোমেশন প্রয়োজনীয়তা, API ইন্টিগ্রেশন গুরুত্বপূর্ণ
প্রস্তাবিত সমাধান: বেশিরভাগ MSP এর জন্য Fortinet, বিশেষ ক্ষেত্রে Cisco
MSP এর জন্য Fortinet:
- অ্যাডমিনিস্ট্রেটিভ ডোমেইনস (ADOMs): FortiManager সত্যিকারের মাল্টি-টেন্যান্সি সমর্থন করে
- নমনীয় লাইসেন্সিং: ডিভাইস প্রতি লাইসেন্সিং পে-অ্যাজ-ইউ-গ্রো মডেল
- API পরিপক্কতা: অটোমেশনের জন্য চমৎকার Terraform/Ansible সাপোর্ট
- লাভের মার্জিন: কম খরচ পরিচালিত সেবায় ভাল মার্জিন দেয়
সার্ভিস প্রোভাইডারের জন্য Cisco:
- Viptela SD-WAN: সার্ভিস প্রোভাইডার স্কেল এবং মাল্টি-টেন্যান্সির জন্য উদ্দেশ্যমূলক
- মাল্টি-ইনস্ট্যান্স FMC: গ্রাহক প্রতি আলাদা FMC বা টেন্যান্সি সহ শেয়ার করা
- ব্র্যান্ড স্বীকৃতি: এন্টারপ্রাইজ গ্রাহকরা প্রায়ই Cisco নাম অনুসারে চায়
- প্রফেশনাল সার্ভিসেস: Cisco পার্টনার প্রোগ্রাম ডিল রেজিস্ট্রেশন এবং মার্জিন প্রদান করে
মাইগ্রেশন বিবেচনাসমূহ
Cisco থেকে Fortinet এ মাইগ্রেশন
সাধারণ মাইগ্রেশন চালক:
- খরচ হ্রাস: ৫ বছরে ৪০-৬০% TCO সাশ্রয়
- সহজ ব্যবস্থাপনা: সিকিউরিটি ফ্যাব্রিক অপারেশনাল ওভারহেড কমায়
- SD-WAN ইন্টিগ্রেশন: আলাদা ডিভাইস ছাড়া ইন্টিগ্রেটেড SD-WAN প্রয়োজন
মাইগ্রেশন চ্যালেঞ্জসমূহ:
১. কনফিগারেশন অনুবাদ:
- স্বয়ংক্রিয় Cisco → FortiOS রূপান্তর টুল নেই
- পলিসি লজিক ম্যানুয়ালি পুনর্নির্মাণ করতে হবে
- VPN কনফিগারেশন পুনরায় কনফিগার করতে হবে (বিশেষ করে সাইট-টু-সাইট IPsec)
২. কর্মী প্রশিক্ষণ:
- FortiOS CLI সিনট্যাক্স Cisco IOS থেকে অনেক ভিন্ন
- সিকিউরিটি ফ্যাব্রিক ধারণাগুলো বড় পরিবর্তন দাবি করে
- প্রশাসক দলের জন্য ২-৩ সপ্তাহ প্রশিক্ষণের বাজেট রাখুন
৩. ইন্টিগ্রেশন পয়েন্টস:
- তৃতীয় পক্ষের টুল যা Cisco API এর সাথে ইন্টিগ্রেটেড, আপডেট প্রয়োজন
- মনিটরিং সিস্টেম (Splunk, ELK) নতুন লগ পার্সার দরকার
- নেটওয়ার্ক ম্যানেজমেন্ট টুল পুনরায় কনফিগার করতে হবে
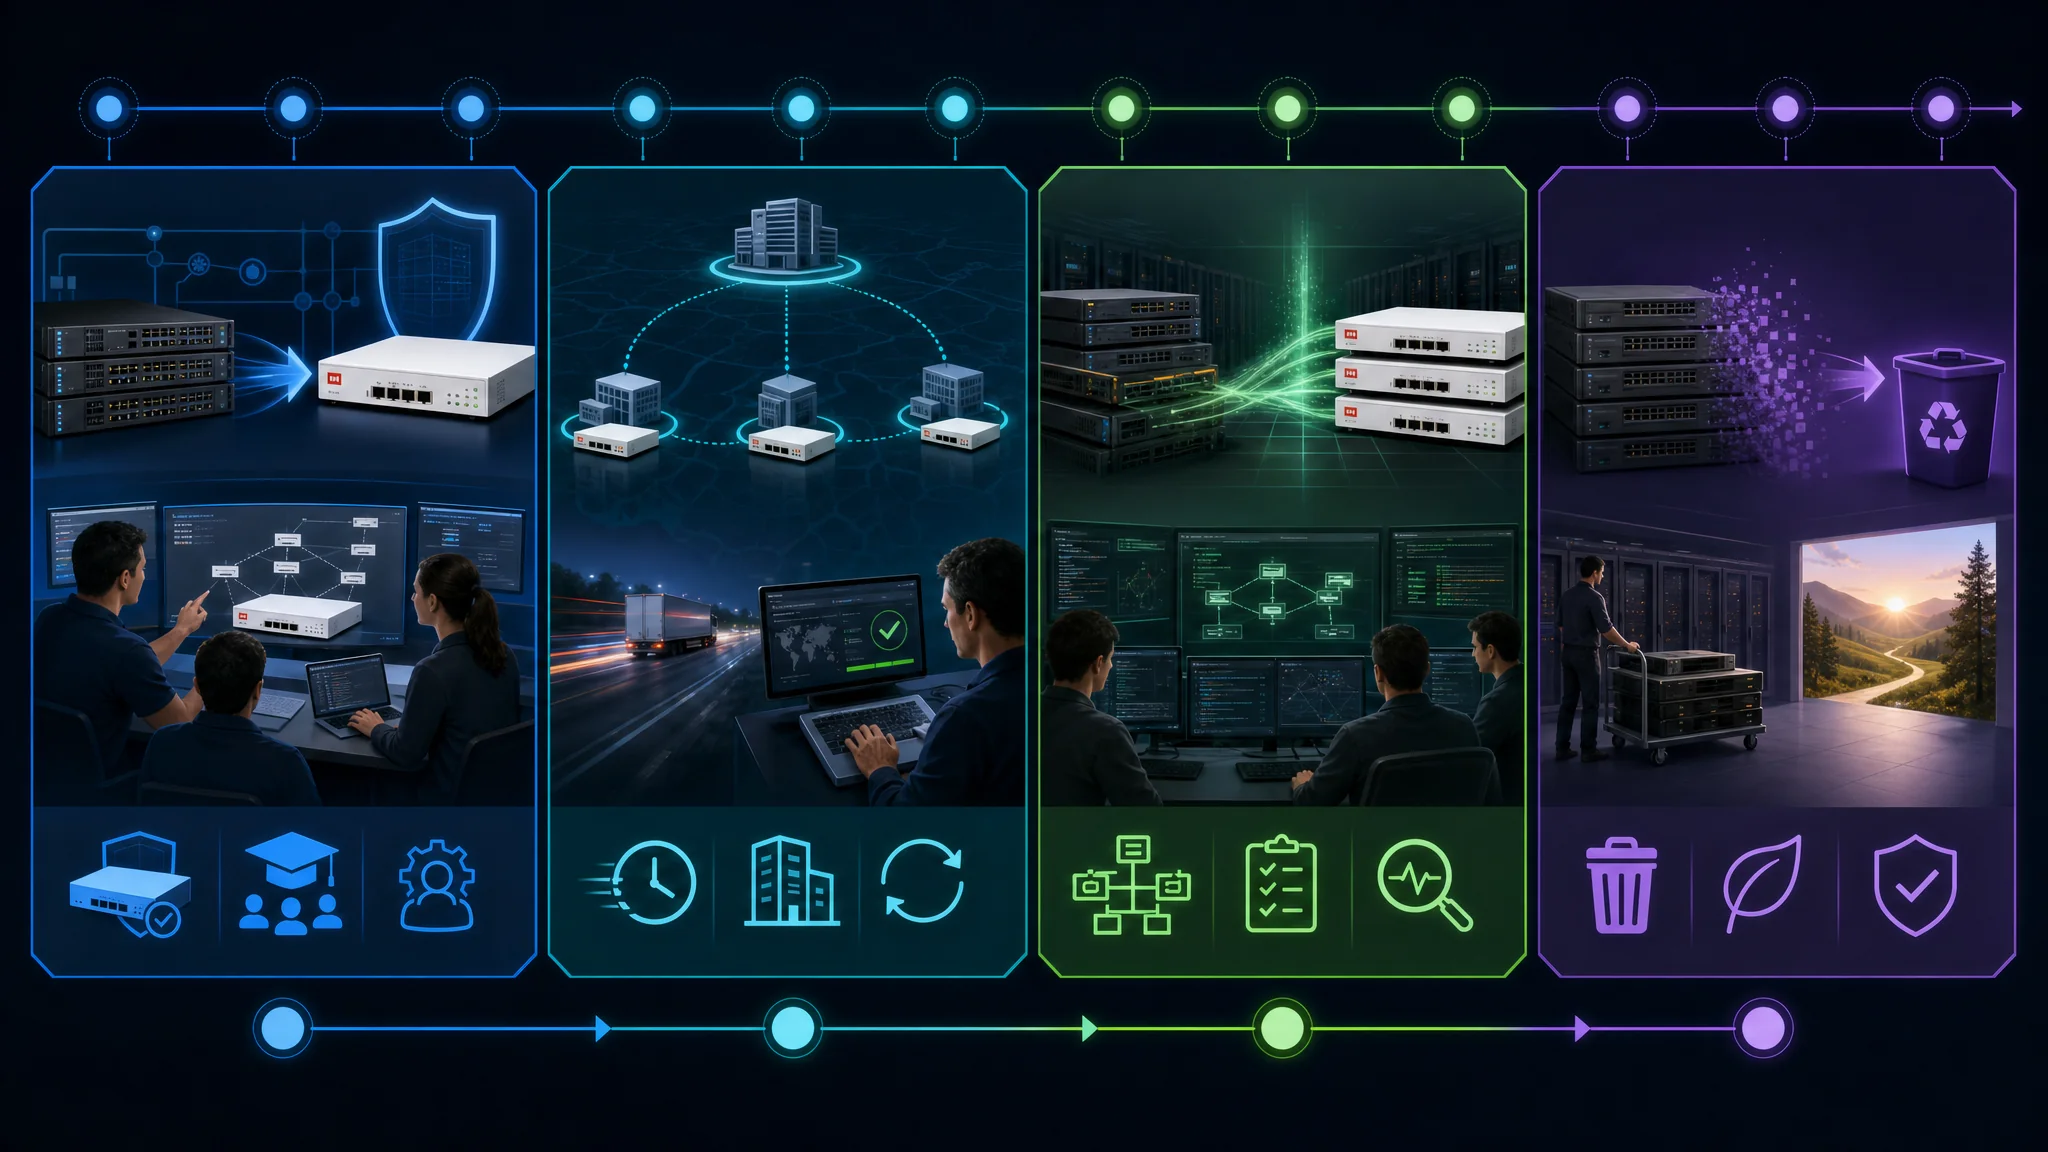
মাইগ্রেশন সেরা অনুশীলনসমূহ:
Phase 1: Pilot (Months 1-2)
- Deploy FortiGate in parallel at pilot site
- Replicate existing Cisco policies
- Train team on FortiGate management
- Validate performance and features

Phase 2: Branch Rollout (Months 3-6)
- Migrate branch offices first (simpler configurations)
- Use cutover windows to minimize downtime
- Keep Cisco policies documented for rollback

Phase 3: Data Center / HQ (Months 7-9)
- More complex configurations require careful planning
- Consider HA cutover to minimize downtime
- Extensive testing of all VPN connections

Phase 4: Decommission (Months 10-12)
- Remove Cisco equipment after stability period
- Return or repurpose hardware
- Cancel Cisco SmartNet subscriptions
Fortinet থেকে Cisco এ মাইগ্রেশন
সাধারণ মাইগ্রেশন চালক:
- এন্টারপ্রাইজ স্ট্যান্ডার্ডাইজেশন: কর্পোরেট ম্যান্ডেট Cisco অবকাঠামোর জন্য
- উন্নত ফিচার: ISE ইন্টিগ্রেশন বা TrustSec সেগমেন্টেশনের প্রয়োজন
- অধিগ্রহণ: কোম্পানি বড় Cisco-স্ট্যান্ডার্ডাইজড এন্টারপ্রাইজ দ্বারা অধিগ্রহণ
মাইগ্রেশন চ্যালেঞ্জসমূহ:
১. বৃদ্ধিপ্রাপ্ত জটিলতা:
- FMC FortiManager এর সরলতার তুলনায় অতিরিক্ত ব্যবস্থাপনা স্তর যোগ করে
- Cisco লাইসেন্সিং বেশি জটিল (FortiGuard এর বান্ডেলের তুলনায় একাধিক SKU)
- FMC ইন্টারফেস এবং Cisco CLI এর জন্য কর্মী প্রশিক্ষণ প্রয়োজন
২. খরচ প্রভাব:
- তুলনামূলক পারফরম্যান্সের জন্য হার্ডওয়্যার খরচ ৫০-১০০% বেশি
- লাইসেন্সিং এবং সাপোর্ট প্রায় দ্বিগুণ
- এন্টারপ্রাইজ ডিপ্লয়মেন্টের জন্য প্রফেশনাল সার্ভিসেস প্রায়ই প্রয়োজন
৩. ফিচার সমতা:
- Fortinet সিকিউরিটি ফ্যাব্রিক ফিচারগুলোর সরাসরি Cisco সমতুল্য নেই
- কার্যকারিতা মেলাতে অতিরিক্ত Cisco পণ্য (ISE, Tetration) প্রয়োজন হতে পারে
মাইগ্রেশন সেরা অনুশীলনসমূহ:
Phase 1: Design (Months 1-2)
- Assess current FortiGate features in use
- Design equivalent Cisco architecture
- Identify features requiring additional Cisco products (ISE, etc.)
- Validate licensing requirements with Cisco SE

Phase 2: Proof of Concept (Months 3-4)
- Deploy Cisco FMC and test firewall in lab
- Replicate critical policies and test thoroughly
- Train security team on FMC management
- Benchmark performance under realistic load

Phase 3: Phased Deployment (Months 5-12)
- Deploy Cisco firewalls at new locations first
- Cutover existing locations during maintenance windows
- Maintain FortiGate parallel for 30-60 days
- Extensive VPN and application testing

Phase 4: Optimization (Months 13-18)
- Leverage advanced Cisco features (TrustSec, etc.)
- Integrate with other Cisco products
- Optimize policies and rule bases
২০২৬ পণ্য আপডেট এবং রোডম্যাপ
Fortinet আপডেট (২০২৬)
FortiOS 7.6 (মুক্তি Q1 2026):
- HTTP/3 এবং QUIC হার্ডওয়্যার ত্বরান্বিতকরণ: আধুনিক ওয়েব প্রোটোকলের নেটিভ সমর্থন
- উন্নত AI/ML হুমকি সনাক্তকরণ: FortiGuard AI ইঞ্জিন শূন্য-দিনের হুমকি সনাক্ত করে
- উন্নত SD-WAN: সহজতর মাল্টি-সাইট ডিপ্লয়মেন্টের জন্য SLA টেমপ্লেটিং
- কুবেরনেটিস ইন্টিগ্রেশন: কন্টেইনারাইজড অ্যাপ্লিকেশনের জন্য নেটিভ সিকিউরিটি
- 5G ইন্টিগ্রেশন: FortiExtender 5G WAN ফেইলওভার এমবেডেড 5G মডেমসহ
Security Fabric 3.0 (মুক্তি Q2 2026):
- এক্সটেন্ডেড ডিটেকশন অ্যান্ড রেসপন্স (XDR): নেটওয়ার্ক, এন্ডপয়েন্ট, ক্লাউড জুড়ে একীভূত হুমকি
- স্বয়ংক্রিয় ঘটনা প্রতিক্রিয়া: FortiSOAR প্লেবুক হুমকির উপর স্বয়ংক্রিয়ভাবে কার্যকর হয়
- উন্নত টেলিমেট্রি: সমস্ত ডিভাইস ও ব্যবহারকারীর জন্য রিয়েল-টাইম ঝুঁকি স্কোরিং
- ক্লাউড-নেটিভ সিকিউরিটি: অন-প্রিম এবং ক্লাউড ওয়ার্কলোডের জন্য একীভূত নীতি
আসন্ন FortiGate হার্ডওয়্যার (2026-2027):
- FortiGate 7000 সিরিজ: নতুন ফ্ল্যাগশিপ প্ল্যাটফর্ম (400 Gbps+ থ্রুপুট)
- FortiGate Rugged সিরিজ: শিল্প ও IoT-কেন্দ্রিক ডিভাইস
- FortiGate 5G সিরিজ: মোবাইল ডিপ্লয়মেন্টের জন্য ইন্টিগ্রেটেড 5G সংযোগ
সিসকো আপডেটস (2026)
Cisco Secure Firewall 7.4 (মুক্তি Q1 2026):
- Snort 3 পারফরম্যান্স উন্নতি: Snort 2 এর তুলনায় CPU ব্যবহারে 40% হ্রাস
- উন্নত ক্লাউড ইন্টিগ্রেশন: নেটিভ AWS গেটওয়ে লোড ব্যালান্সার সমর্থন
- উন্নত TLS 1.3 দৃশ্যমানতা: উন্নত এনক্রিপ্টেড ট্রাফিক বিশ্লেষণ
- অ্যাডাপটিভ নীতি সুপারিশ: AI দ্বারা প্রস্তাবিত নীতি অপ্টিমাইজেশন
- মাল্টি-ক্লাউড ম্যানেজমেন্ট: AWS, Azure, GCP ডিপ্লয়মেন্টের জন্য একীভূত নীতি
SecureX প্ল্যাটফর্ম আপডেটস (Q3 2026):
- বিস্তৃত তৃতীয়-পক্ষ ইন্টিগ্রেশন: 400+ সিকিউরিটি ভেন্ডর ইন্টিগ্রেশন (আগে ছিল 300)
- উন্নত অটোমেশন: লো-কোড সিকিউরিটি অর্কেস্ট্রেশন ওয়ার্কফ্লো
- হুমকি শিকার: Talos ইন্টেলিজেন্স সহ বিল্ট-ইন হুমকি শিকার সরঞ্জাম
- কমপ্লায়েন্স ড্যাশবোর্ড: PCI-DSS, HIPAA, NIST এর জন্য প্রি-বিল্ট ড্যাশবোর্ড
আসন্ন সিসকো ফায়ারওয়াল হার্ডওয়্যার (2026-2027):
- Firepower 10000 সিরিজ: পরবর্তী প্রজন্মের ফ্ল্যাগশিপ (500 Gbps+ থ্রুপুট)
- Firepower এমবেডেড সার্ভিসেস: পরবর্তী প্রজন্মের ISR রাউটারের জন্য সিকিউরিটি মডিউল
- Firepower ভার্চুয়াল উন্নতি: Azure এবং AWS-এ উন্নত পারফরম্যান্স
প্রতিযোগিতামূলক বিশ্লেষণ: কে জিতছে?
বাজার অংশের প্রবণতা (2024-2026):
- Fortinet: বাজার অংশ বৃদ্ধি পাচ্ছে (24% → 28%), বিশেষ করে মধ্যবাজারে
- Cisco: সামান্য হ্রাস পাচ্ছে (21% → 19% ফায়ারওয়াল বাজার), তবে SD-WAN-এ বৃদ্ধি
- চালক: Fortinet-এর আগ্রাসী মূল্য নির্ধারণ এবং SD-WAN ইন্টিগ্রেশন ডিপ্লয়মেন্ট জিতে নিচ্ছে
প্রযুক্তি নেতৃত্ব:
- পারফরম্যান্স: Fortinet SPU প্রসেসর দিয়ে প্রতি ডলারে থ্রুপুট নেতৃত্ব ধরে রেখেছে
- হুমকি বুদ্ধিমত্তা: Cisco Talos এখনও শিল্পের সোনালী মানদণ্ড বিবেচিত
- উদ্ভাবন: Fortinet বড় ফিচার দ্রুত মুক্তি দেয় (6 মাস বনাম 12 মাস চক্র)
- ক্লাউড ইন্টিগ্রেশন: নেটিভ ক্লাউড API ইন্টিগ্রেশনে সিসকো এগিয়ে
গ্রাহক সন্তুষ্টি (Gartner Peer Insights, 2026):
- Fortinet: 4.5/5.0 তারকা (মূল্য এবং পারফরম্যান্সে জোর)
- Cisco: 4.2/5.0 তারকা (সাপোর্ট এবং ইকোসিস্টেমে জোর)
সিদ্ধান্ত কাঠামো: আপনার সমাধান নির্বাচন
সিদ্ধান্ত গাছ
┌─────────────────────────────────────────────────────────┐
│  Do you have existing Cisco campus network (ISE)?      │
└───────────────┬─────────────────────────────────────────┘
                │
        ┌───────┴───────┐
       YES             NO
        │               │
        │               │
        v               v
┌──────────────┐  ┌─────────────────┐
│ Need TrustSec │  │ Need integrated │
│ micro-seg?    │  │ SD-WAN?         │
└───┬──────────┘  └────────┬────────┘
    │                      │
  ┌─┴─┐                  ┌─┴─┐
 YES NO                 YES NO
  │   │                  │   │
  v   v                  v   v
┌────┐ ┌──────┐      ┌────┐ ┌──────┐
│Cisco│ │Either│      │Fort│ │Either│
│wins │ │works │      │inet│ │works │
└────┘ └──────┘      │wins│ └──────┘
                     └────┘
নির্বাচন মানদণ্ড স্কোরকার্ড
প্রতিটি ফ্যাক্টর 1-5 স্কেলে রেট করুন (1=গুরুত্বহীন, 5=গুরুত্বপূর্ণ), তারপর ভেন্ডর স্কোর দ্বারা গুণ করুন:
| মানদণ্ড | ওজন (1-5) | Fortinet স্কোর | Cisco স্কোর | আপনার অগ্রাধিকার |
|---|---|---|---|---|
| প্রাথমিক খরচ | _____ | 5 | 3 | _____ |
| মোট মালিকানা খরচ (5 বছর) | _____ | 5 | 3 | _____ |
| পারফরম্যান্স/মূল্য | _____ | 5 | 3 | _____ |
| কাঁচা পারফরম্যান্স | _____ | 4 | 4 | _____ |
| ম্যানেজমেন্ট সরলতা | _____ | 5 | 3 | _____ |
| ভেন্ডর ইকোসিস্টেম | _____ | 3 | 5 | _____ |
| তৃতীয়-পক্ষ ইন্টিগ্রেশন | _____ | 3 | 5 | _____ |
| উন্নত রাউটিং | _____ | 3 | 5 | _____ |
| সাপোর্ট মান | _____ | 4 | 5 | _____ |
| SD-WAN ইন্টিগ্রেশন | _____ | 5 | 4 | _____ |
| হুমকি বুদ্ধিমত্তা | _____ | 4 | 5 | _____ |
| অটোমেশন পরিপক্কতা | _____ | 4 | 4 | _____ |
| ক্লাউড ইন্টিগ্রেশন | _____ | 4 | 5 | _____ |
স্কোরিং নির্দেশিকা:
- প্রতিটি মানদণ্ডের জন্য আপনার অগ্রাধিকার ওজন পূরণ করুন (1-5)
- প্রতিটি সারির জন্য ওজন × ভেন্ডর স্কোর গুণ করুন
- Fortinet এবং Cisco এর মোট যোগফল করুন
- উচ্চতর মোট স্কোর আপনার প্রয়োজনের জন্য ভাল মানে
পরিস্থিতি অনুযায়ী চূড়ান্ত সুপারিশ
Fortinet নির্বাচন করুন যখন:
- ✅ বাজেট সীমাবদ্ধতা গুরুত্বপূর্ণ (40-60% খরচ সাশ্রয়)
- ✅ আলাদা ডিভাইস ছাড়া ইন্টিগ্রেটেড SD-WAN প্রয়োজন
- ✅ সরল ব্যবস্থাপনা অগ্রাধিকার (ছোট IT দল)
- ✅ প্রধানত শাখা অফিসে ডিপ্লয়মেন্ট
- ✅ বিদ্যমান সিসকো ক্যাম্পাস নেটওয়ার্ক বিনিয়োগ নেই
- ✅ পারফরম্যান্স-প্রতি-ডলার প্রধান মেট্রিক
- ✅ ইনফ্রাস্ট্রাকচার-অ্যাজ-কোড গুরুত্বপূর্ণ (Terraform সমর্থনে উন্নত)
Cisco নির্বাচন করুন যখন:
- ✅ বিদ্যমান সিসকো ক্যাম্পাস নেটওয়ার্ক ISE সহ ডিপ্লয় করা
- ✅ উন্নত সেগমেন্টেশন প্রয়োজন (TrustSec/SGT প্রয়োজনীয়তা)
- ✅ এন্টারপ্রাইজ প্রিমিয়াম ভেন্ডর সাপোর্ট চায় (Cisco TAC)
- ✅ জটিল রাউটিং প্রয়োজন (পূর্ণ BGP টেবিল, MPLS)
- ✅ বড় আকারের ডেটা সেন্টার ডিপ্লয়মেন্ট (ACI ইন্টিগ্রেশন)
- ✅ কমপ্লায়েন্স নির্দিষ্ট ভেন্ডর সার্টিফিকেশন প্রয়োজন
- ✅ ক্লাউড-নেটিভ ডিপ্লয়মেন্ট (সেরা AWS/Azure API ইন্টিগ্রেশন)
- ✅ মাল্টি-টেন্যান্ট সার্ভিস প্রোভাইডার আর্কিটেকচার
হাইব্রিড পদ্ধতি বিবেচনা করুন যখন:
- ✅ বড় এন্টারপ্রাইজ যার ডেটা সেন্টার এবং শাখা অফিস উভয়ই আছে
- ✅ সদর দফতরে সিসকো মান, শাখায় খরচ সাশ্রয় প্রয়োজন
- ✅ এক ভেন্ডর থেকে অন্য ভেন্ডরে ধাপে ধাপে স্থানান্তর
- ✅ বিভিন্ন সাইটের জন্য ভিন্ন সিকিউরিটি প্রয়োজনীয়তা
উপসংহার
Fortinet এবং Cisco উভয়ই বিশ্বমানের নেটওয়ার্ক সিকিউরিটি সমাধান প্রদান করে, তবে তারা বিভিন্ন পরিস্থিতিতে উৎকৃষ্ট:
Fortinet FortiGate Security Fabric আর্কিটেকচারের মাধ্যমে অসাধারণ মূল্য, পারফরম্যান্স-প্রতি-ডলার, এবং সরল ব্যবস্থাপনা প্রদান করে। একীভূত পদ্ধতি জটিলতা ছাড়াই একক সিকিউরিটি ম্যানেজমেন্ট চায় এমন সংস্থার জন্য চমৎকার। FortiGate স্পষ্ট বিজয়ী SMB, শাখা অফিস ডিপ্লয়মেন্ট, এবং বাজেট সচেতন এন্টারপ্রাইজের জন্য যারা আধুনিক সিকিউরিটি ফিচার চায় প্রিমিয়াম মূল্য ছাড়াই।
Cisco Secure Firewall (Firepower) বড় এন্টারপ্রাইজের জন্য প্রয়োজনীয় এন্টারপ্রাইজ-গ্রেড নির্ভরযোগ্যতা, বিস্তৃত ইকোসিস্টেম ইন্টিগ্রেশন, এবং উন্নত ফিচার প্রদান করে। প্রিমিয়াম মূল্য নির্ধারণ যুক্তিযুক্ত যখন আপনি ISE ইন্টিগ্রেশন, TrustSec মাইক্রো-সেগমেন্টেশন, বিশ্বমানের সাপোর্ট, বা জটিল রাউটিং ক্ষমতা চান। Cisco বড় এন্টারপ্রাইজ, ডেটা সেন্টার, এবং বিদ্যমান সিসকো অবকাঠামো বিনিয়োগকারী সংস্থার জন্য মানদণ্ড রয়ে গেছে।
সিসকো সমাধানগুলির জন্য ৬০-৮০% TCO প্রিমিয়াম উল্লেখযোগ্য এবং সাধারণত এটি যুক্তি দেওয়া কঠিন, যদি না আপনি বিশেষভাবে সিসকোর উন্নত ক্ষমতা বা ইকোসিস্টেম ইন্টিগ্রেশন প্রয়োজন হয়। তবে, যেসব প্রতিষ্ঠানের জন্য এই বৈশিষ্ট্যগুলি গুরুত্বপূর্ণ, সিসকোর বিনিয়োগ অপারেশনাল দক্ষতা এবং উন্নত নিরাপত্তা ক্ষমতার মাধ্যমে ফলপ্রসূ হয়।
আমাদের ২০২৬ সালের সুপারিশসমূহ:
- ছোট ব্যবসা (১০-১০০ ব্যবহারকারী): Fortinet FortiGate 60F-100F (অপ্রতিদ্বন্দ্বী মূল্য)
- মধ্যবিত্ত বাজার (১০০-১,০০০ ব্যবহারকারী): Fortinet (যদি বিদ্যমান সিসকো অবকাঠামো সিসকো বাধ্য না করে)
- এন্টারপ্রাইজ (১,০০০-১০,০০০ ব্যবহারকারী): সদর দপ্তর/ডেটা সেন্টারের জন্য সিসকো, শাখাগুলোর জন্য Fortinet বিবেচনা করুন
- বড় এন্টারপ্রাইজ (১০,০০০+ ব্যবহারকারী): সিসকো (স্কেলে প্রমাণিত, ব্যাপক ইকোসিস্টেম)
- সার্ভিস প্রদানকারী/এমএসপি: Fortinet (উত্তম মাল্টি-টেন্যান্সি এবং মার্জিন)
মূল পয়েন্টসমূহ: শুধুমাত্র ব্র্যান্ডের উপর ভিত্তি করে নির্বাচন করবেন না। আপনার প্রযুক্তিগত প্রয়োজনীয়তা, বাজেট সীমাবদ্ধতা এবং বিদ্যমান অবকাঠামো উপরের সিদ্ধান্ত কাঠামোর সাথে মানানসই করুন। অনেক প্রতিষ্ঠান সফলভাবে হাইব্রিড আর্কিটেকচার ব্যবহার করে, যেখানে সিসকোর শক্তি সবচেয়ে বেশি প্রয়োজন সেখানে সিসকো এবং যেখানে খরচ দক্ষতা প্রাধান্য পায় সেখানে Fortinet ব্যবহার করে।
রেফারেন্সসমূহ
১. Fortinet অফিসিয়াল ওয়েবসাইট ২. সিসকো সিকিউরিটি অফিসিয়াল ওয়েবসাইট ৩. গার্টনার ম্যাজিক কোয়াড্রান্ট ফর নেটওয়ার্ক ফায়ারওয়ালস ২০২৬ ৪. FortiOS 7.6 রিলিজ নোটস ৫. সিসকো সিকিউর ফায়ারওয়াল 7.4 ডকুমেন্টেশন ৬. NSS ল্যাবস NGFW তুলনামূলক রিপোর্ট ২০২৬ ৭. Fortinet সিকিউরিটি ফ্যাব্রিক আর্কিটেকচার গাইড ৮. সিসকো SecureX প্ল্যাটফর্ম ওভারভিউ ৯. Fortinet বনাম সিসকো TCO বিশ্লেষণ - ফরেস্টার রিসার্চ ২০২৬ ১০. IDC মার্কেটস্কেপ: বিশ্বব্যাপী নেটওয়ার্ক সিকিউরিটি অ্যাপ্লায়েন্স ২০২৬
Related Posts
This article refers to other articles we've written:
- pfSense বনাম Firewalla বনাম OPNsense
বাড়ি এবং এন্টারপ্রাইজ নেটওয়ার্ক সুরক্ষার জন্য pfSense, Firewalla, এবং OPNsense ফায়ারওয়াল সমাধানের ২০২৬ সালের বিস্তৃত তুলনা। আপনার প্রয়োজনের জন্য সেরা বিকল্প খুঁজুন।
- Ubiquiti Unifi বনাম TP-Link Omada: কোন নেটওয়ার্ক সিস্টেম আপনার জন্য সঠিক?
আপনার প্রয়োজনের জন্য সঠিকটি বেছে নিতে Ubiquiti Unifi এবং TP-Link Omada নেটওয়ার্কিং সিস্টেমের তুলনা করুন।