FISMA 101: ফেডারেল তথ্য নিরাপত্তার সংক্ষিপ্ত পরিচিতি

Table of Contents
FISMA 101: ফেডারেল ইনফরমেশন সিকিউরিটি মডার্নাইজেশন অ্যাক্টের পরিচিতি
ভূমিকা
ফেডারেল ইনফরমেশন সিকিউরিটি মডার্নাইজেশন অ্যাক্ট (FISMA) ২০০২ সালে প্রণীত একটি মার্কিন আইন। এটি ফেডারেল সংস্থাগুলোকে তাদের তথ্য ও তথ্যব্যবস্থা সুরক্ষার জন্য তথ্য নিরাপত্তা কর্মসূচি প্রতিষ্ঠা ও বজায় রাখতে বাধ্য করে। ফেডারেল সরকারে তথ্য নিরাপত্তা উন্নত করার ক্রমবর্ধমান প্রয়োজনের প্রতিক্রিয়ায় আইনটি পাস হয়েছিল। পরিবর্তনশীল হুমকির সঙ্গে তাল মেলাতে পরে এটি একাধিকবার হালনাগাদ করা হয়েছে।
FISMA কী?
FISMA হলো তথ্য নিরাপত্তার জন্য একগুচ্ছ মান ও নির্দেশিকা, যা ফেডারেল সংস্থা এবং তাদের ঠিকাদারদের ক্ষেত্রে প্রযোজ্য। সংবেদনশীল তথ্যকে অননুমোদিত প্রবেশ, ব্যবহার, প্রকাশ, ব্যাহত করা, পরিবর্তন বা ধ্বংস থেকে রক্ষা করাই এর উদ্দেশ্য। FISMA সংস্থাগুলোকে ঝুঁকিভিত্তিক পদ্ধতি নিতে বলে: সম্ভাব্য নিরাপত্তা ঝুঁকি শনাক্ত ও মূল্যায়ন করা, ঝুঁকি কমাতে নিরাপত্তা নিয়ন্ত্রণ প্রয়োগ করা এবং সেসব নিয়ন্ত্রণের কার্যকারিতা নিয়মিত পর্যবেক্ষণ করা।
FISMA-র প্রধান উপাদান
FISMA-র কয়েকটি প্রধান উপাদান রয়েছে:
- ঝুঁকি ব্যবস্থাপনা: ফেডারেল সংস্থাগুলো সম্ভাব্য নিরাপত্তা ঝুঁকি শনাক্ত করতে নিয়মিত ঝুঁকি মূল্যায়ন করে এবং ঝুঁকি কমাতে নিরাপত্তা নিয়ন্ত্রণ প্রয়োগ করে।
- নিরাপত্তা নিয়ন্ত্রণ মূল্যায়ন: নিয়ন্ত্রণগুলো পরিকল্পনা অনুযায়ী কাজ করছে কি না এবং কোথায় উন্নতি দরকার, তা সংস্থাগুলো যাচাই করে।
- অবিরাম পর্যবেক্ষণ: তথ্যব্যবস্থা সুরক্ষিত আছে কি না এবং কোনো নিরাপত্তা ঘটনা ঘটলে তার জবাব দিতে সংস্থাগুলো সেগুলো নিয়মিত পর্যবেক্ষণ করে।
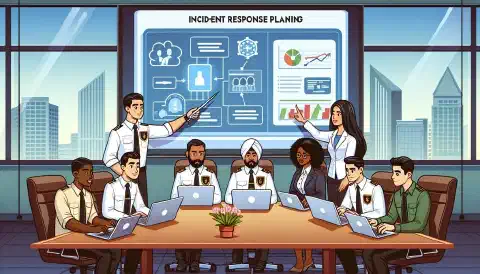
- ঘটনা মোকাবিলা: নিরাপত্তা ঘটনা দ্রুত শনাক্ত, নিয়ন্ত্রণ ও সমাধানের জন্য সংস্থাগুলোর পরিকল্পনা থাকে।
- অনুমোদন ও স্বীকৃতি: তথ্যব্যবস্থা চালানোর জন্য সংস্থাগুলো উপযুক্ত কর্তৃপক্ষের অনুমোদন নেয় এবং সুরক্ষা নিশ্চিত করতে নিয়মিত মূল্যায়ন ও পুনঃস্বীকৃতি করে।
ঝুঁকি ব্যবস্থাপনা
FISMA সংস্থাগুলোকে নিয়মিত ঝুঁকি মূল্যায়ন এবং ঝুঁকি কমানোর জন্য নিরাপত্তা নিয়ন্ত্রণ প্রয়োগ করতে বলে। প্রক্রিয়াটিতে রয়েছে:
- সম্পদ শনাক্তকরণ: সংবেদনশীল তথ্য ও তথ্যব্যবস্থাসহ যেসব সম্পদ রক্ষা করতে হবে, সংস্থাগুলো প্রথমে সেগুলো শনাক্ত করে।
- হুমকি ও দুর্বলতা মূল্যায়ন: সম্পদকে প্রভাবিত করতে পারে এমন হুমকি ও দুর্বলতা পর্যালোচনা করে, সেগুলোর সম্ভাবনা ও প্রভাব নির্ধারণ করা হয়।
- ঝুঁকি নির্ধারণ: মূল্যায়নের ফল থেকে সম্পদের ঝুঁকির মাত্রা নির্ধারণ এবং আগে সমাধানযোগ্য ঝুঁকিগুলোকে অগ্রাধিকার দেওয়া হয়।
- ঝুঁকি প্রশমন পরিকল্পনা: শনাক্ত ঝুঁকি কমাতে পরিকল্পনা করা হয়, যার মধ্যে প্রবেশাধিকার নিয়ন্ত্রণ, এনক্রিপশন ও ফায়ারওয়ালের মতো নিয়ন্ত্রণ থাকে।
- বাস্তবায়ন: সম্পদের ঝুঁকি কমাতে প্রয়োজনীয় নিয়ন্ত্রণগুলো প্রয়োগ করা হয়।
- পর্যবেক্ষণ ও মূল্যায়ন: নিয়ন্ত্রণগুলো প্রত্যাশামতো কাজ করছে কি না এবং কোথায় উন্নতি দরকার, তা জানতে তথ্যব্যবস্থা অবিরাম পর্যবেক্ষণ করা হয়।
নিরাপত্তা নিয়ন্ত্রণ মূল্যায়ন
নিয়ন্ত্রণের কার্যকারিতা যাচাই ও উন্নতির ক্ষেত্র শনাক্ত করতে সংস্থাগুলো নিচের ধাপগুলো অনুসরণ করে:
- পরীক্ষা: নিয়ন্ত্রণগুলো সঠিকভাবে কাজ করছে কি না এবং কোন দুর্বলতা সমাধান দরকার, তা পরীক্ষা করা হয়।
- মূল্যায়ন: পরীক্ষার ফল বিশ্লেষণ করে নিয়ন্ত্রণের কার্যকারিতা ও উন্নতির ক্ষেত্র নির্ধারণ করা হয়।
- সংশোধন: দুর্বলতা বা উন্নতির ক্ষেত্র মোকাবিলার পরিকল্পনা তৈরি করে প্রয়োজনীয় সংশোধন কার্যক্রম বাস্তবায়ন করা হয়।
- অবিরাম উন্নতি: সম্পদের যথেষ্ট সুরক্ষা বজায় রাখতে নিয়ন্ত্রণগুলো নিয়মিত পর্যবেক্ষণ ও মূল্যায়ন করে উন্নতি করা হয়।
অবিরাম পর্যবেক্ষণ
নিরাপত্তা বজায় রাখা ও ঘটনা মোকাবিলার জন্য তথ্যব্যবস্থা পর্যবেক্ষণে এই কাজগুলো অন্তর্ভুক্ত:
- তাৎক্ষণিক পর্যবেক্ষণ: ঘটনা ঘটার সঙ্গে সঙ্গে শনাক্ত ও মোকাবিলায় তাৎক্ষণিক পর্যবেক্ষণ সরঞ্জাম ব্যবহার করা হয়।
- লগ বিশ্লেষণ: অস্বাভাবিক বা সন্দেহজনক কার্যকলাপ শনাক্ত করতে সিস্টেমের লগ নিয়মিত পর্যালোচনা করা হয়।
- দুর্বলতা স্ক্যান: সমাধানযোগ্য দুর্বলতা শনাক্ত করতে তথ্যব্যবস্থায় নিয়মিত স্ক্যান চালানো হয়।
- ঘটনা মোকাবিলা: ঘটনা দ্রুত শনাক্ত, নিয়ন্ত্রণ ও সমাধানের জন্য পরিকল্পনা রাখা হয়।
অনুমোদন ও স্বীকৃতি
তথ্যব্যবস্থা পরিচালনার অনুমোদন নেওয়া ও সেগুলোর নিরাপত্তা পুনরায় যাচাই করার প্রক্রিয়ায় রয়েছে:
- সিস্টেম অনুমোদন: উপযুক্ত কর্তৃপক্ষের কাছ থেকে তথ্যব্যবস্থা পরিচালনার অনুমতি নেওয়া।
- নিরাপত্তা মূল্যায়ন: সিস্টেমের নিরাপত্তা ঝুঁকি ও দুর্বলতা শনাক্ত করতে মূল্যায়ন করা।
- ঝুঁকি প্রশমন পরিকল্পনা: মূল্যায়নের ভিত্তিতে ঝুঁকি ও দুর্বলতা কমানোর পরিকল্পনা এবং প্রয়োজনীয় নিয়ন্ত্রণ বাস্তবায়ন করা।
- স্বীকৃতি: সিস্টেম প্রয়োজনীয় নিরাপত্তা মান পূরণ করে এবং পরিচালনার অনুমোদন পেয়েছে তা নিশ্চিত করতে কর্তৃপক্ষের স্বীকৃতি নেওয়া।
- পুনঃস্বীকৃতি: মান বজায় থাকা ও উন্নতির ক্ষেত্র শনাক্ত করতে নিয়মিত মূল্যায়ন করে পুনরায় স্বীকৃতি নেওয়া।
FISMA-র সুবিধা
FISMA-র কয়েকটি সুবিধা রয়েছে:
উন্নত তথ্য নিরাপত্তা
ফেডারেল সংস্থার তথ্য নিরাপত্তা উন্নত করা FISMA-র প্রধান সুবিধাগুলোর একটি। শক্তিশালী তথ্য নিরাপত্তা কর্মসূচি প্রতিষ্ঠা ও বজায় রাখার শর্ত সংবেদনশীল তথ্যকে অননুমোদিত প্রবেশ, ব্যবহার বা প্রকাশ থেকে রক্ষা করে। নিয়মিত ঝুঁকি ও নিয়ন্ত্রণ মূল্যায়ন এবং অবিরাম পর্যবেক্ষণ তথ্যব্যবস্থাকে দীর্ঘমেয়াদে সুরক্ষিত রাখতে সহায়তা করে।
উন্নত ঝুঁকি ব্যবস্থাপনা
নিয়মিত ঝুঁকি মূল্যায়ন ও ঝুঁকি কমানোর নিয়ন্ত্রণ প্রয়োগের মাধ্যমে FISMA সংস্থাগুলোকে নিরাপত্তা ঝুঁকি ভালোভাবে পরিচালনা করতে সাহায্য করে। এতে ঝুঁকি শনাক্ত, অগ্রাধিকার নির্ধারণ এবং প্রশমনের বিষয়ে তথ্যভিত্তিক সিদ্ধান্ত নেওয়া যায়। অবিরাম পর্যবেক্ষণ সময়মতো ঝুঁকি শনাক্ত ও সমাধানেও সহায়ক।
বর্ধিত স্বচ্ছতা
FISMA সংস্থাগুলোকে তাদের তথ্য নিরাপত্তা কর্মসূচি সম্পর্কে প্রতিবেদন দিতে বলে, যা স্বচ্ছতা ও জবাবদিহি বাড়ায়। কংগ্রেসসহ সংশ্লিষ্ট পক্ষগুলো এতে জানতে পারে সংস্থাগুলো কীভাবে ঝুঁকি পরিচালনা করছে এবং নিরাপত্তা ঘটনার জন্য তাদের জবাবদিহি করতে পারে।
জোরদার সহযোগিতা
একই তথ্য নিরাপত্তা মান অনুসরণের শর্ত দিয়ে FISMA ফেডারেল সংস্থা, তাদের ঠিকাদার ও অন্যান্য সংশ্লিষ্ট পক্ষের মধ্যে সহযোগিতা ও সমন্বয় বাড়ায়। এতে সবাই সংবেদনশীল তথ্য রক্ষায় একসঙ্গে কাজ করে এবং সরকারের সব স্তরে ঝুঁকি কার্যকরভাবে পরিচালিত হয়।
২০২৬ সালের FISMA প্রমাণের চেকলিস্ট
প্রতিটি নিয়ন্ত্রণের প্রমাণ একটি সিস্টেম, দায়িত্বপ্রাপ্ত ব্যক্তি, তারিখ ও পর্যালোচনার ফলের সঙ্গে যুক্ত রাখুন। কার্যকর প্রমাণের মধ্যে নীতিমালার অনুমোদন, কনফিগারেশন এক্সপোর্ট, প্রবেশাধিকার পর্যালোচনা, দুর্বলতা প্রতিবেদন, ঘটনা-রেকর্ড, প্রশিক্ষণের ফল এবং পুনরুদ্ধার পরীক্ষা রয়েছে।
গুরুত্বপূর্ণ পরিবর্তনের পর প্রমাণের প্যাকেজ পর্যালোচনা করুন। নতুন পরিচয় প্রদানকারী, নেটওয়ার্ক পথ, ক্লাউড পরিষেবা, প্রশাসক দল বা তথ্যের ধরন ঝুঁকি মূল্যায়ন এবং নিয়ন্ত্রণ-সংক্রান্ত প্রমাণ বদলে দিতে পারে। নির্ভরযোগ্য উৎস হিসেবে NIST ঝুঁকি ব্যবস্থাপনা কাঠামো , FIPS 199 এবং সংস্থার বর্তমান নির্দেশিকা ব্যবহার করুন।
উপসংহার
মার্কিন ফেডারেল সরকারের তথ্য নিরাপত্তায় FISMA একটি গুরুত্বপূর্ণ উপাদান। সংস্থাগুলোকে তথ্য নিরাপত্তা কর্মসূচি প্রতিষ্ঠা ও বজায় রাখতে বলে আইনটি সংবেদনশীল তথ্যকে অননুমোদিত প্রবেশ, ব্যবহার বা প্রকাশ থেকে রক্ষা করতে সহায়তা করে। নিয়মিত ঝুঁকি মূল্যায়ন, অবিরাম পর্যবেক্ষণ ও ঘটনা মোকাবিলার মাধ্যমে সংস্থাগুলো ঝুঁকি পরিচালনা এবং নিরাপত্তা ঘটনার দ্রুত জবাব দিতে পারে। সামগ্রিকভাবে, ফেডারেল সরকারের তথ্য নিরাপত্তা উন্নত করা ও সংবেদনশীল তথ্য রক্ষায় FISMA একটি গুরুত্বপূর্ণ উপায়।
Related Posts