সাইবার নিরাপত্তা ঘটনা মোকাবিলা

Table of Contents
সাইবার নিরাপত্তা ঘটনা প্রতিক্রিয়া পরিকল্পনা তৈরি: কার্যকর প্রতিক্রিয়ার গুরুত্বপূর্ণ ধাপ
ডিজিটাল যুগে সব আকারের প্রতিষ্ঠানের জন্য সাইবার নিরাপত্তা একটি গুরুত্বপূর্ণ উদ্বেগের বিষয় হয়ে উঠেছে। সাইবার হুমকি ও আক্রমণ বাড়ায় ব্যবসার একটি সুস্পষ্ট ঘটনা প্রতিক্রিয়া পরিকল্পনা থাকা জরুরি। এই পরিকল্পনা সাইবার নিরাপত্তা ঘটনার প্রভাব কার্যকরভাবে সামলানো ও কমানোর নির্দেশিকা হিসেবে কাজ করে। এই নিবন্ধে পরিকল্পনা তৈরির মূল ধাপ এবং প্রতিটি ধাপের গুরুত্ব আলোচনা করা হয়েছে।
_
সাইবার নিরাপত্তা ঘটনা প্রতিক্রিয়া পরিকল্পনা কেন গুরুত্বপূর্ণ
ডিজিটাল যুগে সাইবার নিরাপত্তার ভূমিকা
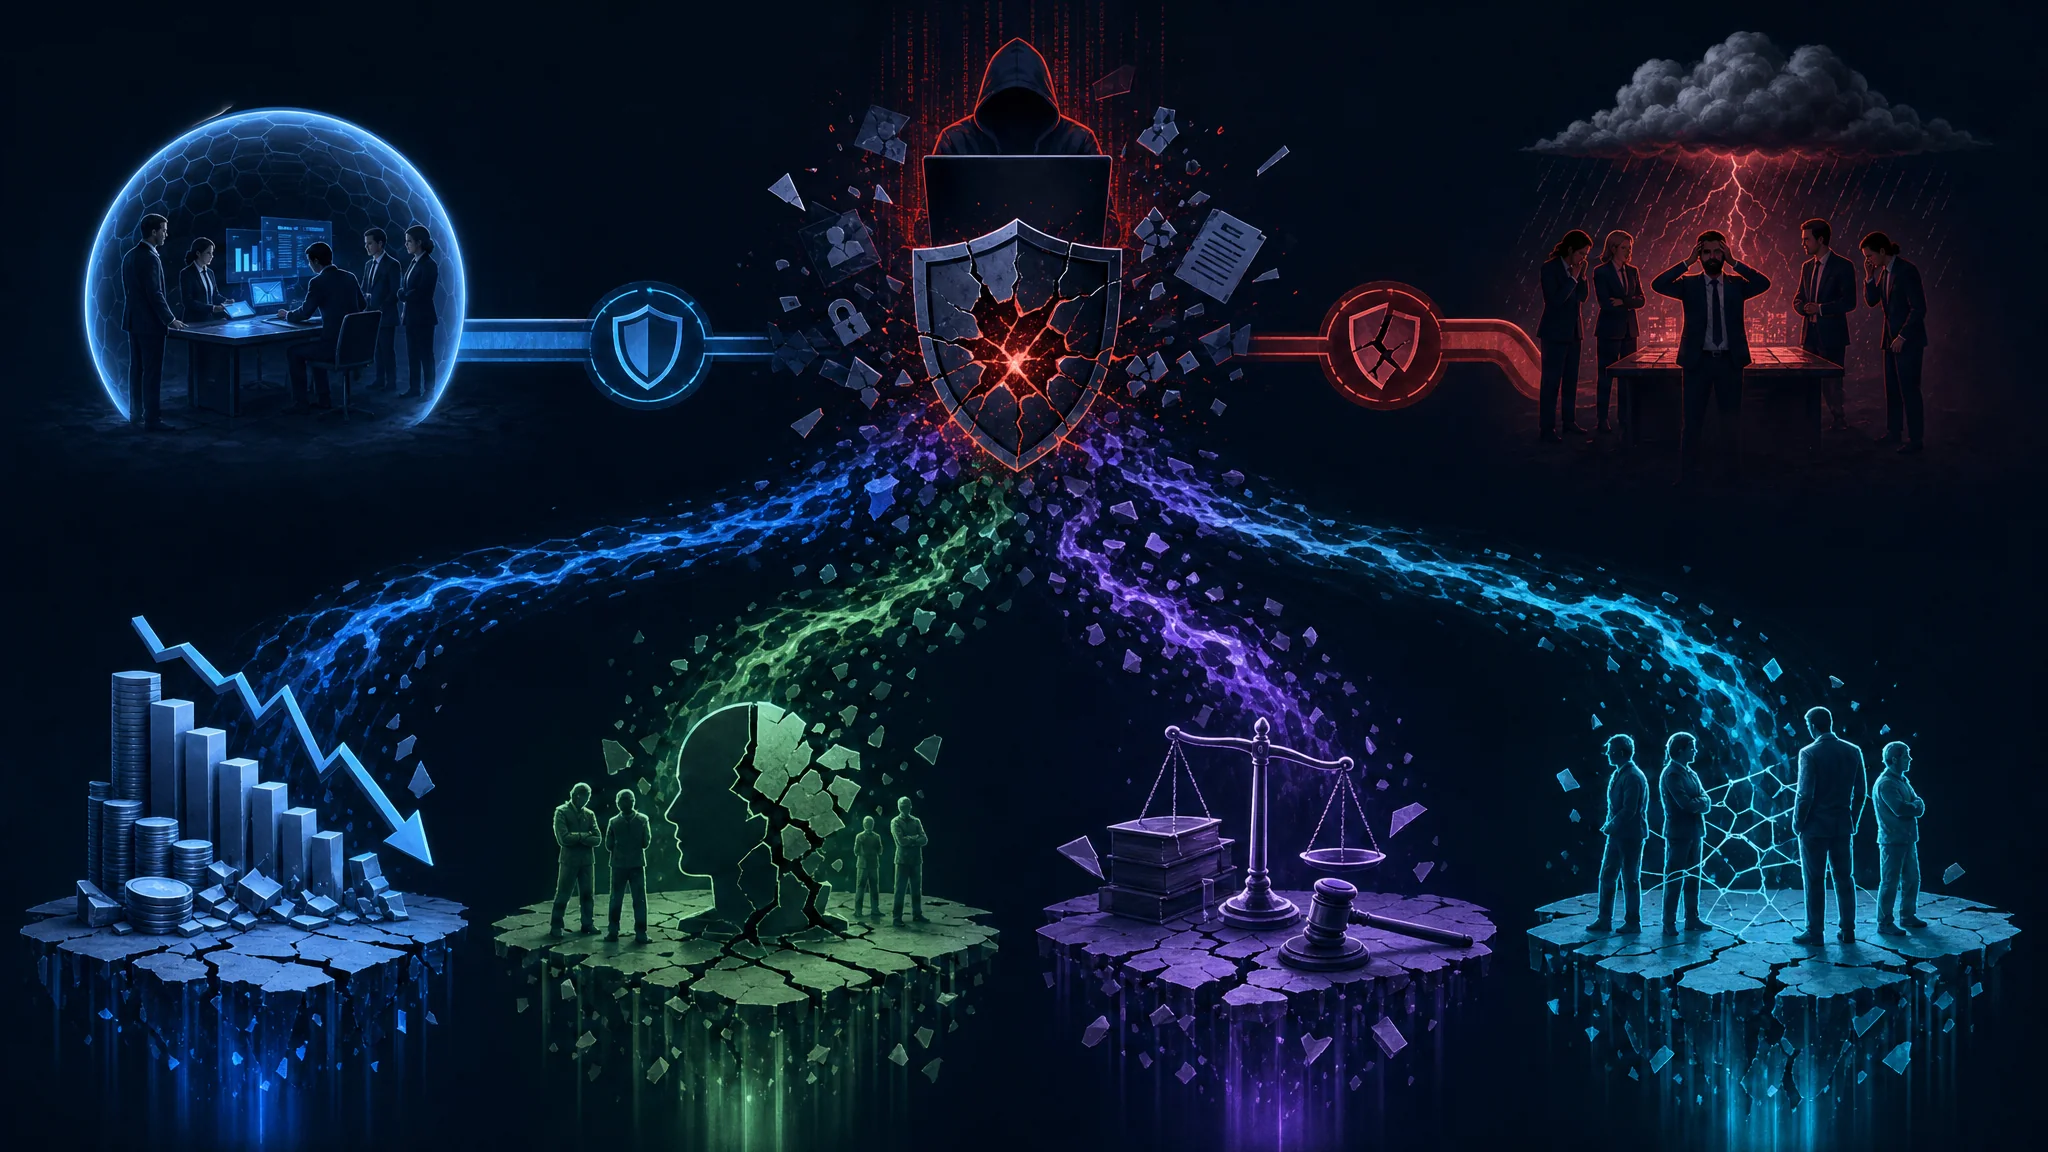
আজকের সংযুক্ত বিশ্বে দৈনন্দিন কাজের জন্য প্রতিষ্ঠানগুলো ডিজিটাল সিস্টেম ও নেটওয়ার্কের ওপর অনেকটাই নির্ভরশীল। এই নির্ভরতা তাদের তথ্য লঙ্ঘন, ম্যালওয়্যার আক্রমণ এবং র্যানসমওয়্যার সংক্রমণসহ নানা সাইবার হুমকির ঝুঁকিতে ফেলে। একটি সাইবার নিরাপত্তা ঘটনা বড় আর্থিক ক্ষতি, সুনামের ক্ষতি এবং আইনি পরিণতি ডেকে আনতে পারে। তাই এমন ঘটনার প্রভাব কমাতে সুপরিকল্পিত প্রতিক্রিয়া পরিকল্পনা জরুরি।
সাইবার নিরাপত্তা ঘটনার সম্ভাব্য প্রভাব
একটি সাইবার ঘটনা প্রতিষ্ঠানের কার্যক্রমে গুরুতর বিঘ্ন ঘটাতে পারে, যার ফলে কাজ বন্ধ থাকা, সংবেদনশীল তথ্য হারানো এবং গুরুত্বপূর্ণ সিস্টেম ক্ষতিগ্রস্ত হতে পারে। এর প্রভাব প্রতিষ্ঠানের বাইরে গ্রাহক, অংশীদার এবং সরবরাহকারীদের ওপরও পড়তে পারে। সাইবার নিরাপত্তার আইনি ও নিয়ন্ত্রক কাঠামো আরও কঠোর হচ্ছে, এবং নিয়ম না মানলে বড় জরিমানা ও শাস্তি হতে পারে। তাই দ্রুত ও কার্যকরভাবে ঘটনা মোকাবিলার প্রস্তুতি দরকার।
বিস্তৃত ঘটনা প্রতিক্রিয়া পরিকল্পনা তৈরির একটি প্রধান কারণ হলো সম্ভাব্য আর্থিক ক্ষতি। IBM-এর একটি গবেষণা অনুযায়ী, ২০২০ সালে তথ্য লঙ্ঘনের গড় খরচ ছিল ৩.৮৬ মিলিয়ন ডলার। এর মধ্যে ঘটনা তদন্ত, আইনি ফি, গ্রাহকদের জানানো এবং ক্ষতি নিয়ন্ত্রণের খরচ অন্তর্ভুক্ত। যথাযথ পরিকল্পনা না থাকলে প্রতিষ্ঠান আর্থিক প্রভাব সামলাতে প্রস্তুত নাও থাকতে পারে, যা দীর্ঘমেয়াদে তার আর্থিক স্থিতি ও ব্যবসায়িক কার্যক্রমকে ক্ষতিগ্রস্ত করতে পারে।
ঘটনার কারণে সুনামের ক্ষতিও গুরুতর হতে পারে। বর্তমানে সামাজিক যোগাযোগমাধ্যম ও অনলাইন প্ল্যাটফর্মে তথ্য দ্রুত ছড়ায়। তথ্য লঙ্ঘন বা সাইবার আক্রমণের খবর প্রতিষ্ঠানের ভাবমূর্তি নষ্ট করে গ্রাহকের আস্থা কমিয়ে দিতে পারে। এর ফলে ব্যবসার সুযোগ হারানো, গ্রাহকের আনুগত্য কমা এবং নতুন গ্রাহক পেতে সমস্যা হতে পারে। পরিকল্পনা থাকলে প্রতিষ্ঠান দ্রুত ও স্বচ্ছভাবে সাড়া দিয়ে সুনাম সক্রিয়ভাবে পরিচালনা করতে এবং ব্র্যান্ডের ক্ষতি কমাতে পারে।
আর্থিক ও সুনামের প্রভাবের পাশাপাশি সাইবার নিরাপত্তা ঘটনা আইনি ও নিয়ন্ত্রক পরিণতিও আনতে পারে। বড় জরিমানা এড়াতে প্রতিষ্ঠানকে তথ্য সুরক্ষার বিভিন্ন আইন ও নিয়ম মানতে হয়। উদাহরণস্বরূপ, ইউরোপীয় ইউনিয়নের জেনারেল ডেটা প্রোটেকশন রেগুলেশন (GDPR) অনুযায়ী জরিমানা হতে পারে ২০ মিলিয়ন ইউরো বা বিশ্বব্যাপী বার্ষিক আয়ের ৪%, যেটি বেশি। আইনি ও নিয়ন্ত্রক দায়িত্ব পালনের ব্যবস্থা থাকা পরিকল্পনা নিয়ম না মানার ঝুঁকি এবং তার আর্থিক ও আইনি পরিণতি কমাতে সাহায্য করে।
আধুনিক ব্যবসায়িক পরিবেশ পরস্পর সংযুক্ত হওয়ায় একটি ঘটনা প্রতিষ্ঠানের বাইরেও প্রভাব ফেলতে পারে। কোনো সরবরাহকারীর সিস্টেম আক্রান্ত হলে সরবরাহ শৃঙ্খল ব্যাহত হতে পারে এবং পণ্য বা সেবার প্রাপ্যতা কমতে পারে। গ্রাহকের তথ্য ফাঁস হলে পরিচয় চুরি বা জালিয়াতি হতে পারে এবং গ্রাহকের সঙ্গে সম্পর্ক ক্ষতিগ্রস্ত হয়। বাইরের অংশীজনদের বিবেচনায় নেওয়া পরিকল্পনা পরিণতি সামলাতে এবং অংশীদার, সরবরাহকারী ও গ্রাহকের আস্থা বজায় রাখতে সাহায্য করে।
সাইবার নিরাপত্তা ঘটনা প্রতিক্রিয়া পরিকল্পনা প্রতিষ্ঠানের সামগ্রিক নিরাপত্তা কৌশলের গুরুত্বপূর্ণ অংশ। এটি আর্থিক স্থিতি, সুনাম, আইনি সম্মতি এবং বাইরের সম্পর্কের ওপর প্রভাব কমায়। সুপরিকল্পিত পরিকল্পনায় বিনিয়োগ ঝুঁকি হ্রাস করে এবং ডিজিটাল যুগে ব্যবসার ধারাবাহিকতা বজায় রাখতে সাহায্য করে।
সাইবার নিরাপত্তা ঘটনা প্রতিক্রিয়া পরিকল্পনার মূল উপাদান
সাইবার নিরাপত্তা ঘটনা শনাক্ত ও শ্রেণিবদ্ধ করা
প্রথম ধাপ হলো বিভিন্ন ধরনের সাইবার নিরাপত্তা ঘটনা নির্ভুলভাবে শনাক্ত ও শ্রেণিবদ্ধ করা। আগের ঘটনা বিশ্লেষণ, বৈশিষ্ট্য বোঝা এবং গুরুত্ব ও সম্ভাব্য প্রভাবের ভিত্তিতে সেগুলো ভাগ করা দরকার। এতে প্রতিষ্ঠান সম্পদ বরাদ্দ ও প্রতিক্রিয়ার অগ্রাধিকার কার্যকরভাবে নির্ধারণ করতে পারে।
উদাহরণ হিসেবে ঘটনাকে তথ্য লঙ্ঘন, ম্যালওয়্যার সংক্রমণ, নেটওয়ার্কে অনুপ্রবেশ অথবা ফিশিং আক্রমণ হিসেবে শ্রেণিবদ্ধ করা যায়। প্রতিটি ধরনের জন্য ভিন্ন প্রতিক্রিয়া কৌশল ও জরুরিতা প্রয়োজন। ঘটনাগুলোর ধরন পরিষ্কারভাবে বুঝলে নির্দিষ্ট চ্যালেঞ্জ অনুযায়ী পরিকল্পনা সাজানো যায়।
একটি প্রতিক্রিয়া দল গঠন
কার্যকর প্রতিক্রিয়ার জন্য দ্রুত ও দক্ষভাবে কাজ করতে পারে এমন বিশেষায়িত সাইবার নিরাপত্তা দল দরকার। দলে সাইবার নিরাপত্তা, আইটি অবকাঠামো, আইনি বিষয় এবং যোগাযোগে দক্ষ সদস্য থাকা উচিত। সুসংগঠিত দল প্রতিক্রিয়ার কাজ সহজ করে এবং সমন্বিত ও কার্যকর পদক্ষেপ নিশ্চিত করে।
দলের প্রত্যেকের নির্দিষ্ট ভূমিকা ও দায়িত্ব থাকা উচিত, যাতে ঘটনা চলাকালে সবাই নিজের কাজ জানে। ভূমিকার মধ্যে থাকতে পারে ঘটনা সমন্বয়কারী, প্রযুক্তিগত বিশ্লেষক, আইনি উপদেষ্টা এবং জনসংযোগ প্রতিনিধি। দায়িত্ব স্পষ্ট করলে সহযোগিতা সহজ হয় এবং বিভ্রান্তি বা কাজের পুনরাবৃত্তি এড়ানো যায়।
প্রতিক্রিয়া পদ্ধতি তৈরি
সাইবার নিরাপত্তা ঘটনা ঘটলে কী পদক্ষেপ নিতে হবে, প্রতিক্রিয়া পদ্ধতিতে তা বলা থাকে। বিভিন্ন পরিস্থিতি অন্তর্ভুক্ত করে কীভাবে ঘটনা নিয়ন্ত্রণে আনতে হবে, এর মূল কারণ তদন্ত করতে হবে, প্রভাব সংশোধন করতে হবে এবং স্বাভাবিক কাজ পুনরুদ্ধার করতে হবে, তা স্পষ্টভাবে জানাতে হবে।
তথ্য লঙ্ঘনের ক্ষেত্রে পদ্ধতিতে আক্রান্ত সিস্টেম বিচ্ছিন্ন করা, লঙ্ঘনের পরিসর জানতে ফরেনসিক বিশ্লেষণ করা, আক্রান্ত ব্যক্তি বা নিয়ন্ত্রক কর্তৃপক্ষকে জানানো এবং ভবিষ্যতের লঙ্ঘন ঠেকানোর ব্যবস্থা নেওয়া থাকতে পারে।
পরিবর্তনশীল হুমকির সঙ্গে তাল মেলাতে পদ্ধতিগুলো নিয়মিত পর্যালোচনা ও হালনাগাদ করতে হবে। নতুন হুমকি ও প্রযুক্তির অগ্রগতিতে পদ্ধতি বদলানো লাগতে পারে। নিয়মিত টেবিলটপ অনুশীলন ও সিমুলেশন পদ্ধতির কার্যকারিতা যাচাই এবং উন্নতির ক্ষেত্র খুঁজে পেতে সাহায্য করে।
সুস্পষ্ট পদ্ধতি ঘটনার প্রভাব কমায় এবং দ্রুত কার্যকর প্রতিক্রিয়া নিশ্চিত করে। এতে সুনাম, অর্থনীতি ও গ্রাহকের আস্থার সম্ভাব্য ক্ষতি কমে।
কার্যকর ঘটনা প্রতিক্রিয়া পরিকল্পনা তৈরির ধাপ
ঝুঁকি মূল্যায়ন করা
পরিকল্পনা তৈরির আগে প্রতিষ্ঠানকে সম্ভাব্য দুর্বলতা ও হুমকি শনাক্ত করতে বিস্তৃত ঝুঁকি মূল্যায়ন করতে হবে। এতে প্রতিষ্ঠানের সিস্টেম, নেটওয়ার্ক ও তথ্যসম্পদ মূল্যায়নের পাশাপাশি বিভিন্ন সাইবার ঘটনার সম্ভাবনা ও সম্ভাব্য প্রভাব নির্ধারণ করা হয়। ফলাফল প্রতিক্রিয়ার অগ্রাধিকার ও সম্পদ বণ্টনে সাহায্য করে।
ঝুঁকি মূল্যায়নে প্রতিষ্ঠান বাইরের সাইবার নিরাপত্তা বিশেষজ্ঞদের দিয়ে পেনিট্রেশন টেস্টিং ও দুর্বলতা মূল্যায়ন করাতে পারে। তারা বাস্তব আক্রমণের অনুকরণ করে অবকাঠামোর দুর্বলতা শনাক্ত করেন। অভ্যন্তরীণ নিরীক্ষায় শিল্পমান ও নিয়মের সঙ্গে সম্মতি যাচাই করা যায়।
মূল্যায়ন শেষ হলে প্রতিষ্ঠান তার সাইবার নিরাপত্তার অবস্থান ভালোভাবে বুঝতে পারে। অতিরিক্ত সুরক্ষা প্রয়োজন এমন গুরুত্বপূর্ণ সম্পদ শনাক্ত করে সফল আক্রমণের সম্ভাব্য পরিণতি নির্ধারণ করা যায়। এই জ্ঞান কার্যকর ঘটনা প্রতিক্রিয়া পরিকল্পনা তৈরিতে সহায়তা করে।
ঘটনা প্রতিক্রিয়া নীতি তৈরি ও বাস্তবায়ন
ঘটনা প্রতিক্রিয়া নীতি সাইবার নিরাপত্তা ঘটনা সামলানোর প্রতিষ্ঠানের পদ্ধতি নির্ধারণ করে। নীতিগুলো শিল্পের সর্বোত্তম অনুশীলন ও নিয়ন্ত্রক প্রয়োজনীয়তার সঙ্গে সামঞ্জস্যপূর্ণ হওয়া উচিত। এতে ভূমিকা ও দায়িত্ব, উচ্চতর পর্যায়ে জানানোর পদ্ধতি, যোগাযোগ প্রোটোকল এবং আইনি বাধ্যবাধকতা স্পষ্ট থাকতে হবে। সুস্পষ্ট নীতি সামঞ্জস্যপূর্ণ ও সমন্বিত প্রতিক্রিয়া নিশ্চিত করে।
নীতি তৈরির সময় প্রতিষ্ঠানের শিল্পখাতের বৈশিষ্ট্য এবং নির্দিষ্ট হুমকি বিবেচনা করা দরকার। উদাহরণস্বরূপ, স্বাস্থ্যসেবা প্রতিষ্ঠানকে HIPAA নিয়ম মানতে হতে পারে, আর আর্থিক প্রতিষ্ঠানকে PCI DSS শর্ত অনুসরণ করতে হতে পারে। প্রয়োজন অনুযায়ী নীতি সাজালে সম্ভাব্য চ্যালেঞ্জ মোকাবিলা সহজ হয়।
নীতি বাস্তবায়নে প্রতিষ্ঠানের বিভিন্ন বিভাগের সহযোগিতা জরুরি। এতে সাইবার ঘটনা ঘটলে সবাই নিজের ভূমিকা ও দায়িত্ব বুঝতে পারে। সব কর্মী যাতে নীতি জানে ও কার্যকরভাবে পালন করতে পারে, সে জন্য নিয়মিত প্রশিক্ষণ ও যোগাযোগ দরকার।
কর্মীদের প্রশিক্ষণ ও শিক্ষা
কার্যকর প্রতিক্রিয়ার জন্য দক্ষ ও জ্ঞানসম্পন্ন কর্মী দরকার। প্রতিষ্ঠানকে নিয়মিত প্রশিক্ষণ ও শিক্ষা কর্মসূচিতে বিনিয়োগ করতে হবে, যাতে কর্মীরা সাইবার নিরাপত্তা ঘটনা শনাক্ত, রিপোর্ট এবং মোকাবিলার দক্ষতা পান। এতে সাধারণ হুমকি ও আক্রমণের পথ সম্পর্কে সচেতনতা, ভালো সাইবার নিরাপত্তা অভ্যাস এবং বাস্তব পরিস্থিতি অনুকরণ করা টেবিলটপ অনুশীলন অন্তর্ভুক্ত।
প্রশিক্ষণে ঘটনা শনাক্ত ও বিশ্লেষণ, প্রমাণ সংরক্ষণ, ঘটনা নিয়ন্ত্রণ এবং পুনরুদ্ধার শেখাতে হবে। সম্ভাব্য কম্প্রোমাইজের সূচক (IOC) শনাক্ত এবং দ্রুত ঘটনা রিপোর্ট করতে কর্মীদের প্রশিক্ষণ দিতে হবে। প্রয়োজনীয় জ্ঞান ও দক্ষতা থাকলে তারা সাইবার হুমকি কমাতে সক্রিয় ভূমিকা নিতে পারে।
প্রশিক্ষণের পাশাপাশি প্রতিষ্ঠানকে সাইবার নিরাপত্তা সচেতনতার সংস্কৃতি গড়তে হবে। কর্মীদের নতুন হুমকি সম্পর্কে নিয়মিত জানানো এবং সংবেদনশীল তথ্য রক্ষার পরামর্শ দেওয়া এর অংশ। দায়িত্ববোধ ও সতর্কতা সাইবার আক্রমণের বিরুদ্ধে শক্ত প্রতিরক্ষা গড়ে তোলে।
ঘটনা প্রতিক্রিয়া পরিকল্পনা পরীক্ষা ও উন্নত করা
প্রতিক্রিয়া পরিকল্পনা নিয়মিত পরীক্ষা
যেকোনো প্রতিক্রিয়া পরিকল্পনার জন্য পরীক্ষা অত্যন্ত গুরুত্বপূর্ণ। প্রতিষ্ঠানকে নিয়মিত অনুশীলন ও সিমুলেশন করে পদ্ধতির কার্যকারিতা যাচাই, ঘাটতি বা দুর্বলতা শনাক্ত এবং প্রতিক্রিয়া দলের দক্ষতা মূল্যায়ন করতে হবে। পরীক্ষার মধ্যে অংশগ্রহণকারীদের কাল্পনিক পরিস্থিতি আলোচনা করা টেবিলটপ অনুশীলন থেকে শুরু করে বাইরের বিশেষজ্ঞদের বাস্তব আক্রমণ অনুকরণ করা উন্নত রেড টিম অনুশীলন পর্যন্ত রয়েছে।
টেবিলটপ অনুশীলনে প্রতিষ্ঠান বিভিন্ন কাল্পনিক পরিস্থিতি বিশ্লেষণ করে নানা অবস্থায় পরিকল্পনার কার্যকারিতা যাচাই করতে পারে। বিভিন্ন বিভাগের গুরুত্বপূর্ণ অংশীজন অংশ নিলে পরিকল্পনার পূর্ণাঙ্গ মূল্যায়ন সম্ভব। সিমুলেশন উন্নতির ক্ষেত্র শনাক্ত করে প্রয়োজনীয় পরিবর্তন আনতে সাহায্য করে।
রেড টিম অনুশীলন বাস্তব আক্রমণ অনুকরণ করে পরীক্ষাকে আরও এগিয়ে নেয়। নৈতিক হ্যাকার নামে পরিচিত বাইরের বিশেষজ্ঞরা প্রতিষ্ঠানের সিস্টেমে ঢোকা এবং দুর্বলতা কাজে লাগানোর চেষ্টা করেন। এতে পরিকল্পনার কার্যকারিতা ও প্রতিষ্ঠানের সামগ্রিক নিরাপত্তা সম্পর্কে মূল্যবান ধারণা পাওয়া যায়। দুর্বলতা শনাক্ত হলে প্রতিষ্ঠান আগেভাগে সমস্যার সমাধান করে প্রতিরক্ষা শক্তিশালী করতে পারে।
আগের ঘটনা থেকে শেখা
প্রতিটি সাইবার নিরাপত্তা ঘটনা ভবিষ্যতের প্রতিক্রিয়া উন্নত করার জন্য দরকারি শিক্ষা ও ধারণা দেয়। কী ভুল হয়েছে তা বিশ্লেষণ, উন্নতির ক্ষেত্র শনাক্ত এবং সংশোধনী পদক্ষেপ নিতে প্রতিষ্ঠানের বিস্তারিত ঘটনা-পরবর্তী পর্যালোচনা করা উচিত। সাইবার হুমকির সঙ্গে তাল মেলাতে নিয়মিত শেখা ও উন্নতির সংস্কৃতি গড়া দরকার।
পর্যালোচনায় প্রতিক্রিয়া দলের সদস্য, আইটি কর্মী এবং ব্যবস্থাপনাসহ সব প্রাসঙ্গিক অংশীজনের অংশগ্রহণ থাকা উচিত। বিভিন্ন দৃষ্টিভঙ্গি ঘটনা ও তার প্রভাব সম্পূর্ণভাবে বুঝতে সাহায্য করে। পর্যালোচনায় মূল কারণ শনাক্ত, পরিকল্পনার কার্যকারিতা মূল্যায়ন এবং প্রয়োজনীয় পরিবর্তন নির্ধারণে মনোযোগ দিতে হবে।
প্রতিক্রিয়া সক্ষমতার নিরপেক্ষ মূল্যায়ন পেতে প্রতিষ্ঠান বাইরের মূল্যায়ন বা তৃতীয় পক্ষের বিশেষজ্ঞদেরও বিবেচনা করতে পারে। এ ধরনের মূল্যায়ন শিল্পের সর্বোত্তম অনুশীলন ও নতুন প্রবণতার ভিত্তিতে উন্নতির পরামর্শ দেয়।
ধারাবাহিক উন্নতি ও অভিযোজন
সাইবার হুমকি ক্রমাগত বদলায়। নতুন চ্যালেঞ্জ কার্যকরভাবে সামলাতে প্রতিষ্ঠানকে প্রতিক্রিয়া পরিকল্পনা ধারাবাহিকভাবে উন্নত ও অভিযোজিত করতে হবে। এর মধ্যে সর্বশেষ প্রবণতা, প্রযুক্তি ও অনুশীলন সম্পর্কে জানা এবং সিস্টেম, প্রক্রিয়া বা ঝুঁকির পরিবর্তন অনুযায়ী পরিকল্পনা নিয়মিত পর্যালোচনা ও সংশোধন করা অন্তর্ভুক্ত।
নতুন হুমকি ও দুর্বলতা জানতে প্রতিষ্ঠানকে সাইবার নিরাপত্তা পরিস্থিতি সক্রিয়ভাবে পর্যবেক্ষণ করতে হবে। শিল্পক্ষেত্রের প্রকাশনা, হুমকি গোয়েন্দা ফিড, সাইবার নিরাপত্তা সম্প্রদায় ও ফোরাম থেকে তথ্য পাওয়া যায়। হালনাগাদ তথ্য উপযুক্ত প্রতিরোধমূলক ব্যবস্থা ও ঝুঁকি হ্রাস কৌশলসহ পরিকল্পনা আগেভাগে আপডেট করতে সাহায্য করে।
পরিকল্পনা প্রাসঙ্গিক ও কার্যকর আছে কি না তা নিশ্চিত করতে নিয়মিত পর্যালোচনা করতে হবে। প্রতিষ্ঠানের সিস্টেম, প্রক্রিয়া বা ঝুঁকির পরিবর্তন হলে পরিকল্পনাও সংশোধন করা উচিত। এতে পরিকল্পনার লক্ষ্য, দলের ভূমিকা ও দায়িত্ব পুনর্বিবেচনা এবং আগের ঘটনা বা অনুশীলন থেকে শেখা বিষয় যোগ করা থাকতে পারে।
প্রতিক্রিয়া দলের প্রস্তুতি মূল্যায়ন ও পরিকল্পনার কার্যকারিতা যাচাই করতে পর্যায়ক্রমিক মহড়া বা সিমুলেশনও করা উচিত। এগুলো ঘাটতি ও উন্নতির ক্ষেত্র শনাক্ত করে, যাতে প্রয়োজনীয় সমন্বয় করে প্রতিক্রিয়া সক্ষমতা বাড়ানো যায়।
উপসংহার
সাইবার হুমকি সব আকারের প্রতিষ্ঠানের জন্য উল্লেখযোগ্য ঝুঁকি তৈরি করে। তাই শক্তিশালী সাইবার নিরাপত্তা ঘটনা প্রতিক্রিয়া পরিকল্পনা তৈরি ও বাস্তবায়ন অত্যন্ত জরুরি। পরিকল্পনাটি ঘটনার প্রভাব কমাতে, আর্থিক স্থিতি ও সুনাম রক্ষা করতে, আইনি সম্মতি নিশ্চিত করতে এবং অংশীদার ও গ্রাহকদের সঙ্গে দৃঢ় সম্পর্ক বজায় রাখতে সাহায্য করে। সুসংগঠিত পরিকল্পনার গুরুত্ব বোঝা এবং এখানে বর্ণিত ধাপগুলো অনুসরণ করা প্রতিষ্ঠানকে হুমকি মোকাবিলায় প্রস্তুত করে এবং সম্ভাব্য ক্ষতি কমায়।
তথ্যসূত্র
- IBM Security. (2020). Cost of a Data Breach Report 2020. লিংক
- European Union Agency for Cybersecurity (ENISA). (2021). Threat Landscape for ENISA and the EU Member States 2021. লিংক
- Payment Card Industry (PCI) Security Standards Council. (n.d.). PCI DSS. লিংক
- National Institute of Standards and Technology (NIST). (2020). NIST Cybersecurity Framework. লিংক
Related Posts