সাইবার নিরাপত্তায় দক্ষতা: নিরাপদ ডিজিটাল বিশ্বের নির্দেশিকা

Table of Contents
নতুনদের জন্য সাইবার নিরাপত্তা: মৌলিক বিষয় বোঝার অপ্রযুক্তিগত নির্দেশিকা
বর্তমান ডিজিটাল যুগে জীবনের প্রায় সব ক্ষেত্রে প্রযুক্তি গুরুত্বপূর্ণ ভূমিকা পালন করে। তাই সাইবার নিরাপত্তা বোঝা আগের যেকোনো সময়ের চেয়ে বেশি জরুরি। সাইবার নিরাপত্তা কম্পিউটার, সার্ভার, নেটওয়ার্ক ও অন্যান্য ডিজিটাল সম্পদকে অননুমোদিত প্রবেশ, আক্রমণ ও ক্ষতি থেকে রক্ষা করে। সংবেদনশীল তথ্যের গোপনীয়তা, অখণ্ডতা ও প্রাপ্যতা নিশ্চিত করার জন্য এতে নানা ব্যবস্থা ও কৌশল রয়েছে।
সাইবার নিরাপত্তা কেন গুরুত্বপূর্ণ
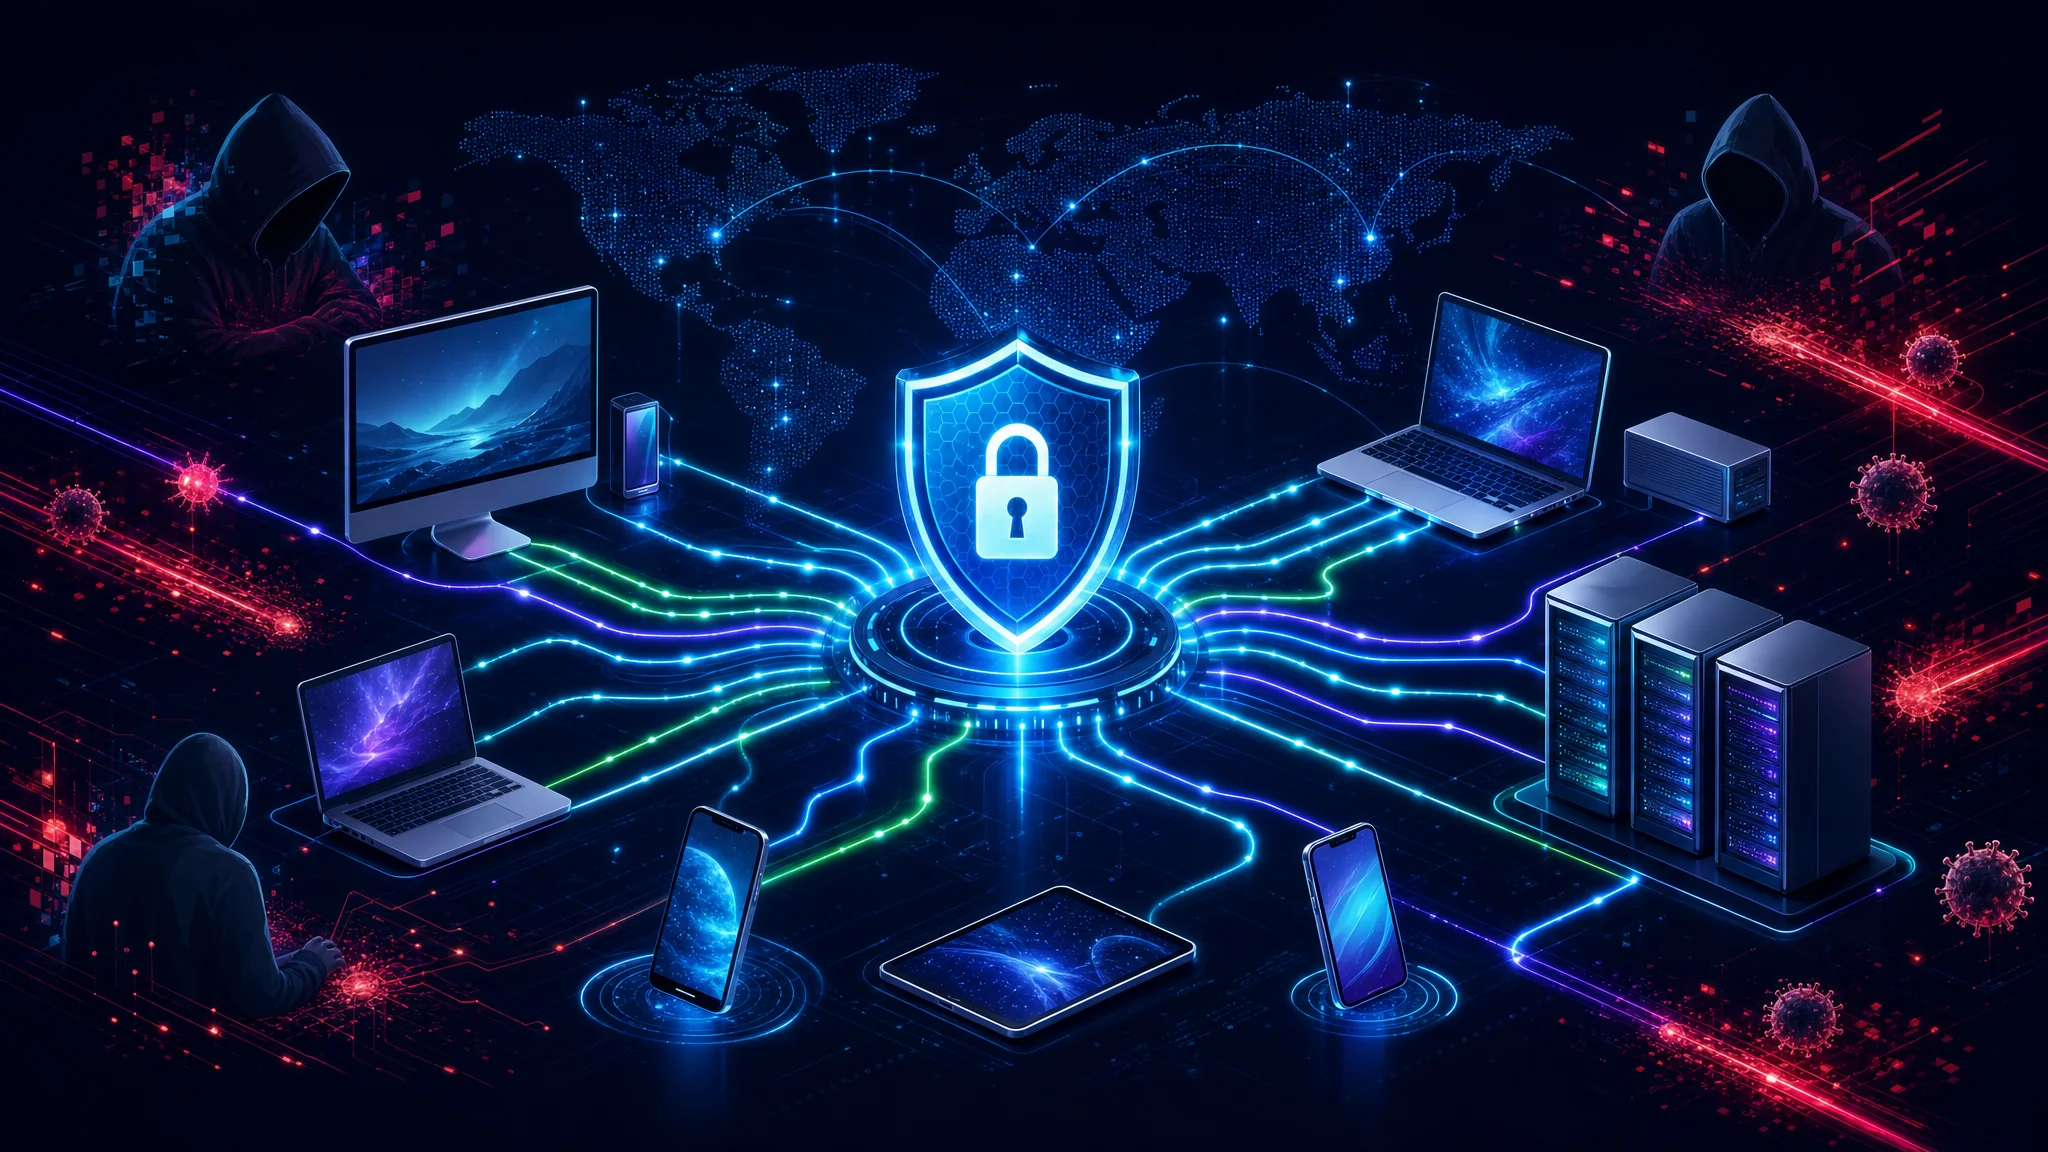
আমাদের সংযুক্ত বিশ্বে তথ্য আলোর গতিতে চলাচল করে, তাই সাইবার নিরাপত্তার গুরুত্ব অতিরঞ্জিত করা কঠিন। সাইবার হুমকি ক্রমাগত বদলাচ্ছে এবং প্রতিদিন আরও জটিল ও ক্ষতিকর হচ্ছে। ব্যক্তি, ব্যবসা ও প্রতিষ্ঠানকে বুঝতে হবে সাইবার নিরাপত্তা কীভাবে তাদের ডিজিটাল সম্পদ ও সংবেদনশীল তথ্য রক্ষা করে। যথাযথ ব্যবস্থা না থাকলে আর্থিক ক্ষতি, সুনামের ক্ষতি ও আইনি পরিণতি হতে পারে।
সাইবার নিরাপত্তা আর শুধু আইটি পেশাজীবীদের বিষয় নয়। ব্যক্তিগত লেনদেন ও যোগাযোগে ইন্টারনেট ব্যবহারকারী থেকে শুরু করে ডিজিটাল অবকাঠামোর ওপর নির্ভরশীল ব্যবসা পর্যন্ত সবার ওপর এর প্রভাব পড়ে। সাইবার নিরাপত্তার ভিত্তি জানলে ব্যক্তি ও প্রতিষ্ঠান হুমকি থেকে নিজেদের রক্ষায় আগাম ব্যবস্থা নিতে পারে।
ব্যক্তিগত তথ্যের সুরক্ষা সাইবার নিরাপত্তার একটি প্রধান দিক। আজ ব্যক্তিগত তথ্য আগের যেকোনো সময়ের তুলনায় বেশি ঝুঁকিপূর্ণ। সাইবার অপরাধীরা নিজেদের লাভের জন্য এসব তথ্য ব্যবহারের উপায় খোঁজে। ক্রেডিট কার্ডের বিবরণ থেকে সামাজিক নিরাপত্তা নম্বর পর্যন্ত ব্যক্তিগত তথ্য সাইবার অপরাধের কালোবাজারে মূল্যবান পণ্য।
আর্থিক লেনদেনে ডিজিটাল প্ল্যাটফর্মের ওপর নির্ভরতা বাড়ছে, তাই সংশ্লিষ্ট ঝুঁকি বোঝা জরুরি। সাইবার অপরাধীরা সংবেদনশীল তথ্যে অননুমোদিত প্রবেশের জন্য ফিশিং, ম্যালওয়্যার ও র্যানসমওয়্যার ব্যবহার করে। এসব কৌশল জানা থাকলে সতর্ক থাকা ও প্রতারণা এড়ানো সহজ হয়।
সাইবার নিরাপত্তা ব্যবসা ও প্রতিষ্ঠানকেও সুরক্ষা দেয়। ব্যবসাগুলো গ্রাহকের তথ্য থেকে বাণিজ্যিক গোপনীয়তা পর্যন্ত বিপুল পরিমাণ তথ্য সংরক্ষণ করে। নিরাপত্তা ভঙ্গের বিধ্বংসী পরিণতি হতে পারে, যেমন আর্থিক ক্ষতি, গ্রাহকের আস্থা হারানো, এমনকি দেউলিয়া হওয়া।
ঝুঁকি কমাতে ব্যবসার উচিত ফায়ারওয়াল, এনক্রিপশন প্রোটোকল ও অনুপ্রবেশ শনাক্তকরণ ব্যবস্থাসহ শক্তিশালী নিরাপত্তায় বিনিয়োগ করা। নিয়মিত নিরাপত্তা নিরীক্ষা ও কর্মী প্রশিক্ষণ প্রতিষ্ঠানে নিরাপত্তা সচেতনতার সংস্কৃতি গড়ে তুলতেও সাহায্য করে।
আরেকটি গুরুত্বপূর্ণ দিক হলো গুরুত্বপূর্ণ অবকাঠামো সুরক্ষা। বিদ্যুৎ গ্রিড থেকে পরিবহন ব্যবস্থা পর্যন্ত অনেক জরুরি সেবা পরস্পর যুক্ত নেটওয়ার্কের ওপর নির্ভরশীল। এসব ব্যবস্থায় সাইবার আক্রমণ হলে বিপর্যয়কর পরিণতি, দৈনন্দিন জীবনে বিঘ্ন ও ব্যাপক বিশৃঙ্খলা দেখা দিতে পারে।
সরকার ও নীতিনির্ধারকদের গুরুত্বপূর্ণ অবকাঠামোয় সাইবার হুমকির সম্ভাব্য প্রভাব বুঝতে হবে। নেটওয়ার্ক পর্যবেক্ষণ ও ঘটনা মোকাবিলার পরিকল্পনায় বিনিয়োগ এসব জরুরি ব্যবস্থার সহনশীলতা নিশ্চিত করতে পারে।
সাইবার নিরাপত্তা একটি গুরুত্বপূর্ণ দায়িত্ব। এটি শুধু আইটি পেশাজীবীদের নয়, ইন্টারনেট ব্যবহারকারী সবার দায়িত্ব। এর গুরুত্ব বোঝা এবং ডিজিটাল সম্পদ রক্ষায় আগাম পদক্ষেপ নেওয়া নিরাপদ অনলাইন পরিবেশ গড়তে সহায়তা করে।
সাইবার নিরাপত্তার মৌলিক ধারণা
হুমকির ধরন ও ভালো অনুশীলন আলোচনার আগে সাইবার নিরাপত্তার মৌলিক ধারণা বুঝতে হবে। এর মূল কাজ হলো ডিজিটাল সম্পদকে অননুমোদিত প্রবেশ, ব্যবহার, প্রকাশ, বিঘ্ন, পরিবর্তন বা ধ্বংস থেকে রক্ষা করা।
সাইবার নিরাপত্তার মধ্যে নেটওয়ার্ক, তথ্য, অ্যাপ্লিকেশন ও পরিচালনাগত নিরাপত্তা রয়েছে। সাইবার আক্রমণ প্রতিরোধ, শনাক্ত ও মোকাবিলার ব্যবস্থা এতে অন্তর্ভুক্ত।
গুরুত্বপূর্ণ শব্দ ও সংজ্ঞা
বিষয়টির জটিলতা বুঝতে সাইবার নিরাপত্তার কিছু গুরুত্বপূর্ণ শব্দ ও সংজ্ঞা জেনে নিন।
- হুমকি: সম্ভাব্য বিপদ বা ঝুঁকি, যা দুর্বলতা কাজে লাগিয়ে ডিজিটাল সম্পদের গোপনীয়তা, অখণ্ডতা বা প্রাপ্যতা ক্ষতিগ্রস্ত করতে পারে।
- দুর্বলতা: নিরাপত্তার ত্রুটি বা ফাঁক, যা হুমকি কাজে লাগাতে পারে।
- ঝুঁকি: সাইবার আক্রমণ বা অননুমোদিত প্রবেশের কারণে ক্ষতি হওয়ার সম্ভাবনা।
- এক্সপ্লয়েট: কম্পিউটার ব্যবস্থার দুর্বলতা কাজে লাগানোর কৌশল বা সফটওয়্যার।
- জিরো-ডে দুর্বলতা: এমন দুর্বলতা যা সফটওয়্যার সরবরাহকারীরা এখনো জানেন না এবং যার সংশোধনী এখনো নেই।
মৌলিক ধারণাগুলো জানার পর, শব্দগুলোর অর্থ আরও বিস্তারিত দেখা যাক।
সাইবার নিরাপত্তার হুমকি
সাইবার হুমকি নানা রকম, যেমন ক্ষতিকারক সফটওয়্যার (ম্যালওয়্যার) থেকে শুরু করে সংবেদনশীল তথ্যে অননুমোদিত প্রবেশের চেষ্টাকারী হ্যাকার। ডিজিটাল সম্পদ কার্যকরভাবে রক্ষা করতে এসব হুমকি শনাক্ত ও বোঝা জরুরি।
একটি সাধারণ হুমকি হলো ম্যালওয়্যার, যার মধ্যে ভাইরাস, ওয়ার্ম, ট্রোজান ও র্যানসমওয়্যার রয়েছে। এসব ক্ষতিকারক প্রোগ্রাম কম্পিউটার ব্যবস্থায় ঢোকা, তথ্য চুরি বা কাজ ব্যাহত করার জন্য তৈরি। এগুলোর ধরন ও আচরণ বোঝা কার্যকর প্রতিরক্ষা ব্যবস্থা গড়তে সাহায্য করে।
আরেকটি বড় হুমকি হলো সোশ্যাল ইঞ্জিনিয়ারিং, যেখানে মানুষকে প্রভাবিত করে অননুমোদিত প্রবেশ বা সংবেদনশীল তথ্য আদায় করা হয়। এর কৌশলের মধ্যে ফিশিং ইমেইল, মিথ্যা অজুহাত, প্রলোভন এবং বিশ্বস্ত ব্যক্তি বা প্রতিষ্ঠানের ছদ্মবেশ রয়েছে।
অন্যান্য হুমকির মধ্যে ডিনায়াল-অফ-সার্ভিস (DoS) আক্রমণ রয়েছে। এতে আক্রমণকারী অতিরিক্ত ট্র্যাফিক দিয়ে সিস্টেম বা নেটওয়ার্ককে বৈধ ব্যবহারকারীদের জন্য অনুপলভ্য করে। অ্যাডভান্সড পারসিস্টেন্ট থ্রেট (APT) হলো নির্দিষ্ট প্রতিষ্ঠান বা ব্যক্তিকে লক্ষ্য করে চালানো জটিল ও দীর্ঘস্থায়ী সাইবার আক্রমণ।
সাইবার নিরাপত্তায় দুর্বলতা ও ঝুঁকি
দুর্বলতা হলো নিরাপত্তার ত্রুটি বা ফাঁক, যা হুমকি কাজে লাগাতে পারে। সাইবার আক্রমণের ঝুঁকি কমাতে এগুলো শনাক্ত ও সমাধান করা জরুরি।
সফটওয়্যারের দুর্বলতা সাইবার অপরাধীদের সাধারণ লক্ষ্য। অপারেটিং সিস্টেম, অ্যাপ্লিকেশন ও প্লাগইনে নিয়মিত নিরাপত্তা প্যাচ না লাগালে আক্রমণকারীরা এগুলো কাজে লাগাতে পারে। তাই নিরাপদ ডিজিটাল পরিবেশ বজায় রাখতে সফটওয়্যার হালনাগাদ রাখা জরুরি।
মানুষের ভুল থেকেও দুর্বলতা তৈরি হতে পারে। দুর্বল পাসওয়ার্ড, সংবেদনশীল তথ্য ভাগ করা বা সোশ্যাল ইঞ্জিনিয়ারিংয়ের শিকার হওয়া ডিজিটাল সম্পদের নিরাপত্তা নষ্ট করতে পারে। ব্যবহারকারীদের ভালো অনুশীলন শেখানো ও শক্তিশালী প্রমাণীকরণ চালু করা ঝুঁকি কমায়।
সাইবার নিরাপত্তার ঝুঁকি বলতে আক্রমণ বা অননুমোদিত প্রবেশের ফলে সম্ভাব্য ক্ষতি বোঝায়। কার্যকর কৌশলের জন্য ঝুঁকি মূল্যায়ন ও ব্যবস্থাপনা জরুরি।
এক্সপ্লয়েট ও জিরো-ডে দুর্বলতা
এক্সপ্লয়েট হলো কম্পিউটার ব্যবস্থার দুর্বলতা কাজে লাগানোর কৌশল বা সফটওয়্যার। সাইবার অপরাধীরা এটি দিয়ে অননুমোদিত প্রবেশ, তথ্য চুরি বা কাজ ব্যাহত করে।
জিরো-ডে দুর্বলতা বিশেষভাবে উদ্বেগের, কারণ সফটওয়্যার সরবরাহকারীরা এগুলো সম্পর্কে জানেন না এবং সংশোধনীও প্রকাশ করেননি। অপরাধীরা শনাক্ত না হয়েই এসব কাজে লাগাতে পারে, তাই সাইবার অপরাধের কালোবাজারে এগুলোর মূল্য অনেক।
জিরো-ডে দুর্বলতা খুঁজে বের করা ও সংশোধন করা সরবরাহকারী এবং নিরাপত্তা গবেষকদের জন্য নিয়মিত চ্যালেঞ্জ। সম্ভাব্য আক্রমণ ঠেকাতে সময়মতো শনাক্তকরণ ও সমাধান জরুরি।
হুমকি, দুর্বলতা, ঝুঁকি, এক্সপ্লয়েট ও জিরো-ডে দুর্বলতা বোঝা কার্যকর নিরাপত্তা কৌশলের ভিত্তি। তথ্য জানা ও সতর্ক থাকার মাধ্যমে ব্যক্তি ও প্রতিষ্ঠান ডিজিটাল সম্পদ ভালোভাবে রক্ষা করতে পারে।
সাইবার হুমকির ধরন
সাইবার নিরাপত্তার গুরুত্ব ও মৌলিক ধারণা বোঝার পর, ব্যক্তি ও প্রতিষ্ঠান প্রতিদিন যে সাধারণ সাইবার হুমকির মুখোমুখি হয়, সেগুলো দেখা যাক।
বর্তমান সংযুক্ত বিশ্বে সাইবার আক্রমণের হুমকির ধরন ক্রমাগত বদলাচ্ছে। অপরাধীরা আরও দক্ষ হচ্ছে এবং দুর্বলতা কাজে লাগিয়ে সংবেদনশীল তথ্যে অননুমোদিত প্রবেশের জন্য নতুন কৌশল ব্যবহার করছে। নিজেকে ও ডিজিটাল সম্পদকে রক্ষা করতে হুমকির ধরন জানা জরুরি।
ম্যালওয়্যার বোঝা: ভাইরাস, ওয়ার্ম ও ট্রোজান
সাইবার হুমকির সবচেয়ে সাধারণ ধরনগুলোর একটি হলো ম্যালওয়্যার। এটি কম্পিউটার ব্যবস্থা, নেটওয়ার্ক বা ডিভাইসে অননুমোদিত প্রবেশ বা ক্ষতি ঘটানোর জন্য তৈরি সফটওয়্যার। এর মধ্যে ভাইরাস, ওয়ার্ম ও ট্রোজান রয়েছে।
ভাইরাস অন্য ফাইল বা প্রোগ্রামের সঙ্গে যুক্ত হয়ে ছড়ায়। এটি নিজের অনুলিপি তৈরি করে অন্য কম্পিউটার সংক্রমিত করতে পারে এবং ব্যবস্থার ক্ষতি করে। ইমেইল সংযুক্তি, সংক্রমিত ওয়েবসাইট বা অপসারণযোগ্য স্টোরেজ থেকে ভাইরাস ছড়াতে পারে।
ওয়ার্ম এমন নিজে নিজে অনুলিপি তৈরি করা ম্যালওয়্যার, যা ছড়াতে ব্যবহারকারীর পদক্ষেপ লাগে না। এগুলো দুর্বলতা কাজে লাগিয়ে নেটওয়ার্কে ছড়ায় এবং বড় ক্ষতি করে। এক নেটওয়ার্কের একাধিক ডিভাইস দ্রুত সংক্রমিত করে সেবা ব্যাহত ও সংবেদনশীল তথ্য ঝুঁকিতে ফেলতে পারে।
বিখ্যাত ট্রোজান ঘোড়ার নামে পরিচিত ট্রোজান বৈধ সফটওয়্যার বা ফাইলের ছদ্মবেশ ধরে ব্যবহারকারীকে ডাউনলোড বা চালাতে প্রলুব্ধ করে। সক্রিয় হলে এটি আক্রমণকারীকে অননুমোদিত প্রবেশ দিতে পারে বা অন্য ক্ষতিকারক কাজ করতে পারে। গেম বা সফটওয়্যার আপডেটের মতো নিরীহ ফাইলে লুকিয়ে থেকে শনাক্ত করা কঠিন হতে পারে।
ফিশিং ও সোশ্যাল ইঞ্জিনিয়ারিংয়ের বিপদ
আরেকটি সাধারণ হুমকি হলো ফিশিং। আক্রমণকারীরা বিশ্বস্ত প্রতিষ্ঠানের ছদ্মবেশ ধরে ব্যবহারকারীর নাম, পাসওয়ার্ড ও ক্রেডিট কার্ডের তথ্যের মতো সংবেদনশীল তথ্য আদায় করে। ভুয়া ইমেইল, ওয়েবসাইট বা তাৎক্ষণিক বার্তা প্রায়ই আসল বলে মনে হয়।
ফিশিং আক্রমণ খুব বিশ্বাসযোগ্য হতে পারে। সাইবার অপরাধীরা সোশ্যাল ইঞ্জিনিয়ারিং ব্যবহার করে এবং পরিচিত ওয়েবসাইটের মতো নকল লগইন পৃষ্ঠা তৈরি করে। তারা জরুরি অবস্থা বা ভয় তৈরি করতে পারে, যেমন অ্যাকাউন্টে অনুপ্রবেশ হয়েছে বলে দাবি করে দ্রুত পদক্ষেপে বাধ্য করা।
সোশ্যাল ইঞ্জিনিয়ারিং আক্রমণ মানুষের মনস্তত্ত্বকে কাজে লাগায়। এতে মানুষকে তথ্য প্রকাশ বা নিরাপত্তার ক্ষতি হয় এমন কাজ করতে প্রভাবিত করা হয়। আক্রমণকারীরা প্রযুক্তিগত সহায়তা কর্মীর ছদ্মবেশ নিতে, মিথ্যা অজুহাতে আস্থা অর্জন করতে বা পরিণতির ভয় কাজে লাগাতে পারে। তারা আস্থা, কৌতূহল বা ভয়কে কাজে লাগিয়ে প্রযুক্তিগত নিরাপত্তা ব্যবস্থা এড়িয়ে যায়।
ফিশিং ও সোশ্যাল ইঞ্জিনিয়ারিং বিপজ্জনক, কারণ এগুলো মানুষের ভুলের ওপর নির্ভর করে এবং প্রযুক্তিগত নিরাপত্তা এড়াতে পারে। অনলাইন বার্তা, ইমেইল ও ওয়েবসাইট ব্যবহারে সতর্ক থাকুন। পাসওয়ার্ড নিয়মিত বদলান, বহু-ধাপ প্রমাণীকরণ চালু করুন এবং ব্যক্তিগত তথ্য চাওয়া অপ্রত্যাশিত অনুরোধে সন্দেহ করুন।
প্রযুক্তির সঙ্গে সাইবার হুমকিও বদলায়। ব্যক্তি ও প্রতিষ্ঠানকে নতুন হুমকি সম্পর্কে জানা এবং আগাম ব্যবস্থা নেওয়া দরকার। হুমকি বুঝে কার্যকর সুরক্ষা নিলে ডিজিটাল জীবন ভালোভাবে রক্ষা করা যায়।
সাইবার নিরাপত্তার নীতি
সাধারণ হুমকিগুলো জানার পর, সাইবার নিরাপত্তার ভিত্তি তৈরি করা নীতি ও ধারণাগুলো দেখা যাক।
গোপনীয়তা, অখণ্ডতা ও প্রাপ্যতা: CIA ত্রয়ী
CIA ত্রয়ী তথ্য নিরাপত্তার তিনটি প্রধান লক্ষ্য বোঝায়: গোপনীয়তা, অখণ্ডতা ও প্রাপ্যতা।
- গোপনীয়তা: সংবেদনশীল তথ্য অননুমোদিত ব্যক্তির কাছে প্রকাশ না করা, যাতে ব্যক্তিগততা ও গোপনীয়তা বজায় থাকে।
- অখণ্ডতা: তথ্য যেন পুরো জীবনচক্রে সঠিক, সঙ্গতিপূর্ণ ও বিশ্বাসযোগ্য থাকে। তথ্য যাচাই, চেকসাম ও ডিজিটাল স্বাক্ষর এতে সাহায্য করে।
- প্রাপ্যতা: তথ্য ও সেবা যেন প্রয়োজনে ব্যবহারযোগ্য ও নাগালে থাকে। সেবা ব্যাহত হওয়া, সিস্টেম ব্যর্থতা এবং DoS আক্রমণ থেকে সুরক্ষা দরকার।
প্রমাণীকরণ ও অনুমোদনের ভূমিকা
প্রমাণীকরণ ও অনুমোদন যেকোনো সাইবার নিরাপত্তা কাঠামোর গুরুত্বপূর্ণ অংশ। এগুলো নিশ্চিত করে যে কেবল অনুমোদিত ব্যক্তিরাই সংবেদনশীল তথ্য ও সম্পদে প্রবেশ করেন।
- প্রমাণীকরণ: পাসওয়ার্ড, বায়োমেট্রিক তথ্য বা দুই-ধাপ প্রমাণীকরণ দিয়ে ব্যবহারকারীর পরিচয় যাচাই করে।
- অনুমোদন: যাচাই করা পরিচয়ের ভিত্তিতে ব্যবহারকারী কোন কাজ ও সম্পদে প্রবেশ করতে পারবেন তা নির্ধারণ করে। অনুমতি নির্ধারণ করে অননুমোদিত প্রবেশ ঠেকায় এবং ন্যূনতম অধিকার নীতি প্রয়োগ করে।
সাইবার নিরাপত্তার ভালো অনুশীলন
মৌলিক ধারণা ও হুমকির ধরন জানার পর, ব্যক্তি ও প্রতিষ্ঠানের নিরাপত্তা উন্নত করতে এই অনুশীলনগুলো কাজে লাগতে পারে।
শক্তিশালী পাসওয়ার্ড তৈরি ও পাসওয়ার্ড ম্যানেজার ব্যবহার
সাইবার নিরাপত্তা উন্নত করার সহজ ও কার্যকর উপায় হলো শক্তিশালী পাসওয়ার্ড তৈরি ও ব্যবহার। এটি অনন্য, জটিল ও অনুমান করা কঠিন হওয়া উচিত। এতে বড় ও ছোট হাতের অক্ষর, সংখ্যা এবং বিশেষ চিহ্ন রাখতে হবে এবং নিয়মিত বদলাতে হবে।
অনেক পাসওয়ার্ড সামলানো কঠিন হতে পারে। পাসওয়ার্ড ম্যানেজার বিভিন্ন অ্যাকাউন্টের শক্তিশালী পাসওয়ার্ড নিরাপদে তৈরি ও সংরক্ষণ করে কাজটি সহজ করে। এতে সব মনে রাখতে হয় না এবং একই পাসওয়ার্ড বারবার ব্যবহারের ঝুঁকি কমে।
নিয়মিত সফটওয়্যার আপডেটের গুরুত্ব
সফটওয়্যার ও অ্যাপ্লিকেশন নিয়মিত আপডেট করা সাইবার নিরাপত্তার জন্য জরুরি। আপডেটে প্রায়ই নিরাপত্তা প্যাচ থাকে, যা জানা দুর্বলতা ঠিক করে এবং সম্ভাব্য হুমকি থেকে রক্ষা করে।
সফটওয়্যারের দুর্বলতা হলো প্রোগ্রামের ত্রুটি, যা সাইবার অপরাধীরা ব্যবস্থায় অননুমোদিত প্রবেশ বা নিয়ন্ত্রণ পেতে কাজে লাগাতে পারে। সরবরাহকারীরা এসব দুর্বলতা সমাধান ও পণ্যের নিরাপত্তা উন্নত করতে প্যাচ ও আপডেট প্রকাশ করেন।
সফটওয়্যার ও অ্যাপ্লিকেশন হালনাগাদ রাখলে ব্যক্তি ও প্রতিষ্ঠান নতুন নিরাপত্তা সুবিধা এবং উদীয়মান হুমকি থেকে সুরক্ষা পায়।
উপসংহার
ডিজিটাল যুগে সাইবার নিরাপত্তার ভিত্তি বোঝা অপরিহার্য। এর গুরুত্ব জানা, সাধারণ হুমকি চেনা ও ভালো অনুশীলন মানা নিরাপত্তা উন্নত করে এবং সম্ভাব্য সাইবার আক্রমণ থেকে রক্ষা করে। সাইবার নিরাপত্তা একটি চলমান প্রচেষ্টা, যার জন্য সতর্কতা ও আগাম পদক্ষেপ প্রয়োজন। জানুন, সচেতন থাকুন, নিরাপদ থাকুন!
Related Posts