

২০২৬ সালে কনটেইনার আর নিরাপত্তার সীমানা নয়

Table of Contents
কনটেইনার একই কার্নেল ভাগ করে। ২০২৬ সালে চারটি স্বতন্ত্র দুর্বলতা-পরিবার প্রমাণ করেছে যে একটি কার্নেল বাগই কনটেইনার থেকে বেরিয়ে হোস্টে পৌঁছানোর জন্য যথেষ্ট। Copy Fail, Dirty Frag, Fragnesia এবং CVE-2026-80521 প্রত্যেকটি কম-অধিকারপ্রাপ্ত স্থানীয় ব্যবহারকারীকে root অধিকার দেয়। প্রতিটি দুর্বলতাই কনটেইনারের সীমানা ভেঙে দেয়।
অস্বস্তিকর বিষয়টি বাগগুলো নিজেরা নয়। AI এখন কত কম খরচে সেগুলো খুঁজে পায় এবং একটি প্যাচ কীভাবে আরেকটি বাগ তৈরি করল, সেটিই আসল বিষয়।
এই নিবন্ধে কনটেইনার কীভাবে ওয়ার্কলোড আলাদা করে, সেই আইসোলেশনের ভিত্তি কেন এখন সংকুচিত হচ্ছে, ২০২৬ সালের প্রতিটি দুর্বলতা কী করে এবং এর বদলে কোন আইসোলেশন প্রযুক্তির ওপর আস্থা রাখা যায়, তা ব্যাখ্যা করা হয়েছে।
পাঠকের করণীয়: প্রতিটি ওয়ার্কলোডের জন্য কোড কে সরবরাহ করে তা নথিবদ্ধ করুন, কোন কার্নেল বৈশিষ্ট্য দরকার তা শনাক্ত করুন এবং শক্তিশালী কনটেইনার অথবা মাইক্রোভিএম সীমানার মধ্যে বেছে নিন। ২০২৬ সালের কেস স্টাডিগুলোকে তারিখযুক্ত গবেষণা প্রমাণ হিসেবে বিবেচনা করুন। উৎপাদন কার্নেল বদলানোর আগে বর্তমান বিক্রেতা নির্দেশনা যাচাই করুন।
সংক্ষিপ্ত উত্তর
| প্রশ্ন | সংক্ষিপ্ত উত্তর |
|---|---|
| কনটেইনার কি আইসোলেশন দেয়? | হ্যাঁ, প্রসেস ও ফাইলসিস্টেমের ক্ষেত্রে। সব কনটেইনার একটি কার্নেল ভাগ করে, তাই কার্নেল বাগ সবার জন্য একই ঝুঁকি |
| এখনই কেন? | AI-সহায়ক বাগ খোঁজা কার্নেল ত্রুটি খুঁজে পাওয়ার খরচ অনেক কমিয়েছে। সেপ্টেম্বর ২০২৬ পর্যন্ত প্রায় ৬,০০০ কার্নেল CVE প্রকাশিত হয়েছে |
| কী সীমানা ভাঙে? | কার্নেলের যেকোনো স্থানীয় অধিকার বৃদ্ধি। কনটেইনারের ভুল কনফিগারেশন ছাড়াই বেরিয়ে যাওয়া সম্ভব |
| প্যাচ করলেই কি যথেষ্ট? | প্যাচ দরকার, কিন্তু এর গতি এখন আর তাল মেলাতে পারছে না। ২০২৬ সালের একটি প্যাচ নতুন শোষণযোগ্য বাগ এনেছে |
| কী ভালো কাজ করে? | Firecracker বা Kata Containers-এর মতো মাইক্রোভিএম, যা প্রতিটি ওয়ার্কলোডকে নিজস্ব কার্নেল দেয় |
| বিকল্পটি কি নিখুঁত? | না। হাইপারভাইজারও কোড। তবে আক্রমণের ক্ষেত্র অনেক গুণ ছোট, আর এই পার্থক্যটাই মূল বিষয় |
কনটেইনার কীভাবে আইসোলেশন দেয়
সীমানাটি বুঝতে হলে আগে জানতে হবে কনটেইনার কী নয়।
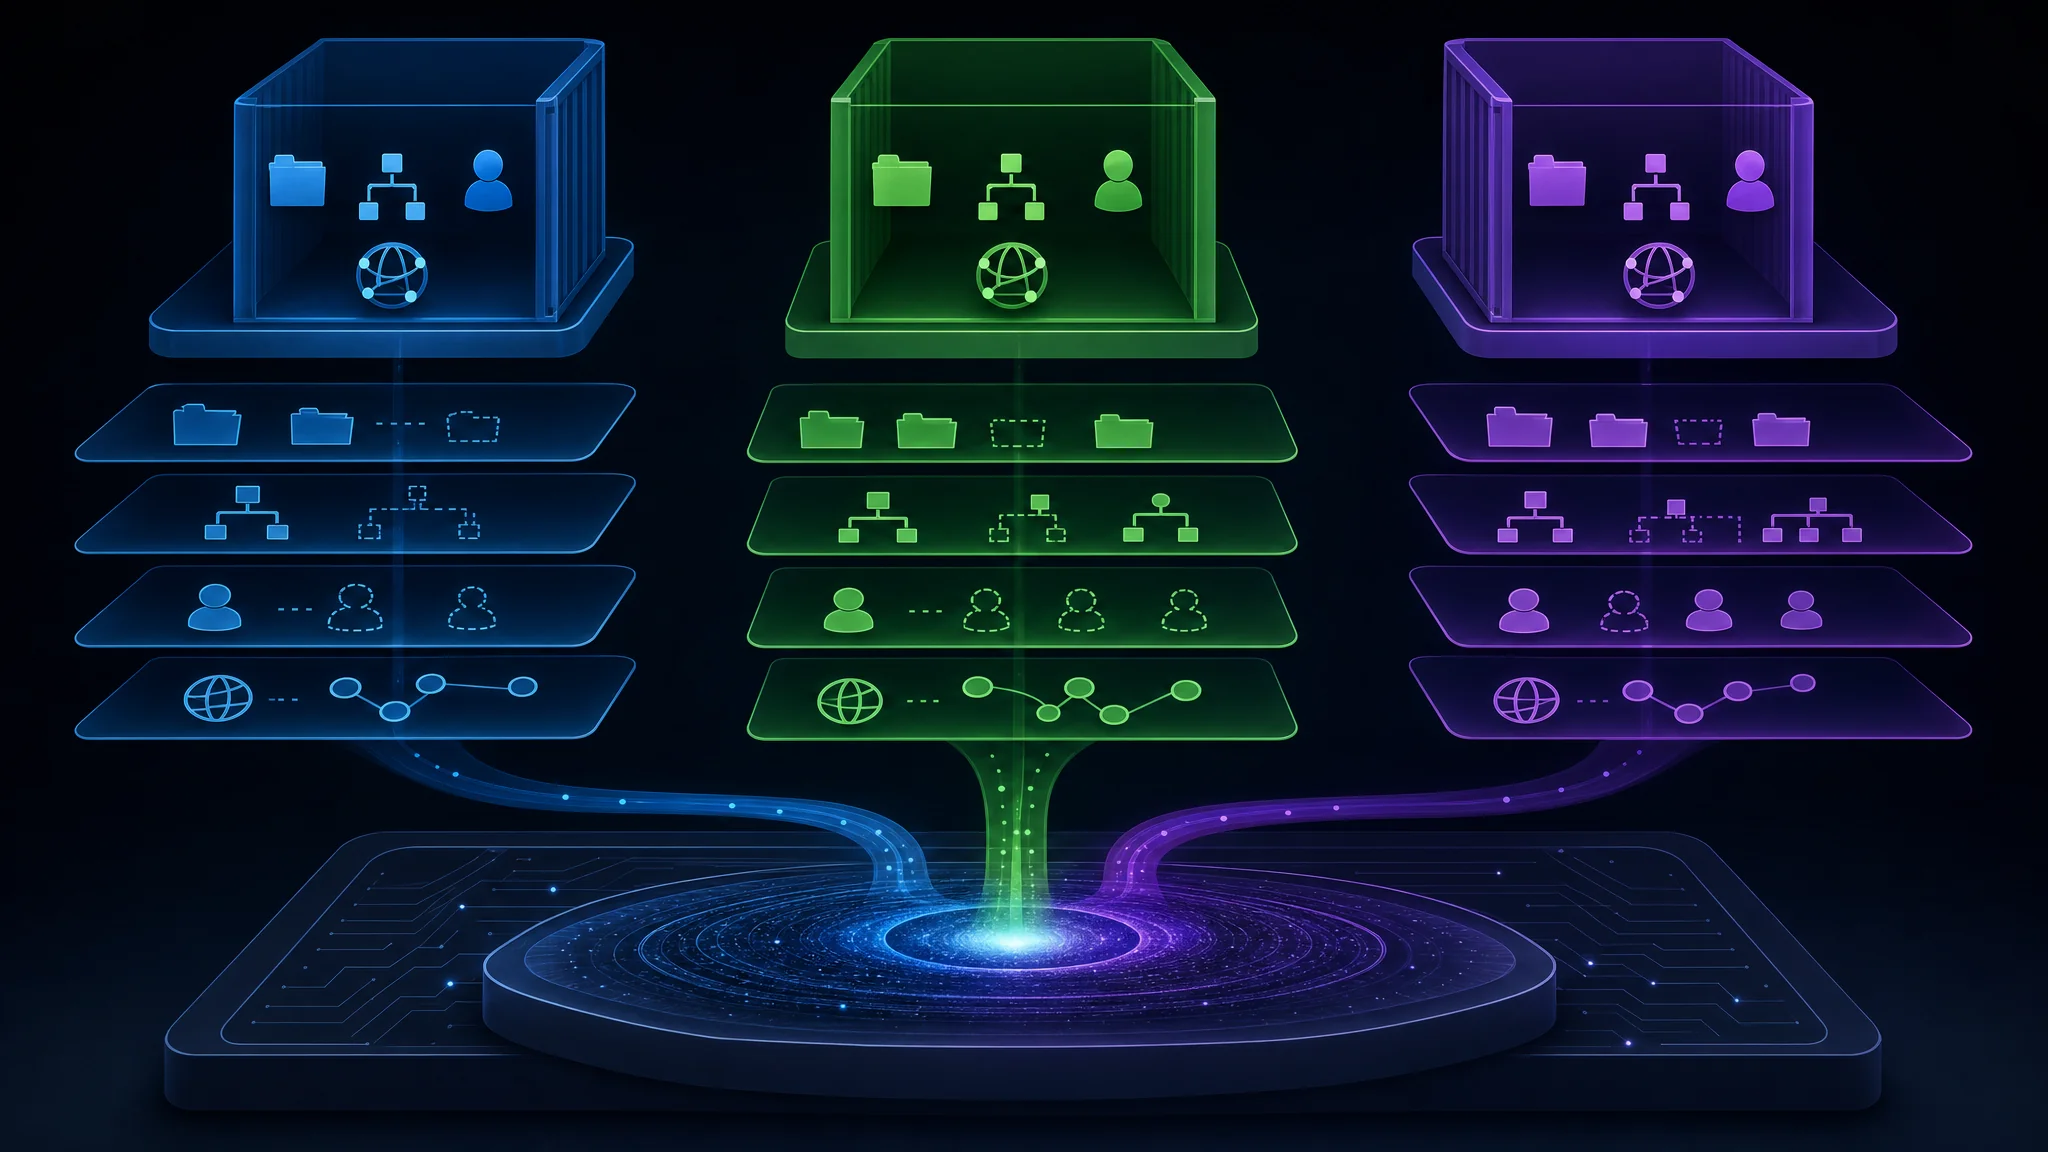
কনটেইনার ভার্চুয়াল মেশিন নয়। এখানে দ্বিতীয় কার্নেল নেই, অনুকরণ করা হার্ডওয়্যার নেই, আর আপনার প্রসেস ও হার্ডওয়্যারের মাঝে হাইপারভাইজার নেই। কনটেইনার ইমেজ চালালে আপনি বর্তমান কার্নেলেই একটি প্রসেস চালান, শুধু সিস্টেম দেখার ধরন বদলে যায়।
এর প্রক্রিয়াটি হলো clone সিস্টেম কল। fork একটি প্রসেসের অ্যাড্রেস স্পেস কপি করে, আর clone একটি শিশু প্রসেস তৈরি করে এবং এক্সিকিউশন কনটেক্সটের কোন অংশ ভাগ হবে আর কোন অংশ প্রতিস্থাপিত হবে, তার সূক্ষ্ম নিয়ন্ত্রণ দেয়। Docker clone-কে কয়েকটি নেমস্পেস দেয়:
| নেমস্পেস | কী অনুকরণ করে |
|---|---|
| Mount | ব্যক্তিগত ফাইলসিস্টেম রুট, যাতে কনটেইনার আপনার গাছের বদলে নিজের গাছ দেখে |
| PID | নিজস্ব প্রসেস নম্বর, তাই PID 1 হলো কনটেইনারের প্রথম প্রসেস, systemd নয় |
| User | এমন পরিচয় ম্যাপিং যেখানে কনটেইনারের “root” হোস্টের কম-অধিকারপ্রাপ্ত ব্যবহারকারীর সঙ্গে মেলে |
| Network | ব্যক্তিগত ইন্টারফেস, রাউটিং টেবিল ও পোর্ট |
| IPC | বিচ্ছিন্ন শেয়ার্ড মেমরি ও মেসেজ কিউ |
| UTS | নিজস্ব হোস্টনেম ও ডোমেইন নাম |
| Cgroup | রিসোর্স সীমার ব্যক্তিগত দৃশ্য |
ইমেজের ওপর একটি ইউনিয়ন ফাইলসিস্টেম যোগ করলে ফলটি আলাদা কম্পিউটারের মতো মনে হয়। কনটেইনারে id চালালে uid=0(root) দেখা যায়। ফাইলসিস্টেমটি ছোট Ubuntu ইনস্টলেশনের মতো লাগে। প্রসেস তালিকায় শুধু নিজের প্রসেসগুলো দেখা যায়।
সিস্টেম কলের স্তরে এটি নিরাপত্তার সীমানা নয়। কনটেইনারের কোনো প্রসেস ফাইল খুললে, মেমরি বরাদ্দ করলে বা নেটওয়ার্ক সকেট ব্যবহার করলে হোস্টের অন্য সব কনটেইনারের মতো একই কার্নেল সেই অনুরোধ সামলায়। নেমস্পেস বদলায় প্রসেস কী দেখে, কার্নেল তার জন্য কী করবে তা নয়।
কনটেইনার ও হোস্টের মধ্যে প্রকৃত সীমানা হলো কার্নেল। বাকি সবই উপস্থাপনার বিষয়।
সীমানাটি কোড, আর কোডে বাগ থাকে
কনটেইনারের প্রতিটি কাজ সিস্টেম কল ইন্টারফেস দিয়ে যায়। ফাইল খোলা, মেমরি পড়া, সকেটে লেখা, UID বদলানো: কার্নেলই এসব পরিচালনা করে, কারণ প্রসেস যেন সরাসরি CPU, ফাইলসিস্টেম বা নেটওয়ার্ক ব্যবহার না করে সেটাই কার্নেল চায়।
এই মধ্যস্থতাই নিরাপত্তা মডেল, আর মধ্যস্থতা কোডে বাস্তবায়িত। নির্দিষ্ট করে বললে, এতে প্রায় ৩ কোটি লাইন কোড রয়েছে।
কোনো প্রসেস মধ্যস্থতাকারী কোডের ত্রুটি কাজে লাগিয়ে আগে না-পাওয়া অধিকার অর্জন করলে তাকে স্থানীয় অধিকার বৃদ্ধি (LPE) বলে। LPE নতুন কিছু নয়। কার্নেলের প্রাথমিক মধ্যস্থতা থেকেই এগুলো রয়েছে। কয়েক দশক ধরে শিল্পে এগুলো নিয়মিতভাবে ঘটেছে।
২০২২ সালের Dirty Pipe বেশিরভাগের পরিচিত উদাহরণ। এটি pipe buffer সামলানোর ত্রুটি কাজে লাগিয়ে শুধু-পড়া ফাইল ওভাররাইট করত। ঘটনাটি বড় খবর হয়েছিল, কারণ এ ধরনের গুরুতর বাগ প্রায় এক বা দুই বছরে একবার দেখা যেত। প্যাচ বসিয়ে কাজ চালিয়ে যাওয়া হতো, আর ধারণাটি বহাল থাকত: দশ লক্ষ মানুষ যে কোড পড়ে, তাতে বড় কোনো ত্রুটি অজানা থেকে যায়নি।
এই ধারণা আর সত্য নয়।
২০২৬ সালে যা বদলেছে
পরিবর্তনটি আক্রমণকারীর দক্ষতায় নয়। পরিবর্তন হলো, কার্নেল মেমরি দুর্নীতির বাগ খোঁজা গবেষণার পেশা না থেকে প্রকৌশলগত কাজে পরিণত হয়েছে।
এই বছরের তিনটি তথ্য পরিবর্তনটি স্পষ্ট করে:
| আবিষ্কার | কে খুঁজেছে | কীভাবে |
|---|---|---|
| Copy Fail (CVE-2026-31431) | Taeyang Lee, Theori | Xint Code নামের AI স্ট্যাটিক-অ্যানালাইসিস টুলের সহায়তায়। Linux ক্রিপ্টো সাবসিস্টেম স্ক্যান করতে প্রায় এক ঘণ্টা লেগেছে |
| CVE-2026-80521 | Zhenpeng (Leo) Lin, DepthFirst | দুর্বলতা শনাক্তকরণে প্রশিক্ষিত সংস্থার নিজস্ব AI মডেল dfs-large1 দিয়ে পাওয়া গেছে |
| CVE-2026-80521, স্বাধীনভাবে | Kyle, OpenAI | একই বাগ আলাদাভাবে পাওয়া হয় এবং একই দিন রিপোর্ট করা হয় |
তৃতীয় সারিটি আবার পড়ুন। ভিন্ন AI টুল ব্যবহার করে দুটি সংস্থা AF_UNIX-এর একই use-after-free খুঁজে পেয়েছে এবং একই দিনে [email protected]-এ জানিয়েছে। এটি মেধার কাকতালীয় মিল নয়। পুনরাবৃত্তিযোগ্য প্রক্রিয়া দুবার একই উত্তর দিয়েছে।
DepthFirst পরিসরটি সরাসরি জানায়: সেপ্টেম্বর ২০২৬ পর্যন্ত প্রায় ৬,০০০ কার্নেল CVE প্রকাশিত হয়েছে। সংখ্যাটি কার্নেল ডেভেলপারের সংখ্যা নয়, AI সহায়তার প্রাপ্যতার সঙ্গে বাড়ছে।
ক্রিপ্টো সাবসিস্টেমে এক দশক পুরোনো বাগ খুঁজতে AI স্ক্যানের এক ঘণ্টা লাগলে কার্নেল শোষণের অর্থনীতি উল্টে যায়।
এক বছরে চারটি এস্কেপ
প্রতিটি দুর্বলতা কম-অধিকারপ্রাপ্ত স্থানীয় অ্যাকাউন্টকে root দেয়। কোনোটির জন্য কনটেইনার ভুলভাবে কনফিগার করা, privileged ফ্ল্যাগ বা নেটওয়ার্কে আগে থেকে প্রবেশের দরকার নেই।
| দুর্বলতা | CVE | সাবসিস্টেম | কৌশল | আবিষ্কারক |
|---|---|---|---|---|
| Copy Fail | CVE-2026-31431 | algif_aead / AF_ALG | পড়া যায় এমন যেকোনো ফাইলের page cache-এ ৪ বাইট লেখা | Theori, AI সহায়তায় |
| Dirty Frag | CVE-2026-43284 + CVE-2026-43500 | XFRM ESP, RxRPC | পরপর ব্যবহৃত দুটি ভ্যারিয়েন্টের মাধ্যমে page cache-এ ৪ বাইট লেখা | Hyunwoo Kim |
| Fragnesia | CVE-2026-46300 | XFRM ESP-in-TCP | page cache-এ এক বাইট করে লেখা | Hyunwoo Kim |
| AF_UNIX UAF | CVE-2026-80521 | AF_UNIX সকেট | unix_vertex garbage collection-এ use-after-free | DepthFirst, AI সহায়তায় |
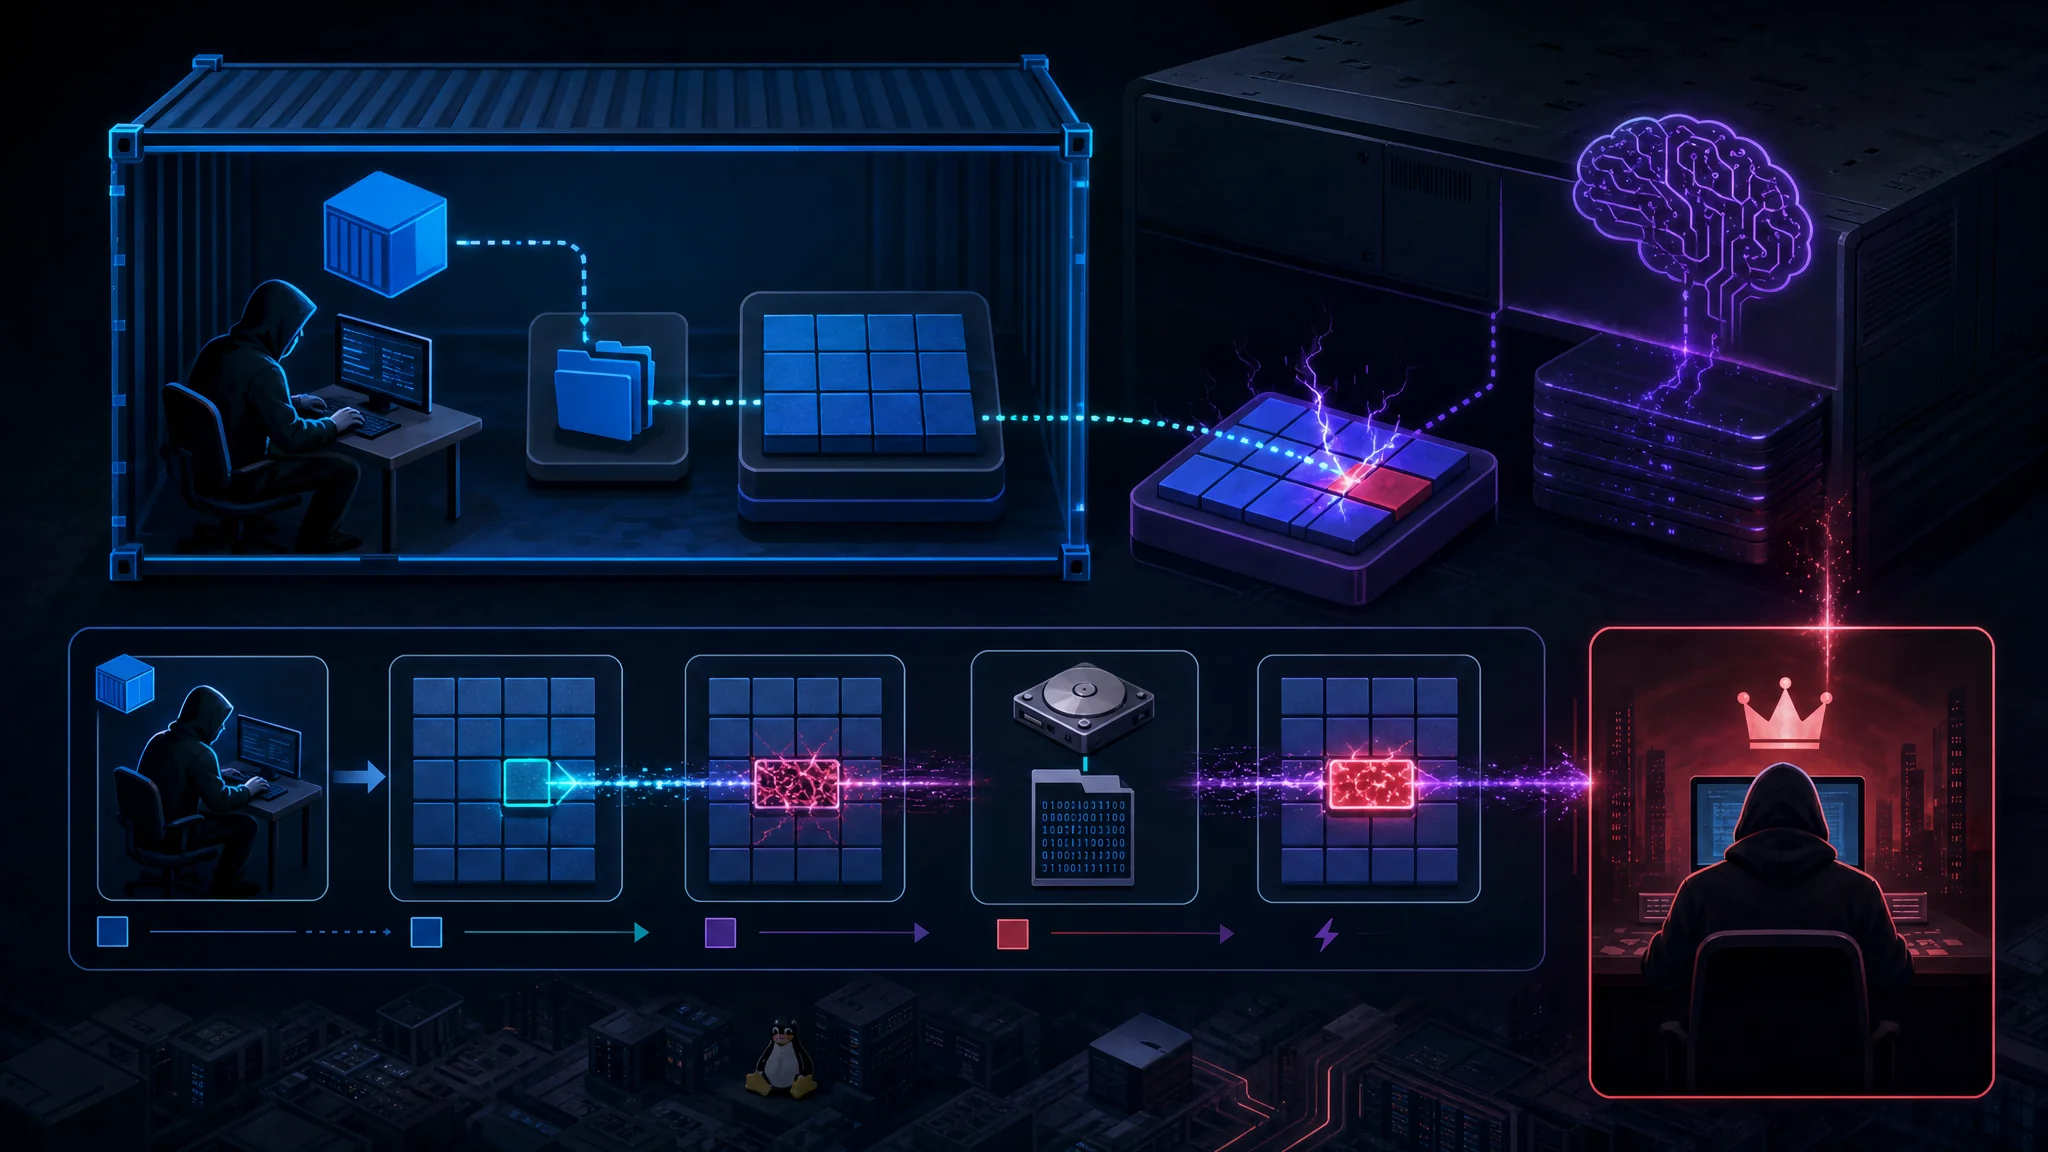
চারটি দুর্বলতার একটি নকশার ধরন লক্ষণীয়: এগুলো ডিস্কের বদলে page cache-এ আক্রমণ করে।
Copy Fail: race ছাড়া একটি logic flaw
চারটির মধ্যে Copy Fail সবচেয়ে সরল এবং সবচেয়ে উদ্বেগজনক।
প্রায় সব Linux LPE-তে সময়ের একটি নির্দিষ্ট সুযোগ বা কার্নেল-নির্দিষ্ট মেমরি অফসেট দরকার। Copy Fail-এর কোনোটিই লাগে না। এটি algif_aead-এর সরল logic flaw, যে মডিউল AF_ALG-এর মাধ্যমে ব্যবহারকারী-স্তর থেকে authenticated encryption-এ প্রবেশাধিকার দেয়।
শোষণটি splice() চালিয়ে page cache-এর একটি পেজ অপারেশনে ঢোকায়। তারপর in-place AEAD পথ কাজে লাগিয়ে সেই পেজে আক্রমণকারী-নিয়ন্ত্রিত চারটি বাইট লেখে। নষ্ট হওয়া পেজটিকে কখনো dirty হিসেবে চিহ্নিত করা হয় না, তাই সেটি ডিস্কে ফেরত লেখা হয় না। ডিস্কের ফাইলটি অক্ষত থাকে, ফলে checksum ও integrity যাচাই পাস করে, যদিও মেমরির কপিতে পরিবর্তন থাকে।
৭৩২-বাইটের একটি Python স্ক্রিপ্ট ২০১৭ সাল থেকে প্রকাশিত প্রতিটি Linux ডিস্ট্রিবিউশনে root অধিকার দেয়। algif_aead-এর ২০১৭ সালের একটি optimization থেকে বাগটি এসেছে। ২০২৬ সালের প্যাচটি সেই optimization ফিরিয়ে নেয়। Mainline commit a664bf3d603d।
প্রায় এক দশক ধরে প্রতিটি প্রধান ডিস্ট্রিবিউশনে বাগটি ছিল, আর একটি AI টুল প্রায় এক ঘণ্টায় সেটি খুঁজেছে।
Dirty Frag: দুটি ভ্যারিয়েন্ট পরস্পরের ঘাটতি পূরণ করে
Dirty Frag-এর নামেই এর বংশধারা স্পষ্ট: Dirty Pipe struct pipe_buffer ওভাররাইট করে। Dirty Frag struct sk_buff-এর frag ওভাররাইট করে।
এতে দুটি দুর্বলতা একসঙ্গে ব্যবহার করা হয়, আর এই সংযোগটাই কৌশলী অংশ:
- CVE-2026-43284
esp_input()-এর copy-on-write পথ বাদ দিয়েspliceকরা fragment-এ in-place decryption চালানোর সুযোগ নেয়। এর জন্য user namespace তৈরির অধিকার দরকার, যা কিছু ডিস্ট্রিবিউশনে সীমাবদ্ধ। - CVE-2026-43500
rxkad_verify_packet_1()-এর fragment-এ in-place decrypt করার সুযোগ নেয়। এর জন্য namespace অধিকার লাগে না, কিন্তু বেশিরভাগ ডিস্ট্রিবিউশনেrxrpcমডিউল থাকে না। Ubuntu-তে এটি ডিফল্টভাবে লোড হয়।
প্রতিটি ভ্যারিয়েন্ট একা ব্যবহার করলে একটি দুর্বলতা থাকে। একসঙ্গে তারা পরস্পরের ঘাটতি পূরণ করে। user namespace অনুমোদিত হলে আগে ESP পথ চলে। সেটি বন্ধ কিন্তু rxrpc উপস্থিত থাকলে RxRPC পথ চলে। ফলে একটি exploit binary বিভিন্ন ডিস্ট্রিবিউশনে কাজ করে। RxRPC ভ্যারিয়েন্ট /etc/passwd-এর একটি ফিল্ড ফাঁকা করে এবং PAM-এর nullok-কে খালি পাসওয়ার্ড গ্রহণ করতে দিয়ে root-এ পৌঁছায়।
ডিফেন্ডারদের জন্য সবচেয়ে গুরুত্বপূর্ণ তথ্য: algif_aead আছে কি নেই, তা নির্বিশেষে Dirty Frag কাজ করে। Copy Fail ঠেকাতে বহুল প্রচারিত মডিউলটি blacklist করলেও Dirty Frag থেকে কোনো সুরক্ষা মেলে না।
Fragnesia: বাগ তৈরি করা প্যাচ
Fragnesia হলো Dirty Frag-এর একই শ্রেণির দুর্বলতা, তবে XFRM-এর ESP-in-TCP পথকে লক্ষ্য করে। এই সেটের মধ্যে এটি সবচেয়ে শিক্ষণীয় ঘটনা।
skb coalescing-এর সময় শেয়ার করা page fragment ভুলভাবে সামলানোর কারণে দুর্বলতাটি তৈরি হয়। সকেটটি espintcp upper-layer-protocol মোডে যাওয়ার আগে আক্রমণকারী ফাইল-সমর্থিত পেজ TCP receive queue-তে splice করে। ESP প্রক্রিয়াকরণ সক্রিয় হলে কার্নেল সারিবদ্ধ ডেটা একই স্থানে decrypt করে। AES-GCM keystream পরিবর্তনের মাধ্যমে মূল page cache নষ্ট হয়। আক্রমণকারী ক্যাশ করা ফাইল-পেজে বারবার এক বাইট করে লিখতে পারে।
/usr/bin/su-এর প্রথম কয়েকটি বাইট ছোট ELF payload দিয়ে ওভাররাইট করে exploit root-এ পৌঁছায়। পরিবর্তনটি শুধু মেমরিতে থাকে, ডিস্কের binary ছোঁয় না।
আলাদা namespace-এর ভেতরে user ও network namespace CAP_NET_ADMIN দেয়। এরপর NETLINK_XFRM দিয়ে তৈরি security association ইনস্টল করা হয়।
এই বাক্যটি ভেবে দেখুন: মূল Dirty Frag দুর্বলতার একটি প্যাচের অনিচ্ছাকৃত পার্শ্বপ্রতিক্রিয়া হিসেবে Fragnesia তৈরি হয়েছিল। Dirty Frag প্যাচ করতে গিয়ে নতুন একটি স্বতন্ত্র root বাগ তৈরি হয়।
CVE-2026-80521: kernelCTF জেতা কনটেইনার এস্কেপ
AF_UNIX race প্রমাণ করে যে বিষয়টি তাত্ত্বিক নয়।
দুর্বলতাটি SCM_RIGHTS বার্তার garbage collection ব্যবস্থায় একটি heap use-after-free। প্রসেস একে অন্যকে file descriptor পাঠাতে SCM_RIGHTS ব্যবহার করে। বৃত্তাকার socket reference সংগ্রহের সময় একটি race struct unix_vertex মুক্ত করে দেয়, যদিও টিকে থাকা socket-এর SCC ring-এ তার pointer থেকে যায়। পরের collection pass পুরোনো ring ঘুরে মুক্ত মেমরি dereference করে।
Linux-এর বাইরেও এটির গুরুত্ব রয়েছে, কারণ AF_UNIX স্থানীয় IPC-এর ভিত্তি। স্থানীয় database, systemd, এমনকি Docker-ও এর ওপর নির্ভর করে। DepthFirst জানিয়েছে, কার্নেলের ওপর তৈরি অধিকাংশ OS sandbox-এ এই দুর্বলতা প্রভাব ফেলে, যার মধ্যে nsjail, Firejail এবং Bubblewrap রয়েছে; আধুনিক container runtime-ও বাদ যায় না।
এই দুর্বলতা দিয়ে DepthFirst Google kernelCTF slot জেতে ২৪ জুলাই ২০২৬। ৫ আগস্ট lts-6.12.95 slot-এ নিশ্চিতকরণ পায়, একই দিন [email protected]-এ রিপোর্ট করে, এবং পরে জানতে পারে OpenAI-এর Kyle-ও একই বাগ রিপোর্ট করেছিলেন। upstream প্যাচ আসে ৬ আগস্ট। গবেষণাটি প্রকাশিত হয় ২২ সেপ্টেম্বর।
তারা Ubuntu 26.04 লক্ষ্য করে কার্যকর exploit এবং Ubuntu 24.04 থেকে বেরিয়ে আসার জন্য CVE-2026-52910-এর আরেকটি exploit প্রকাশ করে।
প্রশমন-সংক্রান্ত পরামর্শ কেন বারবার ব্যর্থ হয়
এই বছর ডিফেন্ডারদের তিন দফা workaround দেওয়া হয়েছে, এবং প্রতিটি আংশিকভাবে ভুল ছিল।
| প্রশমন | কী থামায় | কী বাদ পড়ে |
|---|---|---|
algif_aead blacklist করা | Copy Fail | Dirty Frag-এর কিছুই নয়, কারণ এটি মডিউলটি সম্পূর্ণ উপেক্ষা করে |
esp4, esp6, rxrpc blacklist করা | Dirty Frag, Fragnesia | IPsec দরকার এমন টিমগুলো। নতুন সম্পূর্ণ ভিন্ন সাবসিস্টেমও বাদ পড়ে |
| কম-অধিকারপ্রাপ্ত user namespace সীমিত করা | ESP ভ্যারিয়েন্ট | RxRPC ভ্যারিয়েন্টের namespace লাগে না। AppArmor নীতি কেবল আংশিক প্রশমন |
| কার্নেল প্যাচ করা | যে বাগ প্যাচ করা হয়েছে | পরের বাগটি, আর প্যাচ থেকে তৈরি যেকোনো বাগ |
দুটি ধরন স্পষ্ট।
প্রথমত, workaround-গুলো পরস্পরের সঙ্গে সাংঘর্ষিক। algif_aead বন্ধ করলে Copy Fail প্রশমিত হয়। Dirty Frag স্পষ্টভাবেই কাজ করে, মডিউলটি থাকুক বা না থাকুক। Fragnesia ঠেকাতে esp4 ও esp6 বন্ধ করতে হয়, যা IPsec চালানো সবার জন্য সমস্যা। পুরো পরিবার ঠেকায় এমন একটি module blacklist নেই।
দ্বিতীয়ত, আরও খারাপ হলো প্যাচ করা নিরাপদ জয় নয়। Dirty Frag-এর প্যাচ থেকেই Fragnesia এসেছে। প্রতিটি প্যাচে নতুন logic error ঢোকার ঝুঁকি থাকে, আর এই সাবসিস্টেমে logic error root exploit-এ পরিণত হয়।
অস্বস্তিকর সিদ্ধান্তটি হলো: এই দুর্বলতাগুলো page cache-এ, কম-অধিকারপ্রাপ্ত কোড থেকে নাগালযোগ্য এবং এমন টুল দিয়ে পাওয়া, যা প্রতি ত্রৈমাসিকে উন্নত হয়। কোনো blocklist চিরকাল সম্পূর্ণ থাকে না।
পাল্টা যুক্তির সৎ উত্তর
একটি ন্যায্য আপত্তি আছে, তাই সরাসরি উত্তর দেওয়া দরকার: হাইপারভাইজারেও বাগ থাকে।
KVM আক্রমণের ক্ষেত্র বাস্তব। Google kvmCTF চালায় যাতে এই বাগগুলো খুঁজে পাওয়া যায়, এবং এর জন্য বড় পুরস্কার দেয়:
| স্তর | পুরস্কার |
|---|---|
| সম্পূর্ণ VM escape | $250,000 |
| ইচ্ছামতো মেমরি লেখা | $100,000 |
| ইচ্ছামতো মেমরি পড়া | $50,000 |
| আপেক্ষিক মেমরি লেখা | $50,000 |
| সেবা অস্বীকার | $20,000 |
| আপেক্ষিক মেমরি পড়া | $10,000 |
পুরস্কারগুলো যোগ হয় না। লক্ষ্য KVM-সহ Linux LTS কার্নেল, আর guest হলো Debian 12.5। লক্ষ্য হলো guest থেকে host-এ আক্রমণ।
Dirty Frag-আবিষ্কারক Hyunwoo Kim KVM bounty-ও পান এবং VM escape-এর জন্য পুরো $250,000 জিতেছেন। তাই সৎ সারাংশ হলো, দুই স্তরেই ত্রুটি আছে, আর কখনও কখনও একই ব্যক্তি দুটিই খুঁজে পান।
তবে পরিসর তুলনা করুন:
| Linux Kernel | KVM Hypervisor | |
|---|---|---|
| ২০২৬ সালের CVE | প্রায় ৬,০০০ | অল্প কয়েকটি, গবেষকেরা বছরে কয়েকটি করে খুঁজে পান |
| কোথা থেকে নাগালযোগ্য | syscall interface দিয়ে যেকোনো কম-অধিকারপ্রাপ্ত প্রসেস | কেবল guest-এর ভেতরে আগে থেকেই চলা কোড |
| আক্রমণের ক্ষেত্র | সবকিছু: নেটওয়ার্কিং, ফাইলসিস্টেম, ক্রিপ্টো, IPC, ড্রাইভার | ভার্চুয়াল ডিভাইস ও hypercall interface |
| বাগের ধরন | ৩ কোটি লাইনে মেমরি সুরক্ষা বা logic-এর যেকোনো ত্রুটি | ভার্চুয়ালাইজেশন সীমানার মধ্যে সীমিত |
পার্থক্যটি দ্বিগুণ নয়, অনেক গুণ। এই ব্যবধানই মাইক্রোভিএমকে ঝুঁকির হিসাব বদলাতে সাহায্য করে।
কোন প্রযুক্তি প্রকৃত সীমানা দেয়
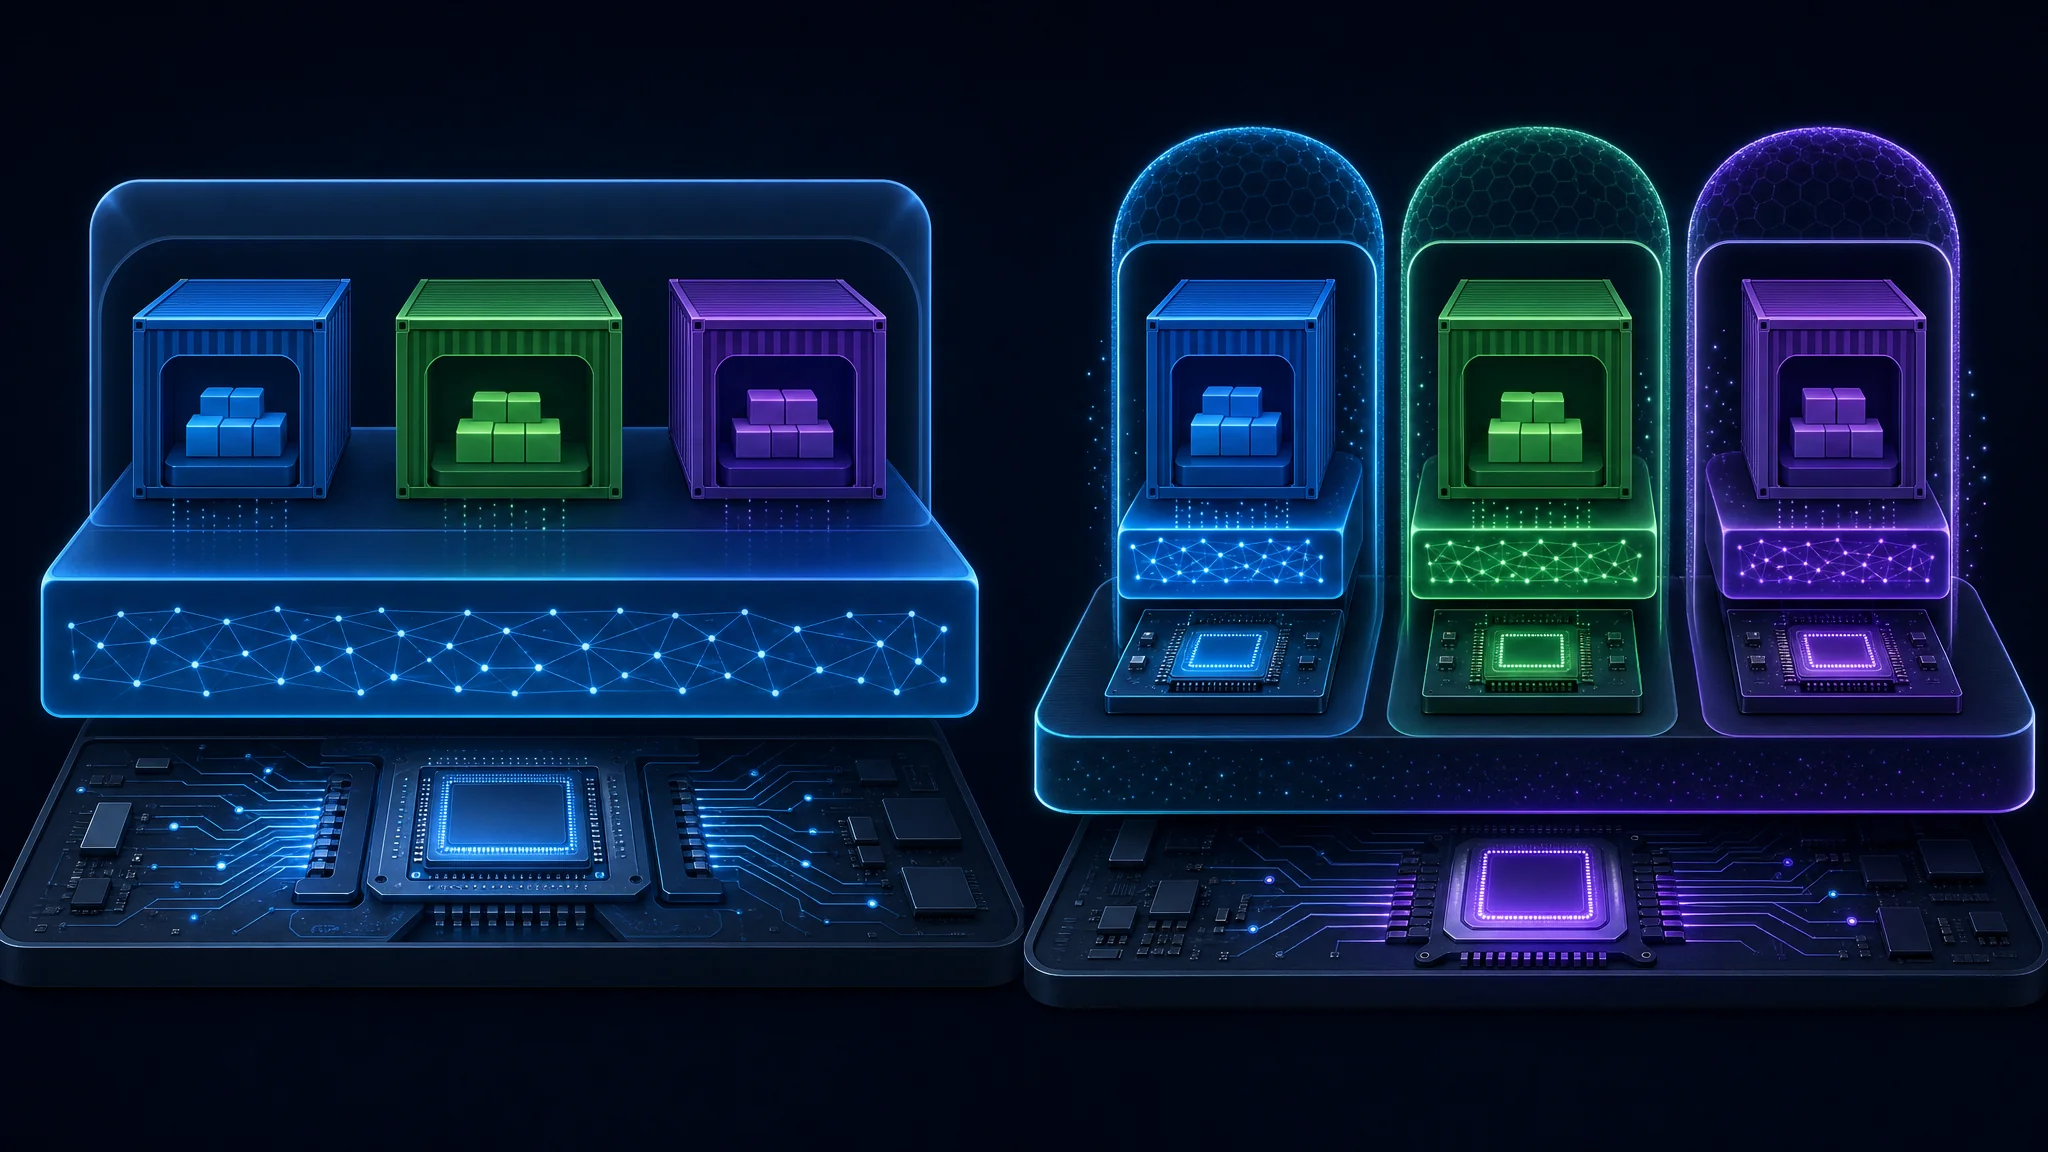
একটি মাইক্রোভিএম প্রতিটি ওয়ার্কলোডকে নিজস্ব কার্নেল ইনস্ট্যান্স দেয়, যা নেমস্পেস দিয়ে হোস্ট কার্নেল ভাগ করার বদলে হার্ডওয়্যার-নির্ধারিত ভার্চুয়ালাইজেশনে চলে।
স্ট্যাকে তিনটি স্তর আছে, যেগুলোর নাম জানা দরকার:
- CPU এক মেমরি অঞ্চল থেকে অন্যটি আলাদা করতে হার্ডওয়্যার পদ্ধতি দেয়।
- KVM এই পদ্ধতিগুলো Linux কার্নেলের সামনে প্রকাশ করে, ফলে কার্নেল হাইপারভাইজারের কাজ করে।
- VMM (virtual machine monitor), যেমন Firecracker বা QEMU, guest তৈরি ও চালাতে KVM নিয়ন্ত্রণ করে।
Guest নিজের কার্নেল চালায় বলে guest-এর ভেতরের কার্নেল exploit কেবল guest-কে ক্ষতিগ্রস্ত করে। আক্রমণের জন্য কোনো শেয়ার্ড কার্নেল থাকে না। এরপর আক্রমণকারীকে হাইপারভাইজার নিজেই ভাঙতে হবে, আর KVM বাগ যে সীমার মধ্যে থাকে সেটি ছোট।
ব্যবহারিকভাবে দুটি বাস্তবায়ন গুরুত্বপূর্ণ, আর DepthFirst-এর সুপারিশে দুটিরই নাম আছে:
| প্রযুক্তি | পদ্ধতি | নোট |
|---|---|---|
| Firecracker | নির্দিষ্ট কাজের জন্য তৈরি VMM, ন্যূনতম device model | AWS তৈরি করেছে, বড় পরিসরে বহু-টেন্যান্ট আইসোলেশনের জন্য বিশেষভাবে নকশা করা |
| Kata Containers | microVM মোড়ানো OCI-সামঞ্জস্যপূর্ণ runtime | নিচে VM সীমানা রেখে সাধারণ কনটেইনার ইমেজ চালায় |
বেশিরভাগ টিমের জন্য Kata-তে স্থানান্তর সহজ, কারণ এটি আগে থেকে ব্যবহৃত কনটেইনার ইমেজ ও টুল গ্রহণ করে। Firecracker-এর আক্রমণের ক্ষেত্র ছোট, কারণ সাধারণ VMM-এর তুলনায় এটি অনেক কম device emulation বাস্তবায়ন করে।
এখন কী করবেন
প্রতিটি কনটেইনারের জন্য microVM দরকার হয় না। সিদ্ধান্তটি নির্ভর করে এর ভেতরে কার কোড চলে তার ওপর।
| আপনার পরিস্থিতি | ঝুঁকি | করণীয় |
|---|---|---|
| নিজের কোড চালান, একক টেন্যান্ট | কম | কনটেইনার রাখুন। দ্রুত প্যাচ করুন, capability বাদ দিন, root filesystem শুধু-পড়া রাখুন |
| বহু-টেন্যান্ট হোস্ট, ব্যবহারকারীদের shell access | উচ্চ | অবিশ্বস্ত ওয়ার্কলোড microVM-এ সরান। DepthFirst প্রথমে এই ক্ষেত্রটিই উল্লেখ করে |
| অবিশ্বস্ত PR চালায় এমন CI runner | উচ্চ | pull request runner-এ root হয়ে যায়। প্রতিটি কাজকে নিজস্ব VM-এ আইসোলেট করুন |
| Notebook, agent sandbox, serverless | উচ্চ | টেন্যান্টের কোড host root পায়। প্রতি টেন্যান্টে একটি microVM দিন |
| Kubernetes cluster | বেশি | host জুড়ে page cache শেয়ার হয়। উপযুক্ত primitive-সহ pod node-কে ক্ষতিগ্রস্ত করে টেন্যান্ট সীমানা পেরোতে পারে |
একত্রে দেখলে নীতিটি সহজ: কনটেইনার প্যাকেজিং ও প্রসেস আইসোলেশনের চমৎকার সরঞ্জাম। শত্রুভাবাপন্ন কোড আটকে রাখার জন্য এগুলো কখনও তৈরি হয়নি। সুবিধাজনক ও সস্তা হওয়ায় শিল্প নীরবে সে কাজেও এগুলো ব্যবহার করেছে।
সব ক্ষেত্রেই কার্যকর শক্তিশালীকরণ
কোনোটিই VM সীমানার বিকল্প নয়। তবে প্রতিটি সহজ আক্রমণের পথ সরায়:
# Disable the modules the page-cache family abuses, where they are not needed
printf 'install algif_aead /bin/false\ninstall esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' \
  > /etc/modprobe.d/harden-pagecache-family.conf
rmmod algif_aead esp4 esp6 rxrpc 2>/dev/null || true
# Restrict unprivileged user namespaces, which gates the ESP variants
# Debian and Ubuntu: this is a partial mitigation, not a complete one
sysctl -w kernel.unprivileged_userns_clone=0

# If exploitation is suspected, drop the page cache to discard modified in-memory binaries
echo 1 | tee /proc/sys/vm/drop_caches
# Detection starting points
- Unexpected unshare(CLONE_NEWUSER) from a workload with no legitimate reason
- NETLINK_XFRM activity, or XFRM security associations appearing outside IPsec hosts
- Requests to bind AF_ALG sockets
- Loads of esp4, esp6, or rxrpc on hosts running neither IPsec nor AFS
সতর্কতা:
drop_cachesমেমরির পরিবর্তিত কপি ফেলে দুর্নীতি পরিষ্কার করে, কিন্তু root অধিকার পাওয়া আক্রমণকারীকে সরায় না। একে incident response হিসেবে ধরুন, সমাধান হিসেবে নয়।
প্যাচ দেওয়ার গতির সমস্যা
সর্বোত্তম চেষ্টা থাকলেও কার্নেল প্যাচ করা এখন একটি দৌড়:
- এ বছর প্রায় ৬,০০০ CVE প্রকাশের পরিমাণটাই অধিকাংশ রক্ষণাবেক্ষণ সময়সীমা ছাড়িয়ে যায়।
- একটি প্যাচ নতুন বাগ আনতে পারে। এই সাবসিস্টেমেই Fragnesia সেটি প্রমাণ করেছে।
- প্রশমন তালিকার মেয়াদ শেষ হয়। এপ্রিলে
algif_aeadউত্তর ছিল। মে মাসে Dirty Frag-এর ক্ষেত্রে তা কিছুই আটকায়নি।
দ্রুত প্যাচ করা দরকার, কিন্তু শুধু সেটি যথেষ্ট নয়। কোনো প্যাচ বাদ পড়লে সেটি সীমিত ঘটনা হবে, নাকি হোস্ট ভাঙবে, তা স্থাপত্য ঠিক করে।
কঠিন প্রশ্ন: প্রতিপক্ষ কে?
প্রযুক্তিগত উত্তর স্পষ্ট। কৌশলগত উত্তর নির্ভর করে এমন একটি প্রশ্নের ওপর, যা অধিকাংশ টিম এড়িয়ে যায়।
আপনার threat model যদি কৌতূহলী ব্যবহারকারী বা অসতর্ক ডেভেলপার হয়, কনটেইনার এখনও যথেষ্ট। কনটেইনার escape-এর জন্য স্থানীয় কোড চালানো ও কার্নেল exploit দুটোই দরকার। কোনোটিই হালকা কাজ নয়। সবকিছু microVM-এ সরানোর কার্যক্রমের খরচও বাস্তব।
আপনার threat model-এ যদি এমন প্রতিপক্ষ থাকে, যে আপনার অবকাঠামোয় কোড চালাতে পারে, তাহলে কনটেইনার এখন ছোটখাটো বাধা। DepthFirst-এর উপসংহারটি নিজের ভাষায় উদ্ধৃত করা যায়:
“এই দুর্বলতাগুলো অস্ত্রে পরিণত করার প্রবেশ-সীমা এতটাই কমে গেছে যে আমাদের ধরে নিতে হবে আক্রমণকারীরা ইচ্ছেমতো সাধারণ কনটেইনার থেকে বেরিয়ে আসতে পারে।”
এটি এমন একটি নিরাপত্তা বিক্রেতা, যার বিক্রি করার পণ্য আছে এবং নির্দিষ্ট স্থাপত্যের পক্ষে যুক্তি দিচ্ছে। তাই যথাযথ সংশয় ন্যায্য। তবে যুক্তিটি বিক্রেতার ওপর নির্ভর করে না। ৬,০০০ CVE-এর সংখ্যা প্রকাশ্য, exploit-গুলো প্রকাশিত এবং নকশা অনুসারেই কার্নেল শেয়ার্ড।
সৎভাবে বললে: foothold পাওয়া আক্রমণকারীর বিরুদ্ধে কনটেইনারের সীমানার মূল্য কমছে, কিন্তু অন্য সবকিছুর বিরুদ্ধে এর মূল্য কমেনি।
রায়
প্যাকেজিং, deployment ও প্রসেস আলাদা রাখার সঠিক সরঞ্জাম কনটেইনারই। তবে শত্রুভাবাপন্ন কোডের বিরুদ্ধে এগুলো আর নির্ভরযোগ্য নিরাপত্তা সীমানা নয়।
আস্থার মাত্রা অনুযায়ী সাজানো তিনটি দাবি:
প্রযুক্তিগত ভিত্তি নিশ্চিত। কনটেইনার host kernel ভাগ করে। এই নিবন্ধের চারটি দুর্বলতার প্রতিটি কম-অধিকারপ্রাপ্ত অ্যাকাউন্ট থেকে সীমানা পেরিয়েছে এবং exploit প্রকাশিত হয়েছে।
AI নীতি নয়, গতি বদলেছে। কার্নেলে LPE আগে থেকেই ছিল। এখন বিশেষজ্ঞের কয়েক মাসের বদলে প্রায় এক ঘণ্টা AI scan time-এ একটি বাগ খুঁজে পাওয়া যায়। দুটি সংস্থা একই দিনে স্বাধীনভাবে একই zero-day খুঁজেছে।
স্থানান্তরের খরচ আছে, স্থানান্তর না করারও খরচ আছে। Firecracker ও Kata overhead, অপারেশনাল জটিলতা এবং নতুন দক্ষতার প্রয়োজন যোগ করে। পছন্দটি পরিষ্কার: overhead মেনে নিন, অথবা কার্নেল বাগকে host compromise হিসেবে ধরুন।
বহু-টেন্যান্ট অবকাঠামো চালালে বা অবিশ্বস্ত কোড চালালে এখনই microVM-এ স্থানান্তরের পরিকল্পনা শুরু করুন। আকাশ ভেঙে পড়ছে বলে নয়, বরং গতিপথ স্পষ্ট এবং স্থানান্তরে কয়েক সপ্তাহ নয়, কয়েক ত্রৈমাসিক সময় লাগে।
একক টেন্যান্টে নিজের কোডের কনটেইনার চালালে সেগুলো রাখুন। অভ্যাসের চেয়ে দ্রুত কার্নেল প্যাচ করুন, দরকার নেই এমন মডিউল বন্ধ করুন, আর অবিশ্বস্ত কোড যুক্ত হলে সিদ্ধান্তটি নতুন করে দেখুন।
কার্নেলকে নিঃশর্তভাবে বিশ্বাসযোগ্য সীমানা হিসেবে দেখার যুগ শেষ হচ্ছে। কার্নেল ভাঙবে ধরে যে অবকাঠামো তৈরি হয়, ভাঙনের পর সেটিই টিকে থাকে।
মূল কথাগুলো
- কনটেইনার host kernel ভাগ করে। আইসোলেশন আসে
clonesyscall-এর নেমস্পেস থেকে, হার্ডওয়্যার ভার্চুয়ালাইজেশন থেকে নয়। তাই কার্নেল বাগ কনটেইনারেও প্রভাব ফেলে। - ২০২৬ সালের চারটি দুর্বলতা কম-অধিকারপ্রাপ্ত স্থানীয় অ্যাকাউন্ট থেকে সীমানা পেরিয়েছে: Copy Fail, Dirty Frag, Fragnesia এবং CVE-2026-80521। চারটিই page cache-কে লক্ষ্য করে।
- সেপ্টেম্বর ২০২৬ পর্যন্ত প্রায় ৬,০০০ কার্নেল CVE প্রকাশিত হয়েছে, আর AI টুলিং গতি বাড়িয়েছে। প্রায় এক ঘণ্টা AI scan time-এ Copy Fail পাওয়া গেছে।
- Dirty Frag-এর প্যাচ থেকে Fragnesia এসেছে। একই সাবসিস্টেমে প্যাচ একটি নতুন root বাগ তৈরি করেছে।
- Copy Fail-এর workaround Dirty Frag থামায় না।
algif_aeadblacklist করা একটি দুর্বলতা আটকায়, পরিবারের অন্য কিছু নয়। - CVE-2026-80521 শুধু container runtime নয়,
nsjail,FirejailএবংBubblewrap-কেও ভেঙেছে। - microVM ঝুঁকির হিসাব বদলায়, কারণ প্রতিটি ওয়ার্কলোড নিজস্ব কার্নেল পায়। KVM-এ বাগ আছে, কিন্তু আক্রমণের ক্ষেত্র অনেক গুণ ছোট।
- কে কোড চালাচ্ছে তার ভিত্তিতে বেছে নিন। একক-টেন্যান্ট কনটেইনারে নিজের কোড কম ঝুঁকি। শেয়ার্ড হোস্টে অবিশ্বস্ত কোড host compromise-এর ঝুঁকি।
পরবর্তী পদক্ষেপ
- সমস্যার বিশ্লেষণ ও প্রকাশিত exploit পড়ুন: কনটেইনার আর নিরাপত্তার সীমানা নয় - DepthFirst
- Copy Fail পরিবারের কর্তৃপক্ষের পরামর্শ ও প্রশমন পড়ুন: CERT/CC VU#260001
- Dirty Frag-এর বিবরণ পড়ে chaining ও
algif_aeadপ্রশমন কেন ব্যর্থ হয় বুঝুন: Dirty Frag প্রযুক্তিগত লেখা - হাইপারভাইজারের আক্রমণক্ষেত্র বুঝতে kvmCTF-এর নিয়ম ও পুরস্কার দেখুন: kvmCTF পরিচিতি
- আমাদের client-side টুল দিয়ে নিজের পরিবেশে CVE-এর স্কোর নির্ণয় করুন: CVSS v3.1 ক্যালকুলেটর
- এখন যা চালান তা শক্তিশালী করুন: Docker ও Kubernetes পরিবেশ কীভাবে সুরক্ষিত করবেন
- আইসোলেশনের trade-off বিস্তারিত বুঝুন: Docker বনাম ভার্চুয়াল মেশিন 2026
- সীমানা যোগ করতে না পারলে privilege কমান: Linux-এ সর্বনিম্ন-অধিকার প্রবেশাধিকার নিয়ন্ত্রণ
সম্পর্কিত নিবন্ধ
| নিবন্ধ | কী নিয়ে |
|---|---|
| Docker বনাম ভার্চুয়াল মেশিন 2026 | এই নিবন্ধের স্থাপত্যগত তুলনা, পারফরম্যান্স ও নিরাপত্তার trade-off-সহ |
| Docker ও Kubernetes পরিবেশ সুরক্ষিত করা | কনটেইনার স্তর শক্ত করার ব্যবহারিক নির্দেশনা, microVM-এর ভেতরেও যা দরকার |
| Proxmox-এ LXC-র ভেতরে Docker: নির্ভরযোগ্যতা, প্রমাণ ও VM-এ স্থানান্তর | কনটেইনার নেস্ট করা, প্রমাণ এবং কখন ওয়ার্কলোড পূর্ণ VM-এ নিতে হবে |
| ভার্চুয়ালাইজেশন বোঝা: ধারণা ও প্রয়োগ | হাইপারভাইজারের মৌলিক বিষয়, microVM-এর জন্য CPU বৈশিষ্ট্যসহ |
| Linux-এ সর্বনিম্ন-অধিকার প্রবেশাধিকার নিয়ন্ত্রণ | escape-এ পাওয়া privilege কমিয়ে ক্ষতির পরিসর সীমিত করা |
তথ্যসূত্র
- কনটেইনার আর নিরাপত্তার সীমানা নয় - DepthFirst (Zhenpeng Lin, ২২ সেপ্টেম্বর ২০২৬)
- CERT/CC Vulnerability Note VU#260001 - Copy Fail (CVE-2026-31431)
- Copy Fail-এর আনুষ্ঠানিক প্রকাশনা সাইট ও exploit বিশ্লেষণ
- Dirty Frag প্রযুক্তিগত লেখা - Hyunwoo Kim (CVE-2026-43284, CVE-2026-43500)
- Fragnesia: ESP-in-TCP দিয়ে Linux কার্নেলে স্থানীয় অধিকার বৃদ্ধি - Wiz (CVE-2026-46300)
- kvmCTF পরিচিতি ও পুরস্কারের স্তর - Google
- CVE-2026-31431-এর NVD নথি
- Copy Fail-এর upstream mainline fix commit
- Copy Fail-এর জন্য Ubuntu নিরাপত্তা বিজ্ঞপ্তি
- KernelCTF exploit ও জমা - Google Security Research
This article refers to other articles we've written:
- Docker বনাম ভার্চুয়াল মেশিন ২০২৬
পারফরম্যান্স, নিরাপত্তা, খরচ, ব্যবহারক্ষেত্র ও স্থাপনার উপযোগিতা নিয়ে Docker কনটেইনার এবং ভার্চুয়াল মেশিনের ২০২৬ সালের তুলনা।
- আপনার Docker ও Kubernetes পরিবেশ কীভাবে সুরক্ষিত করবেন
অফিশিয়াল ইমেজ ব্যবহার, অনুমতি সীমিত করা এবং নেটওয়ার্ক নিরাপত্তা কার্যকর করাসহ Docker ও Kubernetes পরিবেশ সুরক্ষার সেরা অনুশীলনগুলো জানুন।
